
KDG und Microsoft 365 verständlich erklärt
Kirchlicher Datenschutz in der Praxis – von der Aufsicht bis zum Copilot-EinsatzKDG verständlich: Microsoft 365 unter dem Kirchlichen Datenschutzgesetz der katholischen Kirche
Es gibt einen Satz, der in Bistumsverwaltungen, Generalvikariaten und Caritasgeschäftsstellen zuverlässig für Stille sorgt. Er lautet: „Die DSGVO gilt für uns nicht.“ Der Satz ist nicht falsch, aber er ist ungefähr so hilfreich wie die Auskunft, dass ein Tornado kein Gewitter ist. Denn was stattdessen gilt, ist kein Rabatt, sondern ein eigenes Gesetz mit eigener Aufsicht, eigener Gerichtsbarkeit und einer Durchführungsverordnung, die konkreter in deine IT hineinregiert, als es die DSGVO je getan hat.
Dieses Gesetz heißt KDG, Gesetz über den Kirchlichen Datenschutz. Wenn du in einem Bistum, in einer Kirchengemeinde, in einem Caritasverband oder in einer katholischen Einrichtung Verantwortung für Microsoft 365 trägst, ist es dein Maßstab. Und seit dem 1. März 2026 ist es ein anderes Gesetz als das, das viele Konzepte in deinem Ordner noch zitieren: Die Vollversammlung des Verbandes der Diözesen Deutschlands hat das KDG am 24. November 2025 novelliert, zusammen mit der Durchführungsverordnung. Es ist die erste große Reform seit Einführung der DSGVO.
Dieser Beitrag übersetzt das KDG in Tenant-Sprache. Nicht in juristischer Vollständigkeit, sondern in der Reihenfolge, in der die Fragen tatsächlich auf dem Tisch landen: Wer ist zuständig? Wer beaufsichtigt uns? Wer klagt wo? Was heißt das für den Vertrag mit Microsoft, für die Vertraulichkeitsbezeichnungen in Purview, für die Protokollierung, für Copilot? Und was davon ist wirklich anders als in einer Kommune — und was ist einfach normales Microsoft 365 mit einem frommen Etikett?
Dieser Beitrag gehört zur Serie Microsoft 365 in Kirche, Diakonie und Caritas. Dort findest du die Gesamtsicht auf Tenant-Architektur, Lizenzierung, Mitbestimmung und Betrieb. Das Schwesterstück zur evangelischen Seite ist DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet — beide Beiträge sind bewusst parallel aufgebaut, weil viele Träger beide Rechtsordnungen im Haus haben, spätestens wenn ein diakonisches und ein caritatives Werk gemeinsam eine Beratungsstelle betreiben.
|
Faktenkasten: Die harten Eckdaten zum KDG Das KDG ist Recht der einzelnen (Erz-)Diözese. Beschlossen wird der Text von der Vollversammlung des Verbandes der Diözesen Deutschlands, in Kraft gesetzt wird er vom jeweiligen Diözesanbischof für sein Bistum. Die Bischöfe haben das ursprüngliche KDG rechtzeitig bis zum 25. Mai 2018 förmlich in Kraft gesetzt; § 58 KDG nennt als Inkrafttreten den 24. Mai 2018. Die Novelle wurde am 24. November 2025 beschlossen und tritt in den Diözesen zum 1. März 2026 in Kraft — jeweils durch ein eigenes diözesanes Änderungsgesetz und Veröffentlichung im Amtsblatt. Im Erzbistum München und Freising beispielsweise durch Änderungsgesetz vom 6. Februar 2026, veröffentlicht im Amtsblatt vom 28. Februar 2026. Die Präambel des KDG beruft sich ausdrücklich auf Art. 91 und Erwägungsgrund 165 der DSGVO sowie auf Art. 17 AEUV und formuliert als Ziel, „den Einklang mit der EU-DSGVO“ herzustellen. Das KDG ist also kein Gegenentwurf zur DSGVO, sondern ihre kirchenrechtliche Parallelfassung. |
|---|
Das KDG ist kein Bundesgesetz — es ist siebenundzwanzigmal Diözesanrecht
Der häufigste Denkfehler in Projekten ist der Reflex, das KDG wie ein Bundesgesetz zu behandeln: ein Text, eine Behörde, eine Auslegung. So funktioniert es nicht. Der Gesetzestext ist bundesweit einheitlich, weil die Bistümer ihn einheitlich übernehmen. Aber in Kraft gesetzt wird er einzeln, pro Diözese, durch den Diözesanbischof. Und § 42 KDG verlangt genau das Gleiche noch einmal auf der Aufsichtsseite: Der Diözesanbischof richtet für den Bereich seiner Diözese eine Datenschutzaufsicht als unabhängige kirchliche Behörde ein und bestellt eine Diözesandatenschutzbeauftragte oder einen Diözesandatenschutzbeauftragten als Leitung.
Dass es trotzdem nicht siebenundzwanzig Aufsichtsbehörden gibt, liegt an einem Detail in § 42: Die Bestellung für mehrere Diözesen ist ausdrücklich zulässig. Genau davon machen die Bistümer Gebrauch. Fünf überdiözesane Datenschutzaufsichten nehmen die Aufgabe für alle Bistümer wahr, zwei davon organisiert als Körperschaft des öffentlichen Rechts. Wenn du wissen willst, wer bei dir anruft, wenn etwas schiefgeht, musst du nicht deinen Träger kennen, sondern zuerst deine Diözese.
Wer überhaupt unter das KDG fällt
§ 3 KDG zieht den Kreis der kirchlichen Stellen weit — und das ist der Punkt, an dem viele Geschäftsführungen von Einrichtungen überrascht sind. Erfasst sind erstens die verfasste Kirche, also Diözese, Kirchengemeinden, Kirchenstiftungen und Kirchengemeindeverbände. Zweitens der Deutsche Caritasverband, die Diözesan-Caritasverbände, ihre Untergliederungen und ihre Fachverbände. Und drittens kirchliche Körperschaften, Stiftungen, Anstalten, Werke, Einrichtungen und sonstige kirchliche Rechtsträger — jeweils, und das ist die entscheidende Formulierung, „ohne Rücksicht auf ihre Rechtsform“.
Eine katholische Kita-gGmbH ist also kein datenschutzrechtliches Privatunternehmen, nur weil im Handelsregister eine GmbH steht. Ein Krankenhausverbund in der Rechtsform einer gemeinnützigen GmbH bleibt kirchliche Stelle. Und § 3 Absatz 2 zieht die Linie noch schärfer: Das Gesetz gilt für die Verarbeitung im Rahmen der Tätigkeit einer kirchlichen Stelle, unabhängig davon, wo die Verarbeitung stattfindet. Der Serverstandort ändert nichts an der Anwendbarkeit. Er ändert nur, wie aufwendig der Nachweis wird.
Die Novelle 2026 und was sie für die IT bedeutet
Die Reform zum 1. März 2026 nähert das KDG an DSGVO und Bundesdatenschutzgesetz an, ohne die kirchlichen Besonderheiten aufzugeben. Für IT-Leitungen sind vor allem drei Punkte relevant. Erstens: Der Bußgeldrahmen in § 51 KDG ist deutlich gestiegen. Die allgemeine Obergrenze liegt nun bei einer Million Euro; für kirchliche Unternehmen, die am Wettbewerb teilnehmen, sind bis zu vier Prozent des Jahresumsatzes möglich, maximal drei Millionen Euro. Gegen kirchliche Stellen, die im weltlichen Rechtskreis öffentlich-rechtlich verfasst sind, werden keine Geldbußen verhängt — es sei denn, sie nehmen als Unternehmen am Wettbewerb teil. Für eine Kirchengemeinde ist das eine Entwarnung. Für eine Klinik-gGmbH ist es keine.
Zweitens: § 29 KDG erlaubt der Datenschutzaufsicht ausdrücklich, Standardvertragsklauseln für die Auftragsverarbeitung festzulegen, und lässt zu, dass ein Vertrag ganz oder teilweise darauf beruht. Das ist die stille Revolution in der Novelle, weil es den jahrelangen Einzelfallkampf um Vertragsanhänge in eine geordnete Form bringt. Drittens: Die novellierte KDG-DVO fasst die technischen und organisatorischen Vorgaben neu und benennt Cloud-Dienste jetzt explizit. Dazu unten mehr — dieser Teil ist der, der deine Konfiguration tatsächlich verändert.
Wer zuständig ist, wenn der Träger über Bistumsgrenzen hinweg arbeitet
Diese Frage kommt in jedem zweiten Projekt, und das KDG hat dafür seit der Novelle eine klare Regel. § 45 KDG bestimmt: Handelt es sich um einen über- oder mehrdiözesanen kirchlichen Rechtsträger, gilt das KDG derjenigen Diözese und ist die Datenschutzaufsicht derjenigen Diözese zuständig, in der der Rechtsträger seinen Sitz hat. Und Absatz 2 zieht das durch: Auch rechtlich unselbständige Einrichtungen, die in einer anderen Diözese liegen, folgen der Aufsicht am Sitz des Rechtsträgers.
Für einen katholischen Krankenhausverbund mit mehreren Standorten in drei Bistümern heißt das: eine Aufsicht, nicht drei. Für die Tenant-Architektur ist das eine gute Nachricht, weil sie die Zahl der Gesprächspartner reduziert. Für die Governance ist es eine Verpflichtung, weil sie die Ausrede „das machen wir am Standort so“ ersatzlos streicht. Bei gemeinsamer Verantwortlichkeit im Sinne des § 28 KDG verständigen sich die betroffenen Aufsichten untereinander — auch das steht jetzt im Gesetz und ist keine Frage der Höflichkeit mehr.
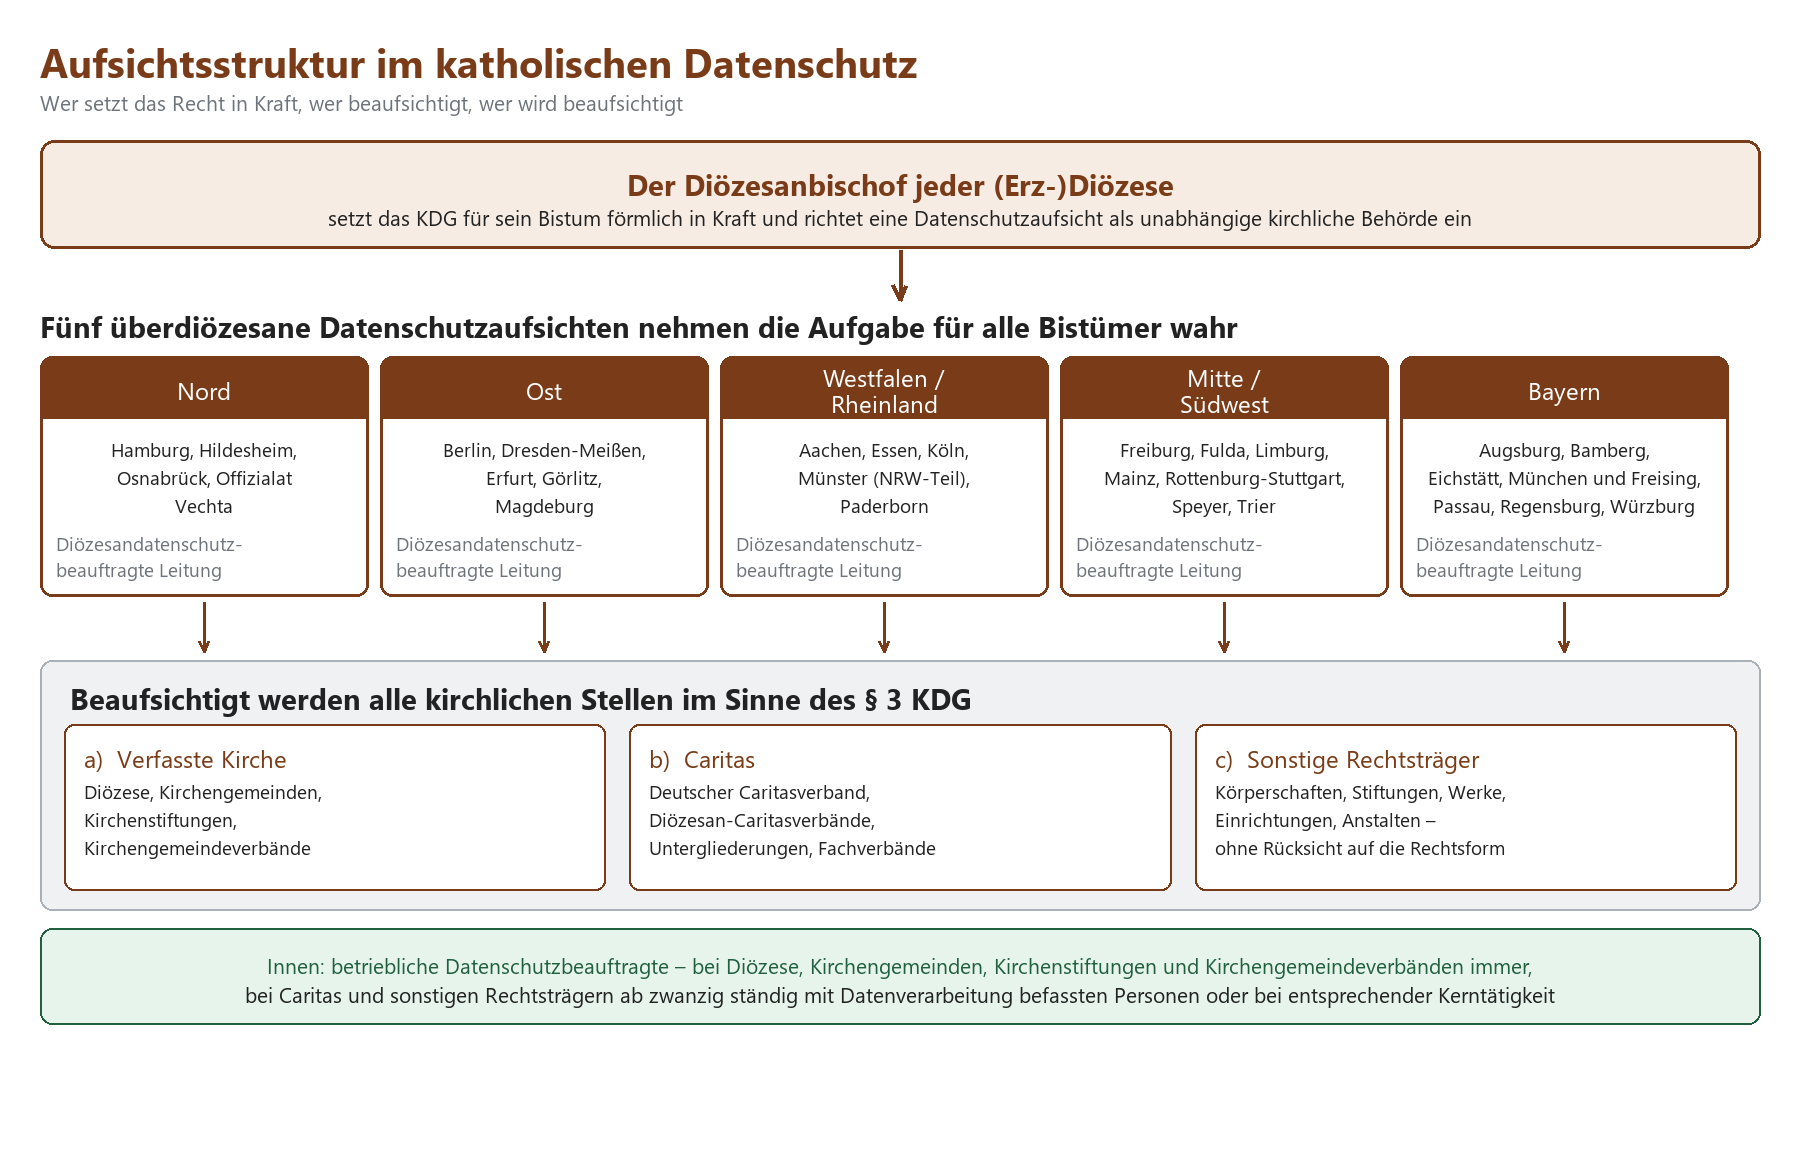
Skizze 1: Die katholische Aufsichtsstruktur — vom Diözesanbischof über fünf überdiözesane Aufsichten bis zu den kirchlichen Stellen nach § 3 KDG.
Die folgende Tabelle zeigt, welche Aufsicht für welche Bistümer zuständig ist. Sie gehört in jedes Notfallhandbuch, direkt neben die Telefonnummer des Systemhauses. Der Grund ist unromantisch: Wenn ein Ransomware-Vorfall am Freitagabend beginnt, willst du die Meldeadresse nicht erst suchen.
|
Aufsicht |
Zuständig für die (Erz-)Bistümer |
Bemerkung |
|---|---|---|
|
Katholische Datenschutzaufsicht Nord |
Hamburg, Hildesheim, Osnabrück sowie das Bischöflich Münstersche Offizialat in Vechta |
Norddeutscher Raum, viele kleine Kirchengemeinden mit gemeinsamer IT |
|
Kirchliche Datenschutzaufsicht (Ost) |
Berlin, Dresden-Meißen, Erfurt, Görlitz, Magdeburg |
Zusätzlich der Bereich der Katholischen Militärseelsorge |
|
Katholisches Datenschutzzentrum (KdöR), Dortmund |
Aachen, Essen, Köln, Münster (nordrhein-westfälischer Teil), Paderborn |
Körperschaft des öffentlichen Rechts, größter Zuständigkeitsbereich |
|
Katholisches Datenschutzzentrum Frankfurt am Main (KdöR) |
Freiburg, Fulda, Limburg, Mainz, Rottenburg-Stuttgart, Speyer, Trier |
Deckt den gesamten Mitte-Südwest-Raum ab |
|
Katholisches Datenschutzzentrum Bayern (KdöR) |
Augsburg, Bamberg, Eichstätt, München und Freising, Passau, Regensburg, Würzburg |
Alle sieben bayerischen (Erz-)Diözesen |
|
Wichtig: Ordensgemeinschaften spielen nach eigenen Regeln Für Ordensgemeinschaften päpstlichen Rechts gilt nicht das KDG, sondern eine eigene Datenschutzregelung mit eigener Aufsicht. Das KDG regelt in § 45 lediglich, dass bei Abgrenzungsfragen eine Abstimmung zwischen Diözesandatenschutzbeauftragten und Ordensdatenschutzbeauftragten erfolgt. Praktisch relevant wird das immer dann, wenn ein Ordensträger ein Krankenhaus, ein Altenheim oder eine Schule betreibt und diese Einrichtung an den Tenant eines Bistumsverbunds andocken soll. Kläre die Zuständigkeit, bevor du die erste Domäne verifizierst — nicht danach. |
|---|
Aufsicht, Beschwerde, Gericht: Der katholische Rechtsweg endet nicht beim Landesdatenschutz
Die zweite Überraschung für Menschen, die aus der Kommunalverwaltung kommen: Es gibt keine Landesdatenschutzbeauftragte, die zuständig wäre, und es gibt kein Verwaltungsgericht des Landes, das in erster Instanz entscheidet. Das KDG hat einen vollständigen eigenen Instanzenzug. Wer ihn nicht kennt, eskaliert in die falsche Richtung und verliert Wochen.
Die Datenschutzaufsicht als unabhängige kirchliche Behörde
§ 42 KDG stattet die Aufsicht mit einer Unabhängigkeit aus, die man in dieser Klarheit nicht überall findet. Die Diözesandatenschutzbeauftragte oder der Diözesandatenschutzbeauftragte handelt völlig unabhängig und ist nur dem kirchlichen Recht und dem für die Kirchen verbindlichen staatlichen oder europäischen Recht unterworfen. Die Dienstaufsicht ist so zu regeln, dass die Unabhängigkeit nicht beeinträchtigt wird. Es gibt einen eigenen jährlichen Haushalt, der gesondert ausgewiesen und veröffentlicht wird. Das Personal wird von der Aufsicht selbst ausgewählt und kann nicht ohne ihr Einverständnis versetzt oder gekündigt werden. Und die Aufsicht ist oberste Aufsichtsbehörde im Sinne des § 99 Verwaltungsgerichtsordnung.
Die Amtszeit beträgt nach § 43 KDG mindestens vier und höchstens sechs Jahre, hauptamtlich, mit einem Kündigungsschutz, der ein Jahr über das Amtsende hinaus fortwirkt. Zur Bestellung soll die Befähigung zum Richteramt vorliegen; die Person muss der katholischen Kirche angehören. Man kann diese Konstruktion für kirchentypisch halten. Man sollte sie aber vor allem für das nehmen, was sie in der Praxis ist: eine Aufsicht, die man nicht wegtelefonieren kann, auch nicht über den Generalvikar.
Interdiözesanes Datenschutzgericht und Datenschutzgericht der Deutschen Bischofskonferenz
§ 48 KDG gibt jeder betroffenen Person das Recht auf Beschwerde bei einer Datenschutzaufsicht — und stellt ausdrücklich klar, dass die Einhaltung des Dienstwegs dafür nicht erforderlich ist. Niemand darf gemaßregelt oder benachteiligt werden, weil er sich an die Aufsicht gewandt hat. Für eine Mitarbeitervertretung ist dieser Satz Gold wert; für eine Dienststellenleitung, die auf Kanaldisziplin setzt, ist er eine Zumutung. Beides ist beabsichtigt.
Reicht das nicht, kommt der gerichtliche Rechtsbehelf. § 49 KDG regelt die Klage gegen einen Bescheid der Aufsicht — auch dann, wenn die Aufsicht sich mit einer Beschwerde gar nicht befasst oder die betroffene Person nicht innerhalb von drei Monaten über Stand oder Ergebnis informiert. § 49a regelt die Klage unmittelbar gegen den Verantwortlichen oder den kirchlichen Auftragsverarbeiter. Und § 49b benennt die Gerichte: Zuständig ist in beiden Fällen das Interdiözesane Datenschutzgericht mit Sitz in Köln; für Rechtsmittel gegen dessen Entscheidungen das Datenschutzgericht der Deutschen Bischofskonferenz mit Sitz in Bonn. Beide Gerichte wurden mit Genehmigung der Apostolischen Signatur errichtet und arbeiten nach der Kirchlichen Datenschutzgerichtsordnung.

Skizze 2: Der Instanzenzug im Vergleich — katholisch über zwei Datenschutzgerichte, evangelisch über die kirchliche Verwaltungsgerichtsbarkeit.
Der Vergleich, den du im Konzept brauchst
Die folgende Tabelle ist die Kurzfassung für Lenkungskreis und Gremien. Sie beantwortet die vier Fragen, die in jeder Datenschutz-Folgenabschätzung und in jeder Vertragsprüfung wiederkehren, und sie zeigt zugleich, wo die drei Rechtsordnungen sich tatsächlich unterscheiden und wo nur die Vokabeln wechseln.
|
Thema |
KDG (katholisch) |
DSG-EKD (evangelisch) |
DSGVO (staatlich) |
|---|---|---|---|
|
Rechtsetzung |
Beschluss der Vollversammlung des Verbandes der Diözesen Deutschlands, Inkraftsetzung durch jeden Diözesanbischof einzeln |
Kirchengesetz der EKD; Neufassung vom 15. Januar 2025 |
Unmittelbar geltende EU-Verordnung |
|
Aufsicht |
Je Diözese eine unabhängige kirchliche Behörde (§ 42); praktisch gebündelt in fünf überdiözesanen Aufsichten |
Unabhängige kirchliche Aufsichtsbehörden; der Rat der EKD errichtet die Aufsicht für die EKD, Gliedkirchen können eigene errichten |
Landesdatenschutzbeauftragte, BfDI |
|
Rechtsweg |
Interdiözesanes Datenschutzgericht (Köln), Rechtsmittel zum Datenschutzgericht der Deutschen Bischofskonferenz (Bonn) |
Kirchliche Verwaltungsgerichtsbarkeit; Zuständigkeit nach dem Kirchengerichtsgesetz der EKD |
Verwaltungsgerichte, ordentliche Gerichte |
|
Auftragsverarbeitung |
§ 29 KDG; Vertrag bedarf der Schriftform, Ersetzung durch elektronische Form oder Textform nach den geltenden staatlichen Regelungen; Aufsicht kann Standardvertragsklauseln festlegen |
Auftrag ist in Textform zu erteilen; zuständig für die Aufsicht ist die Aufsichtsbehörde der beauftragenden kirchlichen Stelle |
Art. 28 DSGVO; Vertrag in Schriftform, elektronisches Format zulässig |
|
Meldung von Datenpannen |
§ 33 KDG: unverzüglich an die Datenschutzaufsicht bei Risiko; erfolgt die Meldung nicht binnen 72 Stunden, ist eine Begründung für die Verzögerung beizufügen |
Unverzüglich an die Aufsichtsbehörde, wenn ein nicht unerhebliches Risiko zu erwarten ist; keine starre Stundenfrist im Gesetzestext |
Art. 33 DSGVO: möglichst binnen 72 Stunden |
|
Benennung Datenschutzbeauftragte |
§ 36 KDG: Diözese, Kirchengemeinden, Kirchenstiftungen und Kirchengemeindeverbände immer; Caritas und sonstige Rechtsträger ab zwanzig ständig befassten Personen oder bei entsprechender Kerntätigkeit |
Örtlich Beauftragte für den Datenschutz ab zwanzig Personen in automatisierter Verarbeitung oder bei umfangreicher Verarbeitung besonderer Kategorien |
Art. 37 DSGVO; ergänzend § 38 BDSG |
|
Geldbußen |
§ 51 KDG: bis 1.000.000 Euro; kirchliche Unternehmen im Wettbewerb bis 4 Prozent des Jahresumsatzes, maximal 3.000.000 Euro; keine Bußen gegen öffentlich-rechtlich verfasste kirchliche Stellen außerhalb des Wettbewerbs |
Bis zu sechs Millionen Euro; gegen verantwortliche Stellen nur, soweit sie als Unternehmen am Wettbewerb teilnehmen |
Bis 20 Millionen Euro oder 4 Prozent des weltweiten Jahresumsatzes |
|
Kirchenzugehörigkeit |
Ausdrücklich keine besondere Kategorie personenbezogener Daten (§ 4 KDG) |
Eigene Regelung im Kirchengesetz; Verarbeitung im kirchlichen Kontext regelmäßig zulässig |
Religiöse Überzeugung ist besondere Kategorie nach Art. 9 DSGVO |
|
Faktenkasten: Der Satz, den man zweimal lesen sollte § 4 KDG definiert die besonderen Kategorien personenbezogener Daten weitgehend wie die DSGVO — und ergänzt dann: „Die Zugehörigkeit zu einer Kirche oder Religionsgemeinschaft ist keine besondere Kategorie personenbezogener Daten.“ Das ist keine Spitzfindigkeit, sondern hat unmittelbare Folgen für dein Label-Konzept. Die Konfession im Personalstammsatz oder im Gemeindegliederverzeichnis löst innerhalb des KDG nicht automatisch die höchste Schutzstufe aus. Sobald dieselben Daten aber unter die DSGVO fallen — etwa in einer gemeinsamen Verarbeitung mit einem kommunalen Träger — gilt Art. 9 DSGVO und damit das Gegenteil. Konsequenz für die Praxis: Ein Tenant, in dem katholische und nichtkirchliche Verarbeitungen zusammenlaufen, braucht das strengere Maß. Rechne nicht damit, dass die Aufsicht die mildere Regel für den gesamten Datenbestand akzeptiert. |
|---|
Übersetzung auf Microsoft 365: Was das KDG konkret vom Tenant verlangt
Jetzt der Teil, für den du eigentlich hier bist. Das KDG selbst ist erstaunlich technikfern — es liest sich über weite Strecken wie die DSGVO in kirchlicher Rechtschreibung. Die eigentliche Arbeit macht die Durchführungsverordnung, die KDG-DVO. Sie ist der Grund, warum kirchliche Microsoft-365-Projekte anders laufen als kommunale: Sie schreibt Dinge vor, die in der staatlichen Welt nur in Empfehlungen und BSI-Bausteinen stehen.
Auftragsverarbeitung: Microsoft, Systemhaus und Rechenzentrum in einer Kette
Der zentrale Satz steht nicht im KDG, sondern in der KDG-DVO, im Kapitel zu externen Zugriffen und Auftragsverarbeitung. Er lautet sinngemäß: Zugriffe durch Externe dürfen nur aufgrund vertraglicher Vereinbarung erfolgen, und insbesondere mit Auftragsverarbeitern, die nicht den Regelungen des KDG unterfallen, ist grundsätzlich neben der Anwendung der DSGVO die Anwendung des KDG zu vereinbaren.
Das ist die Vorschrift, die den Microsoft-Vertrag betrifft. Ein Datenschutznachtrag, der nur auf Art. 28 DSGVO verweist, erfüllt die Vorgabe nicht vollständig. Und es betrifft eben nicht nur Microsoft: Es betrifft auch das Systemhaus, das deinen Tenant administriert, den Managed-Service-Anbieter, der nachts Backups prüft, und das kirchliche Rechenzentrum, das die Identitäten föderiert. Jede Stelle in der Kette braucht die passende vertragliche Grundlage, und § 29 KDG verlangt, dass Unterauftrag und Weiterreichung dieselben Pflichten tragen wie das erste Glied.
Zwei praktische Hinweise. Erstens: § 29 Absatz 9 KDG fordert für den Vertrag die Schriftform und verweist für die Ersetzung durch elektronische Form oder Textform auf die jeweils geltenden staatlichen Regelungen. Das DSG-EKD kommt an dieser Stelle mit Textform aus — ein kleiner, aber im Beschaffungsprozess spürbarer Unterschied. Zweitens: Seit der Novelle kann die Datenschutzaufsicht Standardvertragsklauseln festlegen, auf denen ein Vertrag beruhen darf. Frag bei deiner Aufsicht nach, bevor du einen eigenen Anhang formulierst. Es spart Monate.
|
Warnung: Der Klassiker in der Vertragskette Ein Caritasverband auf Kreisebene hatte einen tadellosen Datenschutznachtrag mit Microsoft, geprüft, abgelegt, abgehakt. Was fehlte, war der Vertrag mit dem IT-Dienstleister, der die Global-Administrator-Rechte hielt — angeblich „nur für den Notfall“. Bei der Prüfung war das der einzige Befund, der wirklich wehtat, weil er nicht nachträglich reparierbar war: Der Dienstleister hatte in der Zwischenzeit auf Daten der höchsten Schutzklasse zugreifen können, ohne dass irgendjemand das dokumentiert hätte. Prüfe deine Kette nicht am Vertrag mit dem größten Namen, sondern am Konto mit den meisten Rechten. Die KDG-DVO verlangt für externe Zugriffe ausdrücklich, dass Systemzugänge befristet oder unverzüglich nach Beendigung der Arbeiten deaktiviert und dabei vergebene Kennwörter unverzüglich geändert werden. Ein dauerhaftes Administratorkonto beim Dienstleister ist damit nur schwer vereinbar. Privileged Identity Management mit zeitlich befristeter Aktivierung ist hier keine Kür, sondern die naheliegende technische Umsetzung einer Rechtspflicht. |
|---|
Datenschutzklassen: die kirchliche Schutzbedarfsfeststellung
Die KDG-DVO kennt drei Datenschutzklassen mit drei zugehörigen Schutzniveaus, die aufeinander aufbauen. Klasse I umfasst Daten, deren missbräuchliche Verarbeitung keine besonders schwerwiegende Beeinträchtigung erwarten lässt — Namen, Anschriften ohne Sperrvermerk, Berufsbezeichnungen. Klasse II erfasst Daten, die die gesellschaftliche Stellung oder die wirtschaftlichen Verhältnisse beeinträchtigen können, ausdrücklich auch Geburts- und Jubiläumsdaten. Klasse III umfasst die besonderen Kategorien, Daten über strafbare Handlungen, arbeitsrechtliche Rechtsverhältnisse, Disziplinarentscheidungen sowie Namens- und Adressangaben mit Sperrvermerken.
Und dann kommt der Absatz, der in Projekten am meisten bewegt: Erfolgt keine Einordnung, gilt automatisch die Datenschutzklasse III. Das Gesetz nimmt dir also nicht die Arbeit ab, es verteuert nur das Nichtstun. Wer keine Schutzbedarfsfeststellung macht, betreibt seinen gesamten Tenant formal auf der höchsten Stufe — mit allem, was dazugehört: verschlüsselte Speicherung auf mobilen Geräten, verschlüsselte Übertragung außerhalb geschlossener Netze, gesicherte zentrale Ablage.
Die Einordnung nimmt der Verantwortliche vor, in der Regel bei Erstellung des Verzeichnisses von Verarbeitungstätigkeiten, und die betriebliche Datenschutzbeauftragte oder der betriebliche Datenschutzbeauftragte soll dazu angehört werden. Erfolgt die Verarbeitung durch einen Auftragsverarbeiter, muss sich der Verantwortliche in geeigneter Weise davon überzeugen, dass das entsprechende Schutzniveau besteht — insbesondere durch persönliche Überprüfung oder durch Vorlage von Nachweisen. Für einen Hyperscaler heißt das in der Praxis: Zertifikate und Prüfberichte sammeln, bewerten, ablegen. Nicht einmal, sondern wiederkehrend.
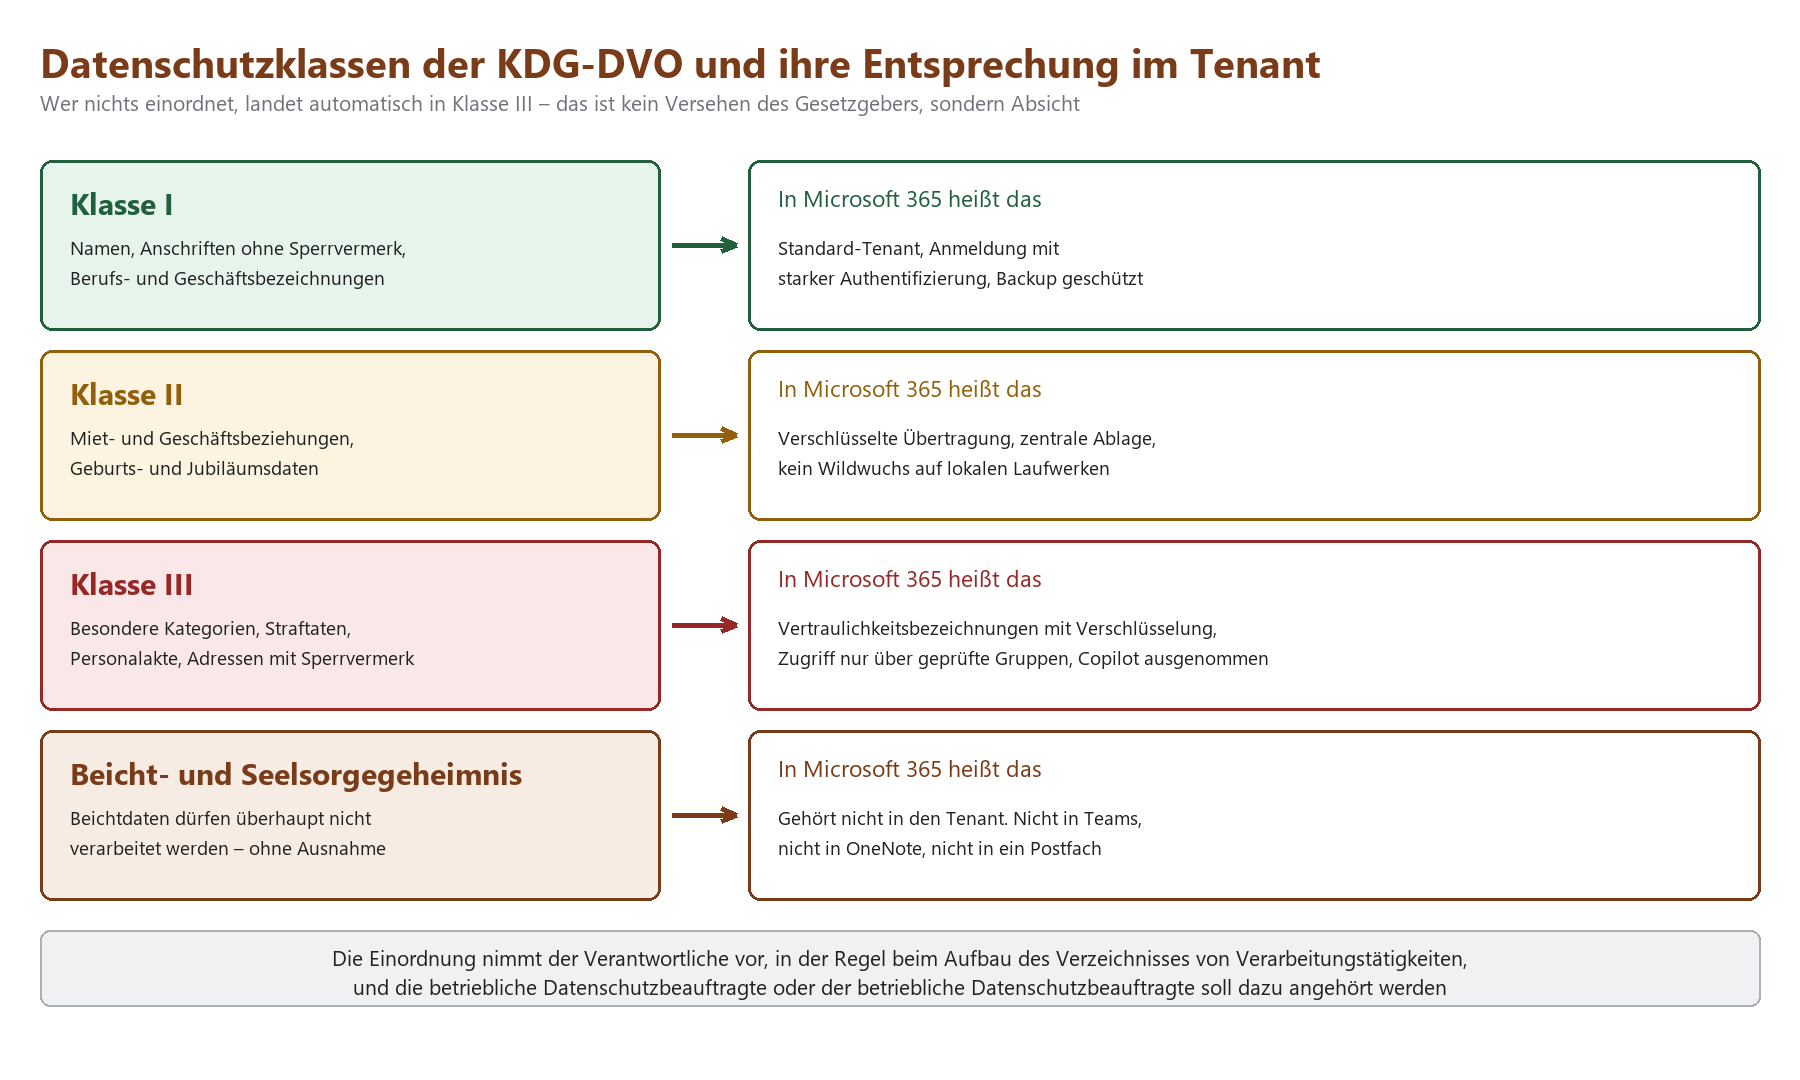
Skizze 3: Die drei Datenschutzklassen der KDG-DVO, das Sonderregime für Beicht- und Seelsorgegeheimnis und ihre Entsprechung in einem Microsoft-365-Tenant.
Cloud-Dienste, Mehr-Faktor-Authentifizierung und Protokollierung
Die novellierte KDG-DVO hat ein eigenes Kapitel zu besonderen Gefahrenlagen, und dort steht ein Paragraf zur Nutzung von Cloud-Diensten. Seine erste Regel ist bemerkenswert pragmatisch: Es sind primär bereits geprüfte und freigegebene Cloud-Dienste zu nutzen. Wenn deine Diözese oder dein Verband also eine Freigabeliste führt, ist der kürzeste Weg zur Compliance, dort zu landen — und nicht, eine eigene Prüfung neu zu erfinden.
Für andere Dienste verlangt die Verordnung eine Prüfung anhand einer Liste von Risikoaspekten, die man wörtlich als Anforderungskatalog verwenden kann: ungeplante vorzeitige Vertragsbeendigung durch den Anbieter, unzureichend gesicherte administrative Zugänge, mangelnde Portabilität, generelle Abhängigkeit mangels Wechselmöglichkeit, herstellerspezifische Datenformate, gemeinsame Nutzung der Infrastruktur durch mehrere Kunden, Unkenntnis über den Speicherort, hohe Mobilität der Informationen und unbefugter Zugriff durch Administrationspersonal des Anbieters oder Dritte. Und dann, in einem eigenen Absatz: Vor der Nutzung ist in Abhängigkeit von der Risikoanalyse eine Exit-Strategie zu definieren.
Zur Mehr-Faktor-Authentifizierung ist die Verordnung deutlicher geworden. Schon im untersten Schutzniveau heißt es, dass in sicherheitskritischen Bereichen oder bei Zugriffen außerhalb gesicherter Netze insbesondere der Einsatz von Mehr-Faktor-Authentifizierungsverfahren vorzusehen ist — genannt werden Kombinationen aus Kennwort und Einmalcode, Hardware-Token oder biometrische Verfahren. Für einen Tenant, auf den Pfarrbüro, Pflegedienst und Ehrenamt von überall zugreifen, ist das die rechtliche Grundlage für Conditional Access. Du brauchst keine Überzeugungsarbeit mehr zu leisten, du brauchst nur noch eine saubere Ausnahmeliste.
Zur Protokollierung enthält die KDG-DVO eine Zahl, die man kennen sollte: Die Eingabekontrolle — also die nachträgliche Feststellbarkeit, ob und von wem personenbezogene Daten in IT-Systemen verarbeitet worden sind — umfasst unbeschadet gesetzlicher Aufbewahrungsfristen mindestens einen Zeitraum von sechs Monaten. Das ist eine harte Untergrenze für die Aufbewahrungsdauer im Unified Audit Log. Prüfe, welcher Plan bei dir lizenziert ist: Die Standardaufbewahrung von Audit-Protokollen ist planabhängig, und der Unterschied zwischen „reicht“ und „reicht nicht“ ist hier eine Lizenzentscheidung, keine Konfigurationsentscheidung.
Zwei weitere Fristen aus der Verordnung gehören in denselben Kalender: Das Verzeichnis von Verarbeitungstätigkeiten ist bei jeder Verfahrensänderung zu aktualisieren und im Übrigen in Abständen von höchstens zwei Jahren zu überprüfen. Und die getroffenen technischen und organisatorischen Maßnahmen sind regelmäßig, mindestens jedoch alle zwei Jahre, auf ihre Wirksamkeit zu überprüfen und die Überprüfung zu dokumentieren. Ein anerkanntes Zertifikat, das sich an Veröffentlichungen des Bundesamtes für Sicherheit in der Informationstechnik orientiert, ist dabei als Nachweis ausdrücklich zulässig; alternativ eine Orientierung an vergleichbaren Regelungen, insbesondere ISO/IEC 27001.
|
Anforderung aus KDG und KDG-DVO |
Umsetzung im Microsoft-365-Tenant |
Typischer Stolperstein |
|---|---|---|
|
Auftragsverarbeitung mit Anwendung des KDG neben der DSGVO |
Datenschutznachtrag plus kirchliche Ergänzung mit Microsoft; eigene Verträge mit Systemhaus, Managed-Service-Anbieter und Rechenzentrum |
Die Kette endet beim größten Vertragspartner, nicht beim mächtigsten Konto |
|
Einordnung in Datenschutzklassen I bis III |
Vertraulichkeitsbezeichnungen in Purview, die 1:1 auf die drei Klassen abbilden; Standardbezeichnung auf Klasse II |
Label-Konzepte mit acht Stufen, die niemand versteht und niemand anwendet |
|
Verschlüsselung mobiler Speicherung bei Klasse III |
Vertraulichkeitsbezeichnung mit Verschlüsselung, Intune-Richtlinien, App-Schutz auf privaten Geräten |
Der Pflegedienst nutzt private Geräte, und niemand hat je eine Richtlinie zugewiesen |
|
Mehr-Faktor-Authentifizierung außerhalb gesicherter Netze |
Conditional Access mit phishing-resistenten Verfahren; getrennte Regelwerke für Verwaltung, Frontline und Ehrenamt |
Ausnahmen für „das Pfarrbüro“, die nie wieder überprüft werden |
|
Eingabekontrolle über mindestens sechs Monate |
Unified Audit Log mit ausreichender Aufbewahrung; bei Bedarf Audit-Erweiterung oder Export in ein SIEM |
Der lizenzierte Plan hält die Protokolle kürzer, als die Verordnung verlangt |
|
Exit-Strategie vor Nutzung des Cloud-Dienstes |
Dokumentierter Rückholpfad: Export aus SharePoint und Exchange, Übergabeformate, Verantwortlichkeiten, Testlauf |
Die Exit-Strategie existiert als Absatz im Konzept, aber niemand hat je exportiert |
|
Überprüfung der Maßnahmen mindestens alle zwei Jahre |
Feste Wiedervorlage; Secure Score und Compliance-Manager als Belegquelle, nicht als Ersatz für die Prüfung |
Die letzte dokumentierte Prüfung stammt aus dem Einführungsprojekt |
|
Regelmäßige Belehrung und Schulung der Belegschaft |
Verpflichtende Grundschulung, Auffrischung bei wesentlicher Rechtsänderung und bei neuer Tätigkeit |
Ehrenamtliche werden vergessen, obwohl die Verordnung sie ausdrücklich einbezieht |
Beicht- und Seelsorgegeheimnis: die Grenze, die keine Abwägung kennt
Hier hört die Technik auf. Das KDG stellt in § 2 Absatz 3 klar, dass die Verpflichtung zur Wahrung des Beichtgeheimnisses und des Seelsorgegeheimnisses sowie anderer Geheimhaltungspflichten unberührt bleibt. Die KDG-DVO wird dann sehr konkret: Personenbezogene Daten, die dem Beichtgeheimnis nach den einschlägigen Canones des Codex Iuris Canonici unterliegen, dürfen nicht verarbeitet werden. Nicht „nur verschlüsselt“, nicht „nur mit Zustimmung“ — nicht.
Für Daten, die dem Seelsorgegeheimnis unterliegen, ohne Beichtgeheimnis zu sein, verlangt die Verordnung technische und organisatorische Maßnahmen, die erforderlichenfalls über das Schutzniveau der Datenschutzklasse III hinausgehen. Als Beispiel nennt sie ausdrücklich einen eigenen Server oder eine eigene Datenablage in einem Netzwerk ohne externe Datenverbindung. Man muss kein Jurist sein, um zu erkennen, was das für einen Cloud-Tenant bedeutet: Seelsorgeinhalte gehören dort nicht hinein — nicht in Teams, nicht in ein OneNote-Notizbuch, nicht in ein geteiltes Postfach und schon gar nicht in einen Index, auf den ein KI-Assistent zugreift.
|
Warnung: Der freundlichste Weg in den Ernstfall heißt „nur kurz notiert“ Die häufigste Verletzung des Seelsorgegeheimnisses in einem Microsoft-365-Tenant entsteht nicht durch einen Angriff, sondern durch Hilfsbereitschaft. Jemand notiert nach einem Gespräch drei Zeilen in OneNote, damit die Vertretung Bescheid weiß. Jemand schickt eine Terminbestätigung mit Betreff. Jemand legt eine Klientenliste in einem Teams-Kanal ab, weil das Laufwerk gerade nicht erreichbar war. Technisch lässt sich das begrenzen — durch getrennte Ablagen, durch strikte Vertraulichkeitsbezeichnungen, durch Ausschluss bestimmter Bereiche aus der Suche und aus KI-Funktionen. Organisatorisch lässt es sich nur durch Klarheit lösen: Wer Seelsorge macht, muss wissen, wo das dienstliche Werkzeug endet. Dieser Satz gehört in die Schulung, nicht in eine Richtlinie, die niemand liest. |
|---|
Bistum, Caritasverband, Einrichtung: Wer ist eigentlich der Verantwortliche?
Die Rechtsfrage ist beantwortet, die Organisationsfrage nicht. In der katholischen Struktur liegen Bistum, Caritasverband und Einrichtung selten in einer sauberen Linie übereinander. Das Bistum ist Körperschaft des öffentlichen Rechts. Der Diözesan-Caritasverband ist in der Regel ein eingetragener Verein — kirchliche Stelle nach § 3 KDG, aber eben ein eigener Rechtsträger. Die Einrichtung darunter kann eine gGmbH, eine Stiftung oder eine unselbständige Abteilung sein. Datenschutzrechtlich verantwortlich ist immer der Rechtsträger, nicht das Organigramm.
Tenant-Architektur folgt der Trägerstruktur, nicht dem Wunschbild
Daraus folgt eine unbequeme Regel für die Tenant-Planung: Ein gemeinsamer Tenant über mehrere Rechtsträger hinweg ist möglich, aber er erzeugt entweder eine Auftragsverarbeitung zwischen den Trägern oder eine gemeinsame Verantwortlichkeit nach § 28 KDG. Beides ist regelbar, beides muss dokumentiert sein, und beides fällt spätestens bei der ersten Auskunftsanfrage auf, wenn es nicht geklärt ist. Der beliebte Zwischenzustand — „technisch ein Tenant, rechtlich haben wir noch nichts entschieden“ — ist die einzige Variante, die garantiert schiefgeht.
Die gute Nachricht liefert § 45 KDG: Beim mehrdiözesanen Rechtsträger ist die Aufsicht am Sitz zuständig, auch für unselbständige Einrichtungen in anderen Bistümern. Ein Verband, der in fünf Bistümern arbeitet, hat also einen Ansprechpartner. Wer dagegen mit rechtlich selbständigen Tochtergesellschaften in mehreren Diözesen arbeitet, hat mehrere. Das ist kein Konstruktionsfehler des Gesetzes, sondern die logische Folge davon, wie der Träger sich selbst aufgestellt hat.
Wie diese Struktur sich auf Tenants, Domänen, Identitäten und Lizenzen auswirkt, gehört nicht mehr in einen Datenschutzbeitrag. Die Einordnung dazu — inklusive der Frage, was an kirchlicher IT wirklich anders ist als in Kommune und Mittelstand — findest du in Microsoft 365 in Kirche, Diakonie und Caritas: Was wirklich anders ist als in Kommune und Mittelstand.
Mitarbeitervertretung: der Dritte Weg redet mit
Das KDG regelt in § 53 die Verarbeitung von Beschäftigtendaten und schließt den Abschnitt mit einem Satz, den man sich als IT-Leitung einrahmen sollte: Die Beteiligungsrechte nach der jeweils geltenden Mitarbeitervertretungsordnung bleiben unberührt. Auf evangelischer Seite steht die entsprechende Regelung im DSG-EKD, das für Beschäftigtendaten neben Rechtsvorschrift und Tarifvertrag ausdrücklich auch die Dienstvereinbarung als Grundlage nennt.
Praktisch heißt das: Die Einführung und Anwendung technischer Einrichtungen, die dazu geeignet sind, das Verhalten oder die Leistung von Mitarbeiterinnen und Mitarbeitern zu überwachen, ist in der MAVO ein Zustimmungstatbestand; das MVG-EKD kennt eine entsprechende Regelung. Microsoft 365 erfüllt dieses Merkmal in mehreren Bausteinen gleichzeitig — Anmeldeprotokolle, Audit Log, Teams-Nutzungsberichte, Purview, Defender und Copilot. Es ist müßig, darüber zu streiten, ob das „gewollt“ überwacht. Die Eignung genügt.
Wer die MAV erst zur Abnahme einlädt, verliert. Wer sie in die Konzeption holt, bekommt in aller Regel eine Dienstvereinbarung, die tragfähiger ist als jedes einseitig erlassene Regelwerk — schon deshalb, weil sie die Ausnahmen benennt, die im Betrieb ohnehin entstehen. Die Dienstgemeinschaft ist an dieser Stelle kein Sonntagsbegriff, sondern eine Verfahrensregel: Man einigt sich, weil man sich einigen muss.
Ein realistischer Fahrplan
Die folgende Reihenfolge hat sich bewährt, unabhängig davon, ob es sich um eine Landeskirche, ein Generalvikariat, ein diakonisches Werk in einer Großstadt oder einen Caritasverband auf Kreisebene handelt. Sie beginnt bewusst nicht mit Technik, sondern mit der Zuständigkeitsfrage — weil jede Entscheidung danach davon abhängt, wer am Ende prüft.
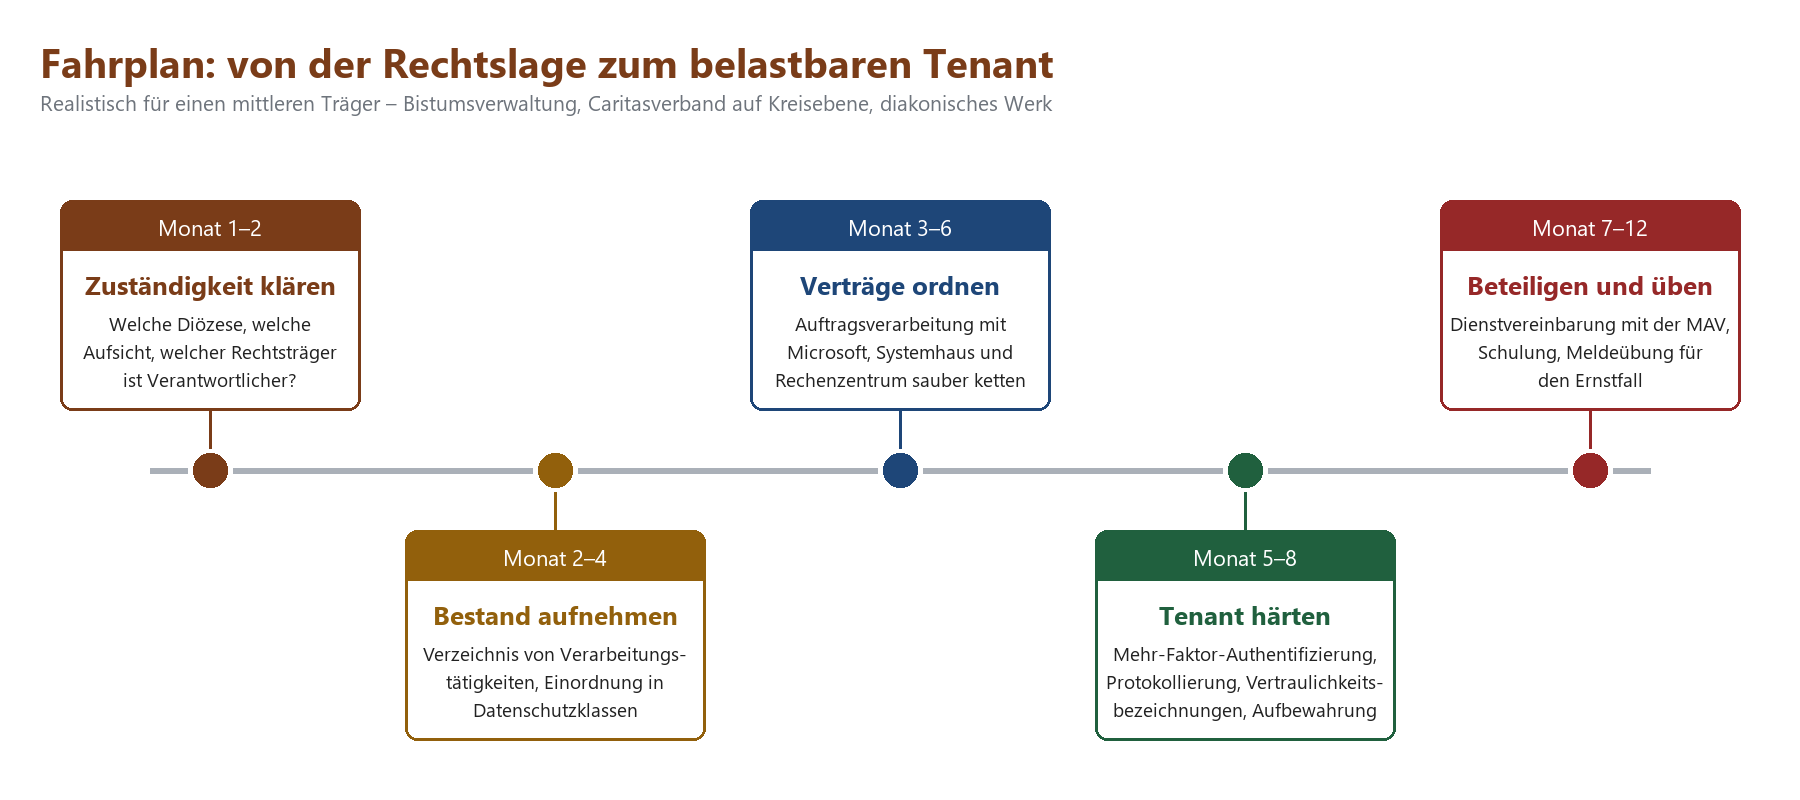
Skizze 4: Ein zwölfmonatiger Fahrplan von der Zuständigkeitsklärung bis zur Meldeübung — die Reihenfolge ist wichtiger als das Tempo.
|
Tipp: Drei Dokumente, die dir jede Prüfung erleichtern Erstens ein Zuständigkeitsblatt: welcher Rechtsträger, welche Diözese, welche Datenschutzaufsicht, welche Kontaktdaten, wer meldet im Ernstfall. Eine Seite, unterschrieben, im Notfallordner und offline verfügbar. Zweitens eine Zuordnungstabelle Datenschutzklasse zu Vertraulichkeitsbezeichnung. Wenn die Aufsicht fragt, warum ein bestimmter SharePoint-Bereich so konfiguriert ist, ist diese Tabelle die Antwort — und sie ersetzt eine Stunde Diskussion. Drittens ein Prüfprotokoll mit Datum. Die KDG-DVO verlangt die Überprüfung der Maßnahmen mindestens alle zwei Jahre und deren Dokumentation. Ein Screenshot des Secure Score ist keine Dokumentation. Ein datiertes Protokoll mit Befund, Bewertung und Maßnahme schon. |
|---|
Häufige Fragen zum KDG und zu Microsoft 365
Gilt die DSGVO für uns wirklich gar nicht?
Sie gilt nicht unmittelbar, weil die Kirchen nach Art. 91 DSGVO eigene umfassende Datenschutzregeln beibehalten durften. Das KDG ist eine solche Regel. Die Präambel des KDG stellt aber ausdrücklich fest, dass das Gesetz den Einklang mit der DSGVO herstellt. In der Praxis bedeutet das: Die Prinzipien sind identisch, die Verfahren und Zuständigkeiten sind es nicht. Und sobald ein Verfahren gemeinsam mit einem nicht kirchlichen Partner betrieben wird, ist die DSGVO wieder mit am Tisch.
Wer ist unsere Aufsicht, wenn wir Einrichtungen in mehreren Bistümern haben?
Nach § 45 KDG die Aufsicht der Diözese, in der der Rechtsträger seinen Sitz hat — auch für rechtlich unselbständige Einrichtungen in anderen Bistümern. Sind die Einrichtungen dagegen eigene Rechtsträger mit Sitz in verschiedenen Diözesen, hat jeder von ihnen seine eigene Aufsicht. Die Trägerstruktur entscheidet, nicht die Landkarte der Standorte.
Müssen wir eine Datenschutzbeauftragte oder einen Datenschutzbeauftragten benennen?
Für Diözese, Kirchengemeinden, Kirchenstiftungen und Kirchengemeindeverbände sieht § 36 KDG die Benennung ohne Schwellenwert vor. Für Caritasverbände und sonstige kirchliche Rechtsträger gilt sie, wenn in der Regel mindestens zwanzig Personen ständig mit der Verarbeitung personenbezogener Daten beschäftigt sind, wenn die Kerntätigkeit in umfangreicher regelmäßiger und systematischer Überwachung besteht oder wenn die Kerntätigkeit in der umfangreichen Verarbeitung besonderer Kategorien oder von Daten über Straftaten liegt. Für mehrere kirchliche Stellen kann eine gemeinsame Person benannt werden. Die Benennung ist der Datenschutzaufsicht anzuzeigen und die Kontaktdaten sind zu veröffentlichen.
Haben wir bei einer Datenpanne 72 Stunden Zeit?
Nein — du hast „unverzüglich“ Zeit. § 33 KDG verlangt die Meldung an die Datenschutzaufsicht unverzüglich, wenn die Verletzung ein Risiko für Rechte und Freiheiten natürlicher Personen darstellt. Die 72 Stunden sind keine Frist, sondern eine Begründungsschwelle: Erfolgt die Meldung nicht binnen 72 Stunden nach Bekanntwerden, ist eine Begründung für die Verzögerung beizufügen. Auf evangelischer Seite ist die Formulierung noch schlanker — dort steht „unverzüglich“ ohne Stundenangabe im Gesetz.
Reicht der Standard-Datenschutznachtrag von Microsoft?
Er ist die Grundlage, aber die KDG-DVO verlangt, dass mit Auftragsverarbeitern, die nicht dem KDG unterfallen, grundsätzlich neben der DSGVO auch die Anwendung des KDG vereinbart wird. Praktisch heißt das: Datenschutznachtrag plus kirchliche Ergänzung. Seit der Novelle kann die Datenschutzaufsicht dafür Standardvertragsklauseln festlegen; frag dort nach, bevor du eigene Formulierungen entwirfst.
Dürfen wir Copilot einsetzen?
Das KDG verbietet es nicht. Es verlangt aber, dass du weißt, worauf der Assistent zugreift. Copilot arbeitet auf den Berechtigungen der Nutzerin oder des Nutzers — jede Fehlberechtigung wird damit sichtbar und verwertbar. Vor einem Rollout brauchst du deshalb eine belastbare Antwort auf drei Fragen: Welche Bereiche sind ausgeschlossen? Wo liegt Material der Datenschutzklasse III, das versehentlich breit freigegeben ist? Und wie ist sichergestellt, dass seelsorgliche Inhalte gar nicht erst im Index landen? Ohne diese Antworten ist ein Rollout keine Digitalisierung, sondern ein Feldversuch mit fremden Daten.
Wo klagen Betroffene gegen uns?
Nach § 49a KDG unmittelbar gegen den Verantwortlichen oder den kirchlichen Auftragsverarbeiter, und zwar nach § 49b vor dem Interdiözesanen Datenschutzgericht in Köln. Rechtsmittel gehen an das Datenschutzgericht der Deutschen Bischofskonferenz in Bonn. Auf evangelischer Seite führt der Weg in die kirchliche Verwaltungsgerichtsbarkeit nach dem Kirchengerichtsgesetz der EKD. In beiden Fällen prüfen staatliche Gerichte erst nach Ausschöpfung des kirchlichen Rechtswegs und dann nur eingeschränkt.
Sind Ehrenamtliche vom Datenschutzrecht erfasst?
Ja, und die KDG-DVO sagt es ausdrücklich: Zu den bei der Verarbeitung tätigen Personen gehören neben den Beschäftigten auch die ehrenamtlich Tätigen. Sie sind auf das Datengeheimnis zu verpflichten und zu belehren, und die Belehrung ist bei wesentlichen Rechtsänderungen oder bei Aufnahme einer neuen Tätigkeit zu wiederholen. Wer Ehrenamtlichen einen Zugang zum Tenant gibt, gibt ihnen damit auch eine Schulungspflicht.
Was hat sich zum 1. März 2026 für uns konkret geändert?
Für die meisten Träger drei Dinge: Der Bußgeldrahmen ist gestiegen, die Auftragsverarbeitung lässt sich künftig auf Standardvertragsklauseln der Aufsicht stützen, und die Durchführungsverordnung adressiert Cloud-Dienste, Mehr-Faktor-Authentifizierung und Schulung deutlicher als zuvor. Wenn dein Datenschutzkonzept älter ist als der 1. März 2026, ist es kein schlechtes Konzept — es ist nur ein veraltetes. Vorhandene Datenschutz-Folgenabschätzungen solltest du daraufhin durchsehen, ob sich die Bewertung durch die neuen Regelungen verschiebt.
Fazit
Das KDG ist kein Sonderweg, der kirchliche Träger von Anforderungen befreit. Es ist ein Parallelweg mit gleichem Ziel, anderer Beschilderung und einer eigenen Straßenmeisterei. Wer das akzeptiert, stellt schnell fest, dass die inhaltliche Arbeit an einem Microsoft-365-Tenant zu achtzig Prozent dieselbe ist wie in jeder anderen Organisation: Identitäten ordnen, Berechtigungen aufräumen, Vertraulichkeit klassifizieren, protokollieren, aufbewahren, löschen, üben.
Die verbleibenden zwanzig Prozent sind es, die kirchliche Projekte scheitern lassen, wenn man sie ignoriert. Sie heißen: die richtige Aufsicht kennen, die Vertragskette bis zum letzten Administratorkonto durchziehen, die Datenschutzklassen der KDG-DVO tatsächlich vergeben statt sie stillschweigend auf Klasse III laufen zu lassen, die MAV früh beteiligen und das Seelsorgegeheimnis nicht als besonders strengen Anwendungsfall von Verschlüsselung misszuverstehen, sondern als Bereich, der außerhalb des Systems bleibt.
Und der ehrlichste Rat zum Schluss: Fang mit dem Zuständigkeitsblatt an. Es kostet einen Nachmittag, es passt auf eine Seite, und es ist das einzige Dokument, das dir an dem Abend hilft, an dem das Telefon klingelt und jemand fragt, wen man jetzt eigentlich anrufen muss. Alles andere kann warten. Das nicht.
|
Weiterlesen › Microsoft 365 in Kirche, Diakonie und Caritas — die Gesamtsicht auf Tenant, Lizenzen, Mitbestimmung und Betrieb › DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet — das Schwesterstück zur evangelischen Seite, parallel aufgebaut › Microsoft 365 in Kirche, Diakonie und Caritas: Was wirklich anders ist als in Kommune und Mittelstand — warum kirchliche IT anders tickt als kommunale › Microsoft 365 für kirchliche Träger: DSG-EKD, KDG und MAV — die kompakte Fassung für Verwaltungsprojekte › Microsoft 365 Schulung für kirchliche Träger — Formate für Verwaltung, Pfarrbüro, Frontline und Ehrenamt |
|---|
Wenn du das Thema nicht allein durchdringen willst: Für Bistümer, Caritasverbände, Landeskirchen und diakonische Träger gibt es dafür ein eigenes Angebot unter Microsoft 365 Beratung für kirchliche Träger.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/die-dsgvo-gilt-fuer.pdf — © Ulrich B. Boddenberg · boddenberg.de