DSFA für Microsoft 365 in Kirche und Diakonie
Datenschutz-Folgenabschätzung nach DSG-EKD und KDG – praxisnahDatenschutz-Folgenabschätzung für Microsoft 365 nach DSG-EKD und KDG: Vorgehen, Muster und typische Befunde
Es gibt zwei Sorten von Datenschutz-Folgenabschätzungen. Die eine liegt in einem Ordner, hat 84 Seiten, wurde von einem Dienstleister geliefert, beschreibt in beeindruckender Tiefe den Funktionsumfang von Microsoft 365 — und hat mit deinem Haus ungefähr so viel zu tun wie ein Reiseprospekt mit deinem letzten Urlaub. Die andere ist kürzer, unbequemer, nennt Namen von Verarbeitungstätigkeiten statt Namen von Produkten, und wenn die Aufsicht anruft, kannst du sie ohne Schweißausbruch aufschlagen.
Dieser Beitrag beschreibt, wie die zweite Sorte entsteht. Für evangelische Träger nach dem DSG-EKD, für katholische Träger nach dem KDG — beide Gesetze bauen denselben Trichter, sie zählen nur anders. Und weil kirchliche Träger eben nicht nur Büro machen, sondern Beratungsstellen, Pflege, Kitas, Krankenhäuser und Seelsorge betreiben, sind die Auslöser für eine DSFA hier deutlich näher am Alltag als in einem Maschinenbaubetrieb mit 300 Beschäftigten und einem Warenwirtschaftssystem.
Die Einordnung, was an Microsoft 365 in Kirche, Diakonie und Caritas überhaupt anders ist als anderswo — eigene Rechtsordnung, eigene Aufsicht, Mitarbeitervertretung statt Personalrat —, findest du im Überblicksbeitrag Microsoft 365 in Kirche, Diakonie und Caritas. Hier geht es um das Dokument, das am Ende dieser Einordnung entsteht.
|
FAKTEN · Woher die Spielregeln kommen Evangelisch: Das DSG-EKD regelt die Datenschutz-Folgenabschätzung in § 34. Dort stehen die Auslöser, die Mindestinhalte, die Pflicht zur Einbeziehung der oder des örtlich Beauftragten und in Absatz 9 die vorherige Konsultation der Aufsicht. Der Beauftragte für den Datenschutz der EKD hat dazu eine Arbeitshilfe mit zwei Checklisten veröffentlicht (Stand April 2020) sowie eine Liste von Verarbeitungsvorgängen nach § 34 Absatz 5 DSG-EKD mit 15 Einträgen (Stand 28. November 2018). Katholisch: Das KDG regelt beides in § 35 — Datenschutz-Folgenabschätzung und vorherige Konsultation in einer Vorschrift. Die Konferenz der Diözesandatenschutzbeauftragten der katholischen Kirche Deutschlands hat in ihrer Sitzung am 26. Juli 2018 eine Muss-Liste nach § 35 Absatz 5 KDG mit 15 Einträgen beschlossen. Beide Listen orientieren sich an den Listen der staatlichen Aufsichtsbehörden und an den neun Kriterien aus dem Working Paper 248 der früheren Artikel-29-Gruppe. Beide sagen ausdrücklich: Wer nicht auf der Liste steht, ist nicht automatisch frei. |
|---|
Wann du eine DSFA brauchst — und wann du sie dir nur einbildest
Die häufigste Fehlannahme lautet: „Wir führen Microsoft 365 ein, also brauchen wir eine DSFA für Microsoft 365.“ Das ist gleich zweifach schief. Erstens ist Microsoft 365 keine Verarbeitungstätigkeit, sondern ein Werkzeugkasten. Zweitens hängt die Pflicht nicht am Produkt, sondern an dem, was du damit tust. Der BfD EKD hat das im November 2024 in einem Beitrag über häufige Fehler bei der Erstellung einer DSFA ungewöhnlich deutlich formuliert: Softwareprogramme seien „nur“ ein Werkzeug zur Durchführung der Verarbeitungsvorgänge. Bewertet wird die Verarbeitung, nicht die Software.
Praktisch heißt das: Du brauchst keine DSFA für „Microsoft 365“. Du brauchst möglicherweise eine für „Dokumentation der ambulanten Pflege in SharePoint und Teams“, eine für „Fallakten der Schuldnerberatung in einem geschützten Teams-Kanal“, eine für „Auswertung von Anmeldeprotokollen zur Abwehr von Angriffen“ und eine für „Einsatz von Copilot über den gesamten Bestand des Landeskirchenamts“. Vier Dokumente statt einem. Klingt nach mehr Arbeit, ist aber deutlich weniger, weil jedes einzelne endlich wird.

Die vier Tore: Verarbeitung, Muss-Liste, Regelbeispiel, Prognose
Die Arbeitshilfe des BfD EKD zerlegt die Vorprüfung in sechs Fragen; die katholische Muss-Liste beschreibt eine zweistufige Prüfreihenfolge. Beide laufen auf dasselbe hinaus, und man kann es sich als vier Tore merken.
Tor 1: Liegt überhaupt eine Form der Verarbeitung vor, und gibt es dafür eine Rechtsgrundlage? Bei Microsoft 365 ist die erste Frage rhetorisch. Die zweite ist es nicht — sie muss benannt werden, und zwar kirchenrechtlich, nicht mit einem DSGVO-Artikel.
Tor 2: Steht die Verarbeitung auf der Muss-Liste der zuständigen Aufsicht? Dann ist die Diskussion beendet, unabhängig davon, wie risikoarm du sie findest.
Tor 3: Greift eines der Regelbeispiele im Gesetz? Systematische und umfassende Bewertung persönlicher Aspekte mit Rechtswirkung, umfangreiche Verarbeitung besonderer Kategorien personenbezogener Daten, systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche.
Tor 4: Ergibt deine eigene Prognose ein voraussichtlich hohes Risiko? Hier helfen die neun Kriterien: Bewerten oder Einstufen, automatisierte Entscheidungsfindung mit Rechtswirkung, systematische Überwachung, vertrauliche oder höchstpersönliche Daten, Verarbeitung in großem Umfang, Abgleichen oder Zusammenführen von Datensätzen, Daten zu schutzbedürftigen Betroffenen, innovative Nutzung neuer Technologien, Hinderung an der Ausübung eines Rechts. Zwei oder mehr erfüllt: in aller Regel hohes Risiko.
Und dann kommt der Teil, den fast alle überspringen: Auch ein „Nein“ muss dokumentiert werden. Beide Aufsichten sagen das ausdrücklich. Eine Vorprüfung, die nirgends steht, ist im Aufsichtsgespräch keine Vorprüfung, sondern eine Behauptung.
Die drei Dauerbrenner: Klientendaten, Beschäftigtenüberwachung, Copilot
Bei kirchlichen und diakonischen Trägern landet man immer wieder bei denselben drei Themen. Das ist keine Phantasie, das steht so in den Listen beider Aufsichten.
|
Auslöser |
So steht es in den Muss-Listen |
Typisch in Microsoft 365 |
|---|---|---|
|
Sozial-, Berufs- oder Amtsgeheimnis |
Beide Listen führen die umfangreiche Verarbeitung solcher Daten an erster Stelle — ausdrücklich auch dann, wenn es sich nicht um besondere Kategorien handelt. Genannt werden Krankenhäuser, große diakonische Einrichtungen, Praxisverbünde, Sozialleistungsträger. |
Beratungsdokumentation in SharePoint, Fallbesprechung in Teams, Pflegeberichte in einer Liste, Postfächer von Beratungsstellen |
|
Beschäftigtenverhalten |
Umfangreiche Angaben über das Verhalten von Beschäftigten, die zur Bewertung ihrer Tätigkeit eingesetzt werden können. Genannt werden Data-Loss-Prevention-Systeme, die systematische Profile erzeugen, und die zentrale Aufzeichnung von Aktivitäten am Arbeitsplatz. |
Purview-Auditprotokolle mit langer Aufbewahrung, DLP-Auswertungen, Anmeldeberichte, Nutzungsberichte im Admin Center, Insights-Auswertungen |
|
Meldewesen und Personenstandsdaten |
Beide Listen nennen Daten der Personenstands- und Melderegister. Die evangelische Liste führt als Einsatzfeld ausdrücklich das kirchliche Meldewesen mit Taufregister und kirchlichen Trauungen, die katholische den pfarramtlichen Bereich. |
Jeder Export aus dem Meldewesen in eine SharePoint-Liste oder eine Excel-Datei auf OneDrive |
|
Auftragsverarbeiter mit Drittlandsbezug |
Verarbeitung besonderer Kategorien durch Auftragsverarbeiter, denen ein Gericht oder eine Behörde eines Drittlands eine Offenlegung auferlegen kann. Als Einsatzfeld nennen beide Listen ausdrücklich die öffentliche Cloud. |
Genau der Punkt, an dem die Microsoft-Vertragslage und die Frage der Datenstandorte in die DSFA gehören |
|
Automatisierte Auswertung von Audio und Video |
Automatisierte Auswertung von Video- oder Audioaufnahmen zur Bewertung der Persönlichkeit. Beide Listen bringen dasselbe Beispiel: Stimmanalyse bei der Telefonseelsorge. |
Voicemail-Transkription, Besprechungstranskripte, KI-gestützte Zusammenfassungen von Anrufen |
|
Neue Technologien |
Innovative Nutzung oder Anwendung neuer technologischer Lösungen ist eines der neun Kriterien. Generative KI erfüllt es ohne nennenswerte Diskussion. |
Copilot über den gesamten Graph-Bestand, Agenten, Copilot Studio |
Zu den ersten beiden Punkten gibt es jeweils eigene Beiträge, die hier nicht wiederholt werden müssen: zu Sozialdaten und Schweigepflicht der Beitrag Klientendaten in Diakonie und Caritas: Sozialdaten, Schweigepflicht und Schutz mit Microsoft Purview, zum Seelsorgegeheimnis der Beitrag Seelsorgegeheimnis und Beichtgeheimnis in Microsoft 365: Was nie in Teams, OneNote oder Copilot landen darf, und zur Frage, was die Mitarbeitervertretung bei Protokollierung und Auswertung zu sagen hat, der Beitrag Mitarbeitervertretung und Microsoft 365: MVG-EKD, MAVO, Dienstvereinbarung und Mitbestimmung bei Teams, Copilot und Protokollierung.
|
WARNUNG · Der Klassiker: die DSFA, die keine ist Ein diakonisches Werk in einer Großstadt legte der Aufsicht ein Dokument vor, das auf 60 Seiten Exchange Online, SharePoint, Teams und OneDrive beschrieb — Architektur, Verschlüsselung, Rechenzentrumsstandorte, Zertifizierungen. Vorbildlich recherchiert. Nur stand nirgends, welche Verarbeitungstätigkeit damit eigentlich gemeint war, wer die betroffenen Personen sind und welche Löschfristen gelten. Genau das listet der BfD EKD unter den häufigen Fehlern: Fokus auf die Software statt auf die Verarbeitungstätigkeit, zu allgemeine Beschreibungen, vage Zweckangaben wie „IT-Sicherheit“ oder „Dokumentenmanagement“. Der Zweck steuert die gesamte Bewertung. Wenn er unscharf ist, ist alles danach Dekoration. |
|---|
Der Aufbau: fünf Teile, aus denen jede DSFA besteht
Die Mindestinhalte sind in beiden Gesetzen faktisch identisch: systematische Beschreibung, Bewertung von Notwendigkeit und Verhältnismäßigkeit, Bewertung der Risiken, geplante Abhilfemaßnahmen. Die Arbeitshilfe des BfD EKD ordnet sie drei Phasen zu und hängt Dokumentation sowie Überprüfung und Fortschreibung an. Daraus wird in der Praxis eine Gliederung mit fünf Kapiteln — hier mit der Quelle, aus der du sie füllst, und dem Befund, den man bei kirchlichen Trägern regelmäßig antrifft.
|
Abschnitt |
Inhalt |
Quelle |
Typischer Befund bei kirchlichen Trägern |
|---|---|---|---|
|
1 Beschreibung |
Art, Umfang, Umstände und Zwecke der Verarbeitung. Kategorien betroffener Personen, Datenarten, Empfänger, Speicherfristen, eingesetzte Technik und Trägermedien. Berechtigte Interessen der verantwortlichen Stelle. |
Verarbeitungsverzeichnis, Fachbereich, Tenant-Konfiguration, Produktdokumentation von Microsoft |
Beschrieben wird der Dienst, nicht die Tätigkeit. Speicherfristen fehlen oder lauten „gemäß gesetzlicher Vorgaben“. Das Ehrenamt taucht als Betroffenenkategorie überhaupt nicht auf. |
|
2 Notwendigkeit und Verhältnismäßigkeit |
Ist die Verarbeitung für den Zweck erforderlich? Gibt es ein milderes Mittel? Alle konkret bestimmten, spezifischen und legitimen Zwecke werden einzeln betrachtet. |
Fachbereich, Leitung, kirchliche Rechtsgrundlage, Dienstvereinbarung |
Der Abschnitt besteht aus zwei Sätzen und dem Wort „alternativlos“. Milderes Mittel wurde nie geprüft — etwa ein separater Bereich statt trägerweitem Zugriff. |
|
3 Risikobewertung |
Schwere des drohenden Schadens und Eintrittswahrscheinlichkeit, bezogen auf die Schutzziele: Vertraulichkeit, Integrität, Verfügbarkeit, Transparenz, Intervenierbarkeit, Nicht-Verkettbarkeit, Datensparsamkeit. |
Arbeitshilfe des BfD EKD mit den Bewertungsfaktoren nach ISO 29134 Anhang A, eigene Bedrohungsanalyse, Erfahrungen aus Vorfällen |
Die Maßnahmen wurden bereits in die Risikoermittlung eingerechnet. Ergebnis: überall „begrenzt“. Der BfD EKD führt genau das als Fehler. |
|
4 Abhilfemaßnahmen |
Garantien, Sicherheitsvorkehrungen, Verfahren. Technische und organisatorische Maßnahmen, klare Aufgabenverteilung, Zeitplan, benannte Verantwortliche. |
Tenant-Konfiguration, Purview-Konzept, Berechtigungskonzept, Schulungsplan, Dienstvereinbarung |
Maßnahmen sind formuliert, aber ohne Namen und ohne Datum. „Wird noch eingerichtet“ steht seit zwei Jahren so da. |
|
5 Restrisiko und Fortschreibung |
Was bleibt nach den Maßnahmen übrig? Wird es getragen oder muss die Aufsicht konsultiert werden? Wer prüft wann erneut? |
Leitungsentscheidung, Votum der oder des örtlich Beauftragten, Änderungsprotokoll |
Fehlt komplett. Das Dokument endet mit den Maßnahmen — als wäre jedes Risiko damit auf null gefallen. |
Beschreibung: konkret bis zur Schmerzgrenze
Die Beschreibung ist das Fundament, und sie ist der Abschnitt, an dem die meisten Dokumente scheitern. „Dokumentenmanagement“ ist kein Zweck. „Ablage und gemeinsame Bearbeitung der Beratungsdokumentation der Schuldner- und Insolvenzberatung durch die fünf Fachkräfte der Beratungsstelle, zum Zweck der Fallbearbeitung und der Abrechnung gegenüber dem Land“ ist einer. Der Unterschied ist nicht kosmetisch: Aus dem zweiten Satz folgt unmittelbar, wer Zugriff braucht, wer ihn nicht braucht, wie lange gespeichert wird und welches Berufsgeheimnis im Spiel ist.
Zur Beschreibung gehören auch die Trägermedien. In einem kirchlichen Träger heißt das regelmäßig: nicht nur der Tenant, sondern auch der Aktenschrank im Pfarramt, das private Smartphone der ehrenamtlichen Mitarbeiterin, der USB-Stick für den Gemeindebrief und der Drucker im Gemeindehaus, der nach Feierabend nicht abgeschlossen wird. Die DSFA ist der Ort, an dem diese unbequemen Realitäten einmal aufgeschrieben werden.
Risikobewertung: erst roh, dann gemildert
Das Risiko bemisst sich aus zwei Faktoren: der Schwere des drohenden Schadens und der Eintrittswahrscheinlichkeit. Die Arbeitshilfe des BfD EKD übernimmt dafür die Bewertungsfaktoren aus ISO 29134, Anhang A, mit den vier Stufen vernachlässigbar, begrenzt, wesentlich und maximal. Die Definition der Stufe „maximal“ bei der Schadensschwere lautet dort: signifikante, sogar irreversible Konsequenzen, die nicht überwunden werden können — Vernichtung der wirtschaftlichen Existenz, Arbeitsunfähigkeit, dauerhafte physische oder psychische Konsequenzen, Tod.
Das ist bei Büro-IT schnell abgetan und bei kirchlichen Trägern eben nicht. Wenn die Aktennotiz einer Suchtberatung beim Arbeitgeber der betroffenen Person landet, wenn die Adresse einer Frau aus dem Frauenhaus im falschen Verteiler auftaucht, wenn das Gesprächsprotokoll einer Erziehungsberatung in ein Sorgerechtsverfahren gerät — dann ist man sehr zügig bei „wesentlich“ oder „maximal“. Genau deshalb hat das kirchliche und diakonische Feld strukturell mehr DSFA-Fälle als ein Handelsunternehmen gleicher Größe.

|
WARNUNG · Die Maßnahmen gehören nicht in die Risikoermittlung Der häufigste methodische Fehler, und der BfD EKD nennt ihn ausdrücklich: Technische und organisatorische Maßnahmen werden bereits bei der Risikobestimmung berücksichtigt, statt zuerst objektiv das Risiko zu ermitteln. Konkret klingt das dann so: „Das Risiko einer unbefugten Kenntnisnahme ist gering, weil wir Sensitivity Labels und Conditional Access einsetzen.“ Damit hast du die Wirksamkeit deiner eigenen Maßnahmen vorausgesetzt, statt sie zu belegen — und das Restrisiko verschwindet rechnerisch, bevor es jemand gesehen hat. Richtig ist die zweistufige Bewertung: erst das rohe Risiko ohne jede Schutzmaßnahme, dann die Maßnahmen, dann das verbleibende Risiko. Nur so kannst du später überhaupt zeigen, welche Maßnahme welchen Beitrag geleistet hat — und was passiert, wenn eine davon ausfällt. |
|---|
Maßnahmen und Restrisiko: der Teil mit Namen und Datum
Die Arbeitshilfe formuliert hier eine Anforderung, die im kirchlichen Alltag erstaunlich oft untergeht: Am Ende soll allen Beteiligten klar sein, wer zu welchem Zeitpunkt welche Aufgabe übernimmt und wer für die Umsetzung verantwortlich ist. Nicht „die IT“. Nicht „im Rahmen des Projekts“. Eine Person, ein Datum.
Und dann das Restrisiko. Es ist kein Makel, wenn eines bleibt — es ist der Normalfall. Ein Restrisiko benennen heißt: Die Leitung sieht es, bewertet es und trägt es. Bleibt trotz aller Maßnahmen ein hohes Risiko, ist die Aufsicht vorher zu konsultieren. Das DSG-EKD regelt das in § 34 Absatz 9, das KDG in § 35 Absatz 11, und die katholische Formulierung enthält den wichtigen Zusatz „sofern der Verantwortliche keine Maßnahmen zur Eindämmung des Risikos trifft“.
Wer am Tisch sitzt: Leitung, örtlich Beauftragte, MAV, IT, Aufsicht
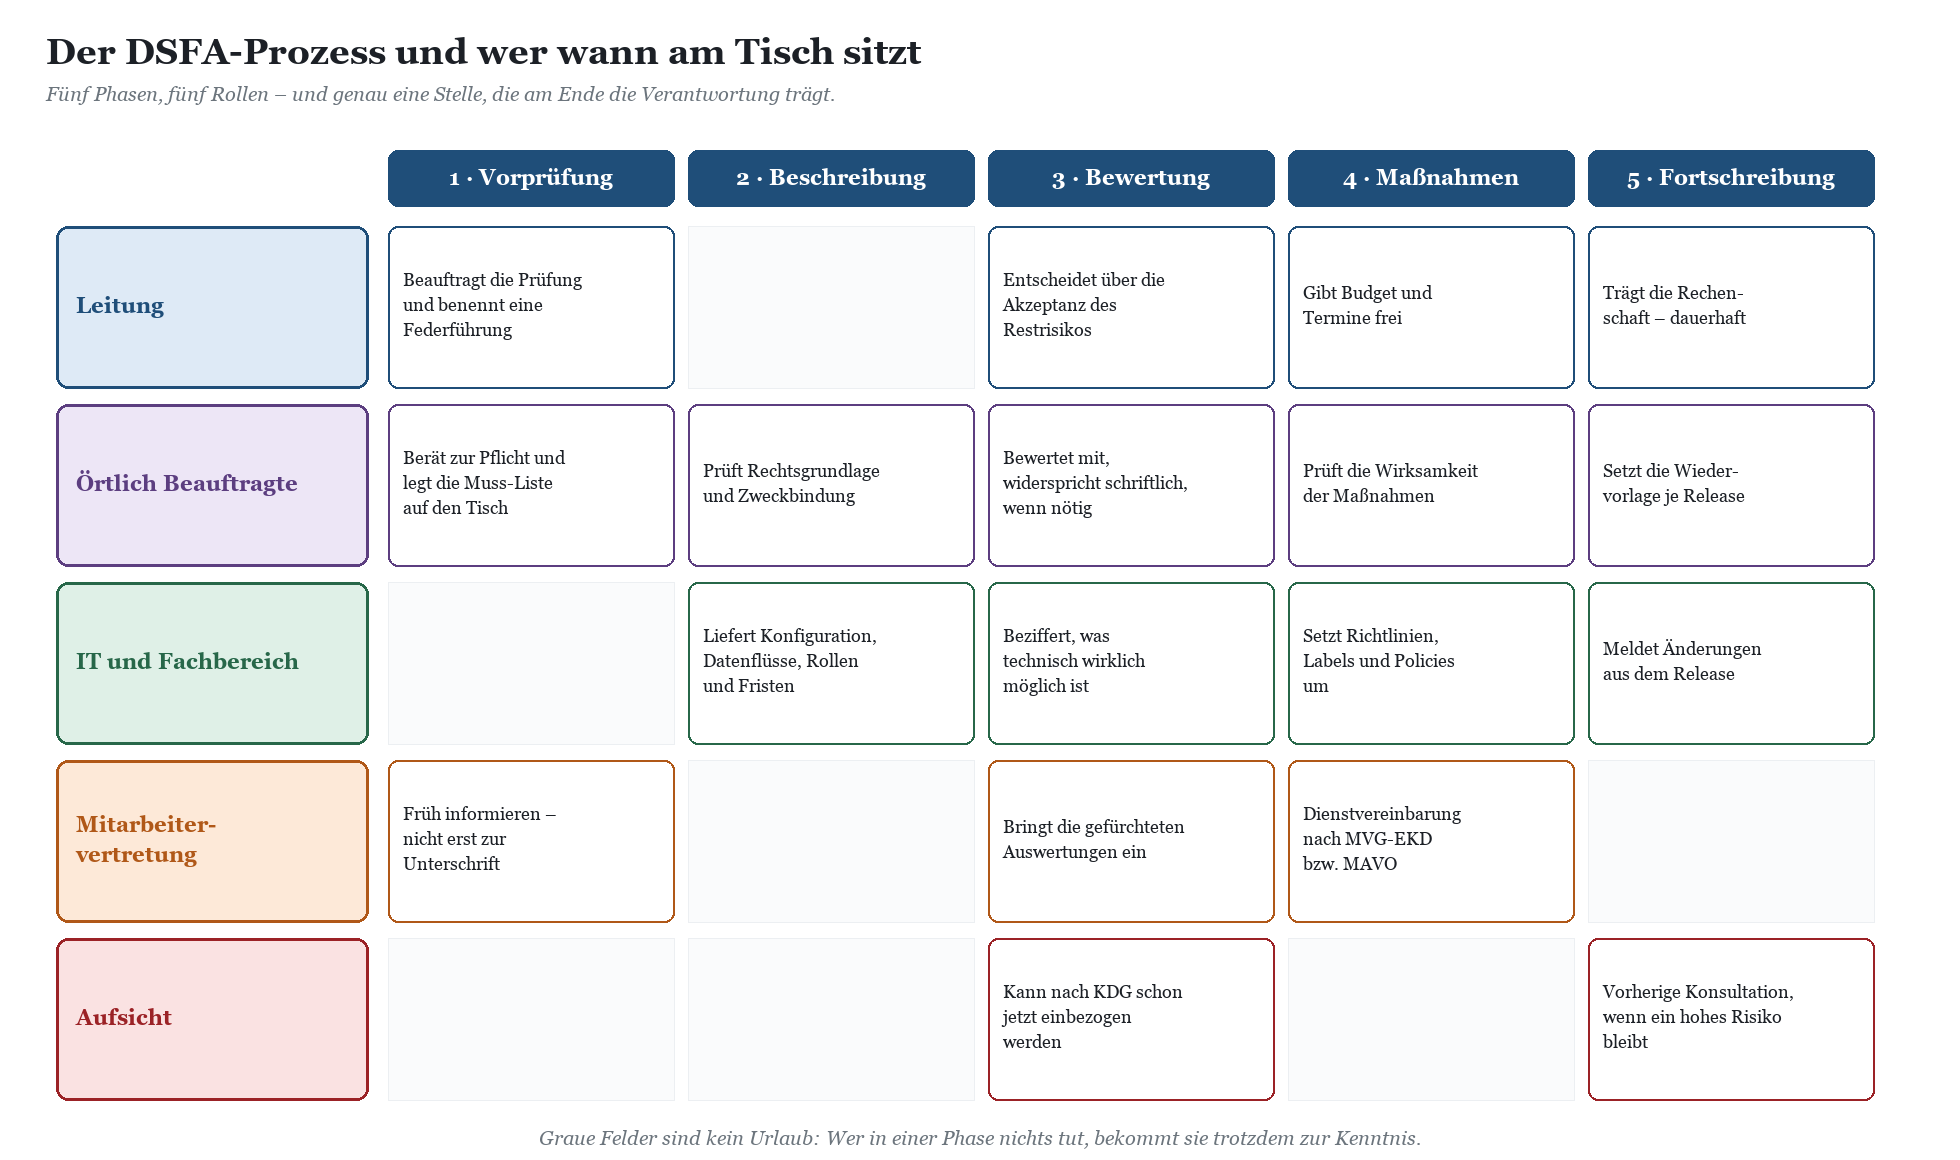
Die Zuständigkeit für die Durchführung liegt bei der verantwortlichen Stelle — also bei der Leitung, nicht beim Datenschutz. Das ist der erste Punkt, an dem sich kirchliche Träger regelmäßig selbst ein Bein stellen: Die DSFA wird an die örtlich beauftragte Person delegiert, die sie dann allein schreibt und am Ende auch noch bewerten soll. Damit prüft jemand seine eigene Arbeit. Das ist nicht nur methodisch fragwürdig, es widerspricht auch der Rollenverteilung, die beide Gesetze vorsehen.
Leitung und Arbeitsgruppe
Die Arbeitshilfe des BfD EKD empfiehlt je nach Größe der kirchlichen Stelle die Bildung einer Arbeitsgruppe aus Leitungsebene, Fachabteilungen und IT. Bei komplexen Fällen soll eine verantwortliche Person als Leitung der Arbeitsgruppe benannt werden. In einer Kirchengemeinde mit anderthalb Verwaltungsstellen ist das die Pfarrerin, der Verwaltungsleiter und jemand aus dem Kirchenkreis. In einem katholischen Krankenhausverbund mit mehreren Standorten sind das sechs Personen und ein Terminkalender, an dem die Sache scheitert, wenn niemand die Federführung hat.
Wichtig für die Gremien: Presbyterium, Kirchenvorstand, Pfarrgemeinderat und Kirchenverwaltung sind nicht automatisch Teil der Arbeitsgruppe, aber sie sind bei der Restrisikoentscheidung in der Verantwortung, wenn sie das Leitungsorgan der verantwortlichen Stelle sind. Ein Beschluss „Wir nehmen die Datenschutz-Folgenabschätzung zur Kenntnis und tragen das dargestellte Restrisiko“ ist zwei Zeilen im Protokoll und im Ernstfall Gold wert.
Die oder der örtlich Beauftragte: beraten, nicht schreiben
Beide Gesetze sehen vor, dass bei der Durchführung einer DSFA der Rat der örtlich beauftragten Person einzuholen ist, sofern eine bestellt ist. Die Arbeitshilfe sagt dazu klar: beratende Funktion, muss einbezogen werden. Das ist eine andere Rolle als Autorenschaft. Praktisch bewährt sich ein schriftliches Votum am Ende des Dokuments — zwei Absätze, in denen steht, ob die Bewertung nachvollziehbar ist und welche Punkte aus Sicht des Datenschutzes offen bleiben. Ein Votum, das nie Widerspruch enthält, ist übrigens auch ein Befund.
Und noch etwas: Ausreichend Zeit einplanen. Die Arbeitshilfe betont ausdrücklich, dass genug Zeit für die Einbeziehung der oder des örtlich Beauftragten und für die Berücksichtigung etwaiger Hinweise vorgesehen sein muss. Eine DSFA, die drei Tage vor dem Go-live zur Stellungnahme kommt, erfüllt diese Anforderung nicht — egal wie freundlich die Rückmeldung ausfällt.
Die Mitarbeitervertretung: früh, nicht am Ende
Sobald Beschäftigtendaten im Spiel sind — und bei Protokollierung, DLP, Copilot und Telefonie sind sie es immer —, ist die Mitarbeitervertretung nicht nur höflicherweise zu informieren. Die Einführung und Anwendung von Maßnahmen oder technischen Einrichtungen, die dazu geeignet sind, das Verhalten oder die Leistung der Mitarbeiterinnen und Mitarbeiter zu überwachen, unterliegt auf evangelischer Seite der Mitbestimmung nach § 40 MVG-EKD, auf katholischer Seite nach § 36 MAVO.
Die DSFA und die Dienstvereinbarung sind zwei Dokumente, aber sie speisen sich aus derselben Analyse. Wer die DSFA fertig hat, bevor die MAV das erste Mal davon hört, schreibt sie erfahrungsgemäß zweimal. Wer die MAV in die Beschreibungsphase einlädt, bekommt außerdem etwas geschenkt, das keine Tenant-Analyse liefert: die Liste der Auswertungen, vor denen die Belegschaft tatsächlich Angst hat. Das ist Rohmaterial für die Risikobewertung.
Die Aufsicht: Konsultation ist kein Genehmigungsverfahren
Die vorherige Konsultation ist der am häufigsten missverstandene Schritt. Sie ist keine Genehmigung und kein Segen. Sie greift, wenn nach allen Maßnahmen ein hohes Risiko bestehen bleibt. Wer sauber arbeitet, kommt selten dorthin — nicht weil das Risiko kleingerechnet wurde, sondern weil die Maßnahmen wirken.
Das KDG erlaubt zusätzlich ausdrücklich, die Aufsicht schon während der Abschätzung einzubeziehen, wenn der Verantwortliche das für erforderlich hält. Das ist in Grenzfällen eine sehr gute Idee, insbesondere bei Copilot über Klientendaten oder bei Telefonie in der Seelsorge. Eine frühe Rückfrage kostet einen Brief; eine späte Beanstandung kostet ein Projekt.
Was die kirchlichen Aufsichten sonst noch von einem Tenant sehen wollen — Verarbeitungsverzeichnis, Berechtigungskonzept, Protokollierungskonzept, Löschkonzept —, steht ausführlich im Beitrag Kirchliche Datenschutzaufsicht in der Praxis: Was BfD EKD und Diözesandatenschutzbeauftragte von einem Microsoft-365-Tenant erwarten. Die DSFA ist dort nur eines von mehreren Dokumenten, aber sie ist das, an dem die Prüfung am häufigsten hängen bleibt.
|
AUS DER PRAXIS · Die DSFA, die Teams-Voicemail als Hochrisiko einstufte Ein Caritasverband auf Kreisebene führte Teams-Telefonie ein. Pfarrbüro, Verwaltung, zwei Beratungsstellen, eine Schwangerschaftskonfliktberatung. Die DSFA war eigentlich für die Anrufwarteschlangen gedacht. In der Beschreibungsphase fragte jemand aus der Beratungsstelle beiläufig, wieso sie neuerdings den Text der Anrufbeantworternachrichten in der Mail lese. Der Befund: Cloud Voicemail ist für Teams-Nutzer standardmäßig aktiv, und die Voicemail-Transkription ist im Auslieferungszustand eingeschaltet — ebenso die Übersetzung der Transkription. Die Sprachnachricht einer Anruferin, die um einen Termin in der Konfliktberatung bittet, wurde also automatisch in Text umgewandelt und landete als durchsuchbarer, indizierter, in Backups gespiegelter Text im Postfach. Aus einer flüchtigen Audiodatei war ein Dokument geworden. Die Bewertung fiel eindeutig aus. Schadensschwere: maximal, weil aus dem Text die Inanspruchnahme einer hochsensiblen Beratung hervorgeht. Eintrittswahrscheinlichkeit: wesentlich, weil das Postfach vertreten wird, weil Transkripte in die Suche gehen und weil niemand sie je löscht. Beide Muss-Listen führen die automatisierte Auswertung von Audioaufnahmen ausdrücklich auf — mit dem Beispiel Telefonseelsorge. Die Maßnahme war unspektakulär: eine eigene Voicemail-Richtlinie für die Beratungs- und Seelsorgenummern mit abgeschalteter Transkription, dazu eine deutlich verkürzte maximale Aufnahmelänge und eine Ansage, die zur Rückrufbitte ohne Inhalte auffordert. Die Transkription blieb in Verwaltung und Zentrale an, wo sie tatsächlich hilft. Zwei PowerShell-Zeilen, ein Absatz in der Dienstvereinbarung — und ein Restrisiko, das die Geschäftsführung guten Gewissens tragen konnte. Die eigentliche Lehre: Der Befund entstand nicht durch Aktenstudium, sondern weil jemand aus dem Fachbereich in der Beschreibungsphase am Tisch saß. Eine DSFA, die nur aus IT und Datenschutz besteht, hätte die Standardeinstellung nie bemerkt. Mehr zu Erreichbarkeit, Vertretung und Seelsorgetelefon: Teams-Telefonie im Pfarrbüro und in der Beratungsstelle: Erreichbarkeit, Vertretung, Seelsorgetelefon und Anrufwarteschlangen |
|---|
Welche Microsoft-Unterlagen als Input taugen — und wo sie aufhören
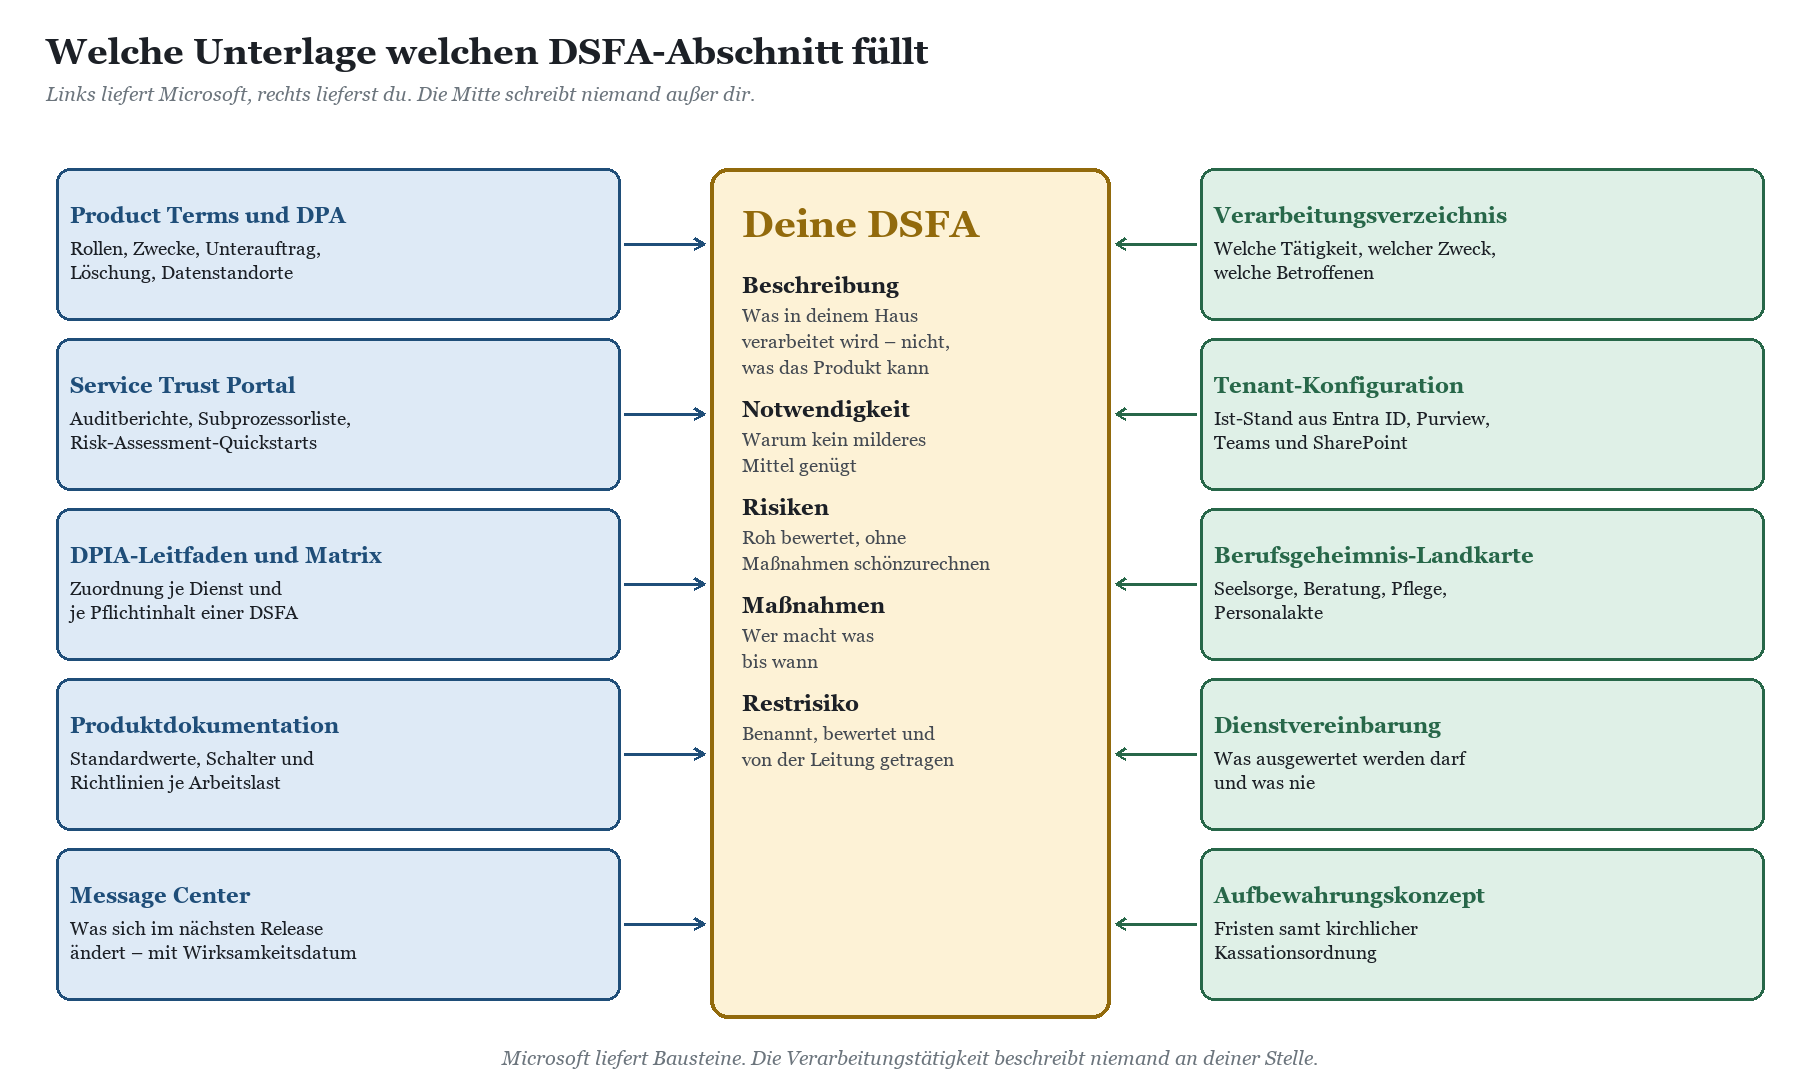
Microsoft stellt für Datenschutz-Folgenabschätzungen mehr Material bereit, als die meisten Träger je nutzen. Und gleichzeitig genau das nicht, was den Kern ausmacht. Microsoft formuliert das selbst überraschend nüchtern: Es gebe an Office 365 nichts, das eine DSFA zwingend erforderlich mache; ob eine nötig sei, hänge davon ab, wie der Verantwortliche den Dienst bereitstelle, konfiguriere und nutze. Das ist keine Ausflucht, das ist die Rollenverteilung.
Was du herunterladen kannst
|
Unterlage |
Was drinsteht |
Wofür in der DSFA |
Grenze |
|---|---|---|---|
|
Product Terms und Data Protection Addendum |
Rollenverteilung, Zwecke der Verarbeitung, zulässige eigene Geschäftszwecke von Microsoft, Aufbewahrung, Rückgabe und Löschung, Unterauftragsverarbeiter, Regelungen zu Datenstandorten |
Abschnitt 1 (Empfänger, Speicherfristen) und Abschnitt 4 (vertragliche Garantien) |
Beschreibt Microsoft, nicht dich. Und es ist ein Vertrag nach staatlichem Recht — die kirchenrechtliche Einbindung musst du gesondert herstellen. |
|
Leitfaden für Verantwortliche zu Office 365 |
Tabellarische Zuordnung der DSFA-Pflichtinhalte zu Aussagen über den Dienst: Datenkategorien, Aufbewahrung, Standorte, Unterauftragnehmer, Betroffenenrechte |
Textbausteine für die technische Beschreibung, Argumentationslinien für Abschnitt 4 |
Microsoft warnt selbst, dass jede DSFA sich nach der konkreten Konfiguration unterscheidet. Wer die Bausteine unverändert übernimmt, produziert genau die Standardargumentation, die der BfD EKD für unzureichend hält. |
|
Service-Elements-Matrix und anpassbare Mustervorlage |
Nach Dienst gegliederte Zuordnung von Produktinformationen zu den DSFA-Elementen, dazu ein leeres Musterdokument zum Herunterladen |
Struktur und Checkliste, damit kein Pflichtinhalt vergessen wird |
Die Vorlage folgt der DSGVO-Systematik. Für DSG-EKD und KDG müssen die Verweise auf kirchliches Recht umgestellt werden — sonst zitierst du in einem kirchlichen Dokument die falsche Rechtsordnung. |
|
Service Trust Portal |
Auditberichte, Compliance-Unterlagen, die Liste der Unterauftragsverarbeiter, Risk-Assessment-Quickstarts unter anderem zu Copilot |
Nachweise für Abschnitt 4, laufende Beobachtung der Subprozessorliste |
Ein Auditbericht belegt Microsofts Maßnahmen, nicht deine. Die Konfiguration deines Tenants prüft niemand außer dir. |
|
Produktdokumentation und Message Center |
Standardwerte, verfügbare Richtlinien und Schalter je Arbeitslast; Ankündigungen zu Änderungen mit Wirksamkeitsdatum |
Abschnitt 4 (welche Maßnahme ist technisch überhaupt möglich) und Abschnitt 5 (Auslöser für die Fortschreibung) |
Standardwerte ändern sich. Die Aussage „Transkription ist abgeschaltet“ ist nur so lange wahr, wie sie jemand nachhält. |
Was Microsoft grundsätzlich nicht liefern kann
Alles, was deine Verarbeitungstätigkeit ausmacht. Microsoft schreibt es selbst: Als Auftragsverarbeiter habe man keine Kontrolle darüber und typischerweise wenig bis keine Kenntnis davon, ob und wie ein Kunde besondere Kategorien personenbezogener Daten im Dienst verarbeitet. Wer eine Beratungsakte in eine SharePoint-Bibliothek legt, hat eine Entscheidung getroffen, von der Microsoft nichts weiß und nichts wissen soll.
Konkret bleiben mindestens diese Punkte bei dir: die Zweckbestimmung, die kirchenrechtliche Rechtsgrundlage, das Berechtigungskonzept, die Löschfristen einschließlich der kirchlichen Aufbewahrungs- und Kassationsordnung, die Betroffenenkategorien einschließlich Ehrenamt und Klientel, die Abgrenzung der Berufsgeheimnisbereiche und die Frage, welche Auswertungen über Beschäftigte zulässig sein sollen. Das sind, nicht zufällig, genau die Abschnitte, die eine DSFA von einem Produktdatenblatt unterscheiden.
Wie Microsoft, Systemhaus und ein kirchliches Rechenzentrum vertraglich sauber eingebunden werden — und warum der Standardvertrag nach staatlichem Recht dafür nicht genügt —, behandelt der Beitrag Auftragsverarbeitung nach DSG-EKD und KDG: Microsoft, Systemhaus und Rechenzentrum vertraglich richtig einbinden. Die DSFA setzt eine wirksame Auftragsverarbeitung voraus; wer sie in der DSFA erst herstellen will, hat die Reihenfolge vertauscht.
|
WICHTIG · Copilot: die Annahmen unter dem Dokument wandern Bei generativer KI ist die DSFA besonders verderblich, weil sich die Grundlagen im laufenden Betrieb ändern. Microsoft sagt zu Copilot zu, dass Prompts, Antworten und über Microsoft Graph abgerufene Daten nicht zum Training der Basismodelle verwendet werden, dass Interaktionen verschlüsselt gespeichert und über Purview mit Aufbewahrungsrichtlinien und eDiscovery erfasst werden, und dass Copilot für Nutzer in der EU als Dienst innerhalb der EU Data Boundary geführt wird. Gleichzeitig hat Microsoft Anthropic als Unterauftragsverarbeiter aufgenommen. Für diese Modelle gilt laut Dokumentation: Sie sind derzeit von der EU Data Boundary ausgenommen. In EU, EFTA und dem Vereinigten Königreich sind sie deshalb standardmäßig abgeschaltet — mit einer wichtigen Ausnahme: Die im April 2026 eingeführte Einstellung für Copilot in Word, Excel und PowerPoint ist für Tenants in EU, EFTA und UK, die nach dem 25. März 2026 angelegt wurden, standardmäßig eingeschaltet. Für die DSFA heißt das zweierlei. Erstens: Die Aussage „Verarbeitung bleibt in der EU“ ist eine Annahme, die von einem Schalter im Microsoft 365 Admin Center abhängt, nicht vom Produkt. Zweitens: Wer diesen Schalter in der DSFA als Maßnahme nennt, muss auch sagen, wer ihn regelmäßig kontrolliert. Der Ort dafür ist das Kapitel „AI providers operating as Microsoft subprocessors“ im Admin Center. Zum Rollout mit Oversharing-Prüfung und Grenzen: Copilot in Kirche und Diakonie: Nutzen, Grenzen, Oversharing und die Copilot-Überprüfung vor dem Rollout |
|---|
Typische Befunde: was in kirchlichen DSFA regelmäßig schiefgeht
Nach einigen Dutzend Dokumenten wiederholen sich die Muster so zuverlässig, dass man eine Liste daraus machen kann. Die folgende Tabelle ist keine Anklage, sondern eine Abkürzung: Wenn du drei davon abstellst, bevor das Dokument die Aufsicht sieht, sparst du dir eine Nachforderung.
|
Befund |
Warum das passiert |
Was hilft |
|---|---|---|
|
Eine DSFA für „Microsoft 365“ |
Das Projekt heißt so, also heißt das Dokument auch so. |
Pro Verarbeitungstätigkeit ein Dokument. Gemeinsame technische Beschreibung als Anlage, die mehrfach referenziert wird. |
|
Zweck zu weit gefasst |
„Zusammenarbeit“ oder „Verwaltung“ klingt nach Vollständigkeit und ist in Wahrheit Verzicht auf Zweckbindung. |
Zweck so eng formulieren, dass daraus Zugriff, Frist und Empfänger folgen. |
|
Ehrenamt fehlt als Betroffenenkategorie |
Ehrenamtliche sind keine Beschäftigten, tauchen in keiner Personalliste auf und werden deshalb übersehen. |
Eigene Kategorie mit eigener Rechtsgrundlage, eigener Zugriffslogik und eigener Löschfrist. |
|
Seelsorge nicht abgegrenzt |
Die Pfarrerin nutzt dasselbe Postfach für Gremienarbeit und Seelsorge. |
Bereich technisch und organisatorisch trennen und in der DSFA ausdrücklich ausklammern, statt ihn mitzubewerten. |
|
Löschfristen unbestimmt |
Kirchliche Aufbewahrungs- und Kassationsordnungen sind unübersichtlich, also schreibt niemand etwas Konkretes. |
Mindestens Fristenklassen benennen und mit Aufbewahrungsrichtlinien hinterlegen. „Unbestimmt“ ist im Zweifel „für immer“. |
|
Protokollierung ohne Zweck |
Audit-Aufbewahrung wird verlängert, weil es geht, nicht weil jemand sie braucht. |
Auswertungszweck, Auswertungsberechtigte und Ausschluss der Verhaltenskontrolle in DSFA und Dienstvereinbarung festhalten. |
|
Standardeinstellungen ungeprüft übernommen |
Der Tenant läuft, also ist er wohl richtig eingestellt. |
Ist-Aufnahme der relevanten Richtlinien als Anlage — mit Datum. Voicemail, Transkription, Gastzugang, externe Freigabe, KI-Anbieter. |
|
Restrisiko fehlt |
Ein benanntes Restrisiko fühlt sich an wie ein Eingeständnis. |
Restrisiko benennen, bewerten, von der Leitung tragen lassen. Genau dafür ist die Leitung da. |
|
Kein Versionsstand |
Das Dokument wurde einmal geschrieben und dann abgelegt. |
Versionsnummer, Datum, Änderungsprotokoll, benannte Wiedervorlage. |
|
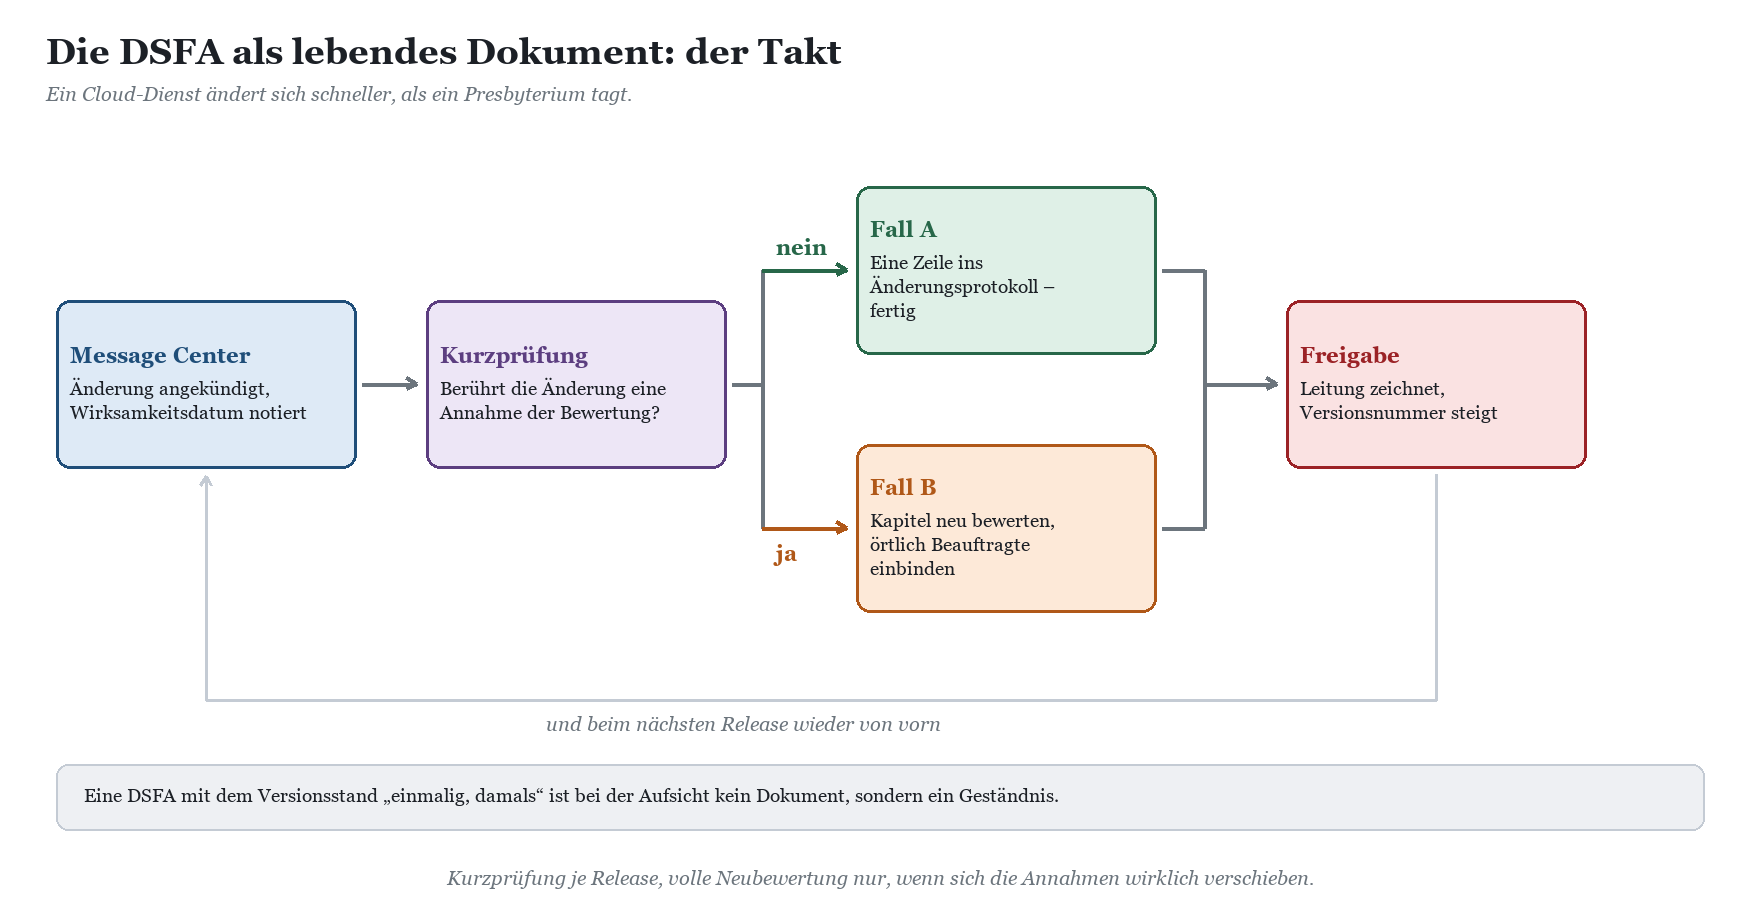
TIPP · Die DSFA ist ein lebendes Dokument — im Takt der Releases Beide Rechtsordnungen verlangen eine Überprüfung, wenn sich die Risikolage ändert. Bei einem Cloud-Dienst ändert sie sich nicht alle drei Jahre, sondern alle paar Wochen. Die Konferenz der Diözesandatenschutzbeauftragten schreibt schon 2018 über ihre eigene Muss-Liste, sie könne aufgrund der Schnelllebigkeit im digitalen Umfeld nur als „lebendiges“ Papier angesehen werden. Für deine DSFA gilt dasselbe, nur dringlicher. Der praktikable Takt sieht so aus: Das Message Center wird ohnehin von jemandem gelesen. Diese Person bekommt eine zweite Frage auf die Liste — berührt die angekündigte Änderung eine Annahme, auf der eine DSFA-Bewertung ruht? In neun von zehn Fällen lautet die Antwort nein, und es entsteht eine Zeile im Änderungsprotokoll. Im zehnten Fall wird ein Kapitel neu bewertet, die oder der örtlich Beauftragte schaut darüber, die Leitung zeichnet, die Versionsnummer steigt. Der Aufwand dafür liegt bei wenigen Minuten im Monat. Der Aufwand für das Gegenteil — eine DSFA mit Stand „Einführungsprojekt“, die in einer Prüfung aufgeschlagen wird — liegt deutlich höher und fällt zum denkbar ungünstigsten Zeitpunkt an. Nützliche Auslöser für eine außerplanmäßige Prüfung: neue Arbeitslast oder neuer Standort, Aktivierung von KI-Funktionen, Änderung an der Liste der Unterauftragsverarbeiter, neue Muss-Liste oder Handreichung der Aufsicht, jede Datenschutzverletzung im betroffenen Verfahren, Abschluss oder Änderung einer Dienstvereinbarung. |
|---|
Häufige Fragen
Brauchen wir eine DSFA, nur weil wir in die Cloud gehen?
Nicht automatisch. Der Umstand „Cloud“ allein löst keine Pflicht aus. Was sie auslöst, ist die Kombination aus Datenart, Umfang und Umständen. Bei kirchlichen Trägern ist diese Kombination allerdings schnell beisammen: Sobald umfangreich Daten verarbeitet werden, die dem Sozial- oder einem Berufsgeheimnis unterliegen, steht die Verarbeitung auf beiden Muss-Listen — und beide nennen als Einsatzfeld für Auftragsverarbeiter mit Drittlandsbezug ausdrücklich die öffentliche Cloud.
Reicht die DSFA unseres Landeskirchenamts oder unseres Bistums für uns mit?
Als Vorlage ja, als Ersatz nein. Verantwortliche Stelle ist der jeweilige Träger, und Zwecke, Datenarten und Konfigurationen unterscheiden sich. Eine gemeinsame Musterbeschreibung der technischen Umgebung, die zentral gepflegt wird, ist trotzdem ausgesprochen sinnvoll — sie spart jeder Kirchengemeinde und jedem Kirchenkreis den langweiligsten Teil der Arbeit. Nur der Teil, der deinen Betrieb beschreibt, bleibt deiner. Der BfD EKD hält Standardargumentationen und fertige Textbausteine ausdrücklich für nicht ausreichend.
Wie lang muss eine DSFA sein?
So lang, dass ein sachkundiger Dritter die Bewertung nachvollziehen kann, und keine Zeile länger. Für eine klar umrissene Verarbeitung in einer Kirchengemeinde sind das erfahrungsgemäß zwölf bis zwanzig Seiten inklusive Anlagen. Für Copilot über den gesamten Bestand eines Trägers mit Beratungsstellen deutlich mehr. Seitenzahl ist kein Qualitätsmerkmal — Nachvollziehbarkeit schon.
Müssen wir die Aufsicht vor jeder DSFA informieren?
Nein. Die Konsultation greift erst, wenn nach den geplanten Maßnahmen ein hohes Risiko bestehen bleibt. Das KDG erlaubt darüber hinaus ausdrücklich, die Aufsicht schon während der Abschätzung einzubeziehen, wenn der Verantwortliche das für nötig hält. Bei Grenzfällen — Copilot mit Zugriff auf Beratungsdokumentation, Telefonie in der Seelsorge, trägerweite Protokollauswertung — ist das ein guter Reflex.
Muss die Mitarbeitervertretung die DSFA unterschreiben?
Die DSFA selbst nicht. Sie ist ein Instrument des Datenschutzrechts, nicht des Mitarbeitervertretungsrechts. Die Mitbestimmung greift an anderer Stelle: bei der Einführung und Anwendung technischer Einrichtungen, die zur Überwachung von Verhalten oder Leistung geeignet sind. Das Ergebnis ist in aller Regel eine Dienstvereinbarung. Klug ist es trotzdem, beide Prozesse parallel zu führen, weil sie aus derselben Analyse leben.
Was ist mit Verarbeitungen, die schon seit Jahren laufen?
Die DSFA ist grundsätzlich vor Beginn der Verarbeitung durchzuführen. Wenn das versäumt wurde, verschwindet die Pflicht nicht — sie wird nachgeholt. Die Arbeitshilfe des BfD EKD formuliert für Altfälle aus der Zeit der früheren Vorabkontrolle genau das: Umsetzungsdefizite sind nach heutiger Rechtslage aufzuarbeiten. Praktisch heißt das: Bestandsaufnahme, Priorisierung nach Schutzbedarf, und dann abarbeiten — beginnend bei den Klientendaten.
Wer darf die DSFA sehen?
Es gibt keine Pflicht zur Veröffentlichung. Intern sollten Leitung, örtlich Beauftragte und die fachlich Verantwortlichen Zugriff haben; die Mitarbeitervertretung bekommt sie im Rahmen der Mitbestimmung regelmäßig ohnehin zu sehen. Nach außen gehört sie der Aufsicht auf Verlangen vorgelegt. Und weil sie eine ausgesprochen präzise Landkarte eurer Schwachstellen ist: Sie gehört selbst in einen geschützten Bereich, nicht in das allgemeine Verwaltungs-Team.
Kann Copilot uns beim Schreiben der DSFA helfen?
Bei Struktur, Sprache und Vollständigkeitsprüfung: durchaus. Bei der Bewertung: nein. Die Risikoeinschätzung ist eine Wertung, die die verantwortliche Stelle treffen und verantworten muss, und sie beruht auf Wissen über das eigene Haus, das in keinem Trainingsdatensatz steht. Eine hübsch formulierte DSFA mit erfundener Fristenlogik ist schlimmer als eine holprige mit richtiger.
Fazit
Die Datenschutz-Folgenabschätzung hat einen schlechten Ruf, und der ist verdient — allerdings nicht von dem Instrument, sondern von den Dokumenten, die unter seinem Namen in Umlauf sind. Eine DSFA, die einen Produktkatalog nacherzählt, hilft niemandem. Eine, die eine konkrete Verarbeitungstätigkeit beschreibt, den Zweck eng fasst, das rohe Risiko ehrlich benennt und dann zeigt, welche Maßnahme es senkt, ist ein überraschend nützliches Stück Arbeit. Sie beantwortet nämlich genau die Fragen, die sonst alle sechs Monate neu diskutiert werden.
Für kirchliche Träger gilt das doppelt, weil die Auslöser hier näher am Alltag liegen als in vielen anderen Häusern: Sozial- und Berufsgeheimnis, schutzbedürftige Betroffene, Meldewesen, Mitarbeitervertretung, Seelsorge. DSG-EKD und KDG unterscheiden sich in der Nummerierung, nicht in der Methode. Und in beiden Ordnungen gilt dasselbe einfache Prinzip: Die Leitung verantwortet, die örtlich beauftragte Person berät, die MAV verhandelt die Auswertungen, die IT liefert die Fakten, und die Aufsicht sieht das Ergebnis — im Idealfall nur dann, wenn wirklich ein hohes Risiko bleibt.
Fang klein an. Nimm die Verarbeitung mit dem höchsten Schutzbedarf, hol die Fachleute an einen Tisch, schreib die Beschreibung so konkret, dass es unangenehm wird, und bewerte das Risiko, bevor du an die Maßnahmen denkst. Der Rest folgt daraus fast von selbst. Und wenn dabei nebenbei herauskommt, dass eine Standardeinstellung seit Monaten Beratungsgespräche verschriftlicht — dann hat sich das Dokument schon bezahlt gemacht, bevor es fertig ist.
Wenn eine DSFA ansteht und im Haus niemand die Zeit hat, sie zu moderieren: Die Microsoft 365 Beratung für kirchliche Träger begleitet solche Verfahren von der Vorprüfung bis zum Restrisiko-Beschluss.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/die-84-seiten-dsfa.pdf — © Ulrich B. Boddenberg · boddenberg.de