
Datenpanne melden bei kirchlicher Aufsicht
Meldewege, Fristen und Übung für Kirche, Diakonie und CaritasDatenpannen bei kirchlichen Trägern: Meldung an BfD EKD oder Diözesandatenschutzbeauftragten, Fristen, Ablauf und Übung
Es gibt in jeder Verwaltung diesen einen Moment. Die Maus ist schon losgelassen, die Mail ist schon draußen, und im Kopf läuft in Zeitlupe der Adressat durch: nicht „Kirchenvorstand“, sondern „Gemeindeverteiler“. Vierhundert Empfänger. Im Anhang eine Excel-Tabelle mit Namen, Geburtsdaten, Adressen und einer Spalte, die jemand hilfsbereit „Besonderheiten“ genannt hat. Willkommen in der Datenpanne.
Die gute Nachricht: Das passiert überall. Die etwas weniger gute: In Kirche, Diakonie und Caritas melden Sie diesen Vorfall nicht der Landesdatenschutzbehörde, sondern einer eigenen kirchlichen Aufsicht, nach einem eigenen Gesetz, mit eigenen Begriffen und – je nach Konfession – mit einer Frist, die im Gesetzestext steht oder eben gerade nicht. Und die beste Nachricht: Der ganze Ablauf ist so gut beübbar wie eine Feuerwehrübung. Er wird nur fast nie geübt.
Dieser Beitrag zeigt Ihnen, wie der Meldeweg in Ihrer Rechtsordnung tatsächlich funktioniert, welche Pannen Microsoft 365 typischerweise produziert, womit Sie sie erkennen, wie Sie in den ersten Stunden eindämmen, ohne die Spuren zu zerstören – und wie eine Datenpannen-Übung aussieht, die mehr bringt als ein Vermerk fürs Qualitätsmanagement. Den größeren Rahmen dazu finden Sie im Überblicksbeitrag Microsoft 365 in Kirche, Diakonie und Caritas.
|
FAKTEN Was die Zahlen sagen Der Beauftragte für den Datenschutz der EKD hat in seinem fünften Tätigkeitsbericht für die Jahre 2023 und 2024 die gemeldeten Datenpannen ausgewiesen: 450 im Jahr 2023, 754 im Jahr 2024. Zum Vergleich: Beschwerden lagen im selben Zeitraum bei 159 und 153. Als wiederkehrende Ursachen benennt die Aufsicht ausdrücklich den Diebstahl und Verlust dienstlicher mobiler Endgeräte sowie falsch adressierte E-Mails und Faxe. Der Sprung im Jahr 2024 geht überwiegend auf einen einzigen Vorfall zurück: die Fehlkonfiguration eines frei zugänglichen Webservers beim Anbieter einer weit verbreiteten Kita-App. Von dessen rund 9.000 Kunden in Deutschland unterlagen etwa 2.000 dem EKD-Datenschutzgesetz. Die Aufsicht bat daraufhin um Sammelmeldungen. Merken Sie sich daraus vor allem eines: Die typische Datenpanne ist kein Hackerangriff. Sie ist ein Laptop im Zug, ein falscher Verteiler und ein Dienstleister, der etwas offen stehen lässt. |
|---|
Warum der Meldeweg hier anders läuft als unter der DSGVO
Kirchen sind keine Behörden mit Sonderstatus, sondern Träger einer eigenen Rechtsordnung. Das Recht, die eigenen Angelegenheiten selbstständig zu ordnen, ist verfassungsrechtlich garantiert und europarechtlich in der Datenschutz-Grundverordnung ausdrücklich geachtet. Deshalb gilt für Sie nicht die DSGVO mit Bundesdatenschutzgesetz, sondern das EKD-Datenschutzgesetz oder das Gesetz über den Kirchlichen Datenschutz – und deshalb ist auch nicht die Landesbehörde Ihre Aufsicht.
Zwei Gesetze, zwei Aufsichtslandschaften
Auf der evangelischen Seite regelt das DSG-EKD die Meldung von Verletzungen des Schutzes personenbezogener Daten an die Aufsichtsbehörde in § 32. Die Fassung, die seit dem 1. Mai 2025 gilt, hat das evangelische Datenschutzrecht deutlich näher an die DSGVO herangeführt. Zuständige Aufsicht ist für den weitaus größten Teil der Gliedkirchen, gliedkirchlichen Zusammenschlüsse und diakonischen Landesverbände der Beauftragte für den Datenschutz der EKD. Die Behörde hat ihren Hauptsitz in Hannover und ist in vier Datenschutzregionen mit Außenstellen gegliedert: Nord in Hannover, Ost in Berlin, Süd in Ulm, Mitte-West in Dortmund. Die Übertragung der Aufsicht ist über die Jahre gewachsen – die Nordkirche hat sie zum 1. Oktober 2023 übertragen, weitere Gliedkirchen und diakonische Landesverbände zum 1. Januar 2025. Prüfen Sie also einmal aktenkundig, wer für Sie zuständig ist, statt es im Ernstfall zu raten.
Auf der katholischen Seite gilt das KDG. Hier ist die Novelle noch frisch: Die Vollversammlung des Verbandes der Diözesen Deutschlands hat die Neufassungen von KDG und KDG-Durchführungsverordnung am 24. November 2025 beschlossen, in Kraft sind sie seit dem 1. März 2026. Die Aufsicht nehmen fünf Diözesandatenschutzbeauftragte wahr, regional zugeschnitten: Nord mit Sitz in Bremen, Ost in Schönebeck, Nordrhein-Westfalen beim Katholischen Datenschutzzentrum in Dortmund, Mitte in Frankfurt am Main und Bayern in Nürnberg. Abgestimmt wird in der Konferenz der Diözesandatenschutzbeauftragten, die auch gemeinsame Arbeitshilfen herausgibt.
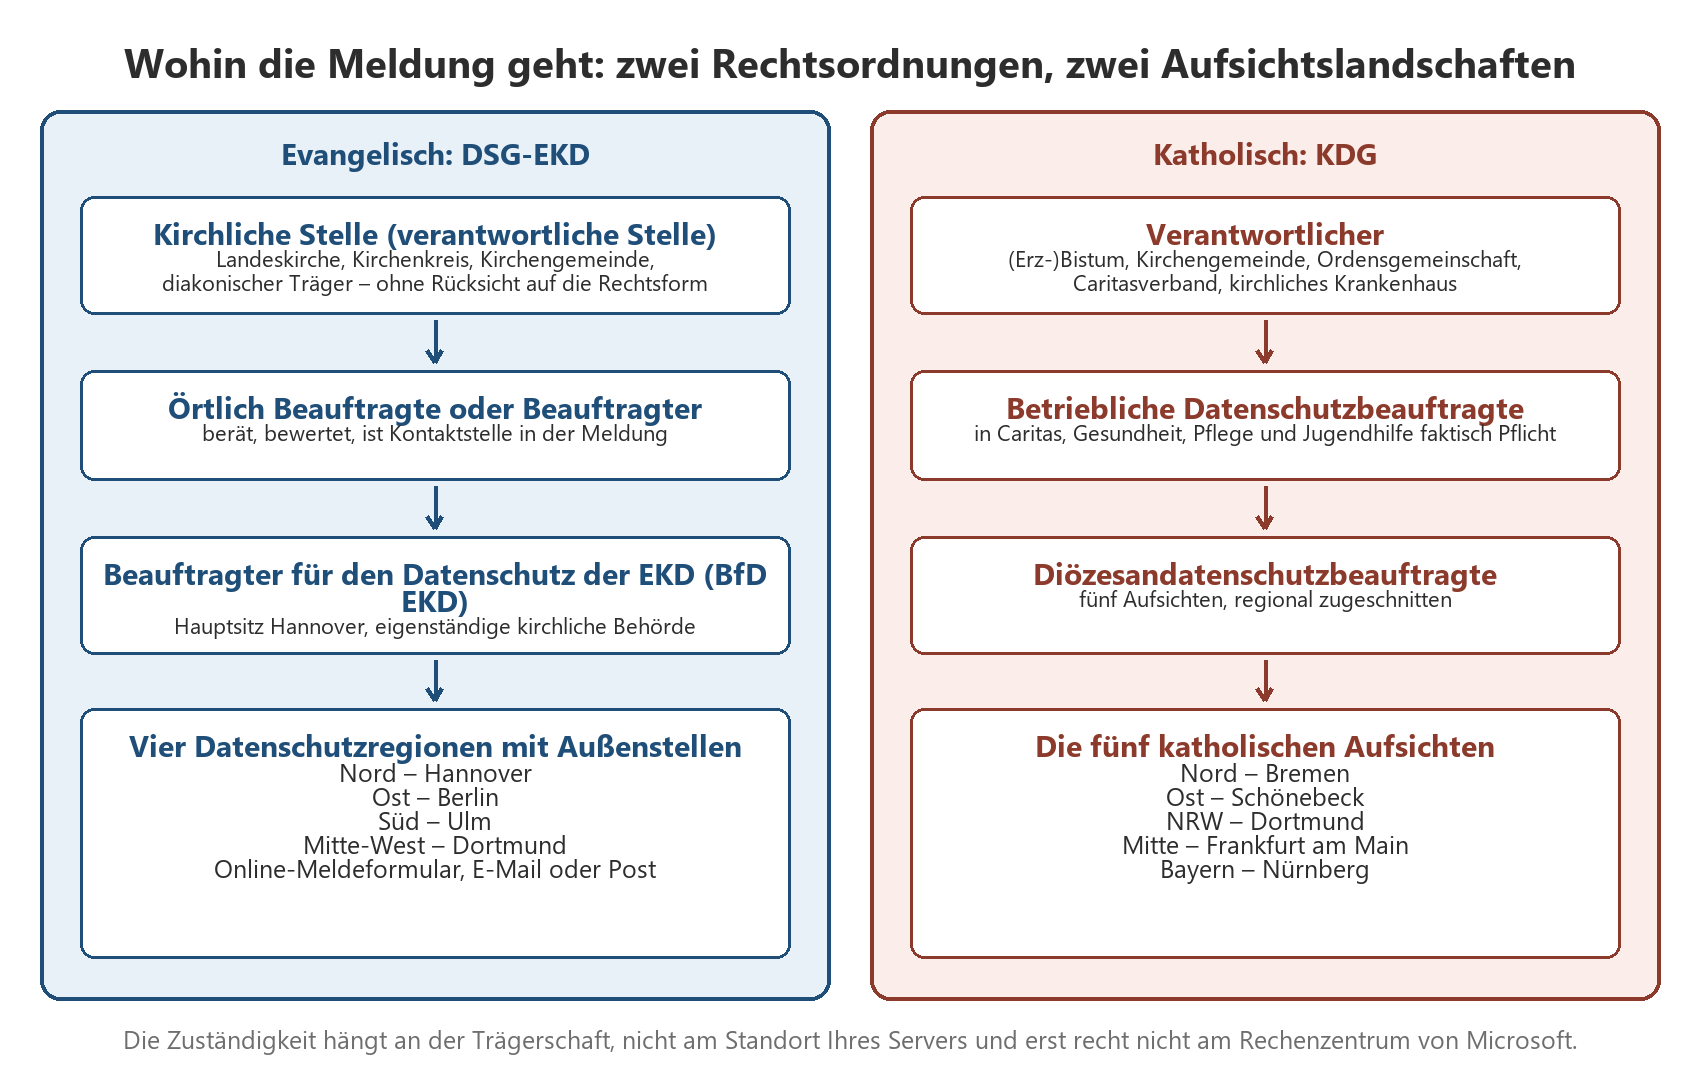
Skizze 1: Meldewege und Zuständigkeiten in beiden Konfessionen. Die Rollenbezeichnungen unterscheiden sich – örtlich Beauftragte evangelisch, betriebliche Datenschutzbeauftragte katholisch.
Die Frist, über die alle reden
Jetzt kommt der Punkt, an dem sich die beiden Rechtsordnungen tatsächlich unterscheiden – und an dem die meisten Musterprozesse aus der DSGVO-Welt falsch abgeschrieben sind.
Das KDG nennt die Zahl. Nach § 33 KDG meldet der Verantwortliche eine Verletzung des Schutzes personenbezogener Daten unverzüglich und möglichst binnen 72 Stunden, nachdem sie ihm bekannt geworden ist. Erfolgt die Meldung später, ist ihr eine Begründung für die Verzögerung beizufügen. Das ist der aus der DSGVO vertraute Mechanismus, und die KDG-Novelle hat daran nichts geändert: Die Konferenz der Diözesandatenschutzbeauftragten hält in ihrer Arbeitshilfe zur Umsetzung der Novelle ausdrücklich fest, dass für Auftragsverarbeitung, Datenschutz-Folgenabschätzung und Meldung von Datenschutzverletzungen die bestehenden Regelungen unverändert gelten.
Das DSG-EKD nennt sie nicht. § 32 Absatz 1 DSG-EKD verlangt die Meldung unverzüglich, wenn die Verletzung voraussichtlich zu einem nicht unerheblichen Risiko für die Rechte natürlicher Personen führt. Eine 72-Stunden-Marke steht im Gesetzestext nicht. Bevor jetzt jemand erleichtert aufatmet: „Unverzüglich“ heißt ohne schuldhaftes Zögern, und das ist in der Praxis kein Komfortgewinn, sondern eher das Gegenteil. Sie können sich nicht auf drei Tage Bedenkzeit berufen, die im Gesetz gar nicht stehen.
|
WICHTIG Formulierung für Ihre Prozessdokumentation Schreiben Sie in Ihre Richtlinie nicht „innerhalb von 72 Stunden“, sondern: „unverzüglich, in der Regel binnen 72 Stunden – Details in Ihrem Datenschutzgesetz“. Das ist unter beiden Rechtsordnungen korrekt, es ist unter dem DSG-EKD nicht zu großzügig und unter dem KDG nicht zu streng. Und ergänzen Sie den Satz, der im Ernstfall am meisten wert ist: Die Frist läuft ab Kenntnis der verantwortlichen Stelle. Halten Sie fest, wann diese Kenntnis eingetreten ist, mit Datum, Uhrzeit und Quelle. Diese eine Zeile entscheidet später darüber, ob Sie pünktlich waren. |
|---|

Skizze 2: Die Zeitachse einer Datenpanne. Der teuerste Fehler passiert zwischen Vorfall und Kenntnis – nämlich dann, wenn niemand weiß, wohin mit dem Hinweis.
Wer meldet – und wer nur berät
Eine Verwechslung, die in kirchlichen Häusern bemerkenswert hartnäckig ist: Die Meldung gibt nicht der Datenschutzbeauftragte ab, sondern die verantwortliche Stelle. Also der Träger, vertreten durch seine Leitung – Landeskirchenamt, Generalvikariat, Kreiskirchenamt, Geschäftsführung des diakonischen Werks, Vorstand des Caritasverbands, Presbyterium oder Kirchenvorstand in der Gemeinde. Der örtlich Beauftragte für den Datenschutz auf evangelischer Seite und der betriebliche Datenschutzbeauftragte auf katholischer Seite beraten, bewerten mit und sind in der Meldung als Kontaktstelle zu benennen – das DSG-EKD fordert Name und Kontaktdaten der oder des örtlich Beauftragten ausdrücklich als Meldeinhalt. Verantwortlich bleibt die Leitung.
Diese Rollenteilung hat einen praktischen Nebeneffekt: Wenn Ihr örtlich Beauftragter im Urlaub ist, ist die Meldepflicht trotzdem nicht im Urlaub. Der BfD EKD hat bei seiner Schwerpunktprüfung in evangelischen Krankenhäusern genau hier den Finger in die Wunde gelegt: Die Bestellung örtlich Beauftragter war flächendeckend gegeben, die gesetzlich vorgeschriebene Vertretung dagegen nicht überall geregelt, und der Prozess beim Umgang mit Datenpannen – insbesondere die interne Dokumentation – war in einigen Häusern ausbaufähig. Wenn Sie ein kirchliches Krankenhaus oder eine Pflegeeinrichtung führen: Das ist ein direkter Prüfhinweis an Sie.
Ein Detail am Rande, das für die Kultur im Haus wichtig ist: Das DSG-EKD hält fest, dass niemand benachteiligt werden darf, weil er Tatsachen mitteilt, die einen Datenschutzverstoß vermuten lassen – und dass Mitarbeiterinnen und Mitarbeiter für Mitteilungen an die Aufsichtsbehörde nicht den Dienstweg einhalten müssen. Wer also hofft, dass sich eine Panne durch stilles Aussitzen erledigt, sollte diese Hoffnung sehr schnell aufgeben. Auf der katholischen Seite hat die Novelle die Bußgelder verdoppelt: Der Rahmen in § 51 Absatz 5 KDG liegt jetzt bei bis zu einer Million Euro, für kirchliche Unternehmen im Wettbewerb bei bis zu vier Prozent des Jahresumsatzes und maximal drei Millionen Euro. Das DSG-EKD sieht in § 45 Geldbußen von bis zu 500.000 Euro vor.
Wie die Aufsichten arbeiten, was sie vorab von einem Tenant sehen wollen und welche Unterlagen sie regelmäßig anfordern, steht ausführlich im Beitrag Kirchliche Datenschutzaufsicht in der Praxis: Was BfD EKD und Diözesandatenschutzbeauftragte von einem Microsoft-365-Tenant erwarten. Die gesetzlichen Grundlagen selbst nehmen die Beiträge DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet und KDG verständlich: Microsoft 365 unter dem Kirchlichen Datenschutzgesetz der katholischen Kirche auseinander.
|
Aspekt |
DSG-EKD (evangelisch) |
KDG (katholisch) |
|---|---|---|
|
Meldepflicht an die Aufsicht |
§ 32: unverzüglich bei nicht unerheblichem Risiko für die Rechte natürlicher Personen |
§ 33: unverzüglich, möglichst binnen 72 Stunden nach Bekanntwerden |
|
Frist als Zahl im Gesetz |
nein – nur „unverzüglich“ |
ja – 72 Stunden, mit Begründungspflicht bei Verzögerung |
|
Benachrichtigung der Betroffenen |
§ 33: bei voraussichtlich hohem Risiko, in klarer und einfacher Sprache |
§ 34: bei voraussichtlich hohem Risiko, in klarer und einfacher Sprache |
|
Ausnahme von der Benachrichtigung |
nachträgliche Maßnahmen beseitigen das hohe Risiko; unverhältnismäßiger Aufwand, dann öffentliche Bekanntmachung nach kirchlicher Übung |
wirksame Verschlüsselung; nachträgliche Maßnahmen; unverhältnismäßiger Aufwand mit öffentlicher Bekanntmachung |
|
Auftragsverarbeiter |
meldet unverzüglich an die verantwortliche Stelle |
meldet unverzüglich an den Verantwortlichen |
|
Datenschutzrolle im Haus |
örtlich Beauftragte für den Datenschutz (§ 36) |
betriebliche Datenschutzbeauftragte; Schwelle mit der Novelle von 10 auf 20 Personen erhöht, in Caritas, Gesundheit, Pflege und Jugendhilfe unabhängig davon Pflicht |
|
Aufsicht |
Beauftragter für den Datenschutz der EKD, Hauptsitz Hannover, vier Außenstellen |
fünf Diözesandatenschutzbeauftragte, regional zugeschnitten |
|
Geldbußen |
bis 500.000 Euro (§ 45) |
bis 1.000.000 Euro; kirchliche Unternehmen im Wettbewerb bis 4 % des Jahresumsatzes, maximal 3.000.000 Euro (§ 51 Absatz 5) |
Tabelle 1: Der Meldeweg im Vergleich. Die Systematik ist nahezu identisch, die Details nicht – und genau die Details stehen im Ernstfall im Protokoll.
Die vier Klassiker in Microsoft 365
Microsoft 365 erzeugt keine neuen Arten von Datenpannen. Es beschleunigt nur die alten und vergrößert ihren Radius. Ein Aktenordner im Bus erreicht einen Finder. Ein Freigabelink erreicht das Internet. Vier Muster decken den ganz überwiegenden Teil der Fälle ab, die in kirchlichen und diakonischen Häusern tatsächlich vorkommen.
Fehlversand an einen Verteiler
Der Dauerbrenner. Die Autovervollständigung in Outlook schlägt den Verteiler vor, der ähnlich heißt wie der Gremienkreis. Der Anhang ist eine Liste. Die Liste enthält mehr Spalten, als sie sollte. Verschärfend kommt in Kirchengemeinden hinzu, dass Verteiler historisch gewachsen sind und niemand mehr genau weiß, wer alles drinsteht – Ehrenamtliche, ausgeschiedene Mitarbeiterinnen und Mitarbeiter, eine Redaktion des Gemeindebriefs und die private Adresse eines Kirchenvorstehers von 2014.
Der offene Freigabelink
Ein Dokument aus der Beratungsstelle wird per „Link für alle“ geteilt, weil es schnell gehen musste und der Gastzugang gerade zickte. Der Link landet in einer Mail, die weitergeleitet wird. Ab da ist er ein Zugang ohne Anmeldung. Die Variante mit dem größeren Radius ist die versehentliche Freigabe an „Jeder außer externen Benutzern“ auf einer Bibliothek – die ganze Organisation liest mit, und mit einer aktivierten KI-Suche findet sie es auch. Der BfD EKD hat übrigens genau dieses Muster in seiner analogen Urform dokumentiert: eine Datenpannenmeldung wegen zu weitgehender Berechtigungen auf einem Ordner, entstanden durch das Verschieben von Dateien über Verzeichnisgrenzen hinweg.
Das kompromittierte Postfach
Phishing, Anmeldung ohne mehrstufige Authentifizierung, und ab da liest jemand mit. Typischerweise richtet der Angreifer eine Posteingangsregel ein, die Antworten in einen unauffälligen Ordner verschiebt, und beginnt, aus dem Postfach heraus weitere Häuser anzuschreiben – Rechnungen, Spendenquittungen, angebliche Kontoänderungen. In einem Pfarrbüro oder einer Beratungsstelle ist der Inhalt des Postfachs das eigentliche Problem, nicht der Versand.
Das verlorene Gemeinschaftsgerät
Das Tablet aus der Kita, das Notebook aus dem ambulanten Dienst, das Shared Device aus der Pflege, an dem sich sechs Personen mit einer Kennung anmelden. Weg. Ob das eine meldepflichtige Panne ist, entscheidet sich an einer einzigen Frage: War der Datenträger verschlüsselt und war das Gerät verwaltet? Wenn ja, haben Sie eine unangenehme Beschaffungssituation. Wenn nein, haben Sie einen Fall für die Aufsicht.

Skizze 3: Erkennungsquellen und die eine Meldestelle im Haus. Die Technik liefert Signale, die Menschen liefern Kontext.
|
Panne |
Erkennung in Microsoft 365 |
Sofortmaßnahme |
Meldepflicht – Kriterien |
|---|---|---|---|
|
Fehlversand an einen Verteiler |
Nachrichtenverfolgung in Exchange Online (90 Tage) Purview-Auditprotokoll DLP-Richtlinie mit Regelübereinstimmung |
Externe Empfänger identifizieren Löschung erbitten und Antwort dokumentieren Verteilerpflege und Zugriff auf den Verteiler prüfen |
Ja, wenn besondere Kategorien, Klienten-, Seelsorge- oder Beschäftigtendaten enthalten sind oder Empfänger außerhalb des Hauses liegen Nein, wenn rein interner Kreis mit ohnehin bestehender Kenntnis |
|
Offener Freigabelink mit Klientendaten |
Berichte zur Datenzugriffsverwaltung in SharePoint (Freigabelinks, „Jeder außer externen Benutzern“) Purview-Auditprotokoll: AnonymousLinkCreated, AnonymousLinkUsed DLP-Warnung auf sensitiven Inhalten |
Link sofort entfernen, nicht nur die Datei verschieben Zugriffe über das Auditprotokoll auswerten Freigaberichtlinie der Website und des Tenants nachziehen |
Ja, wenn der Link außerhalb des Hauses war und Zugriffe erfolgt sind oder nicht auszuschließen sind Bewertung dokumentieren, auch wenn Sie sich gegen die Meldung entscheiden |
|
Kompromittiertes Postfach |
Microsoft Defender XDR: Incident, verdächtige Posteingangsregel Entra-ID-Anmeldeprotokolle und Risikoereignisse Purview-Audit: MailItemsAccessed zur Frage, was gelesen wurde |
Konto deaktivieren oder Kennwort zurücksetzen Alle Anmeldesitzungen widerrufen Posteingangsregeln inklusive versteckter Regeln und Weiterleitungen prüfen MFA-Methoden, App-Zustimmungen und Rollen kontrollieren |
Regelmäßig ja: Zugriff Unbefugter auf personenbezogene Daten reicht aus Umfang über das Postfach hinaus prüfen – OneDrive, SharePoint, Teams |
|
Verlorenes oder gestohlenes Gerät |
Intune: Gerätestatus, Verschlüsselungsbericht, Aktion „Gerät suchen“ Entra ID: letzte Anmeldungen des Geräts Meldung der Person oder der Einrichtungsleitung |
Gerät sperren, danach Zurücksetzen oder Entfernen der Unternehmensdaten Sitzungen der betroffenen Konten widerrufen Bei Shared Devices: alle Kennungen des Geräts behandeln |
Nein, wenn nachweislich verschlüsselt, verwaltet und kein Zugriff erfolgt ist – Nachweis dokumentieren Ja bei unverschlüsseltem Gerät, lokalen Kopien oder offener Sitzung |
|
Fehler beim Auftragsverarbeiter |
Meldung des Dienstleisters Service-Health und Sicherheitsmeldungen im Tenant |
Sachverhalt schriftlich anfordern Betroffenheit des eigenen Hauses prüfen Vertragliche Meldepflichten durchsetzen |
Die Meldepflicht bleibt bei Ihnen als verantwortliche Stelle Bei Vielzahl gleichartiger Fälle: Sammelmeldung mit der Aufsicht abstimmen |
Tabelle 2: Die vier Klassiker plus der Dienstleisterfall. Die letzte Spalte ist kein Ersatz für Ihre Bewertung im Einzelfall – sie ist die Liste der Fragen, die Sie sich stellen müssen.
|
PRAXIS Praxisbeispiel: die Konfirmandenliste im Gemeindeverteiler Eine Kirchengemeinde in einem städtischen Kirchenkreis bereitet die Konfirmation vor. Das Pfarrbüro verschickt die Teilnehmerliste an den Kreis der ehrenamtlichen Teamerinnen und Teamer. Outlook vervollständigt den Empfänger zu „Gemeindeverteiler-alle“ – rund 300 Adressen, darunter etwa 60 externe Privatadressen. Die Liste enthält Namen, Geburtsdaten, Anschriften, Telefonnummern der Eltern und eine Freitextspalte mit Hinweisen wie „Allergie“, „Eltern getrennt, Post nur an Mutter“ und „Teilnahme über Jugendhilfe finanziert“. Was gut lief: Die Kollegin meldete den Fehler innerhalb von zwanzig Minuten an das dafür eingerichtete Postfach des Kirchenkreises. Das Kreiskirchenamt konnte über die Nachrichtenverfolgung in Exchange Online binnen einer Stunde belegen, an welche Adressen zugestellt wurde und welche extern lagen. Die örtlich Beauftragte bewertete den Fall noch am selben Nachmittag gemeinsam mit der Superintendentur. Wie bewertet wurde: Gesundheits- und Familienangaben zu Minderjährigen, gemischt mit einem Hinweis auf Leistungen der Jugendhilfe – das ist kein „unerhebliches Risiko“, und es ist auch nicht bloß unangenehm. Die Meldung an die Aufsicht ging als vorläufige Meldung heraus, ergänzt zwei Tage später um die Empfängeranalyse. Eltern und Jugendliche wurden schriftlich informiert, in klarer Sprache, ohne Juristendeutsch, mit Ansprechperson und Bitte um Löschung. Was daraus wurde: Der Kirchenkreis hat Verteiler mit externen Privatadressen aufgelöst und auf moderierte Verteiler umgestellt, eine DLP-Richtlinie für Anhänge mit Geburtsdatumsmustern in Richtung extern eingeführt und die Freitextspalte aus der Konfirmandenliste gestrichen. Letzteres hat am meisten gebracht und am wenigsten gekostet. |
|---|
Erkennen, Eindämmen, Bewerten, Melden, Nachbereiten
Fünf Schritte, immer dieselbe Reihenfolge. Der häufigste Fehler ist nicht, einen Schritt falsch zu machen, sondern zwei gleichzeitig: eindämmen und bewerten, während die Uhr läuft und die Leitung im Türrahmen steht.
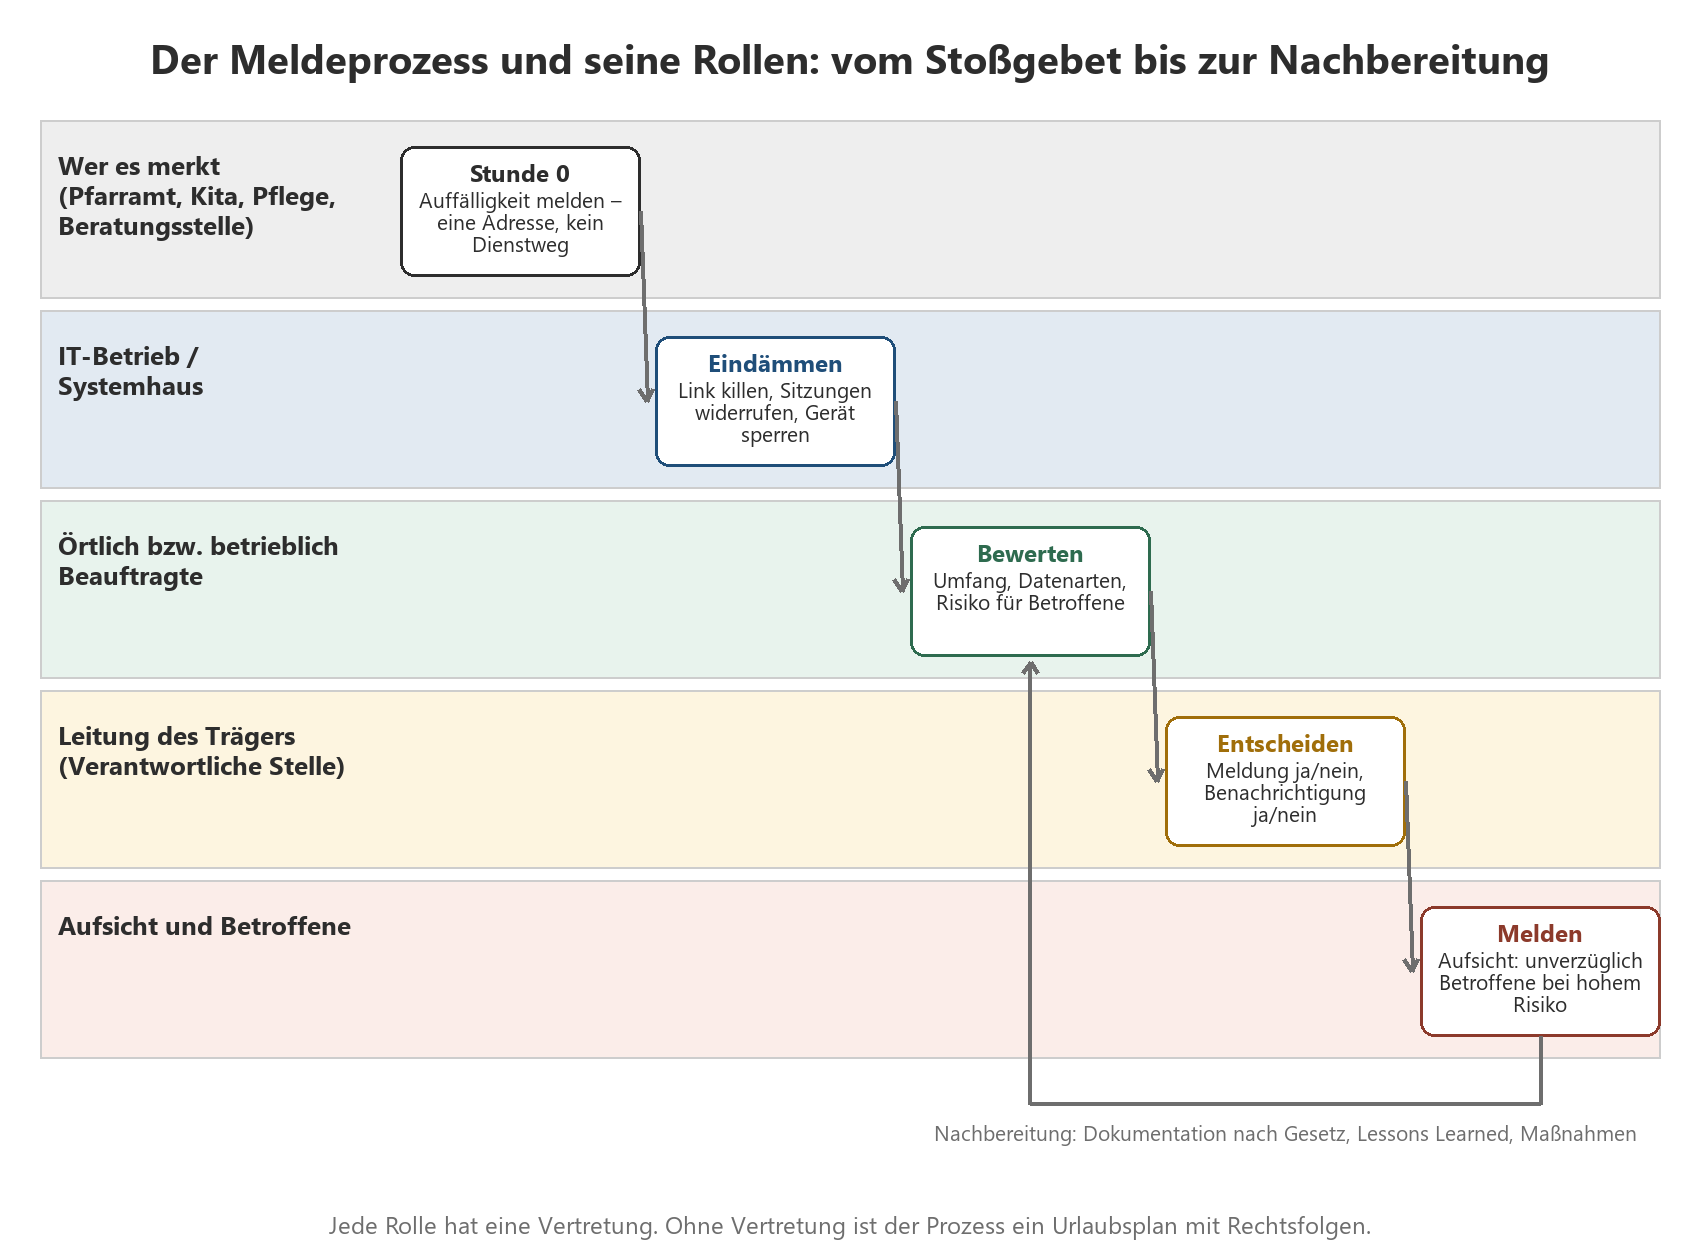
Skizze 4: Der Meldeprozess mit Rollen. Waagerecht die Schritte, senkrecht die Zuständigkeiten – und rechts der Rücklauf, den fast alle vergessen.
Erkennen: Purview, Defender und der Anruf aus dem Pfarramt
Technisch sind Ihre Quellen überschaubar und sie hängen an Ihrer Lizenzierung. Das einheitliche Auditprotokoll in Microsoft Purview ist die wichtigste: Es protokolliert Datei- und Freigabeaktivitäten in SharePoint und OneDrive, Postfachzugriffe in Exchange Online und administrative Änderungen. Achten Sie auf die Aufbewahrung, denn sie entscheidet darüber, ob Sie einen Vorfall überhaupt noch rekonstruieren können: Für Audit (Standard) beträgt sie seit Oktober 2023 180 Tage; Nutzer mit E5-Lizenz beziehungsweise mit dem entsprechenden Add-on erhalten für Entra ID, Exchange und SharePoint standardmäßig ein Jahr, und eine Zehn-Jahres-Aufbewahrung ist zusätzlich lizenzierbar.
Daneben stehen die Anmeldeprotokolle in Microsoft Entra ID – sieben Tage in der kostenfreien Variante, 30 Tage mit P1 oder P2, länger nur, wenn Sie die Protokolle in Azure Monitor oder ein Speicherkonto ausleiten. Die Nachrichtenverfolgung in Exchange Online reicht 90 Tage zurück, und diese Frist ist nicht konfigurierbar. Microsoft Defender XDR liefert Ihnen die Korrelation: verdächtige Anmeldungen, auffällige Posteingangsregeln, Massenversand, riskante Konten. Für die Frage, ob ein offener Link tatsächlich benutzt wurde, sind die Berichte zur Datenzugriffsverwaltung in SharePoint der schnellste Einstieg; sie zeigen Websites mit den meisten neu erzeugten Freigabelinks und Freigaben an „Jeder außer externen Benutzern“.
|
WARNUNG Die Lizenzfalle in der Beweisführung Wenn Sie den Umfang einer Panne nicht belegen können, müssen Sie im Zweifel vom schlimmsten plausiblen Fall ausgehen – und melden. Wer bei Frontline- und Ehrenamtskennungen an Protokollierung spart, spart nicht Geld, sondern verlagert Kosten in den Ernstfall. Prüfen Sie vor der nächsten Panne drei Dinge: Ist die Überwachung im Tenant eingeschaltet? Wie lange werden Ihre Auditdaten aufbewahrt? Und haben die Personen, die im Ernstfall suchen müssen, überhaupt die nötigen Rechte – oder müssen sie erst jemanden anrufen, der Urlaub hat? |
|---|
Eindämmen, ohne die Spuren zu zerstören
Für das kompromittierte Postfach hat Microsoft einen sehr konkreten Ablauf dokumentiert, und der ist gut: betroffenes Konto deaktivieren – nicht nur das Kennwort ändern –, anschließend alle aktiven Anmeldesitzungen und Aktualisierungstoken widerrufen, weil ein bloßer Kennwortwechsel eine bestehende Sitzung nicht beendet. Danach die registrierten MFA-Methoden auf fremde Einträge prüfen, erteilte App-Zustimmungen und administrative Rollen kontrollieren und schließlich die Weiterleitungen: Postfachweiterleitung an interne wie externe Adressen ebenso wie Posteingangsregeln – und zwar ausdrücklich inklusive der versteckten Regeln, die in Outlook gar nicht auftauchen. Details dazu stehen im Microsoft-Leitfaden zum kompromittierten Postfach.
Für den offenen Link gilt: Entfernen Sie den Link, nicht die Datei. Wer die Datei löscht, vernichtet die Beweise und beantwortet trotzdem nicht die Frage, wer sie gelesen hat. Für das verlorene Gerät: erst sperren und orten, dann entscheiden, ob Sie die Unternehmensdaten entfernen oder das Gerät vollständig zurücksetzen – bei Shared Devices behandeln Sie alle Kennungen, die damit gearbeitet haben.
Und quer über alle Fälle: Ziehen Sie die relevanten Protokollauszüge sofort und legen Sie sie in einen Ordner mit Zeitstempel. Auditdaten laufen aus der Aufbewahrung, Nachrichtenverfolgungen ebenso. Der Vorgang dauert Wochen, Ihre Protokolle nicht.
Bewerten: die Schwelle, an der sich alles entscheidet
Beide Gesetze arbeiten mit zwei Stufen. Die erste Stufe entscheidet über die Meldung an die Aufsicht – im DSG-EKD ein „nicht unerhebliches Risiko“ für die Rechte natürlicher Personen, im KDG ein Risiko, das nicht bloß unwahrscheinlich ist. Die zweite Stufe entscheidet über die Benachrichtigung der Betroffenen und liegt in beiden Gesetzen beim „hohen Risiko“.
In Kirche, Diakonie und Caritas verschiebt sich diese Bewertung systematisch nach oben, und zwar aus einem sehr einfachen Grund: Sie verarbeiten selten harmlose Daten. Eine Klientenakte aus der Schuldnerberatung, eine Pflegedokumentation, die Teilnehmerliste einer Suchtberatungsgruppe, ein Hinweis auf einen Kirchenaustritt, eine Notiz aus der Schwangerschaftskonfliktberatung – das sind Daten, deren Offenlegung nicht lästig, sondern für die betroffene Person existenziell sein kann. Wie Sie solche Daten schon vorher technisch trennen, steht im Beitrag Klientendaten in Diakonie und Caritas: Sozialdaten, Schweigepflicht und Schutz mit Microsoft Purview; für die Kennzeichnung im Tenant ist der Beitrag Sensitivity Labels für kirchliche Träger: Ein Label-Konzept vom Gemeindebrief bis zur Beratungsakte der richtige Einstieg.
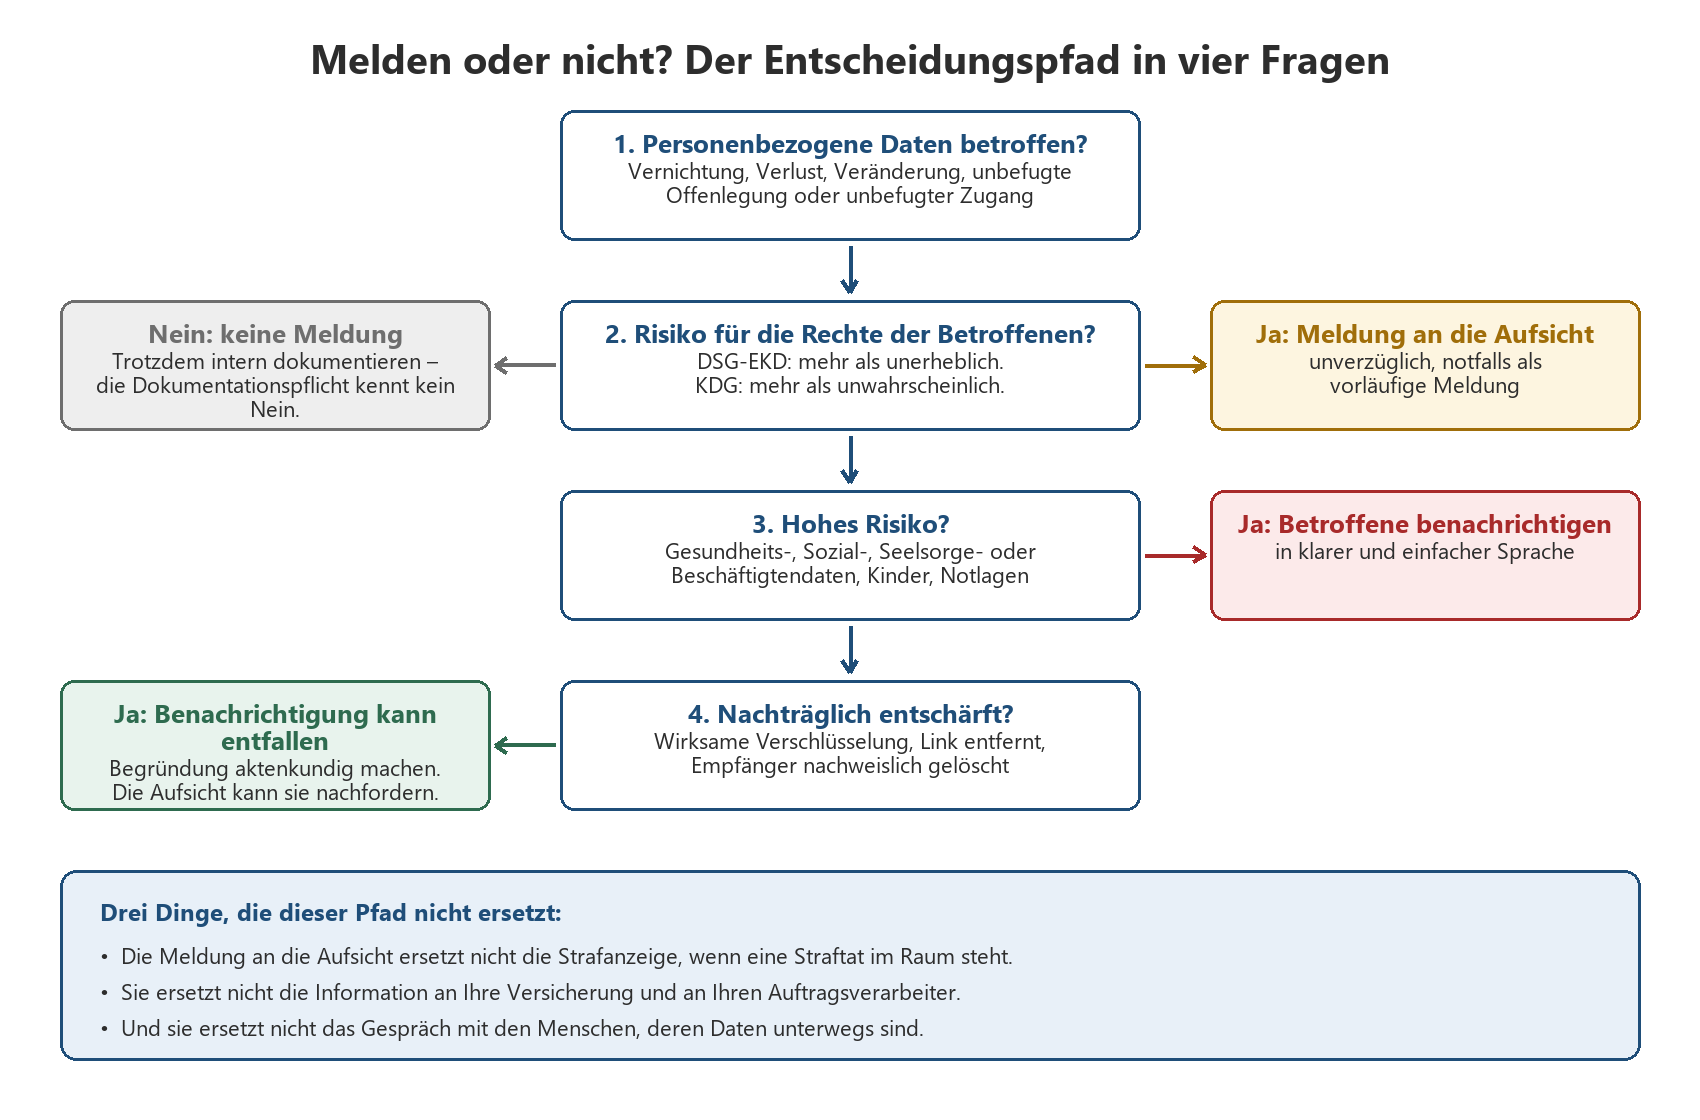
Skizze 5: Der Entscheidungspfad. Er ersetzt die Bewertung nicht, aber er sorgt dafür, dass Sie unter Zeitdruck keine Frage überspringen.
|
WARNUNG Seelsorgedaten sind eine eigene Kategorie Wenn Inhalte aus der Seelsorge betroffen sind, ist die Lage nicht „besonders schlimm“, sondern anders gelagert: Das Seelsorge- und Beichtgeheimnis ist kein abgestufter Schutzbedarf, sondern ein absolutes Schweigegebot mit eigener kirchlicher Rechtsgrundlage. Es steht neben der datenschutzrechtlichen Bewertung, nicht in ihr. Die praktische Konsequenz ist unbequem und einfach zugleich: Diese Inhalte dürfen in Ihrem Tenant gar nicht erst liegen. Wo sie es doch tun, kommt zur Datenpanne ein zweites Problem hinzu. Was das für Teams, OneNote und Copilot heißt, steht im Beitrag Seelsorgegeheimnis und Beichtgeheimnis in Microsoft 365: Was nie in Teams, OneNote oder Copilot landen darf. |
|---|
Melden: was in die Meldung gehört
Beide Gesetze verlangen dieselben vier Bausteine: eine Beschreibung der Art der Verletzung mit Kategorien und ungefährer Zahl der betroffenen Personen und Datensätze, Name und Kontaktdaten der Datenschutzrolle im Haus, die wahrscheinlichen Folgen und die ergriffenen oder vorgeschlagenen Abhilfemaßnahmen. Beide erlauben ausdrücklich, Informationen schrittweise nachzureichen, wenn sie nicht gleichzeitig vorliegen.
Praktisch heißt das: Melden Sie lieber früh und unvollständig als spät und vollständig. Der BfD EKD stellt seit August 2023 ein Online-Formular bereit, daneben gehen Meldungen weiterhin per E-Mail oder Post; das Formular sieht ausdrücklich die Angabe vor, dass eine Meldung noch unvollständig ist und eine Ergänzungsmeldung folgt. Beim Katholischen Datenschutzzentrum läuft die Meldung nach § 33 KDG ebenfalls über ein Online-Formular mit Bestätigungslink, und auch dort ist die vorläufige Meldung vorgesehen. Die Aufsicht ist es gewohnt, dass Sie am zweiten Tag mehr wissen als am ersten. Was sie nicht gewohnt sein möchte, ist am zehnten Tag zum ersten Mal von Ihnen zu hören.
Nachbereiten: die Dokumentationspflicht, die niemand kennt
Hier kommt der Teil, den die meisten Häuser unterschätzen. Beide Gesetze verlangen, dass Sie sämtliche Verletzungen dokumentieren – nicht nur die gemeldeten. Die Dokumentation muss alle mit dem Vorfall zusammenhängenden Tatsachen, deren Auswirkungen und die ergriffenen Abhilfemaßnahmen umfassen, und sie muss der Aufsichtsbehörde ausdrücklich die Überprüfung ermöglichen, ob Sie die Meldevorschriften eingehalten haben.
Übersetzt: Wenn Sie entscheiden, dass ein Vorfall nicht meldepflichtig ist, dann ist genau diese Entscheidung der Teil, der dokumentiert werden muss – mit Begründung. Ein Datenpannenregister mit leeren Jahren ist für die Aufsicht kein Qualitätsnachweis, sondern eine Frage. Ein Register mit vierzehn Einträgen, davon drei gemeldet und elf begründet nicht gemeldet, ist ein funktionierendes Managementsystem.
|
Rolle |
Im Ernstfall zuständig für |
Muss vorab feststehen |
|---|---|---|
|
Wer den Fehler bemerkt |
Sofortmeldung an eine bekannte Adresse, keine eigenen Reparaturversuche |
Eine Adresse, eine Nummer, keine Schwelle „ab wann ist es wichtig genug“ |
|
IT-Betrieb oder Systemhaus |
Eindämmung, Protokollsicherung, technische Faktenlage |
Rufbereitschaft, Rechte in Purview, Defender, Entra und Intune |
|
Örtlich bzw. betrieblich Beauftragte |
Bewertung, Formulierung der Meldung, Kontaktstelle gegenüber der Aufsicht |
Benennung inklusive Vertretung – schriftlich |
|
Leitung des Trägers |
Entscheidung über Meldung und Benachrichtigung, Außenkommunikation |
Vertretungsregelung, Entscheidungsbefugnis auch am Wochenende |
|
Gremien |
Information, bei Gemeinden Presbyterium oder Kirchenvorstand |
Wer wann informiert wird – vor oder nach der Meldung |
|
Mitarbeitervertretung |
Beteiligung, wenn Beschäftigtendaten oder Protokollauswertungen betroffen sind |
Dienstvereinbarung zur Protokollierung und ihrer Auswertung |
|
Kommunikation |
Sprachregelung für Presse, Angehörige, Kirchenkreis oder Bistum |
Wer spricht – und wer ausdrücklich nicht |
Tabelle 3: Die Rollenkarte. Drucken Sie sie aus und hängen Sie sie neben den Alarmplan. Im Ernstfall ist das Intranet manchmal genau das, was nicht geht.
Die Übung: einmal im Jahr ohne Vorwarnung
Ein Meldeprozess, der nur auf Papier existiert, ist ein Meldeprozess, der im Ernstfall nicht existiert. Die Feuerwehr übt, das Pflegeheim übt Evakuierung, die Dienstgemeinschaft übt Brandschutz – und den Datenschutzvorfall übt niemand, obwohl er statistisch sehr viel wahrscheinlicher ist als ein Brand.
Das Format: zwei Stunden am Tisch
Sie brauchen keine Übung mit Rauchmaschine. Eine Tabletop-Übung genügt: zwei Stunden, ein Raum, die Rollen aus Tabelle 3 in Person anwesend, eine Moderation, die das Szenario in Etappen einspielt, und eine Mitschrift mit Uhrzeiten. Alles, was im Ernstfall geschehen würde, wird gesagt statt getan – mit einer Ausnahme: Die Suchen in Purview, Defender und Entra werden tatsächlich durchgeführt. Genau dort platzen die Übungen nämlich, nicht bei der Rechtsfrage.
Der ehrlichste Moment jeder Übung kommt nach etwa vierzig Minuten. Dann stellt jemand fest, dass die Person, die in Purview suchen darf, nicht im Raum ist, dass niemand die Mobilnummer der Geschäftsführung hat und dass der Meldelink der Aufsicht in einem Intranet liegt, das gerade Teil des Szenarios ist. Diese vierzig Minuten sind das gesamte Budget wert.
|
Szenario |
Einspielung |
Was Sie wirklich prüfen |
|---|---|---|
|
Fehlversand einer Teilnehmerliste |
Freitag, 16:40 Uhr, Anruf einer ehrenamtlichen Person: „Warum habe ich die Liste bekommen?“ |
Erreichbarkeit außerhalb der Dienstzeit, Nachrichtenverfolgung, Entscheidungsfähigkeit am Wochenende |
|
Offener Freigabelink aus der Beratungsstelle |
Hinweis aus einer anderen Einrichtung, dass ein Dokument ohne Anmeldung erreichbar ist |
Auffinden des Links, Auswertung der Zugriffe, Abgrenzung „Panne“ gegen „Fehlkonfiguration ohne Zugriff“ |
|
Kompromittiertes Pfarrbüro-Postfach |
Defender-Warnung über verdächtige Posteingangsregel, parallel Rückfragen von Spendern |
Widerruf der Sitzungen, Regelprüfung inklusive versteckter Regeln, Umfangsbestimmung über MailItemsAccessed |
|
Verlorenes Shared Device aus der Pflege |
Meldung der Pflegedienstleitung am Sonntagmorgen |
Gerätestatus, Verschlüsselungsnachweis, Umgang mit geteilten Kennungen |
|
Meldung des Dienstleisters |
E-Mail des Rechenzentrums über einen Vorfall, der „möglicherweise“ Ihre Daten betrifft |
Vertragliche Meldewege, eigene Betroffenheitsprüfung, Abstimmung einer Sammelmeldung |
Tabelle 4: Fünf Übungsszenarien. Rotieren Sie jährlich – und spielen Sie mindestens einmal ein Szenario ohne Vorankündigung.
|
WICHTIG Vor der Übung mit der Mitarbeitervertretung sprechen Eine Datenpannen-Übung greift auf Protokolldaten zu, und Protokolldaten sind Beschäftigtendaten. Sobald Sie Anmelde- oder Auditprotokolle personenbezogen auswerten, ist die Mitarbeitervertretung im Spiel – nach MVG-EKD auf der evangelischen, nach MAVO auf der katholischen Seite. Die saubere Lösung ist eine Dienstvereinbarung, die die Auswertung im Anlassfall regelt: welche Protokolle, für welchen Zweck, durch wen, mit welcher Vier-Augen-Regel, für wie lange. Wer das vorab klärt, diskutiert im Ernstfall über den Vorfall statt über die Zulässigkeit der Suche. Der Beitrag Mitarbeitervertretung und Microsoft 365: MVG-EKD, MAVO, Dienstvereinbarung und Mitbestimmung bei Teams, Copilot und Protokollierung geht die Mitbestimmungstatbestände im Einzelnen durch. |
|---|
Was die Übung in die Organisation zurückspielt
Eine gute Übung endet nicht mit einem Protokoll, sondern mit drei bis fünf Maßnahmen, die jemand mit Namen und Datum übernimmt. Erfahrungsgemäß wiederholen sich diese Maßnahmen über Häuser hinweg: Die Vertretung der Datenschutzrolle wird schriftlich geregelt. Die Meldestelle bekommt eine Adresse, die auch ohne Intranet funktioniert. Die Aufbewahrung der Auditprotokolle wird bewusst entschieden statt geerbt. Verteiler mit externen Privatadressen werden aufgeräumt. Und die Freigabeeinstellungen für Websites mit Klientendaten werden von „Jeder“ auf „Bestimmte Personen“ gezogen – was übrigens die wirksamste Einzelmaßnahme dieser ganzen Liste ist.
Wenn Sie ohnehin eine Notfallübung planen, hängen Sie das Datenpannenszenario daran: Der Beitrag Notfall- und Red-Team-Übung für kirchliche Träger: Wenn die Diakonie-Verwaltung verschlüsselt ist und das Pflegeheim weitermachen muss beschreibt das größere Format, in dem die Meldepflicht nur einer von mehreren parallelen Strängen ist. Vorbeugend wirkt vor allem ein belastbares Anmelderegelwerk – dazu Conditional Access und MFA in Kirche und Diakonie: Ein Regelwerk für Pfarrbüro, Pflegedienst, Verwaltung und Ehrenamt – und eine klare Linie beim Zugang von Ehrenamtlichen, siehe Ehrenamtliche in Microsoft 365: Gastzugang, eigene Konten, geteilte Postfächer oder besser gar nichts?.
|
TIPP Die Zwölf-Monats-Routine Quartal 1: Datenpannenregister des Vorjahres durchsehen. Wie viele Einträge, wie viele Meldungen, wie viele begründete Nichtmeldungen? Leere Register sind ein Befund. Quartal 2: Tabletop-Übung mit einem Szenario aus Tabelle 4, Maßnahmen mit Namen und Frist. Quartal 3: Technikcheck – Aufbewahrung der Auditprotokolle, Rechte der suchenden Personen, Freigabeberichte in SharePoint, Verschlüsselungsstatus der Geräte. Quartal 4: Schulung der Mitarbeiterinnen und Mitarbeiter zum Meldeweg. Auf katholischer Seite ist die regelmäßige, risikoorientierte und dokumentierte Schulung mit der neuen KDG-Durchführungsverordnung ausdrücklich Pflicht geworden; die einmalige Belehrung bei Dienstantritt reicht nicht mehr. Ehrenamtlich Tätige sind nach der Novelle zudem ausdrücklich auf das Datengeheimnis zu verpflichten. Wenn Sie das auslagern möchten: Microsoft 365 Schulung für kirchliche Träger. |
|---|
|
FAKTEN Was die KDG-Novelle sonst noch für Ihren Tenant bedeutet Die neue KDG-Durchführungsverordnung fasst den Begriff der IT-Systeme neu und unterscheidet ausdrücklich zwischen hardware-, software- und cloudbasierten Systemen. Die Nutzung von Cloud-Diensten ist eigens geregelt und enthält einen Katalog von Maßnahmen, die vor der Nutzung zu prüfen sind – für einen Microsoft-365-Tenant ist das kein Nebenschauplatz, sondern die Prüfliste, an der Ihre Aufsicht entlanggeht. Und eine Regelung, die viele Häuser sofort betrifft: Die Übermittlung personenbezogener Daten per Fax ist grundsätzlich unzulässig; möglich sind nur bereichsspezifische Ausnahmen und Übergangsregelungen. Angesichts der Tatsache, dass falsch adressierte Faxe bis heute zu den häufigsten Pannenursachen zählen, ist das weniger eine Härte als eine späte Gnade. Wie Sie Microsoft und Ihr Systemhaus vertraglich sauber einbinden, steht im Beitrag Auftragsverarbeitung nach DSG-EKD und KDG: Microsoft, Systemhaus und Rechenzentrum vertraglich richtig einbinden. |
|---|
Häufige Fragen
Müssen wir wirklich jede Datenpanne melden?
Nein. Gemeldet wird, wenn ein Risiko für die Rechte der betroffenen Personen besteht – im DSG-EKD ein nicht unerhebliches, im KDG ein nicht bloß unwahrscheinliches. Dokumentiert wird dagegen jede Verletzung, auch die nicht gemeldete, einschließlich der Begründung Ihrer Entscheidung. Diese Dokumentation muss der Aufsicht die Überprüfung ermöglichen, ob Sie richtig entschieden haben.
Zählen Wochenenden und Feiertage bei der Frist mit?
Ja. Die Frist ist keine Arbeitstagefrist. Das KDG spricht von 72 Stunden nach Bekanntwerden, das DSG-EKD von „unverzüglich“ – beides kennt keine Wochenendpause. Deshalb gehört zur Vorbereitung eine Erreichbarkeitsregelung, die Freitagabend funktioniert, und eine Leitungsperson, die auch am Sonntag entscheidungsfähig ist.
Wer gibt die Meldung ab – die Leitung oder die Datenschutzrolle?
Die verantwortliche Stelle, also der Träger. Die oder der örtlich Beauftragte beziehungsweise der betriebliche Datenschutzbeauftragte berät und wird in der Meldung als Kontaktstelle benannt – das DSG-EKD verlangt Name und Kontaktdaten sogar ausdrücklich als Meldeinhalt. Praktisch füllt die Datenschutzrolle das Formular häufig aus, sie tut das aber im Auftrag und mit Freigabe der Leitung.
Was tun wir, wenn wir nach 72 Stunden noch gar nichts Genaues wissen?
Melden. Beide Gesetze erlauben ausdrücklich, die Informationen schrittweise nachzureichen, und beide Aufsichten sehen in ihren Formularen die unvollständige beziehungsweise vorläufige Meldung vor. Eine frühe Meldung mit der ehrlichen Angabe „Umfang wird noch ermittelt“ ist deutlich besser als eine späte, perfekte.
Die Panne liegt beim Dienstleister – müssen wir trotzdem melden?
Ja. Der Auftragsverarbeiter meldet unverzüglich an Sie, die Meldung an die Aufsicht bleibt Ihre Pflicht als verantwortliche Stelle. Bei Vorfällen, die viele kirchliche Häuser gleichzeitig treffen, stimmen die Aufsichten das Vorgehen auch schon einmal zentral ab – beim Kita-App-Vorfall 2024 hat der BfD EKD um Sammelmeldungen gebeten und die betroffenen Stellen darüber öffentlich informiert. Warten Sie darauf aber nicht, sondern fragen Sie aktiv nach.
Müssen wir immer auch die Betroffenen informieren?
Nur bei voraussichtlich hohem Risiko – und dann in klarer und einfacher Sprache. Die Benachrichtigung kann entfallen, wenn nachträgliche Maßnahmen das hohe Risiko aller Wahrscheinlichkeit nach beseitigt haben oder wenn sie unverhältnismäßigen Aufwand bedeutete; dann tritt eine öffentliche Bekanntmachung an ihre Stelle, im DSG-EKD ausdrücklich in der im kirchlichen Bereich üblichen Form. Das KDG nennt zusätzlich den Fall wirksamer Verschlüsselung. Und: Die Aufsicht kann eine unterbliebene Benachrichtigung nachträglich verlangen.
Wir sind eine diakonische gGmbH. Gilt für uns DSG-EKD oder DSGVO?
Das DSG-EKD gilt für die kirchlichen und diakonischen Dienste, Einrichtungen und Werke, die der EKD, einer Gliedkirche oder einem gliedkirchlichen Zusammenschluss zugeordnet sind – ausdrücklich ohne Rücksicht auf ihre Rechtsform. Eine gGmbH in diakonischer Trägerschaft fällt also nicht automatisch aus dem kirchlichen Datenschutzrecht heraus. Auf katholischer Seite gilt Entsprechendes für Einrichtungen in kirchlicher Trägerschaft. Klären Sie die Zuordnung schriftlich, bevor Sie sie im Ernstfall brauchen.
Was gilt, wenn Seelsorgedaten betroffen sind?
Dann haben Sie zwei Vorgänge: die datenschutzrechtliche Bewertung nach DSG-EKD oder KDG und die Frage, wie geschützte Inhalte überhaupt an diese Stelle gelangen konnten. Das Seelsorge- und Beichtgeheimnis ist eine eigene, absolute Kategorie und wird nicht gegen andere Interessen abgewogen. Die ehrliche Antwort ist deshalb meistens keine Prozessfrage, sondern eine Architekturfrage.
Brauchen wir E5, um meldefähig zu sein?
Nein, aber Ihre Lizenzierung entscheidet darüber, wie weit Sie zurückschauen können. Das Auditprotokoll in Purview (Standard) wird 180 Tage aufbewahrt, mit E5 oder entsprechendem Add-on ein Jahr für Entra ID, Exchange und SharePoint. Entra-Anmeldeprotokolle liegen sieben Tage kostenfrei und 30 Tage mit P1 oder P2 vor, die Nachrichtenverfolgung 90 Tage. Wenn Sie regelmäßig mit hochsensiblen Daten arbeiten, ist eine längere Aufbewahrung keine Komfortentscheidung.
Muss die Mitarbeitervertretung beteiligt werden?
Sobald Protokolldaten personenbezogen ausgewertet werden oder Beschäftigtendaten betroffen sind, ja. MVG-EKD und MAVO sehen dafür Beteiligungsrechte vor. Regeln Sie die anlassbezogene Auswertung vorab in einer Dienstvereinbarung – im Ernstfall zwischen Panne und Meldefrist über Mitbestimmung zu verhandeln, ist der unangenehmste denkbare Zeitpunkt.
Wie oft sollten wir üben?
Einmal jährlich ein Tabletop-Szenario reicht für die meisten Träger. Größere Häuser mit Krankenhaus, Pflege oder Jugendhilfe sollten zusätzlich einmal jährlich ohne Vorankündigung testen, ob die Meldestelle am Wochenende erreichbar ist. Der Aufwand liegt bei zwei bis drei Stunden pro Übung – gemessen an einem Bußgeldrahmen von bis zu einer Million Euro auf katholischer und bis zu 500.000 Euro auf evangelischer Seite ist das eine bemerkenswert günstige Versicherung.
Fazit
Der kirchliche Meldeweg ist keine exotische Sonderwelt, aber er ist eben auch nicht die DSGVO mit ausgetauschten Briefköpfen. Sie melden an Ihre eigene Aufsicht – an den Beauftragten für den Datenschutz der EKD mit Hauptsitz in Hannover und vier Außenstellen oder an eine der fünf katholischen Diözesandatenschutzaufsichten. Sie melden nach § 32 DSG-EKD unverzüglich oder nach § 33 KDG unverzüglich und möglichst binnen 72 Stunden. Sie benachrichtigen die Betroffenen bei hohem Risiko. Und Sie dokumentieren jede Verletzung, auch die, die Sie nicht melden.
Technisch ist Microsoft 365 dabei kein Risiko, sondern ein Vorteil – vorausgesetzt, die Protokollierung ist eingeschaltet, die Aufbewahrung passt zu Ihrem Schutzbedarf und die Personen, die im Ernstfall suchen müssen, haben die nötigen Rechte, bevor der Ernstfall eintritt. Purview, Defender, Entra ID und Intune beantworten die Fragen, die Ihnen die Aufsicht stellen wird: Was genau ist passiert, wen betrifft es, wer hat zugegriffen, was haben Sie gestoppt und wann.
Was bleibt, ist der organisatorische Teil, und der ist der schwierigere. Eine Meldestelle, die jeder kennt. Eine Datenschutzrolle mit schriftlicher Vertretung. Eine Leitung, die am Sonntag entscheiden kann. Ein Register, in dem auch die Nichtmeldungen stehen. Und einmal im Jahr zwei Stunden, in denen Sie den ganzen Ablauf durchspielen, bevor Sie ihn brauchen. Die Panne kommt. Die Frage ist nur, ob Sie dann telefonieren oder suchen.
Wenn Sie den Meldeprozess, die Protokollierung und die Übung nicht nebenher aufsetzen möchten, unterstützen wir Sie dabei: Microsoft 365 Beratung für kirchliche Träger.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/du-kennst-diesen.pdf — © Ulrich B. Boddenberg · boddenberg.de