
Seelsorgegeheimnis und Microsoft 365
Wenn die Cloud an eine absolute kirchliche Grenze stößtSeelsorgegeheimnis und Beichtgeheimnis in Microsoft 365: Was nie in Teams, OneNote oder Copilot landen darf
Es gibt in kirchlichen IT-Projekten einen Moment, in dem es im Raum sehr still wird. Er kommt meistens nicht beim Thema Lizenzen, auch nicht beim Datenstandort und nicht bei der Mitbestimmung. Er kommt, wenn jemand aus der Verwaltung ganz beiläufig fragt: „Und wo legen wir eigentlich die Seelsorgegespräche ab?“
Die ehrliche Antwort lautet: nirgendwo, wo du sie danach wiederfinden kannst. Das ist keine Provokation, sondern der Kern der Sache. Das Seelsorgegeheimnis und das Beichtgeheimnis sind nicht eine besonders strenge Spielart des Datenschutzes. Sie sind älter, enger und unbeweglicher als jedes Datenschutzgesetz, und sie funktionieren nach einer anderen Logik: Nicht „wer darf zugreifen und warum“, sondern „niemand, nie, auch nicht mit guter Begründung“.
Genau daran scheitern gut gemeinte Microsoft-365-Projekte. Nicht, weil die Technik schlecht wäre – sondern weil Microsoft 365 dafür gebaut ist, Wissen auffindbar, teilbar und wiederherstellbar zu machen. Das ist die Produktidee. Für neunzig Prozent der kirchlichen Arbeit ist das großartig, und genau das beschreibt der Überblicksartikel Microsoft 365 in Kirche, Diakonie und Caritas. Für die Seelsorge ist es die exakte Gegenrichtung. Dieser Artikel handelt von den restlichen Prozent, über die sonst niemand schreibt.
Wir gehen der Reihe nach vor: erst, was evangelisch und katholisch jeweils gilt und warum beides in dieselbe technische Konsequenz mündet. Dann der Informationsfluss zwischen Seelsorge und Verwaltung, inklusive der Stellen, an denen er im Alltag reißt. Danach eine Tabelle, die du ausdrucken und ins Pfarrbüro hängen kannst. Und zum Schluss die vier Türen, durch die Daten im Tenant erreichbar sind – von denen Copilot nur die jüngste und lauteste ist.
|
Faktenkasten: Der Rechtsrahmen in zwei Sätzen je Konfession Evangelisch: Das Seelsorgegeheimnisgesetz der EKD ist für die EKD am 1. Januar 2010 in Kraft getreten; die Gliedkirchen haben es in den Folgejahren übernommen. Ergänzend bestimmt das EKD-Datenschutzgesetz in seinem § 3 unter der Überschrift „Seelsorgegeheimnis und Amtsverschwiegenheit“, dass Aufzeichnungen, die in Wahrnehmung eines kirchlichen Seelsorgeauftrages erstellt werden, Dritten nicht zugänglich sein dürfen. Katholisch: Das kirchliche Gesetzbuch erklärt das Beichtsiegel für unverletzlich und verbietet dem Beichtvater ausnahmslos und aus jedem Grund, den Pönitenten zu verraten (can. 983); es verbietet außerdem jede für den Pönitenten belastende Verwendung des Wissens aus der Beichte (can. 984). Das Kirchliche Datenschutzgesetz stellt in § 2 Absatz 3 klar, dass die Pflicht zur Wahrung des Beicht- und Seelsorgegeheimnisses unberührt bleibt. Gemeinsam: In beiden Ordnungen steht das Geheimnis über dem Datenschutzrecht. Das Datenschutzrecht regelt, wie Zugriffe zu gestalten sind. Hier geht es darum, dass es keine gibt. |
|---|
Zwei Geheimnisse, die älter sind als jede Cloud
Wenn du als IT-Leitung, Verwaltungsleitung oder örtlich beauftragte Person für den Datenschutz mit diesem Thema zu tun hast, brauchst du keine Dogmatik. Du brauchst genau so viel Verständnis der beiden Rechtsordnungen, dass du in einer Projektsitzung erkennst, wann eine scheinbar harmlose Anforderung gerade eine rote Linie überquert. Diese Menge liefern die nächsten Absätze.
Evangelisch: das Seelsorgegeheimnisgesetz der EKD
Die evangelische Seite hat den bemerkenswerten Weg gewählt, Seelsorge zu definieren. Das Seelsorgegeheimnisgesetz beschreibt sie als aus dem christlichen Glauben motivierte und im Bewusstsein der Gegenwart Gottes vollzogene Zuwendung zu einzelnen Menschen, die Rat, Beistand und Trost in Lebens- und Glaubensfragen suchen – unabhängig von Religions- und Konfessionszugehörigkeit und unentgeltlich. Das ist keine fromme Präambel, sondern eine Abgrenzungsnorm. Sie entscheidet, welches Gespräch unter das Geheimnis fällt und welches nicht.
Das Gesetz regelt außerdem, wer Seelsorge in diesem geschützten Sinn ausüben darf: ordinierte Pfarrerinnen und Pfarrer kraft ihres Auftrags, weitere Personen haupt-, neben- oder ehrenamtlich aufgrund einer ausdrücklichen Beauftragung, die an Ausbildung, Eignung und die Gewähr der Verschwiegenheit gebunden ist. Für deine IT heißt das etwas sehr Konkretes: Die Gruppe der Menschen mit Seelsorgegeheimnis ist benennbar. Sie ist nicht identisch mit „alle Pfarrpersonen“ und schon gar nicht mit „alle, die im Pfarramt arbeiten“. Wer eine Berechtigungsgruppe für Seelsorgeablagen bauen will, braucht diese Liste – und zwar aus dem Landeskirchenamt oder dem Kirchenkreis, nicht aus dem Bauchgefühl.
Zwei weitere Punkte haben unmittelbare technische Folgen. Erstens verlangt das Gesetz für den Einsatz technischer Kommunikationsmittel ausdrücklich, dass die Vertraulichkeit in höchstmöglichem Maß gewährleistet wird. Das ist eine Formulierung, die man in einer Sitzung nicht wegdiskutieren kann. Zweitens ist die Regel des EKD-Datenschutzgesetzes zu Aufzeichnungen aus dem Seelsorgeauftrag nicht beschränkt auf Papier – sie gilt für jede Form der Aufzeichnung, also auch für OneNote-Seiten, Word-Dateien, Chatverläufe und Kalendereinträge.
Und dann gibt es noch ein Detail, das in Diskussionen regelmäßig für Verblüffung sorgt: Nach dem EKD-Datenschutzgesetz unterliegen diese Aufzeichnungen nicht einmal der Prüfung durch die Aufsichtsbehörden. Der Beauftragte für den Datenschutz der EKD darf also nicht hineinsehen. Wer ernsthaft argumentiert, ein Träger dürfe im Rahmen seiner Verantwortung schon einmal nachschauen, kann sich das an dieser Stelle sparen: Wenn schon die Aufsicht nicht darf, dann der Dienstgeber erst recht nicht.
Katholisch: das Beichtgeheimnis und alles, was daneben liegt
Auf katholischer Seite ist die Lage in der Mitte einfacher und am Rand komplizierter. In der Mitte steht das Beichtgeheimnis, und dort gibt es keine Abwägung. Das kirchliche Gesetzbuch erklärt das sakramentale Siegel für unverletzlich; dem Beichtvater ist es streng verboten, den Pönitenten mit Worten oder auf irgendeine andere Weise und aus welchem Grund auch immer zu verraten. Gebunden sind ausdrücklich auch Dolmetscher und alle anderen, die auf irgendeine Weise Kenntnis von Sünden aus einer Beichte erlangt haben. Der direkte Bruch ist mit der Tatstrafe der Exkommunikation bewehrt – eine Sanktion, gegen die jede Abmahnung im Arbeitsrecht wie eine freundliche Erinnerung wirkt.
Ein zweiter Kanon ist für die IT sogar noch interessanter: Wissen aus der Beichte darf nicht zum Nachteil des Pönitenten verwendet werden, und zwar selbst dann nicht, wenn jede Gefahr der Offenbarung ausgeschlossen ist. Wer Leitungsgewalt innehat, darf solches Wissen in der äußeren Leitung überhaupt nicht verwenden. Übersetzt in unsere Sprache: Es genügt nicht, dass ein System sicher ist. Die Information darf auch dann nicht in Leitungsentscheidungen einfließen, wenn sie technisch perfekt geschützt wäre. Ein Auswertungsdashboard über Beratungsanlässe ist damit nicht ein bisschen heikel, sondern von vornherein ausgeschlossen.
Am Rand wird es komplizierter, und dort liegt in der Praxis fast der ganze Datenbestand: Seelsorge außerhalb der Beichte. Das Gespräch am Krankenbett, die Notfallseelsorge, das Gespräch in der Schwangerschaftsberatung, das Telefonat nach einem Todesfall. Hier greift nicht das Beichtsiegel, sondern die Verschwiegenheitspflicht der jeweiligen Diözese, dazu je nach Tätigkeit berufsrechtliche Schweigepflichten, und darüber das Kirchliche Datenschutzgesetz, das diese Pflichten ausdrücklich unberührt lässt. Das Schutzniveau ist damit nicht absolut wie beim Beichtsiegel, aber es liegt deutlich oberhalb dessen, was ein durchschnittlicher SharePoint mit vererbten Berechtigungen bietet.
Zeugnisverweigerungsrecht und Beschlagnahmeschutz: was der Staat dazu sagt
Ein kurzer Blick auf die staatliche Seite, ausdrücklich beschreibend und ohne juristische Bewertung, weil diese Bewertung nicht Sache der IT ist. Die Strafprozessordnung räumt Geistlichen in § 53 Absatz 1 Nummer 1 ein Zeugnisverweigerungsrecht über das ein, was ihnen in ihrer Eigenschaft als Seelsorger anvertraut worden oder bekannt geworden ist. Daran knüpfen weitere Vorschriften an: § 97 der Strafprozessordnung regelt Beschlagnahmeverbote für Gegenstände im Gewahrsam der zeugnisverweigerungsberechtigten Person, und § 160a Absatz 1 sieht für Geistliche in ihrer Eigenschaft als Seelsorger ein absolutes Verbot von Ermittlungsmaßnahmen vor.
Was davon in welcher Konstellation trägt, klären im Ernstfall Anwälte und Gerichte. Für die Systemgestaltung ist nur eine einzige Beobachtung wichtig, und die ist unbequem: Diese Schutzvorschriften knüpfen typischerweise an Personen und an Gewahrsam an. Eine Datei, die auf einem Server des Trägers liegt, auf die vierzehn Personen Zugriff haben und die über eine zentrale Suche auffindbar ist, befindet sich in einer anderen Lage als ein handschriftliches Notizbuch im Schreibtisch der Seelsorgeperson. Du musst das nicht juristisch entscheiden. Du musst es nur bei der Architektur berücksichtigen – und es ist ein starkes Argument gegenüber allen, die eine „ordentliche digitale Ablage für alles“ fordern.

Skizze 1: Zwei Rechtswege, dieselbe technische Konsequenz. Die Begründungen unterscheiden sich, das Ergebnis für die Architektur nicht.
Die folgende Tabelle stellt die beiden Ordnungen nebeneinander. Sie ist bewusst gleichgewichtig gehalten: In gemischten Trägerlandschaften – etwa einem Krankenhaus mit katholischem Träger und evangelischer Krankenhausseelsorge – brauchst du beides gleichzeitig.
|
Frage |
Evangelisch |
Katholisch |
|---|---|---|
|
Grundnorm |
Seelsorgegeheimnisgesetz der EKD, in Kraft für die EKD seit 1. Januar 2010, übernommen durch die Gliedkirchen |
Beichtgeheimnis nach dem kirchlichen Gesetzbuch (can. 983, 984), ergänzt durch diözesane Regelungen zur Seelsorge |
|
Datenschutzrecht |
DSG-EKD; § 3 schützt Aufzeichnungen aus dem Seelsorgeauftrag vor dem Zugriff Dritter |
KDG; § 2 Absatz 3 lässt Beicht- und Seelsorgegeheimnis ausdrücklich unberührt |
|
Aufsicht |
Beauftragter für den Datenschutz der EKD bzw. regionale Stellen; Seelsorgeaufzeichnungen sind der Prüfung entzogen |
Diözesandatenschutzbeauftragte bzw. Katholisches Datenschutzzentrum; Geheimnisschutz geht der Prüfbefugnis vor |
|
Wer ist gebunden |
Ordinierte sowie ausdrücklich beauftragte haupt-, neben- und ehrenamtliche Personen; daneben allgemeine Verschwiegenheit aller kirchlichen Stellen |
Beichtvater absolut; ebenso Dolmetscher und alle, die auf irgendeine Weise Kenntnis erlangen; daneben diözesane Schweigepflichten |
|
Härtegrad |
sehr hoch; Aufzeichnungen dürfen Dritten nicht zugänglich sein |
beim Beichtsiegel absolut und sanktionsbewehrt; in der übrigen Seelsorge sehr hoch |
|
Gremium vor Ort |
Presbyterium bzw. Kirchenvorstand, Kreissynodalvorstand, Landeskirchenamt |
Pfarrgemeinderat und Kirchenverwaltung, Dekanat, Generalvikariat |
|
Mitbestimmung |
Mitarbeitervertretung nach MVG-EKD, Dienstvereinbarung |
Mitarbeitervertretung nach MAVO, Dienstvereinbarung |
Wenn dir an dieser Stelle die Grundlagen fehlen: Die beiden Datenschutzgesetze im Detail stehen in DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet und in KDG verständlich: Microsoft 365 unter dem Kirchlichen Datenschutzgesetz der katholischen Kirche. Was die Aufsichten von einem Tenant erwarten, steht in Kirchliche Datenschutzaufsicht in der Praxis: Was BfD EKD und Diözesandatenschutzbeauftragte von einem Microsoft-365-Tenant erwarten.
Der Informationsfluss: Seelsorge ist kein Vorgang
Verwaltung funktioniert, weil Informationen fließen. Ein Antrag kommt herein, wird erfasst, weitergegeben, beschieden, abgelegt, archiviert und irgendwann kassiert. Jede Station hinterlässt eine Spur, und genau diese Spur ist die Qualität des Verfahrens. Microsoft 365 ist die perfekte Maschine dafür.
Seelsorge funktioniert genau umgekehrt. Sie funktioniert, weil Informationen eben nicht fließen. Der einzige Grund, warum jemand einer Pfarrerin erzählt, was er niemandem sonst erzählt, ist die Gewissheit, dass es dort bleibt. In dem Moment, in dem dieser Mensch nicht mehr sicher ist, ob die Notiz über das Gespräch vielleicht im Team „Pfarramt Innenstadt“ liegt, verändert sich das Gespräch. Meistens hört es einfach auf.

Skizze 2: Der Informationsfluss in zwei Bahnen. Die Durchreiche ist schmal und ihre Maße sind vorher festgelegt.
Die fünf Stellen, an denen die Trennung im Alltag reißt
In Projekten sehe ich immer wieder dieselben fünf Bruchstellen. Keine davon entsteht aus bösem Willen. Alle entstehen aus Hilfsbereitschaft, Ordnungsliebe oder schlichter Bequemlichkeit.
Der geteilte Kalender. Der Klassiker. Jemand trägt einen Termin ein und schreibt dazu, worum es geht, damit die Vertretung Bescheid weiß. Der Kalender ist für das Büro freigegeben, das Büro ist ein Team, das Team hat vier Personen, zwei davon sind ehrenamtlich.
Das gemeinsame Postfach. Eine Beratungsstelle richtet ein Funktionspostfach ein, damit Anfragen nicht liegen bleiben, wenn jemand im Urlaub ist. Dann schreibt eine Klientin ihre ganze Geschichte in die erste Mail. Ab diesem Moment liegt sie in einem Postfach mit fünf Berechtigten.
Das OneNote-Notizbuch im Team. OneNote ist verführerisch: schnell, formlos, immer dabei. Nur liegt das Notizbuch eines Teams in dessen SharePoint-Site und erbt deren Berechtigungen. Wer das Team betritt, liest das Notizbuch – rückwirkend, vollständig, ohne dass jemand etwas merkt.
Die Aufgabenliste. In Planner steht „Nachfassen Frau M., Situation zu Hause“. Die Aufgabe ist einem Plan zugeordnet, der Plan gehört zu einem Team, das Team hat einen Besitzer, der Besitzer ist die Verwaltungsleitung.
Die Vertretungsregelung. Krankheit, Wechsel, Ruhestand, Todesfall. Irgendwann kommt jemand aus der IT und fragt, ob man das Postfach nicht „für die Übergabe“ freischalten soll. Das ist der Moment, in dem sich entscheidet, ob vorher jemand nachgedacht hat.
|
Aus der Praxis: das Pfarrbüro mit dem gut gepflegten Kalender Eine Kirchengemeinde in einer Großstadt führte den geteilten Kalender vorbildlich. Das Büro trug alle Termine der Pfarrerin ein, sauber, vollständig und mit Stichwort, damit Rückfragen am Telefon schnell beantwortet werden konnten. Neben Taufgesprächen und Gemeindebriefredaktion standen dort Einträge wie „Frau S. – Trennung“, „Ehepaar K. – Suizidgedanken Sohn“ und „Herr B. – Kündigung, Alkohol“. Der Kalender war für das Büroteam freigegeben, für die Küsterin, für den Kirchmeister und, weil das praktisch war, zusätzlich mit der Standardberechtigung für alle Beschäftigten der Gemeinde auf mehr als Frei/Gebucht gesetzt. Niemand hatte etwas Böses im Sinn. Es fiel schlicht jahrelang niemandem auf. Aufgefallen ist es, als die Gemeinde für die Einführung von Microsoft 365 eine Berechtigungsaufnahme machte und eine Auswertung zeigte, wer welche Kalender lesen kann. Ergebnis: vierzehn Personen, davon sechs ehrenamtlich, drei davon aus demselben Wohnquartier wie die Familien in den Einträgen. Die Korrektur war technisch trivial: ein zweiter, nicht freigegebener Kalender für Seelsorgetermine, Standardberechtigung auf Frei/Gebucht zurück, als Betreff nur noch das Wort „Gespräch“. Der schwierige Teil war ein anderer: Die Gemeindeleitung musste entscheiden, ob und wie sie die Betroffenen informiert. Diese Frage stellt dir kein Handbuch, und keine Lizenz nimmt sie dir ab. |
|---|
Kalender, Vertretung und Erreichbarkeit ohne Geheimnisbruch
Der Kalender ist deshalb so heikel, weil er das einzige Objekt ist, das fast immer geteilt wird – und weil ein Termin schon dann verräterisch ist, wenn er gar keinen Inhalt enthält. „Dienstag, 17 Uhr, Frau S.“ plus die Tatsache, dass Frau S. in derselben Gemeinde wohnt, reicht in einem Dorf vollständig aus. Die Lösung ist deshalb nicht, den Betreff zu kürzen, sondern die Kalender zu trennen.

Skizze 3: Drei Kalender, drei Sichtbarkeiten. Die Erreichbarkeit bleibt erhalten, der Anlass nicht sichtbar.
Technisch sind die Bausteine unspektakulär und seit Jahren verfügbar. In Exchange Online steht die Standardberechtigung des Kalenderordners ab Werk auf Frei/Gebucht; erhöht wird sie in der Regel von Hand, weil jemand mehr sehen wollte. Die Stufe darüber zeigt zusätzlich Betreff und Ort – genau das, was bei Seelsorgeterminen niemanden angeht. Ein zweiter, nicht freigegebener Kalender kostet nichts. Und für Raumpostfächer lohnt sich der Blick darauf, ob die Kennzeichnung „privat“ auf der Raumkopie erhalten bleibt, weil sonst der Besprechungsraum ausplaudert, was der Kalender verschwiegen hat.
|
Tipp: Drei Sätze für die Dienstanweisung Kalender Erstens: Seelsorgetermine stehen im persönlichen Seelsorgekalender, nicht im Amtskalender, und der Seelsorgekalender wird niemandem freigegeben – auch nicht der Vertretung, auch nicht dem Büro, auch nicht „nur lesend“. Zweitens: Der Eintrag enthält Uhrzeit und das Wort „Gespräch“. Kein Name, kein Anlass, keine Telefonnummer, keine Adresse im Betreff. Drittens: Terminvereinbarung läuft über Zeitfenster. Das Büro bietet freie Zeiten an und trägt den Termin im Seelsorgekalender gar nicht erst ein; das macht die Seelsorgeperson selbst. Das klingt nach Bürokratie für eine Kleinigkeit. Es ist die billigste Maßnahme in diesem ganzen Artikel und verhindert den häufigsten Vorfall. |
|---|
Was darf rein, was nur geschützt, was gar nicht
Jetzt der Teil, den du wahrscheinlich gesucht hast. Die folgende Tabelle ordnet typische Datenarten aus dem kirchlichen Alltag drei Spalten zu: unbedenklich in Microsoft 365, zulässig nur mit ausdrücklicher Schutzmaßnahme, und gar nicht. Sie ersetzt keine Einzelfallprüfung durch die örtlich beauftragte Person für den Datenschutz und keine Entscheidung des Trägers. Sie beendet aber ungefähr achtzig Prozent der Diskussionen, die sonst in jeder Sitzung neu geführt werden.
|
Datenart |
Darf in Microsoft 365 |
Nur mit Schutzmaßnahme |
Darf gar nicht |
|---|---|---|---|
|
Gottesdienstplan, Kasualtermine im Dienstplan |
ja, normale Ablage |
— |
— |
|
Gemeindebrief, Protokolle des Presbyteriums oder Pfarrgemeinderats |
ja, Gremienablage mit Rechten |
vertrauliche Personalpunkte separat |
— |
|
Terminfenster eines Seelsorgegesprächs ohne Name und Anlass |
ja |
— |
— |
|
Seelsorgetermin mit Klarnamen im geteilten Kalender |
nein |
eigener, nicht freigegebener Kalender; Betreff ohne Anlass |
im Kalender mit Trägerzugriff |
|
Anlass oder Inhalt eines Seelsorgegesprächs im Betreff, Chat oder Planner |
nein |
nein |
ja, ausgeschlossen |
|
Gesprächsnotiz aus der Seelsorge |
nein |
nur in Ablage ohne jeden Fremdzugriff, verschlüsselt, mit Löschregel |
in Team, OneNote mit Trägerzugriff, gemeinsamer Ablage |
|
Inhalte aus der Beichte, in jeder Form |
nein |
nein |
ja, ausgeschlossen; auch verschlüsselt nicht |
|
Beratungsprotokoll aus einer Beratungsstelle (Sozialdaten) |
nein |
Fachverfahren oder streng getrennter Bereich mit Verschlüsselung und Protokollierung |
in allgemeinen Team- oder Laufwerksstrukturen |
|
Fallstatistik ohne Personenbezug, für Zuwendungsgeber |
ja |
Schwellenwerte prüfen, damit keine Rückrechnung möglich ist |
— |
|
Telefonnotiz „hat angerufen, bitte zurückrufen“ ohne Anlass |
ja |
— |
— |
|
Sprachnachricht oder Aufzeichnung eines Seelsorgegesprächs |
nein |
nein |
ja, ausgeschlossen |
|
Supervisions- und Fallbesprechungsunterlagen |
nein |
anonymisiert, getrennte Ablage, enger Kreis |
mit Klarnamen in gemeinsamer Ablage |
|
Notfallseelsorge-Einsatzdokumentation |
nein |
getrennt, verschlüsselt, kurze Aufbewahrung nach eigener Regel |
in der allgemeinen Einsatzablage des Trägers |
|
Mitgliederdaten aus dem kirchlichen Meldewesen |
nein |
nur definierte Auszüge nach Vorgabe der Landeskirche oder des Bistums |
vollständige Bestände im Tenant |
Zwei Zeilen verdienen einen Kommentar. Die Zeile zur Beichte enthält bewusst kein „mit Schutzmaßnahme“. Beichtinhalte werden nicht aufgezeichnet, nicht verschlüsselt abgelegt und nicht in ein sicheres System übertragen; sie werden nicht aufgeschrieben. Und die Zeile zur Fallstatistik ist deshalb heikel, weil eine Statistik über vier Beratungsfälle in einer Kirchengemeinde mit achthundert Gliedern keine Statistik mehr ist, sondern eine Personenliste mit Umweg.
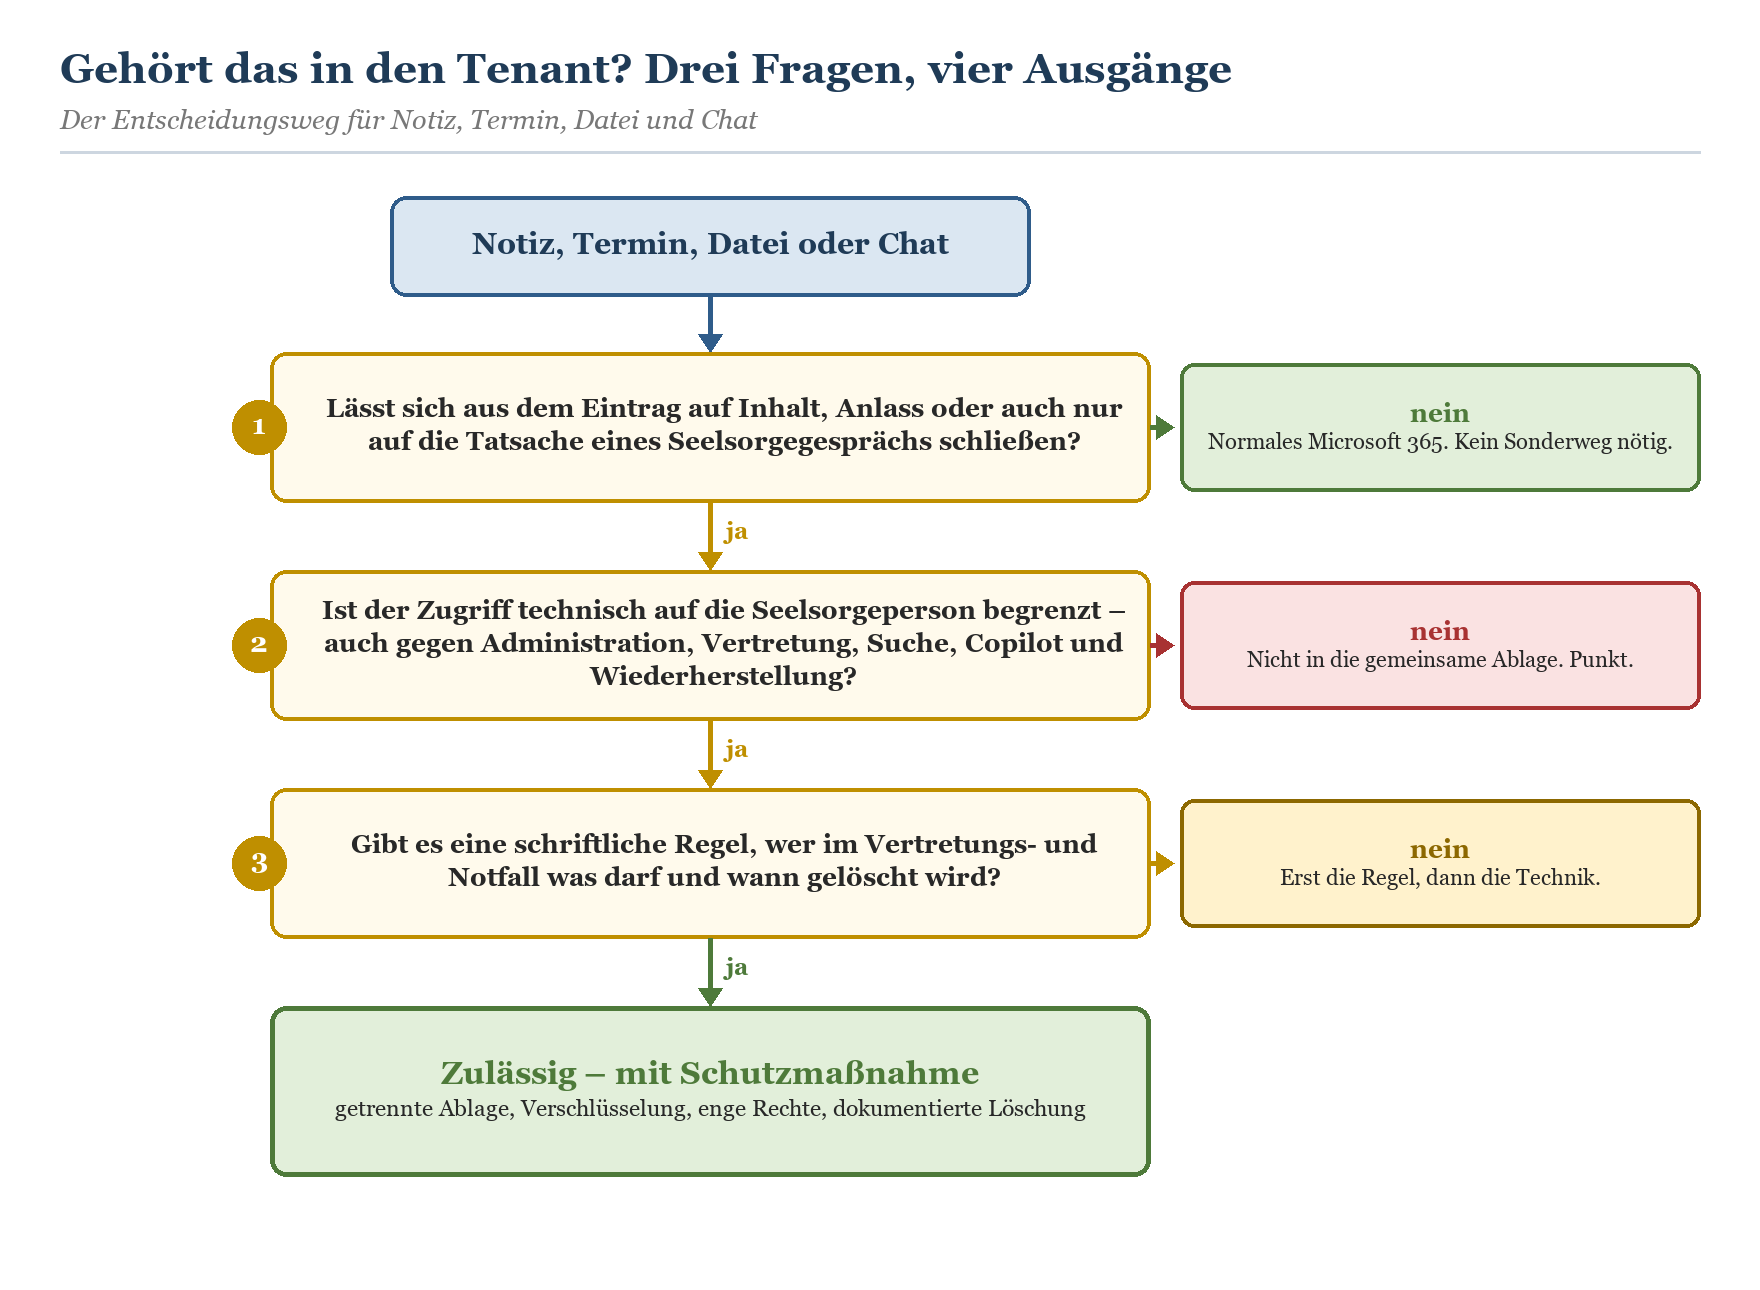
Skizze 4: Der Entscheidungsweg. Drei Fragen genügen, um die meisten Streitfälle vorab zu klären.
Schutzmaßnahmen, die wirklich tragen
Wenn die Entscheidung lautet „zulässig, aber nur geschützt“, stellt sich die Frage, was schützt und was nur beruhigt. Der Unterschied ist gravierender, als viele Projektpläne vermuten lassen.
|
Variante |
Schutzwirkung |
Aufwand |
Grenze |
|---|---|---|---|
|
Gar keine digitale Aufzeichnung |
vollständig; es gibt nichts zu finden |
keiner |
erfordert Disziplin und kostet Gedächtnis |
|
Papier im verschlossenen Schrank der Seelsorgeperson |
hoch, solange der Schrank hält |
gering |
kein Notfallzugriff, Verlust und Brand nicht abgesichert |
|
Eigenes Postfach ohne jede Delegierung und ohne Stellvertretung |
mittel; Administration bleibt technisch möglich |
gering |
Postfachrechte lassen sich jederzeit neu setzen, eDiscovery erreicht das Postfach |
|
Eigene SharePoint-Site, eng berechtigt, aus der organisationsweiten Suche genommen |
mittel; wirkt gegen Zufallsfunde und Copilot-Treffer |
mittel |
Purview, eDiscovery und Administration bleiben außen vor gelassen |
|
Vertraulichkeitsbezeichnung mit Verschlüsselung, ohne Recht zum Extrahieren |
hoch gegen Weiterverarbeitung und gegen Copilot |
mittel, Label-Konzept nötig |
Schlüsselverwaltung bleibt beim Dienst, Wiederherstellung durch Administration denkbar |
|
Verschlüsselung mit zweitem, eigenem Schlüssel (Double Key Encryption) |
sehr hoch; Inhalte sind für Microsoft-Dienste nicht lesbar und für Copilot ausdrücklich nicht verfügbar |
hoch; eigener Schlüsseldienst nötig |
keine Suche, keine Vorschau, keine Zusammenarbeit – genau das ist der Zweck |
|
Fachverfahren außerhalb des Tenants |
hoch, wenn Betrieb und Rechte stimmen |
hoch, Beschaffung und Betrieb |
verlagert das Problem, löst es nicht automatisch |
Die interessanteste Zeile ist die vorletzte. Die Verschlüsselung mit zweitem Schlüssel wird von Microsoft selbst als Sonderfall beschrieben, weil entsprechend geschützte Inhalte für die Microsoft-365-Dienste im Ruhezustand nicht zugänglich und für Copilot nicht nutzbar sind. In jedem anderen Projekt wäre das eine Einschränkung, die man in die Risikoliste schreibt. Für Seelsorgedaten ist es exakt die gewünschte Eigenschaft. Man muss sich nur ehrlich machen: Wer diesen Weg geht, bekommt eine Ablage, keine Zusammenarbeit.
Ein Wort zur Trennung über eigene Tenants, weil die Frage in jeder zweiten Runde kommt: Ein separater Tenant für die Beratungsstellen ist ein legitimes Mittel, aber ein teures. Er verdoppelt Betrieb, Identitäten und Support und löst das Grundproblem nur, wenn auch die Personen sauber getrennt sind. Wann sich das lohnt und wann nicht, steht in Ein Tenant oder viele? Kirchengemeinde, Kirchenkreis, Landeskirche, Bistum und die Frage der Tenant-Architektur.
Copilot, Suche, eDiscovery: die vier Türen
Und damit zum Teil, der in den Sitzungen die größte Aufregung erzeugt und gleichzeitig am häufigsten falsch verstanden wird. Copilot ist nicht das Problem. Copilot ist der Scheinwerfer, der auf ein Problem gerichtet wird, das seit Jahren im Dunkeln lag.
|
Warnung: Copilot und die Suche über Seelsorgedaten Microsoft 365 Copilot arbeitet auf dem, was die fragende Person ohnehin sehen darf. Das ist die gute Nachricht und zugleich die gefährliche: Eine Berechtigung, die seit vier Jahren zu weit gefasst ist und die faktisch niemand genutzt hat, weil niemand in fremden Ordnern stöbert, wird durch Copilot zum ersten Mal wirklich wirksam. Eine Frage wie „Was weißt du über Familie S.?“ durchsucht in Sekunden, wofür früher Neugier, Zeit und kriminelle Energie nötig gewesen wären. Zweitens erzeugt Copilot neue Inhalte. Eine Zusammenfassung eines Beratungsprotokolls ist selbst ein Beratungsprotokoll – und sie landet in einem Chatverlauf, der im Postfach gespeichert wird und dort auffindbar bleibt. Drittens: Ein Agent, der über eine Site „alles Wissen der Beratungsstelle“ zugänglich macht, ist genau die Konstruktion, die das Seelsorgegeheimnis ausschließt. Dass er gut funktioniert, macht es schlimmer, nicht besser. Konsequenz für die Planung: Vor der Freigabe von Copilot gehört eine Berechtigungsaufnahme in den Projektplan – nicht danach. Und Seelsorgedaten gehören nicht in den Bereich, auf den Copilot zugreifen kann. Nicht als Ausnahme, sondern als Grundsatz. |
|---|
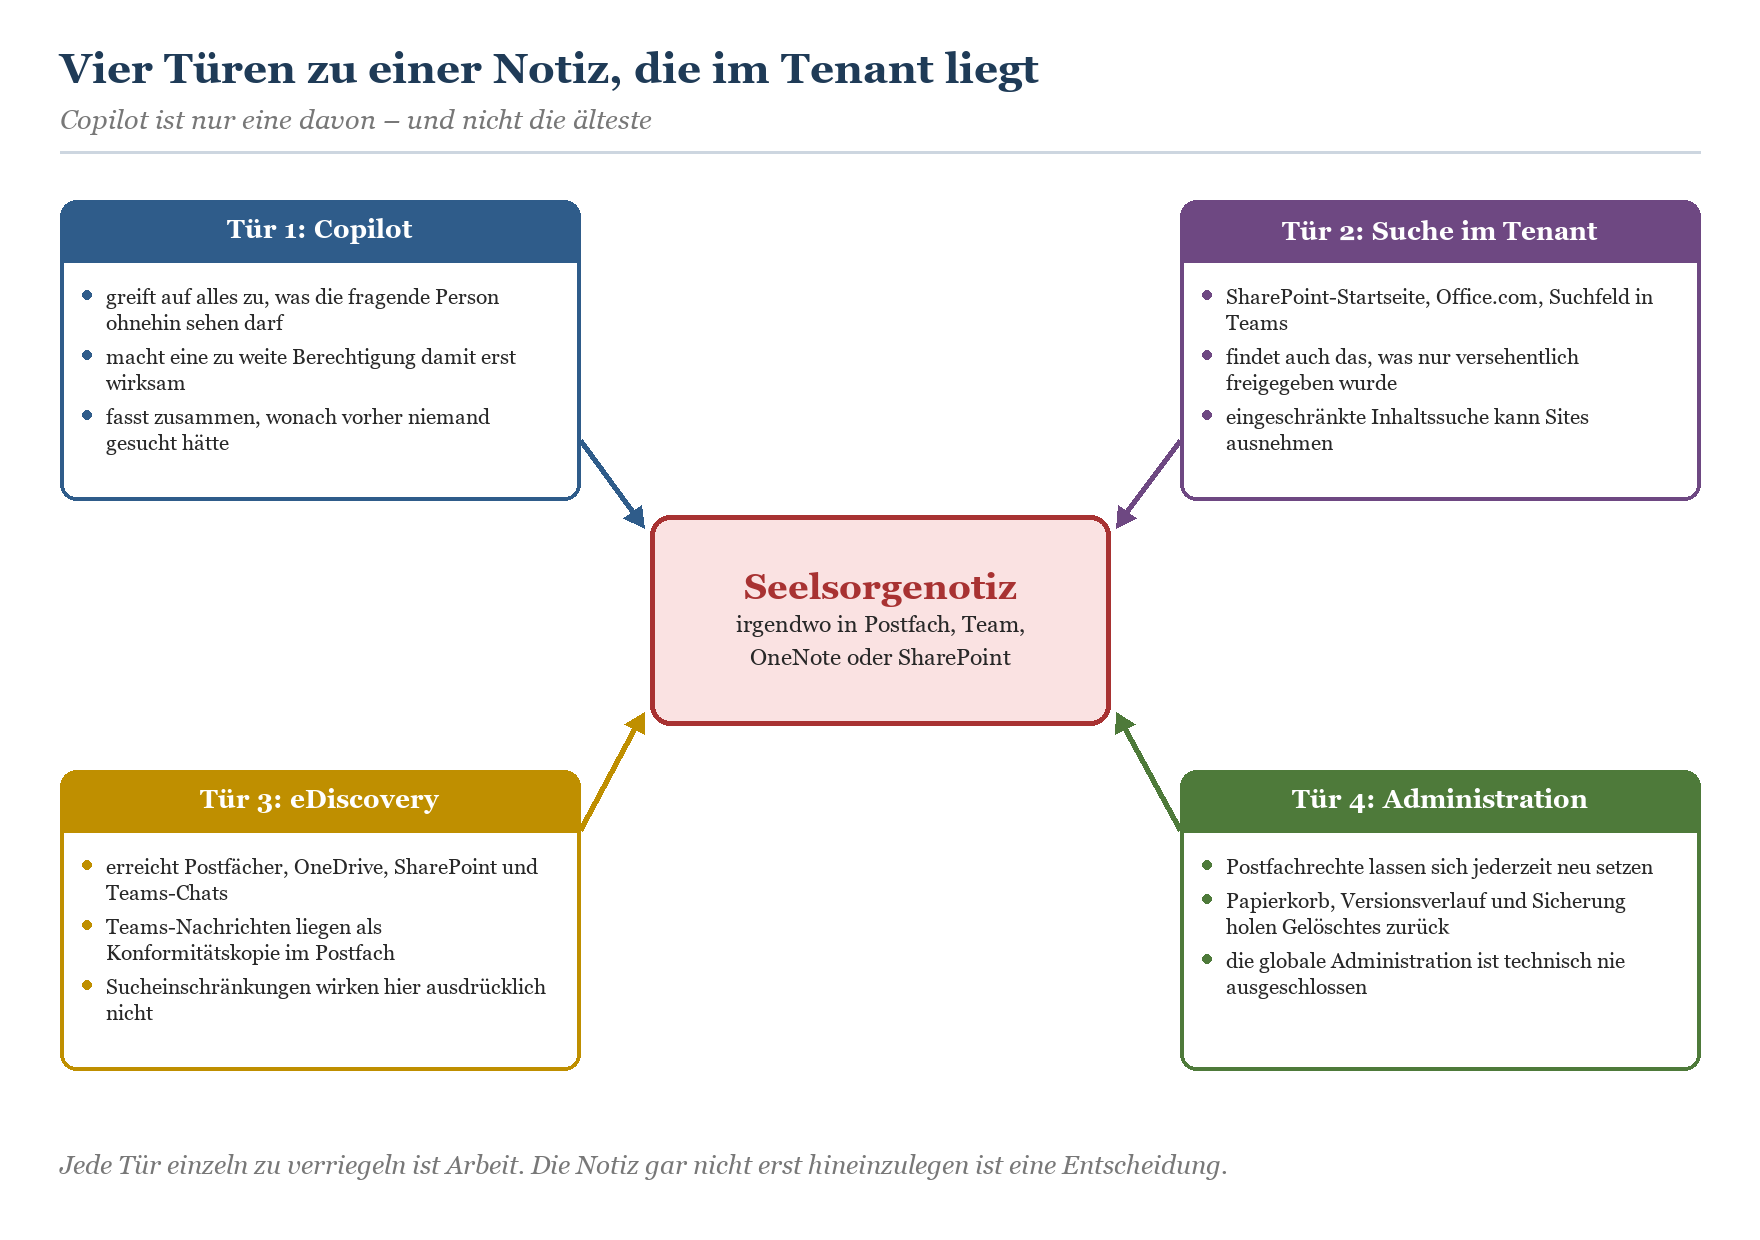
Skizze 5: Vier Türen zu denselben Daten. Wer nur eine davon betrachtet, hat das Thema nicht verstanden.
Warum Copilot kein Datenleck ist – und trotzdem dein Problem
Die technische Einordnung ist wichtig, damit du in der Diskussion nicht in die falsche Schublade gerätst. Copilot durchbricht keine Berechtigungen. Inhalte, auf die eine Person keinen Zugriff hat, werden ihr auch nicht zurückgegeben. Wer also behauptet, Copilot lese alles, liegt fachlich falsch, und das schwächt jedes gute Argument, das danach kommt.
Der Punkt ist ein anderer und er ist schwerer zu widerlegen: In gewachsenen Umgebungen stimmen die Berechtigungen nicht. Sites, die vor fünf Jahren „für alle“ freigegeben wurden. Teams, in denen nach zwei Umstrukturierungen noch sieben ehemalige Mitglieder stehen. Ein OneNote, das über einen Link geteilt wurde, den irgendwann jemand in einen anderen Chat kopiert hat. Copilot macht aus diesen schlafenden Fehlern arbeitende Funktionen.
Wie eine Copilot-Einführung in Kirche und Diakonie geordnet abläuft, welche Überprüfung vorher sinnvoll ist und wie du mit Oversharing umgehst, behandelt Copilot in Kirche und Diakonie: Nutzen, Grenzen, Oversharing und die Copilot-Überprüfung vor dem Rollout. Hier bleibt es bei der Regel, die für dieses Thema gilt: Seelsorgedaten sind kein Anwendungsfall für Copilot, sondern ein Ausschlussgrund.
Was Microsoft dir an Werkzeugen tatsächlich gibt
Es gibt Stellschrauben, und es lohnt sich, sie zu kennen – auch damit du erkennst, wo sie aufhören. Vier sind praktisch relevant.
Die eingeschränkte Inhaltssuche für SharePoint-Sites nimmt eine Site aus der organisationsweiten Suche und aus den Copilot-Antworten heraus und blendet zusätzlich die KI-Einstiegspunkte in der Site aus. Sie ändert keine Berechtigungen und entfernt nichts aus dem Suchindex; wer den direkten Link hat und berechtigt ist, kommt weiterhin an die Datei. Sie gilt für Sites, nicht für OneDrive, setzt eine entsprechende Lizenzierung voraus und braucht Zeit: Bei sehr großen Sites kann es nach Microsofts eigener Dokumentation über eine Woche dauern, bis die Änderung überall wirkt. Und der wichtigste Satz steht im Kleingedruckten: Auf Purview-Funktionen wie eDiscovery wirkt sie nicht.
Vertraulichkeitsbezeichnungen mit Verschlüsselung sind das zweite Werkzeug. Entscheidend ist dabei ein Detail, das viele Label-Konzepte übersehen: Damit eine KI-Anwendung Inhalte zurückgeben darf, braucht die Person nicht nur das Anzeigerecht, sondern auch das Recht zum Extrahieren. Wer ein Label ohne dieses Recht vergibt, sperrt Copilot wirksam aus – und zwar auch dann, wenn der Mensch selbst die Datei lesen darf. Für Seelsorge- und Beratungsablagen ist das eine elegante Konstruktion.
Drittens gibt es für Copilot einen eigenen Ort in der Verhinderung von Datenverlust: Eingaben mit bestimmten sensiblen Inhalten oder Dateien mit bestimmten Bezeichnungen lassen sich von der Verarbeitung ausnehmen. Viertens werden Eingaben und Antworten protokolliert und sind über die Überwachung und über eDiscovery auffindbar – was für die Aufsicht hilfreich und für die Seelsorge ein weiteres Argument ist, dort gar nicht erst zu fragen.
|
Tür |
Wie weit sie reicht |
Was das für Seelsorgedaten heißt |
|---|---|---|
|
Copilot und Agenten |
alles, was die fragende Person sehen darf; Antworten werden im Postfach gespeichert und sind auffindbar |
Seelsorgeablagen dürfen für Copilot nicht erreichbar sein; Verschlüsselung ohne Extrahieren-Recht wirkt, zweiter Schlüssel wirkt vollständig |
|
Organisationsweite Suche |
SharePoint-Startseite, Office.com, Suchfeld; findet auch versehentlich Freigegebenes |
eingeschränkte Inhaltssuche für die betroffenen Sites, besser: keine solchen Inhalte in SharePoint |
|
eDiscovery und Purview |
Postfächer, OneDrive, SharePoint, Teams-Chats; Teams-Nachrichten liegen als Konformitätskopie in ausgeblendeten Postfachordnern |
durch Sucheinschränkungen nicht zu verhindern; nur Nichtspeicherung oder eigener Schlüssel helfen |
|
Administration und Wiederherstellung |
Postfachrechte, Papierkorb, Versionsverlauf, Sicherung, Administratorrollen |
organisatorisch begrenzen, technisch protokollieren, Vier-Augen-Prinzip in der Dienstanweisung festschreiben |
Die Grenze der Technik, in einem Absatz
Keine dieser Maßnahmen macht einen Tenant zu einem Ort, an dem Beichtgeheimnisinhalte richtig aufgehoben wären. Jede von ihnen ist eine Verengung, keine Sperre. Die einzige Maßnahme mit vollständiger Schutzwirkung ist und bleibt, die Information gar nicht erst aufzuzeichnen. Das ist unbefriedigend für alle, die Probleme gern mit Konfiguration lösen. Es ist trotzdem die Wahrheit, und es ist erstaunlich befreiend, sie am Anfang eines Projekts auszusprechen statt am Ende.
|
Warnung: Die Sicherung ist die Tür, an die niemand denkt Eine korrekt eng berechtigte Datei ist nicht dasselbe wie eine geschützte Datei. Versionsverlauf, Papierkorb der Site, Aufbewahrungsrichtlinien und die Sicherungslösung eines Dienstleisters halten Kopien vor, die andere Rechte haben als das Original – und die im Zweifel länger leben als die Löschregel, die sich die Beratungsstelle gegeben hat. Wenn du Aufbewahrungsrichtlinien einsetzt, prüfe ausdrücklich, ob sie auf Bereiche mit Seelsorgebezug wirken. Eine Aufbewahrungspflicht, die zufällig auf eine Seelsorgeablage greift, macht aus einer Notiz, die nach drei Monaten vernichtet werden sollte, ein zehn Jahre haltbares Dokument. |
|---|
Regelwerk statt Bauchgefühl: Beauftragung, Dienstanweisung, Mitbestimmung
Technik ohne Regelwerk hält ungefähr bis zur ersten Krankmeldung. Deshalb zum Abschluss der Teil, der in den meisten Konzepten fehlt, weil er nicht in die IT-Abteilung gehört – und den die IT trotzdem anstoßen muss, weil sonst niemand es tut.
Wer ist überhaupt Seelsorgeperson?
Diese Frage klingt banal und ist die wichtigste im ganzen Konzept, weil an ihr die Berechtigungen hängen. Evangelisch entscheidet die Beauftragung nach dem Seelsorgegeheimnisgesetz; katholisch entscheidet neben der Weihe die diözesane Regelung für Seelsorge außerhalb der Beichte. In beiden Fällen gilt: Die Verwaltungskraft im Pfarrbüro ist keine Seelsorgeperson, auch wenn sie am Telefon regelmäßig Dinge hört, die niemanden etwas angehen. Die ehrenamtliche Person im Besuchsdienst ist es nur, wenn sie beauftragt wurde. Und die Pflegedienstleitung ist es nicht, auch wenn sie in einer kirchlichen Einrichtung arbeitet und die Dienstgemeinschaft ernst nimmt.
Für dein Berechtigungskonzept heißt das: Es braucht eine gepflegte Gruppe, die aus einer verantwortlichen kirchlichen Stelle gespeist wird – Landeskirchenamt, Kirchenkreis, Generalvikariat oder Dekanat –, nicht aus der Personalabteilung des Trägers und nicht aus einer Vermutung der IT. Wer diese Gruppe nicht bekommt, hat ein Organisationsproblem und kein Technikproblem.
|
Rolle |
Zugriff auf Seelsorgedaten |
Grundlage |
|---|---|---|
|
Pfarrerin, Pfarrer, ordiniert |
eigene Aufzeichnungen, sonst keine |
Ordination und Seelsorgeauftrag |
|
Beauftragte Seelsorgeperson, haupt- oder nebenamtlich |
eigene Aufzeichnungen im Rahmen des Auftrags |
ausdrückliche Beauftragung, Ausbildung, Verschwiegenheit |
|
Ehrenamtliche im Besuchsdienst |
nur wenn beauftragt; sonst keine Aufzeichnungen |
Beauftragung und Verpflichtungserklärung |
|
Verwaltungskraft im Pfarrbüro |
Termine ohne Anlass; keine Inhalte |
Dienstanweisung, Verpflichtung auf Verschwiegenheit |
|
Leitung des Trägers, Geschäftsführung |
keiner |
Geheimnisschutz geht der Organisationsgewalt vor |
|
IT-Administration |
technisch möglich, organisatorisch verboten und protokolliert |
Dienstanweisung, Vier-Augen-Prinzip, Protokollierung |
|
Örtlich beauftragte Person für den Datenschutz |
kein Einblick in Seelsorgeaufzeichnungen |
Prüfrechte enden am Geheimnisschutz |
|
Mitarbeitervertretung |
kein Einblick; Beteiligung an Regelungen, nicht an Inhalten |
MVG-EKD bzw. MAVO |
Dienstvereinbarung und Mitarbeitervertretung
Alles, was du in diesem Artikel liest, hat eine Nebenwirkung: Es beschreibt Verhalten von Beschäftigten und den Umgang mit Systemen, die grundsätzlich zur Verhaltens- und Leistungskontrolle geeignet sind. Damit ist die Mitarbeitervertretung im Spiel – nach MVG-EKD auf evangelischer, nach MAVO auf katholischer Seite. Das ist keine Hürde, sondern eine Chance: Eine Dienstvereinbarung, die Kalenderregeln, Ablageorte, Protokollierung und den Vertretungsfall gemeinsam festlegt, ist am Ende stabiler als jede einseitige Anweisung. Sie schützt außerdem die Seelsorgepersonen selbst, weil sie ihnen den Rücken freihält, wenn jemand aus der Leitung doch einmal „nur kurz“ etwas wissen möchte.
Wie Beteiligung und Dienstvereinbarung in der Praxis ablaufen, welche Themen hineingehören und woran Verhandlungen typischerweise hängen, steht in Mitarbeitervertretung und Microsoft 365: MVG-EKD, MAVO, Dienstvereinbarung und Mitbestimmung bei Teams, Copilot und Protokollierung. Die Einordnung der kirchlichen Sonderwege insgesamt – eigenes Recht, eigene Aufsicht, Dritter Weg – findest du in Microsoft 365 in Kirche, Diakonie und Caritas: Was wirklich anders ist als in Kommune und Mittelstand und, mit Blick auf die Verwaltungsseite, in Kirche, Diakonie, Caritas: DSG-EKD, KDG und die Mitbestimmung der Mitarbeitervertretung.
Vertretung, Krankheit, Weggang, Todesfall
Der unangenehmste Teil zuletzt. Menschen werden krank, wechseln die Stelle, gehen in den Ruhestand und sterben manchmal mitten im Dienst. Wenn dann niemand weiß, was mit den Aufzeichnungen geschehen soll, passiert regelmäßig das Falsche: Ein Administrator schaltet das Postfach frei, ein Nachfolger bekommt „zur Einarbeitung“ den Zugriff auf das alte OneNote, jemand sichert „vorsichtshalber“ die Festplatte.
Die Regelung gehört vorher geschrieben, und sie ist kurz: Seelsorgeaufzeichnungen werden im Vertretungsfall nicht übergeben, sondern vernichtet oder verschlossen verwahrt; die Entscheidung trifft eine benannte kirchliche Stelle, nicht die IT und nicht der Träger; laufende Begleitungen werden neu begonnen, nicht übernommen; die betroffene Person entscheidet selbst, was sie der neuen Seelsorgeperson erzählt. Für die IT bleibt genau eine Aufgabe: sicherstellen, dass die technische Freischaltung nicht der Weg des geringsten Widerstands ist.
|
Tipp: Das Kurzprogramm für die nächsten vier Wochen Woche 1: Kalenderberechtigungen aller Pfarrpersonen und Beratungsstellen auswerten. Wer sieht mehr als Frei/Gebucht, und warum? Das ist eine Abfrage und ein Nachmittag. Woche 2: Liste der Team-Sites und Notizbücher erstellen, in denen Seelsorge- oder Beratungsinhalte liegen könnten. Mit den Seelsorgepersonen sprechen, nicht über sie. Woche 3: Ablageziel festlegen – getrennt, verschlüsselt, eng berechtigt – und die Löschregel schriftlich vereinbaren. Aufbewahrungsrichtlinien gegen diesen Bereich prüfen. Woche 4: Zwei Seiten Dienstanweisung entwerfen, mit der Mitarbeitervertretung besprechen, in Presbyterium beziehungsweise Kirchenvorstand oder Verwaltungsrat beschließen. Danach schulen – die beste Regel nützt nichts, wenn das Büro sie nicht kennt. |
|---|
Häufige Fragen
Dürfen Seelsorgenotizen überhaupt in Microsoft 365 gespeichert werden?
Inhalte aus der Beichte: nein, in keiner Form. Aufzeichnungen aus der übrigen Seelsorge: nur dann, wenn technisch und organisatorisch sichergestellt ist, dass außer der Seelsorgeperson niemand Zugriff hat – auch nicht die Leitung, auch nicht die Vertretung, auch nicht über Suche oder Copilot. Das EKD-Datenschutzgesetz formuliert in § 3, dass solche Aufzeichnungen Dritten nicht zugänglich sein dürfen; das KDG lässt die Geheimnispflichten unberührt. Wer diese Ausschließlichkeit nicht herstellen kann, darf nicht speichern.
Ist ein Teams-Chat zwischen zwei Seelsorgepersonen sicher genug?
Nein, jedenfalls nicht im Sinne des Geheimnisses. Teams-Chats sind verschlüsselt übertragen und gespeichert, aber sie werden als Konformitätskopie in ausgeblendeten Ordnern der beteiligten Postfächer abgelegt und sind damit über eDiscovery auffindbar. Für die Abstimmung „Kannst du Dienstag übernehmen?“ ist das völlig in Ordnung. Für „Bei Familie K. geht es um …“ ist es der falsche Kanal.
Kann Copilot auf Seelsorgedaten zugreifen?
Copilot greift auf das zu, was die fragende Person sehen darf. Liegen Seelsorgedaten in einem Bereich, auf den nur die Seelsorgeperson Zugriff hat, sieht sie auch nur diese Person – dann allerdings mit allen Möglichkeiten der Zusammenfassung. Liegen sie irgendwo, wo die Berechtigung zu weit ist, macht Copilot sie auffindbar. Zusätzlich lässt sich der Zugriff über Vertraulichkeitsbezeichnungen mit Verschlüsselung ohne das Recht zum Extrahieren oder über die Verschlüsselung mit eigenem zweitem Schlüssel wirksam ausschließen.
Reicht es, die Site aus der Suche zu nehmen?
Für Zufallsfunde und Copilot-Antworten hilft die eingeschränkte Inhaltssuche spürbar. Sie ändert aber keine Berechtigungen, entfernt nichts aus dem Index, gilt nicht für OneDrive und wirkt ausdrücklich nicht auf Purview-Funktionen wie eDiscovery. Sie ist ein Übergangsmittel während einer Berechtigungsbereinigung, kein Schutzkonzept für Seelsorgedaten.
Darf die Mitarbeitervertretung Einsicht in Seelsorgeunterlagen verlangen?
Nein. Die Mitarbeitervertretung ist bei der Regelung zu beteiligen – also bei Dienstvereinbarungen über Systeme, Protokollierung und Verfahren –, nicht bei den Inhalten. Dasselbe gilt für die örtlich beauftragte Person für den Datenschutz: Prüfrechte enden am Geheimnisschutz. Das EKD-Datenschutzgesetz nimmt Seelsorgeaufzeichnungen sogar ausdrücklich von der Prüfung durch die Aufsichtsbehörden aus.
Wie geht man mit Terminanfragen um, wenn das Büro den Kalender nicht sehen darf?
Über Zeitfenster. Das Büro sieht Frei/Gebucht und bietet freie Zeiten an; der Termin selbst wird von der Seelsorgeperson im eigenen, nicht freigegebenen Kalender eingetragen. Wo das zu umständlich ist, funktioniert auch eine Rückrufliste ohne Anlass: Name und Telefonnummer, mehr nicht. Das ist kein technischer Rückschritt, sondern eine bewusste Reduktion.
Gilt das alles auch für Beratungsstellen in Diakonie und Caritas?
Teilweise. In Erziehungs-, Schuldner-, Sucht- oder Schwangerschaftsberatung greift meist nicht das Seelsorgegeheimnis, sondern die berufsrechtliche Schweigepflicht und der Schutz von Sozialdaten. Das Schutzniveau ist ähnlich hoch, die Begründung ist eine andere, und die Regeln zu Aufbewahrung und Aktenführung sind strenger statt lockerer. Wo Seelsorge und Beratung in derselben Einrichtung stattfinden – etwa in einem katholischen Krankenhausverbund mit mehreren Standorten oder einem Caritasverband auf Kreisebene –, brauchst du beide Regelwerke nebeneinander und eine klare Kennzeichnung, welches wofür gilt.
Was ist mit Videogesprächen in der Seelsorge?
Das Seelsorgegeheimnisgesetz verlangt, dass bei technischen Kommunikationsmitteln die Vertraulichkeit in höchstmöglichem Maß gewährleistet wird. Ein Teams-Gespräch ohne Aufzeichnung, ohne Transkript, ohne Besprechungszusammenfassung und mit einem Titel ohne Anlass erfüllt das in der Praxis. Entscheidend sind die Voreinstellungen: Wo automatische Transkription oder Aufzeichnung aktiviert ist, entsteht genau das Dokument, das nie hätte entstehen dürfen. Für Seelsorgepersonen gehört diese Richtlinie deshalb ausdrücklich abgeschaltet und nicht dem guten Gedächtnis überlassen.
Was passiert, wenn doch etwas passiert ist?
Dann greift zweierlei. Datenschutzrechtlich gelten die Melde- und Dokumentationspflichten gegenüber der zuständigen kirchlichen Aufsicht, also dem Beauftragten für den Datenschutz der EKD beziehungsweise der Diözesandatenschutzbeauftragten oder dem Katholischen Datenschutzzentrum. Kirchlich geht es um etwas anderes: um den Umgang mit den Menschen, deren Vertrauen verletzt wurde. Die zweite Aufgabe ist die schwerere, und sie gehört nicht in die IT-Abteilung, sondern in die Leitung.
Fazit
Seelsorge- und Beichtgeheimnis sind kein Sonderfall des Datenschutzes, den man mit einer weiteren Vertraulichkeitsbezeichnung erschlägt. Sie sind eine Gegenthese zu dem, wofür moderne Zusammenarbeitsplattformen gebaut sind: auffindbar, teilbar, wiederherstellbar. Wer beides im selben System unterbringen will, muss an genau dieser Stelle bewusst gegen die Produktlogik arbeiten.
Die gute Nachricht ist, dass der Aufwand überschaubar bleibt, wenn man früh anfängt. Getrennte Kalender kosten einen Nachmittag. Eine saubere Berechtigungsaufnahme vor der Copilot-Freigabe kostet ein paar Tage und verhindert die unangenehmste Sorte Überraschung. Eine zweiseitige Dienstanweisung mit der Mitarbeitervertretung kostet zwei Sitzungen. Und die wirksamste Maßnahme von allen kostet gar nichts: die Entscheidung, bestimmte Dinge nicht aufzuschreiben.
Die schlechte Nachricht ist, dass dieses Thema niemand von allein anstößt. Die Seelsorgepersonen gehen davon aus, dass die IT das geregelt hat. Die IT geht davon aus, dass es eine kirchliche Regelung gibt. Die Verwaltungsleitung geht davon aus, dass beides zutrifft. Wenn du diesen Artikel bis hierher gelesen hast, bist du vermutlich die Person, die es anstößt. Fang beim Kalender an – da liegt fast immer der erste Fund.
|
Weiter im Thema Passend zu diesem Beitrag aus der Reihe zu Microsoft 365 in Kirche, Diakonie und Caritas: › Microsoft 365 in Kirche, Diakonie und Caritas › DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet › KDG verständlich: Microsoft 365 unter dem Kirchlichen Datenschutzgesetz der katholischen Kirche |
|---|
Wenn du für einen kirchlichen Träger ein Ablage- und Berechtigungskonzept brauchst, das Seelsorge und Verwaltung sauber trennt, führt der Weg über Microsoft 365 Beratung für kirchliche Träger.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/wo-legen-wir.pdf — © Ulrich B. Boddenberg · boddenberg.de