
Microsoft 365 Einführungskonzept für kirchliche Träger
Kirchenrecht, Datenschutz und Trägerstruktur – was im Konzept wirklich stehtMicrosoft 365 Einführungskonzept für kirchliche Träger: Die Kirchenedition zum Festpreis
Es gibt zwei Arten, ein Microsoft-365-Projekt in einem kirchlichen Träger zu beginnen. Die erste: Jemand richtet einen Tenant ein, legt ein Team an, nennt es „Allgemein“, lädt dreihundert Leute ein und schaut, was passiert. Die zweite: Jemand schreibt vorher auf, was eigentlich passieren soll. Die erste Variante ist billiger. Bis sie es nicht mehr ist.
Der übliche Weg zur zweiten Variante führt über ein Einführungskonzept. Und da fängt das Problem an: Konzepte dieser Art gibt es wie Sand am Meer. Jedes Systemhaus hat eine Vorlage, jede größere Beratung eine Methodik, jeder Hersteller eine Adoption-Broschüre mit lächelnden Menschen an hellen Holztischen. Die meisten davon sind nicht falsch. Sie sind nur für jemand anderen geschrieben – für einen Mittelständler mit einer Geschäftsführung, einem Betriebsrat, einem Rechtsrahmen und einem Standort.
Dein Träger hat davon nichts. Du hast ein Leitungsorgan, das alle paar Wochen tagt und aus ehrenamtlichen Menschen besteht. Du hast eine Mitarbeitervertretung nach kirchlichem Recht, keinen Personalrat. Du hast ein Datenschutzgesetz, das nicht DSGVO heißt, und eine Aufsicht, die nicht beim Land sitzt. Du hast siebzehn Kindertagesstätten, vier Pflegeheime, ein Bildungswerk, elf Kirchengemeinden und eine Beratungsstelle – und die sind nicht „Standorte“, sondern teilweise eigene Rechtsträger. Und du hast Daten, bei denen ein Fehler keine Vertragsstrafe auslöst, sondern einen Menschen beschädigt.
Ein Einführungskonzept, das das ignoriert, ist kein Konzept, sondern ein Formatierungsbeweis. Dieser Beitrag gehört zur Serie Microsoft 365 in Kirche, Diakonie und Caritas und beschreibt, was in einem kirchlichen Einführungskonzept wirklich drinstehen muss, wie viel Arbeit die einzelnen Kapitel machen – und was die Kirchenedition gegenüber der Verwaltungsedition tatsächlich ändert. Nicht im Layout. Im Inhalt.
|
Faktenkasten: Die Rechtslage hat sich gerade zweimal bewegt Evangelisch: Die EKD-Synode hat das novellierte DSG-EKD am 13. November 2024 beschlossen, im Amtsblatt der EKD wurde es am 15. Januar 2025 veröffentlicht, in Kraft ist es seit dem 1. Mai 2025. Neu unter anderem: das berechtigte Interesse als Rechtsgrundlage anstelle des früheren kirchlichen Interesses, ein ausdrückliches Recht auf Kopie der Daten, eine Regelung zu automatisierten Entscheidungen und Profiling – und der Wegfall der Pflicht, Auftragsverarbeiter der kirchlichen Datenschutzaufsicht zu unterwerfen. Katholisch: Die Novelle des KDG und seiner Durchführungsverordnung wurde am 24. November 2025 beschlossen und ist zum 1. März 2026 in Kraft getreten. Die KDG-DVO erfasst Cloud-Dienste und Kollaborationswerkzeuge nun ausdrücklich, verlangt eine dokumentierte Risikobewertung vor dem Einsatz, macht Mehrfaktor-Authentifizierung faktisch ab der untersten Schutzstufe zur Pflicht und schreibt regelmäßige, risikoorientierte und dokumentierte Schulung vor. Beides bedeutet dasselbe für dich: Ein Einführungskonzept, das noch aus der Zeit vor diesen Novellen stammt, ist kein Konzept mehr, sondern ein historisches Dokument. |
|---|
Warum das Standardkonzept bei dir nicht passt
Das Konzept aus dem Regal
Ein handelsübliches Microsoft-365-Einführungskonzept kannst du fast blind vorhersagen. Es beginnt mit einer Ist-Analyse, die im Wesentlichen aus einer Liste der vorhandenen Lizenzen besteht. Es folgt ein Zielbild, in dem die Wörter „modern“, „nahtlos“ und „Zusammenarbeit“ vorkommen. Dann kommt ein Kapitel Governance, das erklärt, dass Teams einen Besitzer haben sollten. Dann ein Datenschutzkapitel, das die DSGVO referiert. Dann ein Schulungskapitel, das auf das Lernportal des Herstellers verweist. Dann ein Migrationsplan mit drei Wellen und einer Grafik in Blau.
Das ist nicht wertlos. Rund vier Fünftel eines kirchlichen Microsoft-365-Projekts sind tatsächlich völlig normales Microsoft 365: Postfächer wandern, Dateiablagen werden strukturiert, Berechtigungen werden aufgeräumt, Menschen müssen lernen, dass eine Datei nicht fünfmal existieren muss. Der Unterschied liegt im letzten Fünftel – und dieses Fünftel entscheidet darüber, ob dein Projekt durch die Gremien kommt oder ein halbes Jahr im Wartestand steht.
Wo genau dieser Unterschied liegt und wo er eben nicht liegt, ist im Beitrag Microsoft 365 in Kirche, Diakonie und Caritas: Was wirklich anders ist als in Kommune und Mittelstand ausführlich beschrieben. Für das Einführungskonzept reicht die Kurzfassung: Vier Dinge ändern sich strukturell, und jedes davon erzeugt eigene Kapitel.
Vier Änderungen, die eigene Kapitel erzwingen
Der Rechtsrahmen. Für dich gilt nicht die DSGVO, sondern das DSG-EKD oder das KDG. Das ist keine Formalie und auch kein „DSGVO mit anderem Briefkopf“. Es bedeutet andere Rechtsgrundlagen, andere Fristen, andere Aufsicht, andere Bußgeldrahmen und teilweise andere Pflichten. Ein Konzept, das „gemäß Art. 30 DSGVO“ schreibt, hat sich in der ersten Zeile disqualifiziert.
Die Mitbestimmung. Du verhandelst nicht mit einem Betriebsrat nach BetrVG und nicht mit einem Personalrat, sondern mit einer Mitarbeitervertretung nach MVG-EKD oder MAVO. Die Verfahren, die Fristen, der Rechtsweg und die Kultur sind andere. Der Dritte Weg ist kein Slogan, sondern ein Verfahren.
Die Trägerstruktur. Ein Diakonisches Werk mit dreißig Einrichtungen ist kein Konzern mit dreißig Niederlassungen. Da hängen eingetragene Vereine, gGmbHs, Stiftungen und Körperschaften des öffentlichen Rechts nebeneinander, mit jeweils eigenen Leitungsorganen und teilweise eigener datenschutzrechtlicher Verantwortlichkeit. Ein Tenant, viele Verantwortliche – das muss das Konzept aushalten.
Die Datenarten. Seelsorgedaten, Klientendaten aus Beratung und Hilfen, Gemeindegliederdaten aus dem Meldewesen. Jede dieser Kategorien hat eigene Regeln, und mindestens eine davon gehört grundsätzlich nicht in ein System, das jemand durchsuchen kann.
Dazu kommt das Ehrenamt als Sonderfall, der in keiner Herstellervorlage vorkommt: Menschen ohne Arbeitsverhältnis, ohne Personalakte, oft ohne dienstliche E-Mail-Adresse, die trotzdem Protokolle schreiben, Listen führen und im Gemeindebrief redigieren. Sie sind keine Beschäftigten, keine externen Dienstleister und keine Gäste im technischen Sinn – sie sind alle drei gleichzeitig, je nachdem, wen du fragst.
|
Baustein |
Verwaltungsedition |
Kirchenedition |
|---|---|---|
|
Rechtsrahmen |
DSGVO, BDSG, Landesdatenschutzgesetz |
DSG-EKD oder KDG samt Durchführungsverordnung; DSGVO gilt nicht unmittelbar |
|
Aufsicht |
Landesbeauftragte für den Datenschutz |
BfD EKD oder Diözesandatenschutzbeauftragte bzw. Katholisches Datenschutzzentrum |
|
Personalvertretung |
Personalrat nach Personalvertretungsrecht |
Mitarbeitervertretung nach MVG-EKD oder MAVO, Dienstvereinbarung |
|
Entscheidungsgremium |
Rat, Hauptausschuss, Verwaltungsvorstand |
Presbyterium, Kirchenvorstand, Pfarrgemeinderat, Synode, Kirchenverwaltung, Trägervorstand |
|
Organisationsbild |
eine Gebietskörperschaft mit Ämtern und Fachbereichen |
Träger mit vielen rechtlich eigenständigen Einrichtungen unterschiedlicher Größe |
|
Nutzergruppen |
Beschäftigte, Wahlbeamte, externe Dienstleister |
Hauptamt, Pfarrdienst, Ehrenamt, Honorarkräfte, Zivilgesellschaft |
|
Besonders geschützte Daten |
Sozialdaten, Melderegister, Steuerdaten |
Seelsorgedaten, Klientendaten, Gemeindegliederdaten aus dem Meldewesen |
|
Arbeitsrechtlicher Rahmen |
Tarifrecht des öffentlichen Dienstes |
Dritter Weg, AVR, arbeitsrechtliche Kommissionen, Dienstgemeinschaft |
|
Beschaffung |
Vergaberecht, Schwellenwerte, Rahmenverträge |
kirchliches Haushalts- und Vergaberecht, oft Rahmenverträge über Landeskirche oder Bistum |
Wenn du aus der Verwaltungswelt kommst und die Unterschiede vom anderen Ende her sehen willst: Der Kompetenzbereich Microsoft 365 in der öffentlichen Verwaltung beschreibt die kommunale Variante. Vieles ist deckungsgleich – die vier Punkte oben sind es nicht.
Der Aufbau: acht Kapitel, die zusammengehören
Ein Einführungskonzept ist kein Sammelband. Es ist eine Kette: Wenn du in Kapitel 3 festlegst, dass der Kirchenkreis den Tenant betreibt und die Gemeinden Nutzer sind, dann ist damit in Kapitel 5 die Frage der gemeinsamen Verantwortlichkeit aufgeworfen, in Kapitel 6 die Frage, welche MAV eigentlich zuständig ist, und in Kapitel 8 die Frage, wer die Migration bezahlt. Kapitel, die einzeln stimmen und zusammen nicht, sind der häufigste Befund bei Konzepten, die mir auf den Tisch kommen.

Der Aufbau eines kirchlichen Einführungskonzepts: acht Kapitel in einer Kette, drei Stränge, die über alle Kapitel hinweg mitlaufen.
Kapitel 1 und 2: Ausgangslage und Zielbild
Die Ausgangslage ist der Teil, den alle überspringen wollen und niemand überspringen darf. Sie beantwortet: Welche Tenants existieren überhaupt? Und die ehrliche Antwort lautet in kirchlichen Trägern erstaunlich oft: mehr als gedacht. Eine Kita hat sich 2021 einen kostenlosen Tenant geholt, das Bildungswerk einen zweiten, die Jugendarbeit arbeitet seit Jahren in einem dritten, und in der Landeskirche liegt ein vierter, den früher jemand für ein Projekt angelegt hat, das es nicht mehr gibt. Dazu Fachverfahren, die niemand anfassen darf: Meldewesen, Pflegedokumentation, Krankenhausinformationssystem, Fachsoftware der Beratungsstelle, Friedhofsverwaltung, Kollektenabrechnung.
Das Zielbild beantwortet die deutlich unangenehmere Frage: Was soll Microsoft 365 hier eigentlich leisten? „Digitalisierung“ ist keine Antwort. Brauchbare Antworten klingen wie: Das Pfarramt soll Gremienunterlagen nicht mehr per Serienmail verschicken. Die Pflegedienstleitung soll Dienstpläne auf dem Telefon lesen können. Die Verwaltung soll Anträge nicht mehr ausdrucken, um sie einzuscannen. Und – genauso wichtig – was Microsoft 365 ausdrücklich nicht leisten soll: keine Klientendokumentation, keine Seelsorgeprotokolle, keine Gemeindegliederdaten aus dem Meldewesen. Ein Zielbild ohne Nicht-Ziele ist ein Wunschzettel.
|
Tipp: Die Nicht-Ziele zuerst formulieren Schreib das Kapitel „Was Microsoft 365 bei uns ausdrücklich nicht ist“ vor dem Zielbild. Es ist kürzer, es ist unstrittiger, und es beruhigt genau die Menschen, die dein Projekt sonst bremsen: den örtlich Beauftragten für den Datenschutz, die MAV und die Leitung der Beratungsstelle. Wenn schwarz auf weiß steht, dass die Beratungsfalldokumentation im Fachverfahren bleibt, diskutierst du danach über Dateiablagen statt über Grundsatzfragen. |
|---|
Kapitel 3 und 4: Governance und Informationsarchitektur
Governance heißt hier nicht „Regeln aufstellen“, sondern: festlegen, wer was entscheiden darf und wer es hinterher verantwortet. In einem Träger mit vielen Einrichtungen ist das die eigentliche Knacknuss. Wer darf ein Team anlegen – jede Kita-Leitung oder nur die Verwaltung? Wer vergibt Gastzugänge an Ehrenamtliche? Wer entscheidet, ob eine Einrichtung eine eigene SharePoint-Website bekommt? Wer trägt die Kosten, wenn die Lizenzzahl steigt? Und wer haftet, wenn etwas schiefgeht – der Kirchenkreis, der den Tenant betreibt, oder der Gemeindeverband, dessen Daten drinliegen?
Die datenschutzrechtliche Verantwortlichkeit liegt in kirchlichen Strukturen regelmäßig beim Leitungsorgan der jeweiligen Stelle – beim Presbyterium, beim Kirchenvorstand, beim Vorstand des Werkes. Nicht beim Systemhaus, nicht beim kirchlichen Rechenzentrum und, so gern man das hätte, auch nicht bei der IT. Das Konzept muss diese Verantwortlichkeit sichtbar machen, sonst unterschreibt ein Gremium etwas, dessen Tragweite es nicht kennt. Das ist kein juristisches Detail, sondern eine Frage des Anstands gegenüber Ehrenamtlichen in Leitungsgremien.
Die Informationsarchitektur ist der Teil, an dem sich später entscheidet, ob Menschen das System benutzen oder umgehen. Sie muss die Trägerlandschaft abbilden, nicht das Organigramm eines Industrieunternehmens: Gremien mit wechselnder Besetzung und Amtsperioden, Ausschüsse, die alle sechs Jahre neu gewählt werden, Einrichtungen mit eigener Leitung, gemeinsame Ablagen für Gebäude und Friedhöfe, ein Bereich für den Gemeindebrief, an dem drei Ehrenamtliche und eine Halbtagskraft arbeiten. Und einen Lebenszyklus: Was passiert mit dem Team des Bauausschusses, wenn der Bau fertig ist? Wenn du darauf keine Antwort hast, hast du in fünf Jahren vierhundert Teams und keine Ahnung, was in ihnen liegt.
Kapitel 5 und 6: Datenschutz und Mitbestimmung
Diese beiden Kapitel sind der Grund, warum die Kirchenedition existiert. Sie sind weiter unten ausführlich behandelt. Für den Aufbau wichtig: Sie stehen nicht am Ende. Ein Konzept, in dem der Datenschutz das letzte Kapitel vor dem Anhang ist, verrät, wann jemand angefangen hat, darüber nachzudenken.
Kapitel 7 und 8: Schulung und Migrationspfad
Das Schulungskapitel wird traditionell unterschätzt und traditionell auf „wir machen eine Einführungsveranstaltung“ zusammengekürzt. In kirchlichen Trägern ist das besonders riskant, weil die Zielgruppen extrem unterschiedlich sind: Eine Verwaltungsfachkraft, eine Pflegehilfskraft im Schichtdienst, ein Pfarrer mit Dienstwohnung und ein neunundsechzigjähriger Ehrenamtlicher, der den Gemeindebrief setzt, brauchen nicht dieselbe Schulung. Die KDG-Durchführungsverordnung verlangt seit der Novelle ohnehin regelmäßige, risikoorientierte und dokumentierte Schulung – das Kapitel hat damit auf katholischer Seite einen ganz handfesten Pflichtanteil.
Der Migrationspfad schließlich ist der Teil, der am ehesten wie ein normales IT-Projekt aussieht – und der trotzdem kirchliche Besonderheiten hat. Die Reihenfolge richtet sich nicht nur nach technischer Machbarkeit, sondern nach Gremienterminen. Wenn das Presbyterium im Juli nicht tagt und im August Ferien sind, verschiebt sich deine Welle um zwei Monate. Und die Rückfallebene ist in Einrichtungen, die rund um die Uhr arbeiten, keine akademische Frage: Ein Pflegeheim kann nicht „am Montag weitersehen“.
|
Kapitel |
Fragen, die es beantworten muss |
Typischer Aufwand |
|---|---|---|
|
1 Ausgangslage |
Welche Tenants und Verzeichnisdienste existieren? Welche Fachverfahren bleiben unberührt? Wie viele Einrichtungen, wie viele Hauptamtliche, wie viele Ehrenamtliche? Welche Altlasten und Schatten-Abos gibt es? |
2–4 Personentage; steigt mit jeder Einrichtung, die niemand auf dem Schirm hatte |
|
2 Zielbild |
Welche konkreten Arbeitssituationen sollen besser werden? Was bleibt bewusst außen vor? Woran misst der Träger in einem Jahr, ob es funktioniert hat? |
1–2 Personentage, dafür mehrere Abstimmungsrunden |
|
3 Governance |
Wer ist datenschutzrechtlich verantwortlich? Wer betreibt? Wer entscheidet über Teams, Gäste, Lizenzen? Wie werden Kosten verteilt? Welche Verträge braucht es mit Microsoft, Systemhaus und Rechenzentrum? |
3–5 Personentage; der Vertragsteil ist der zähe |
|
4 Informationsarchitektur |
Wie bilden wir Träger, Einrichtungen, Gemeinden und Gremien ab? Wie heißen die Dinge? Wer darf was sehen? Was passiert bei Amtsende, Wechsel, Auflösung? |
4–8 Personentage, abhängig von der Zahl der Einrichtungen |
|
5 Datenschutz |
Welche Rechtsgrundlage trägt welche Verarbeitung? Welche Schutzstufen gelten? Ist eine Datenschutz-Folgenabschätzung nötig? Wie sind Auftragsverarbeitung und Drittstaatentransfer geregelt? Was steht im Verzeichnis der Verarbeitungstätigkeiten? |
5–10 Personentage; die DSFA allein trägt davon gut die Hälfte |
|
6 Mitbestimmung |
Welche Beteiligungstatbestände sind berührt? Was protokolliert das System technisch? Welche Auswertungen werden ausgeschlossen? Was gehört in die Dienstvereinbarung, was nicht? |
2–4 Personentage Konzeptarbeit; die Verhandlung selbst kommt obendrauf |
|
7 Schulung |
Welche Rollen brauchen welches Wissen? Wie erreicht man Schichtdienst und Ehrenamt? Wie wird Teilnahme dokumentiert? Wer schult die Neuen in zwei Jahren? |
2–3 Personentage für den Plan, Durchführung separat |
|
8 Migrationspfad |
In welcher Reihenfolge, in welchen Wellen? Was ist die Rückfallebene? Wann werden Altsysteme abgeschaltet? Welche Gremientermine sind Pflichttermine? |
2–4 Personentage; verdoppelt sich, wenn mehrere Tenants zusammengeführt werden |
|
Wichtig: Personentage sind keine Kalenderwochen Die Aufwände oben sind Bearbeitungsaufwand, nicht Projektdauer. Die Projektdauer bestimmen in kirchlichen Trägern fast immer zwei Dinge, die in keiner Aufwandsschätzung stehen: die Sitzungstermine der Gremien und die Verfügbarkeit der Menschen, die hauptberuflich etwas anderes tun. Ein Konzept mit dreißig Personentagen Aufwand ist nicht in sechs Wochen fertig, sondern in zehn bis zwölf – und das ist schon zügig. |
|---|
Das Datenschutzkapitel: DSG-EKD oder KDG, nicht DSGVO
Hier trennt sich das kirchliche Konzept endgültig vom Standardmuster. Und zwar nicht, weil kirchliches Datenschutzrecht grundsätzlich strenger wäre – es ist in weiten Teilen der DSGVO nachgebildet –, sondern weil es ein eigenes Recht mit eigener Systematik, eigener Aufsicht und eigenen Nummern ist. Wer in einem kirchlichen Konzept DSGVO-Artikel zitiert, signalisiert der Aufsicht, dass er das Gesetz nicht gelesen hat, das für ihn gilt.
Evangelisch: DSG-EKD und ITSVO-EKD
Das EKD-Datenschutzgesetz gilt in seiner novellierten Fassung seit dem 1. Mai 2025. Für das Einführungskonzept relevant sind vor allem vier Pflichten: das Verzeichnis von Verarbeitungstätigkeiten, das Verantwortliche wie Auftragsverarbeiter führen müssen und das der Aufsicht auf Anforderung vorzulegen ist; die Datenschutz-Folgenabschätzung, für die der Beauftragte für den Datenschutz der EKD eine Liste der Verarbeitungsvorgänge veröffentlicht, bei denen sie durchzuführen ist; die Regelungen zur Verarbeitung im Auftrag; und die Bestellung örtlich Beauftragter für den Datenschutz.
Eine Erleichterung, die häufig missverstanden wird: Die Pflicht zum Verzeichnis greift für kirchliche Stellen mit weniger als 250 Beschäftigten nur eingeschränkt – aber eben nur eingeschränkt. Sobald besondere Kategorien personenbezogener Daten verarbeitet werden, sind diese Verarbeitungen aufzunehmen. In einer diakonischen Einrichtung mit Beratung, Pflege oder Jugendhilfe ist das der Normalfall, nicht die Ausnahme. Die Kleinbetriebsregel ist deshalb in der Praxis selten der Rettungsanker, für den sie gehalten wird.
Dazu kommt die IT-Sicherheitsverordnung der EKD vom 29. Mai 2015, die jede kirchliche Stelle zur Gewährleistung der IT-Sicherheit verpflichtet und die Verantwortung ausdrücklich beim Leitungsorgan verortet. Ein Einführungskonzept, das die IT-Sicherheit als „Aufgabe des Dienstleisters“ beschreibt, ist an dieser Stelle schlicht falsch.
Eine praktische Neuerung der Novelle betrifft direkt deine Verträge: Die frühere Pflicht, Auftragsverarbeiter der kirchlichen Datenschutzaufsicht zu unterwerfen, ist entfallen. Wer noch die Zusatzvereinbarung im Kopf hat, die der Beauftragte für den Datenschutz der EKD den Landeskirchen und diakonischen Landesverbänden Anfang 2020 zu den Microsoft-Cloud-Diensten an die Hand gegeben hatte: Das Konstrukt der Unterwerfung war genau deshalb entstanden – und genau deshalb in der Praxis so zäh. Statt der Unterwerfung setzt das novellierte Gesetz auf verstärkte Zusammenarbeit zwischen kirchlicher und staatlicher Aufsicht. Für dein Konzept heißt das: Prüfe die Vertragsvorlage, die in deinem Träger herumliegt. Wenn sie älter als 2025 ist, beschreibt sie eine Rechtslage, die es nicht mehr gibt.
Katholisch: KDG und KDG-DVO
Das Gesetz über den Kirchlichen Datenschutz gilt seit dem 24. Mai 2018. Anders als das DSG-EKD wird es nicht zentral erlassen, sondern von jedem Bistum in Kraft gesetzt. Die Novelle von KDG und Durchführungsverordnung, am 24. November 2025 beschlossen, ist zum 1. März 2026 in Kraft getreten – und sie greift genau dort ein, wo ein Microsoft-365-Projekt lebt.
Cloud-Dienste und Kollaborationswerkzeuge sind in der Durchführungsverordnung erstmals ausdrücklich erfasst. Verlangt werden eine dokumentierte Risikobewertung vor dem Einsatz, die Prüfung von Übermittlungen in Drittstaaten, belastbare Vertragswerke, Verschlüsselungs- und Zugriffskonzepte sowie eine Exit-Strategie. Jeder dieser Punkte ist ein Abschnitt in deinem Konzeptkapitel 5.
Mehrfaktor-Authentifizierung wird bereits auf der untersten Schutzstufe verlangt, besonders für Zugriffe von außerhalb gesicherter Netze. Ein Konzept, das Mehrfaktor als „Option für die zweite Ausbaustufe“ führt, ist damit nicht mehr konservativ, sondern regelwidrig.
Schulung ist regelmäßig, risikoorientiert und dokumentiert durchzuführen. Kapitel 7 deines Konzepts braucht also nicht nur Inhalte, sondern einen Nachweismechanismus.
Fax ist für die Übermittlung personenbezogener Daten grundsätzlich untersagt. Wenn in deinem Träger noch Faxgeräte stehen – und in Krankenhäusern und Pflegeeinrichtungen stehen sie –, gehört der Ablösepfad ins Konzept.
Die Datenschutz-Folgenabschätzung ist für Microsoft 365 nach Einschätzung der katholischen Aufsicht der Regelfall. Das Katholische Datenschutzzentrum hat wiederholt betont, dass Verantwortliche gerade zu Drittstaatentransfers und zur Verarbeitung durch Microsoft für eigene Zwecke in der Folgenabschätzung Antworten finden müssen. Plane sie ein, bevor jemand danach fragt.
Die Details beider Rechtsrahmen sind in eigenen Beiträgen aufgearbeitet: DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet und KDG verständlich: Microsoft 365 unter dem Kirchlichen Datenschutzgesetz der katholischen Kirche. Für das Einführungskonzept genügt die Erkenntnis, dass beide Wege zum selben Arbeitspaket führen – nur mit anderen Nummern, anderen Ansprechpartnern und unterschiedlichen Stichtagen.
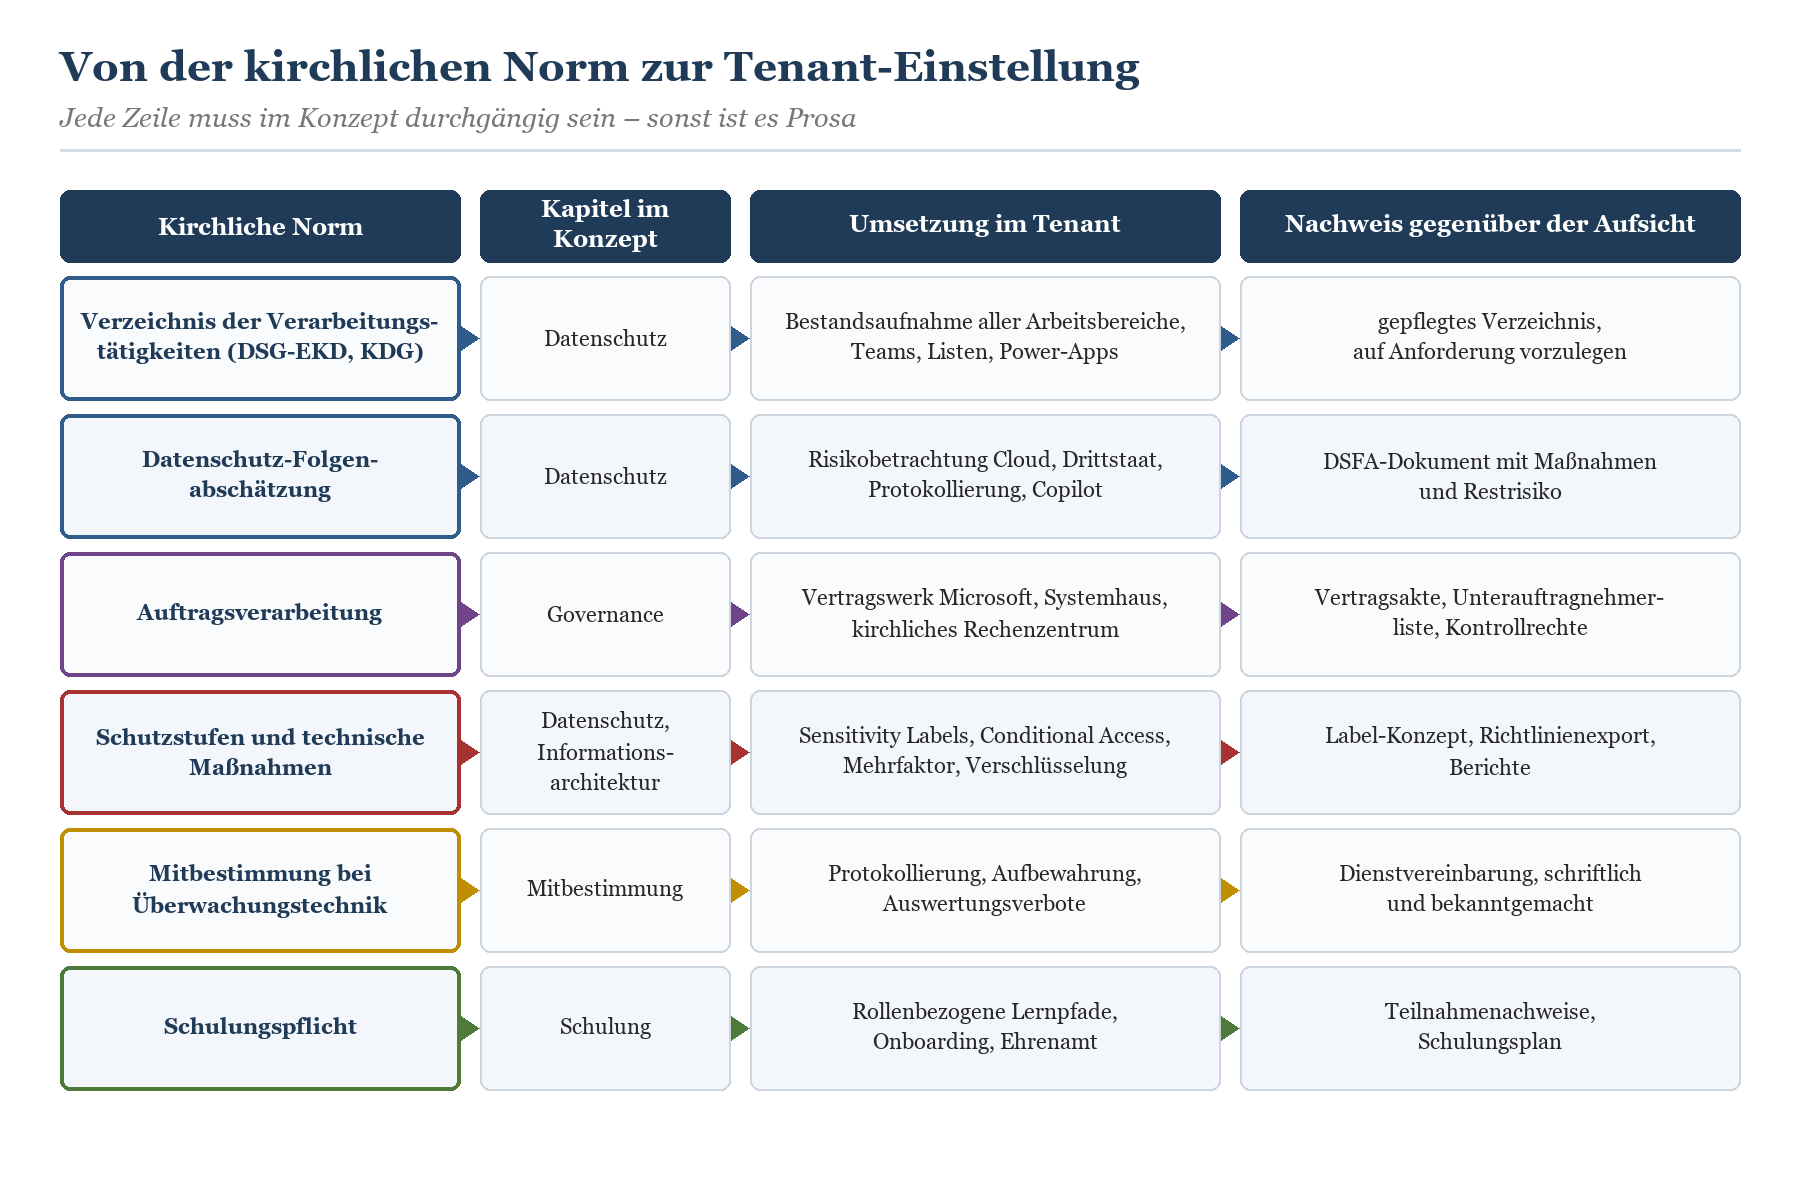
Jede Zeile muss durchgängig sein: von der kirchlichen Norm über das Konzeptkapitel bis zur Einstellung im Tenant und zum Nachweis gegenüber der Aufsicht.
Der Datenstandort und die Ehrlichkeit dazu
Ein Punkt, an dem viele Konzepte entweder schwindeln oder unnötig verzagen: der Datenstandort. Microsoft hat den Ausbau der EU-Datengrenze für die Microsoft Cloud im Februar 2025 als abgeschlossen erklärt. Sie war in drei Stufen entstanden – ab Januar 2023 für Kundendaten der Kerndienste, ab Januar 2024 ausgeweitet auf pseudonymisierte personenbezogene Daten, und mit der letzten Stufe auch für Daten aus dem technischen Support, also Protokolle, die Kunden übermitteln, und Fallnotizen, die Microsoft erzeugt. Für Kunden in EU und EFTA bleiben diese Daten damit in EU- und EFTA-Regionen.
Das ist ein erheblicher Fortschritt, und es ist nicht dasselbe wie „keine Drittstaatenproblematik mehr“. Dein Konzept sollte beides sagen: was tatsächlich in der EU liegt, und wo Restfragen bleiben – Zugriffe im Rahmen von Wartung und Support, Rechtsordnungen des Mutterkonzerns, Telemetrie. Die Aufsicht nimmt dir eine sachliche Darstellung des Restrisikos deutlich eher ab als die Behauptung, es gäbe keines. Und wenn in deinem Träger ohnehin die Diskussion läuft, ob es nicht das kirchliche Rechenzentrum tun müsste, dann gehört diese Abwägung ins Konzept – dokumentiert, mit Kriterien, nicht als Bauchgefühl im Protokoll.
Das Mitbestimmungskapitel: die MAV ist kein Risiko, sondern dein Terminplan
Die häufigste Fehleinschätzung in kirchlichen Microsoft-365-Projekten lautet: Die Mitarbeitervertretung ist ein Risiko, das man managen muss. Sie ist keins. Sie ist ein Termin, den man einhalten muss – und wer ihn nicht einhält, verliert deutlich mehr Zeit, als die Beteiligung gekostet hätte.
Evangelisch: MVG-EKD
Das Mitarbeitervertretungsgesetz der EKD kennt die Mitbestimmung in organisatorischen und sozialen Angelegenheiten. Dazu zählt ausdrücklich die Einführung und Anwendung von Maßnahmen oder technischen Einrichtungen, die dazu geeignet sind, das Verhalten oder die Leistung der Beschäftigten zu überwachen. Das Wort, auf das es ankommt, ist „geeignet“. Nicht „bestimmt“, nicht „vorgesehen“, nicht „beabsichtigt“. Ob du auswerten willst, ist unerheblich – es genügt, dass das System es könnte.
Und Microsoft 365 kann es. Anmeldeprotokolle in Entra ID, das Einheitliche Überwachungsprotokoll, Anwesenheitsanzeigen in Teams, Anrufdetailsätze in der Telefonie, Berichte im Administrationszentrum, Nutzungsanalysen, Copilot-Interaktionen. Es gibt keinen ernsthaften Weg, Microsoft 365 so zu konfigurieren, dass gar nichts protokolliert wird – und es wäre auch aus Sicherheitssicht ein schlechter Weg. Die Aufgabe lautet also nicht, Protokollierung zu vermeiden, sondern ihre Verwendung verbindlich zu begrenzen.
Das Instrument dafür ist die Dienstvereinbarung. Das MVG-EKD regelt sie in einem eigenen Paragrafen: Sie wird zwischen Mitarbeitervertretung und Dienststellenleitung geschlossen, ist schriftlich niederzulegen, von beiden Seiten zu unterzeichnen und in geeigneter Weise bekanntzumachen. Sie kann, soweit nichts anderes vereinbart ist, mit einer Frist von drei Monaten zum Monatsende gekündigt werden. Und sie darf nicht in Regelungsbereiche eingreifen, die dem Dritten Weg vorbehalten sind – Arbeitsentgelt und Arbeitsbedingungen, die über die arbeitsrechtliche Kommission geregelt werden, sind kein Gegenstand einer Dienstvereinbarung.
Katholisch: MAVO
Die Mitarbeitervertretungsordnung enthält den entsprechenden Tatbestand in ihrem Katalog der zustimmungspflichtigen Angelegenheiten: die Einführung und Anwendung technischer Einrichtungen, die dazu bestimmt sind, das Verhalten oder die Leistung der Beschäftigten zu überwachen. Hier steht „bestimmt“ statt „geeignet“ – was auf den ersten Blick enger wirkt. In der Praxis ist es das nicht: Nach gefestigter Rechtsprechung genügt die objektive Eignung zur Erhebung von Verhaltens- oder Leistungsdaten; auf eine Überwachungsabsicht des Dienstgebers kommt es nicht an. Wer also hofft, sich mit dem Hinweis „wir wollen doch gar nicht überwachen“ aus der Mitbestimmung herauszureden, hofft vergeblich.
Auch die MAVO kennt die Dienstvereinbarung als Instrument, ausdrücklich auch für technische Einrichtungen dieser Art. Praktisch ist der katholische Weg dem evangelischen damit sehr ähnlich – die Unterschiede liegen im Verfahren, in den Fristen und darin, dass die MAVO diözesan in Kraft gesetzt wird und sich die Fassungen zwischen Bistümern unterscheiden können. Prüfe also die Fassung deines Bistums, nicht irgendeine Fassung aus dem Netz.
|
Warnung: Der teuerste Fehler ist der Zeitpunkt Der klassische Ablauf sieht so aus: Konzept schreiben, Tenant bauen, Pilot fahren, Rollout planen – und dann, zwei Wochen vor dem Start, die MAV informieren. Was dann passiert, ist keine Böswilligkeit, sondern Logik: Die MAV liest zum ersten Mal ein fertiges Konzept, in dem über Protokollierung, Erreichbarkeit und Anwesenheitsanzeigen entschieden wurde, ohne dass jemand sie gefragt hat. Sie stimmt nicht zu. Der Rollout steht. Die Rechnung ist einfach: Eine frühe Beteiligung kostet dich drei bis fünf Sitzungstermine über die Projektlaufzeit. Eine späte kostet dich ein Quartal – und eine Gesprächsatmosphäre, die du im nächsten Projekt gern gehabt hättest. |
|---|

Konzeptarbeit und MAV-Beteiligung als zwei Spuren auf einem Terminplan. Wer die untere Spur erst am Ende beginnt, verlängert die obere um ein Quartal.
Was in die Dienstvereinbarung gehört – und was nicht
Eine brauchbare Dienstvereinbarung zu Microsoft 365 beschreibt vier Dinge: welche Protokolldaten das System technisch erzeugt, wie lange sie aufbewahrt werden, zu welchen Zwecken sie ausgewertet werden dürfen und nach welchem Verfahren eine Auswertung erfolgt, die über den Regelbetrieb hinausgeht – typischerweise unter Beteiligung der MAV und beschränkt auf konkrete Anlässe wie den Verdacht auf einen Sicherheitsvorfall.
Was nicht hineingehört: eine Aufzählung sämtlicher Funktionen von Microsoft 365. Eine Dienstvereinbarung, die Produktnamen und Menüpunkte auflistet, ist beim nächsten Funktionsupdate veraltet – und das ist bei Microsoft 365 ungefähr monatlich. Besser sind Regelungen, die an Datenkategorien und Zwecken ansetzen, ergänzt um ein Verfahren für neue Funktionen. Dann muss man nicht jedes Mal neu verhandeln, wenn Microsoft eine Schaltfläche verschiebt.
Trägerstruktur, Ehrenamt und die Daten, über die niemand gern spricht
Das Kapitel, das in Standardvorlagen komplett fehlt, ist das über die Trägerlandschaft. Es fehlt, weil es in einem Unternehmen keinen Gegenstand hat: Da gibt es eine Rechtsperson und mehrere Standorte. Bei dir ist es umgekehrt.

Was ein kirchliches Einführungskonzept abdecken muss: fünf Ebenen mit eigenen Leitungsorganen, eigener Verantwortlichkeit und sehr unterschiedlichen Arbeitswirklichkeiten.
Ein Tenant, viele Verantwortliche
Die Frage „ein Tenant oder viele“ beantwortet sich in kirchlichen Strukturen selten technisch. Technisch spricht fast alles für einen Tenant: einfachere Verwaltung, durchgängige Zusammenarbeit, ein Regelwerk, ein Satz Lizenzen. Rechtlich und politisch spricht manches dagegen: Wenn elf Kirchengemeinden, ein Kirchenkreis und ein diakonisches Werk in einem Tenant arbeiten, aber jede dieser Stellen für ihre Daten selbst verantwortlich ist, brauchst du eine saubere Konstruktion – wer verarbeitet für wen, in welcher Rolle, auf welcher vertraglichen Grundlage.
Das Konzept muss diese Konstruktion explizit machen, und zwar in einer Sprache, die ein ehrenamtliches Presbyteriumsmitglied versteht. Ein Satz wie „Der Kirchenkreis betreibt den Tenant im Auftrag der Gemeinden; die Gemeinden bleiben für ihre Daten verantwortlich und schließen dazu eine Vereinbarung mit dem Kirchenkreis“ ist mehr wert als drei Seiten Schaubild. Wenn das im Konzept fehlt, wird es später in der Gremiensitzung improvisiert, und dort wird es nie besser.
Ehrenamtliche: die Gruppe, für die es kein Kästchen gibt
Ehrenamtliche sind der Punkt, an dem jede Herstellervorlage aussteigt. Sie sind keine Beschäftigten, also greift das Arbeitnehmerdatenschutzrecht nicht wie üblich. Sie sind keine externen Dienstleister, also passt die Auftragsverarbeitung nicht. Sie sind auch nicht einfach „Gäste“, denn sie arbeiten regelmäßig, oft jahrelang und teilweise mit sensiblen Daten – der Besuchsdienst kennt Adressen und Lebenssituationen, der Kirchenvorstand liest Personalvorlagen, die Gemeindebriefredaktion hat Fotos von Kindern.
Auf katholischer Seite ist immerhin eine Frage klar beantwortet: Das KDG verpflichtet ausdrücklich dazu, Ehrenamtliche auf das Datengeheimnis zu verpflichten, wenn sie personenbezogene Daten verarbeiten. Praktisch heißt das: Wenn jemand ehrenamtlich eine Verteilerliste pflegt, braucht es eine Verpflichtung – und zwar eine dokumentierte. Das Konzept muss regeln, wer diese Verpflichtungen einholt, wo sie liegen und was passiert, wenn jemand das Ehrenamt beendet. Der letzte Punkt ist der wichtigste: Konten von Ehrenamtlichen, die vor vier Jahren aufgehört haben, sind der verlässlichste Befund jeder Tenant-Prüfung.
Seelsorge und Klientendaten
Das Seelsorgegeheimnis ist keine gesteigerte Verschwiegenheitspflicht, sondern eine eigene Kategorie. Was im Rahmen von Seelsorge anvertraut wird, ist nicht „vertraulich“, sondern der Verfügung des Trägers entzogen – auch der eigenen. Für ein Einführungskonzept bedeutet das eine sehr klare Regel: Seelsorgeinhalte gehören nicht in Teams, nicht in OneNote, nicht in ein Postfach, auf das im Vertretungsfall jemand anders zugreift, und schon gar nicht in einen Datenbestand, den ein KI-Assistent durchsuchen kann.
Klientendaten aus Beratung, Pflege und Jugendhilfe sind der zweite Fall. Sie dürfen in aller Regel in den Fachverfahren verarbeitet werden, für die es Zweckbindung, Berechtigungskonzepte und Aufbewahrungsregeln gibt. Der Schaden entsteht nicht im Fachverfahren, sondern daneben: in der Tabelle, die jemand für die Teamsitzung gezogen hat, im Serienbrief, in der Liste im Team-Chat. Das Einführungskonzept muss deshalb nicht nur sagen, was erlaubt ist, sondern auch, welche Wege die Nebenkopien verhindern – Schutzstufen, Vertraulichkeitsbezeichnungen, Richtlinien gegen Datenverlust, und Ablagen, die so geschnitten sind, dass der bequeme Weg auch der richtige ist.
|
Faktenkasten: Was Lizenzierung seit 2025 für kirchliche Träger bedeutet Microsoft hat im Mai 2025 angekündigt, die kostenlose Bereitstellung von Microsoft 365 Business Premium und Office 365 E1 für gemeinnützige Organisationen zu beenden – wirksam jeweils zur nächsten Verlängerung ab dem 1. Juli 2025. Weiterhin gespendet werden bis zu 300 Lizenzen Microsoft 365 Business Basic; für viele andere Angebote gibt es Rabatte von bis zu 75 Prozent. Für dein Einführungskonzept ist das keine Fußnote, sondern eine Rechengröße: Wenn die Kalkulation deines Trägers auf den früheren kostenlosen Lizenzen beruht, ist sie überholt. Und Business Basic ohne Desktop-Anwendungen und ohne die Sicherheitsfunktionen von Business Premium trägt die Schutzstufen, die KDG-DVO und DSG-EKD verlangen, nur eingeschränkt. Das Lizenzkapitel gehört deshalb an das Datenschutzkapitel gekoppelt, nicht an den Einkauf. |
|---|
Die Kirchenedition zum Festpreis
Nach all dem die naheliegende Frage: Muss man das alles selbst schreiben? Man muss nicht. Man kann es auch nicht immer – in den meisten Trägern gibt es niemanden, der gleichzeitig Microsoft 365, DSG-EKD oder KDG, MVG-EKD oder MAVO und die eigene Trägerlandschaft überblickt, und schon gar niemanden, der dafür sechs Wochen am Stück Zeit hätte.
Deshalb gibt es das Einführungskonzept als Beratungsbaustein mit festem Umfang und festem Preis. Festpreis heißt dabei nicht „pauschal und oberflächlich“, sondern: definierter Umfang, definierte Termine, definiertes Ergebnis. Du weißt vorher, was du bekommst, und dein Haushaltsausschuss weiß vorher, was es kostet. Das ist in kirchlichen Trägern kein Komfort, sondern Voraussetzung für einen Beschluss.
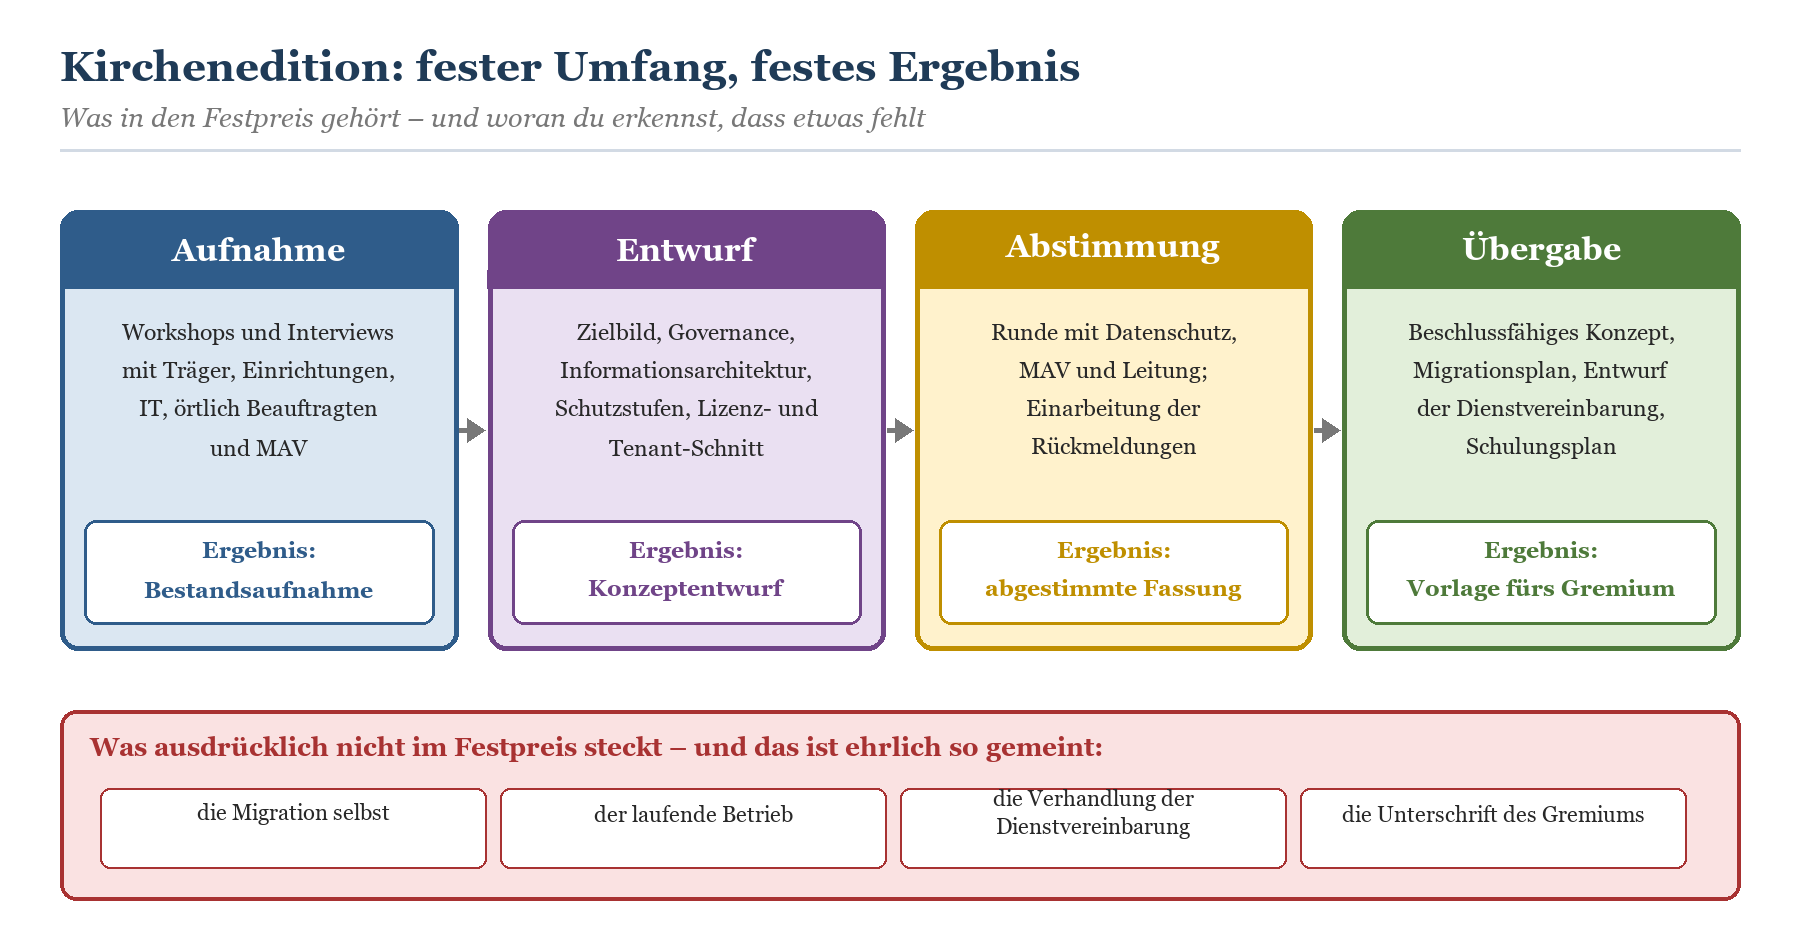
Der Festpreis-Baustein: vier Phasen, vier Ergebnisse – und eine ehrliche Abgrenzung dessen, was nicht enthalten ist.
|
Die Kirchenedition: Einführungskonzept zum Festpreis Der Baustein umfasst die Aufnahme der Ausgangslage über Workshops mit Träger, Einrichtungen, IT, örtlich Beauftragten für den Datenschutz und Mitarbeitervertretung; den Entwurf aller acht Kapitel einschließlich Governance, Informationsarchitektur, Schutzstufenmodell und Tenant-Schnitt; eine Abstimmungsrunde mit Datenschutz, MAV und Leitung; und die Übergabe eines beschlussfähigen Konzepts samt Migrationsplan, Entwurf einer Dienstvereinbarung und Schulungsplan. Was der Baustein ausdrücklich nicht enthält: die Migration selbst, den laufenden Betrieb, die Verhandlung der Dienstvereinbarung mit deiner MAV und die Unterschrift deines Gremiums. Das erste ist ein eigenes Projekt, das zweite eine Daueraufgabe, das dritte deine Sache – und das vierte sowieso. Umfang, Ablauf und Preis stehen hier: |
|---|
Woran du ein taugliches Konzept erkennst
Ob du es selbst schreibst, extern vergibst oder aus einer Vorlage entwickelst – es gibt ein paar Prüfsteine, die sich in kirchlichen Trägern bewährt haben. Sie kosten dich zehn Minuten und ersparen dir im Zweifel ein Quartal.
|
Prüfstein |
Gutes Zeichen |
Schlechtes Zeichen |
|---|---|---|
|
Rechtsrahmen |
DSG-EKD oder KDG werden benannt, mit der jeweils geltenden Fassung |
„DSGVO-konform“ als Überschrift, DSGVO-Artikel im Fließtext |
|
Aufsicht |
BfD EKD oder Diözesandatenschutzbeauftragte sind als Adressat benannt |
„die Datenschutzbehörde“ ohne weitere Angabe |
|
Mitbestimmung |
eigenes Kapitel, MAV früh im Terminplan, Entwurf einer Dienstvereinbarung |
ein Absatz unter „Change Management“, MAV taucht erst beim Rollout auf |
|
Trägerstruktur |
Verantwortlichkeiten je Rechtsträger, Vereinbarungen zwischen den Ebenen |
„Standorte“ als Gliederung, ein Organigramm für alles |
|
Ehrenamt |
eigene Zugangs- und Verpflichtungsregelung, Regel für das Ende des Ehrenamts |
kommt nicht vor oder wird als „Gastzugang“ abgehandelt |
|
Sensible Daten |
Seelsorge, Klientendaten und Meldewesen ausdrücklich abgegrenzt |
„personenbezogene Daten“ als einzige Kategorie |
|
Nicht-Ziele |
eigener Abschnitt, was nicht in Microsoft 365 gehört |
nur Ziele, alle positiv formuliert |
|
Migration |
Wellen an Gremienterminen ausgerichtet, Rückfallebene beschrieben |
drei Wellen, Kalenderwochen, keine Sitzungstermine |
|
Betrieb danach |
Rollen, Zuständigkeiten und Aufwand für den Dauerbetrieb benannt |
endet mit dem Rollout |
Zum Kapitel Schulung gehört noch ein praktischer Hinweis: Der Schulungsplan ist der Teil des Konzepts, der am ehesten unterschätzt und am ehesten gestrichen wird, wenn das Budget knapp wird. Wer ihn streicht, spart an der einzigen Stelle, an der Microsoft 365 tatsächlich Wirkung entfaltet. Passende Formate für Hauptamt, Ehrenamt und Leitungsgremien gibt es unter Microsoft 365 Schulung für kirchliche Träger.
Häufige Fragen
Brauchen wir überhaupt ein Einführungskonzept, oder reicht eine Projektplanung?
Eine Projektplanung beantwortet, wer wann was tut. Ein Einführungskonzept beantwortet, warum – und zwar in einer Form, die ein Leitungsorgan beschließen und eine Aufsicht prüfen kann. In kirchlichen Trägern brauchst du beides, aber das Konzept zuerst: Ohne Beschluss kein Budget, ohne Datenschutzkapitel keine Freigabe, ohne MAV-Beteiligung kein Rollout. Ein Projektplan ohne Konzept ist in dieser Umgebung ein Plan für ein Projekt, das nicht starten darf.
Wir haben schon ein Konzept aus dem Systemhaus. Reicht das?
Vielleicht. Nimm es und geh die Prüfsteine aus der Tabelle oben durch. Wenn darin DSGVO-Artikel stehen, wenn die Mitarbeitervertretung nicht als eigenes Kapitel vorkommt, wenn die Einrichtungen als „Standorte“ geführt werden und wenn Ehrenamtliche fehlen, dann hast du ein solides Konzept für einen anderen Auftraggeber. Das lässt sich häufig retten – man muss vier Kapitel ergänzen statt acht neu schreiben. Wegwerfen ist selten nötig, Ignorieren immer falsch.
Müssen wir für Microsoft 365 eine Datenschutz-Folgenabschätzung machen?
Rechne fest damit. Auf evangelischer Seite veröffentlicht die Aufsicht eine Liste von Verarbeitungsvorgängen, für die eine Folgenabschätzung durchzuführen ist; auf katholischer Seite hat die Aufsicht wiederholt deutlich gemacht, dass Verantwortliche insbesondere zu Drittstaatentransfers und zur Verarbeitung durch Microsoft für eigene Zwecke in der Folgenabschätzung Antworten liefern müssen. In einem Träger mit Beratung, Pflege oder Jugendhilfe kommen besondere Kategorien personenbezogener Daten dazu. Die Frage ist also praktisch nie „ob“, sondern nur „wann“ – und die richtige Antwort auf „wann“ lautet: vor dem Rollout, nicht danach.
Wie lange dauert ein Einführungskonzept realistisch?
Der Bearbeitungsaufwand liegt für einen mittleren Träger meist zwischen zwanzig und vierzig Personentagen. Die Kalenderzeit ist eine andere Größe: Zwischen Auftakt und beschlussfähigem Dokument liegen üblicherweise zwei bis drei Monate, weil Workshops koordiniert, Rückmeldungen eingearbeitet und Gremientermine abgewartet werden müssen. Wer im Mai anfängt, sollte die Sommerpause der Gremien fest einplanen – sie ist real, sie ist lang, und sie verhandelt nicht.
Können wir eine Vorlage einer anderen Landeskirche oder eines anderen Bistums nehmen?
Als Steinbruch ja, als Vorlage nur eingeschränkt. Das DSG-EKD gilt EKD-weit, aber die Landeskirchen haben eigene Ausführungsbestimmungen, eigene IT-Vorgaben und teilweise eigene Rechenzentren. Die MAVO wird diözesan in Kraft gesetzt und kann sich zwischen Bistümern unterscheiden. Und die Trägerstruktur ist ohnehin überall anders. Übernimm die Gliederung, übernimm Formulierungen zu allgemeinen Themen – aber prüfe jede Paragrafenangabe und jede Zuständigkeit gegen deine eigene Rechtsordnung.
Wer schreibt das Kapitel Mitbestimmung – wir oder die MAV?
Das Konzeptkapitel schreibt die Dienststellenseite, weil es beschreibt, was das System tut und wie der Träger damit umgehen will. Die Dienstvereinbarung entsteht dagegen gemeinsam – das ist ihr Wesen. Ein häufiger und sehr wirksamer Zwischenschritt: eine gemeinsame Sitzung, in der jemand technisch zeigt, welche Protokolle es tatsächlich gibt und was darin steht. Erfahrungsgemäß sind beide Seiten danach überrascht – die eine, wie viel protokolliert wird, die andere, wie wenig davon Rückschlüsse auf einzelne Menschen zulässt.
Wir sind eine kleine Kirchengemeinde mit drei Hauptamtlichen. Gilt das alles auch für uns?
Im Grundsatz ja, im Umfang deutlich reduziert. Ein Konzept für eine Gemeinde mit drei Hauptamtlichen und einem Presbyterium ist kein sechzigseitiges Dokument, sondern eher ein Dutzend Seiten. Aber die Kapitel selbst entfallen nicht: Auch eine kleine Gemeinde hat ein Leitungsorgan, das verantwortlich ist, Ehrenamtliche mit Datenzugriff und einen Rechtsrahmen. In vielen Fällen ist der sinnvollere Weg ohnehin, sich dem Konzept des Kirchenkreises oder des Dekanats anzuschließen, statt ein eigenes zu bauen. Das gehört dann ins Kapitel Governance – als bewusste Entscheidung, nicht als stillschweigende Praxis.
Was, wenn unser Träger Copilot einführen will, bevor das Konzept steht?
Dann dreht sich die Reihenfolge um, und das geht selten gut aus. Ein KI-Assistent arbeitet auf dem, was vorhanden ist, und mit den Berechtigungen, die vorhanden sind. Wenn deine Ablagen unsauber geschnitten sind, macht Copilot das nicht schlimmer – er macht es sichtbar, und zwar für alle gleichzeitig. Ein Einführungskonzept, das Informationsarchitektur und Schutzstufen klärt, ist deshalb keine Bremse vor Copilot, sondern die Voraussetzung dafür. Das gilt für Seelsorge- und Klientendaten in besonderem Maße.
Muss das Konzept der Aufsicht vorgelegt werden?
Vorzulegen sind auf Anforderung insbesondere das Verzeichnis der Verarbeitungstätigkeiten und, in den Fällen der vorherigen Konsultation, die Datenschutz-Folgenabschätzung. Das Einführungskonzept selbst ist kein vorlagepflichtiges Dokument – aber es ist das Dokument, aus dem sich die anderen speisen, und es ist im Prüfungsfall der beste Nachweis dafür, dass der Träger seine Rechenschaftspflicht ernst genommen hat. Ein gutes Konzept ist deshalb nicht auf Geheimhaltung geschrieben, sondern so, dass man es der Aufsicht guten Gewissens hinlegen kann.
Fazit
Ein Einführungskonzept für Microsoft 365 ist in einem kirchlichen Träger kein Formalakt, sondern das Werkzeug, mit dem du drei Dinge gleichzeitig erreichst: eine Entscheidung, die ein ehrenamtliches Leitungsorgan verantworten kann; eine Dokumentation, die vor der kirchlichen Aufsicht besteht; und eine Grundlage, auf der die Mitarbeitervertretung mitreden kann, bevor Fakten geschaffen sind.
Der Unterschied zur Verwaltungsedition liegt nicht im Anspruch und nicht im Handwerk. Er liegt in vier Dingen: im Rechtsrahmen, der DSG-EKD oder KDG heißt und sich 2025 und 2026 beide bewegt haben; in der Mitbestimmung nach MVG-EKD oder MAVO mit ihren eigenen Verfahren; in einer Trägerstruktur aus vielen kleinen, rechtlich eigenständigen Einrichtungen mit Ehrenamt quer durch alle Ebenen; und in Daten, die man nicht einfach als „sensibel“ abbuchen kann, weil Seelsorge, Beratung und Meldewesen je eigene Regeln haben.
Wer diese vier Dinge in eigenen Kapiteln behandelt, bekommt ein Konzept, das durch die Gremien geht. Wer sie in Fußnoten erledigt, bekommt ein Konzept, das wiedervorgelegt wird. Und wer sie ganz weglässt, bekommt genau das Projekt, mit dem dieser Beitrag anfing: einen Tenant, ein Team namens „Allgemein“ und dreihundert Menschen, die sich fragen, was das jetzt soll.
|
Weiterlesen in dieser Serie Wenn du an einer bestimmten Stelle tiefer einsteigen willst: › DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet › KDG verständlich: Microsoft 365 unter dem Kirchlichen Datenschutzgesetz der katholischen Kirche › Kirche, Diakonie, Caritas: Microsoft 365 unter DSG-EKD, KDG und MAV-Beteiligung |
|---|
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/ein-team-namens.pdf — © Ulrich B. Boddenberg · boddenberg.de