
Sensitivity Labels für kirchliche Träger
Ein Label-Konzept auf Basis von DSG-EKD und KDG – vom Gemeindebrief bis zur BeratungsakteSensitivity Labels für kirchliche Träger: Ein Label-Konzept vom Gemeindebrief bis zur Beratungsakte
Microsoft liefert ein Beispielschema für Vertraulichkeitsbezeichnungen mit: öffentlich, allgemein, vertraulich, streng vertraulich. Das ist sauber gedacht — für eine Welt, in der das Schlimmste, was passieren kann, ein Quartalsbericht in der falschen Verteilerliste ist. In einem diakonischen Werk ist das Schlimmste, was passieren kann, dass die Gesprächsnotiz aus einer Schwangerschaftskonfliktberatung in einem Team auftaucht, in dem die Haustechnik die Schließpläne pflegt.
Der übliche Projektreflex lautet: „Wir nehmen erst mal das Microsoft-Beispiel und passen das später an.“ Später kommt nie. Später sind fünfzigtausend Dokumente mit dem Label „Allgemein“ versehen, und niemand weiß mehr, ob „Allgemein“ jetzt den Gemeindebrief meint oder den Aufnahmebogen aus der Suchtberatung. Ein Schema, das nichts unterscheidet, ist kein Schutz, sondern eine gut dokumentierte Illusion.
Die gute Nachricht: Kirchliche Träger müssen ihre Datenkategorien nicht erfinden. Sie stehen bereits im Recht. Das Datenschutzgesetz der EKD und das Kirchliche Datenschutzgesetz der katholischen Kirche kennen besondere Kategorien personenbezogener Daten, sie kennen das Seelsorgegeheimnis, und auf katholischer Seite ordnet die Durchführungsverordnung jede Verarbeitung ausdrücklich einer von drei Datenschutzklassen zu. Wer das Label-Schema aus diesen Kategorien ableitet, hat nicht nur ein besseres Schema — er hat auch eine Begründung, die vor der Aufsicht trägt.
Dieser Beitrag gehört zur Reihe Microsoft 365 in Kirche, Diakonie und Caritas. Er beschreibt ein konkretes Label-Konzept mit fünf Stufen, sagt für jede Stufe, ob sie nur markiert oder auch verschlüsselt, zeigt einen Entscheidungsbaum für den Arbeitsplatz und benennt sehr deutlich, wo automatische Labels bei Klientendaten schlicht versagen.
|
Faktenkasten: Was ein Label technisch ist Ein Sensitivity Label ist ein Klartext-Eintrag in den Metadaten einer Datei oder E-Mail. Es bleibt am Inhalt kleben, egal wohin die Datei wandert — auch auf einen USB-Stick, auch in ein fremdes Postfach. Jedes Element trägt genau ein Label. Ein Aufbewahrungslabel aus Microsoft Purview kann zusätzlich vergeben werden; beide stören einander nicht. Ein Label kann markieren (Kopfzeile, Fußzeile, Wasserzeichen), verschlüsseln, Container wie Teams und SharePoint-Websites steuern, Besprechungen und Chats schützen und die Standard-Freigabeart einer Website vorgeben. Die Reihenfolge der Labels ist die Priorität: Das unterste Label in der Liste ist das schärfste. Microsoft empfiehlt ausdrücklich, höchstens etwa fünf Hauptlabels zu veröffentlichen — darüber sinkt die Trefferqualität in der Praxis messbar. |
|---|
Warum das Microsoft-Beispielschema für kirchliche Träger nicht passt
Das Beispielschema unterscheidet nach wirtschaftlichem Schaden. Ein kirchlicher Träger unterscheidet nach etwas anderem: nach der Art des Vertrauens, das jemand gegeben hat. Zwischen „vertraulich, weil es um eine Bauvergabe geht“ und „vertraulich, weil jemand in der Schuldnerberatung seine Kontoauszüge auf den Tisch gelegt hat“ liegt kein Gradunterschied, sondern eine andere Kategorie von Verpflichtung. Ein Schema, das beides in dieselbe Stufe legt, produziert entweder zu viel Verschlüsselung oder zu wenig Schutz. Meistens beides gleichzeitig.
Die Kategorien stehen schon im Gesetz
Auf evangelischer Seite verbietet das DSG-EKD die Verarbeitung besonderer Kategorien personenbezogener Daten grundsätzlich und lässt sie nur über einen Erlaubnistatbestand zu; das ist in § 13 DSG-EKD geregelt. Daneben steht eine Vorschrift, die es in dieser Form im staatlichen Recht nicht gibt: § 3 DSG-EKD trägt die Überschrift „Seelsorgegeheimnis und Amtsverschwiegenheit“ und bestimmt, dass Aufzeichnungen, die in Wahrnehmung eines kirchlichen Seelsorgeauftrages erstellt werden, Dritten nicht zugänglich sein dürfen. Die besonderen Bestimmungen über den Schutz des Beicht- und Seelsorgegeheimnisses bleiben ausdrücklich unberührt. Für die technische Umsetzung liefert § 27 DSG-EKD die Werkzeugkiste und nennt Pseudonymisierung, Anonymisierung und Verschlüsselung ausdrücklich beim Namen. Die IT-Sicherheitsverordnung der EKD vom 29. Mai 2015 verlangt darüber hinaus ein IT-Sicherheitskonzept, das den Schutzbedarf der Daten berücksichtigt, und orientiert den Sicherheitsstandard an den Empfehlungen des BSI zum IT-Grundschutz.
Auf katholischer Seite ist es noch konkreter. Das KDG verbietet die Verarbeitung besonderer Kategorien in § 11 und lässt sie nur über die dort genannten Ausnahmen zu. Die Durchführungsverordnung zum KDG — in der Fassung des Beschlusses der Vollversammlung des Verbandes der Diözesen Deutschlands vom 24. November 2025 — geht einen Schritt weiter und schreibt eine Einordnung in eine von drei Datenschutzklassen vor. Klasse I sind Namens- und Adressangaben ohne Sperrvermerke sowie Berufs- und Branchenbezeichnungen. Klasse II sind Daten, deren missbräuchliche Verarbeitung die gesellschaftliche Stellung oder die wirtschaftlichen Verhältnisse beeinträchtigen kann, etwa Angaben zu Mietverhältnissen, Geschäftsbeziehungen oder Geburts- und Jubiläumsdaten. Klasse III umfasst die besonderen Kategorien sowie Daten über strafbare Handlungen, arbeitsrechtliche Rechtsverhältnisse, Disziplinarentscheidungen und Namens- und Adressangaben mit Sperrvermerken.
Zwei Details aus dieser Verordnung sind für ein Label-Konzept Gold wert. Erstens: Erfolgt keine Einordnung, gilt automatisch Klasse III. Das ist die rechtliche Entsprechung zu einem Standardlabel — der Verordnungsgeber hat die Frage „Was passiert, wenn niemand klassifiziert?“ bereits beantwortet, und zwar zugunsten des Schutzes. Zweitens: Die Verordnung regelt das Beicht- und Seelsorgegeheimnis in einem eigenen Paragrafen. Daten, die dem Beichtgeheimnis nach den einschlägigen Canones des kirchlichen Gesetzbuches unterliegen, dürfen überhaupt nicht verarbeitet werden. Daten unter dem Seelsorgegeheimnis dürfen nur verarbeitet werden, wenn Maßnahmen ergriffen werden, die erforderlichenfalls über das Schutzniveau der Datenschutzklasse III hinausgehen — als Beispiel nennt die Verordnung ausdrücklich einen eigenen Server in einem Netzwerk ohne externe Datenverbindung.
|
Warnung: Das schärfste Label ist kein Ersatz für die Frage, ob etwas überhaupt in den Tenant gehört Ein Label mit Verschlüsselung ist eine gute Maßnahme. Es ist keine Maßnahme, die über das Schutzniveau der Datenschutzklasse III hinausgeht — jedenfalls nicht allein und nicht ohne Begründung. Für Inhalte, die dem Beichtgeheimnis unterliegen, ist die Frage ohnehin entschieden: Sie werden nicht verarbeitet, also auch nicht gelabelt. Ein Label ist Metadatum, und Metadaten sind Verarbeitung. Konsequenz: Die Stufe „Klientendaten und Seelsorge“ ist die Stufe für seelsorglich berührte Verwaltungsvorgänge und für Klientendokumentation, die bewusst und begründet in Microsoft 365 leben soll. Sie ist nicht der Ablageort für das Seelsorgegespräch selbst. |
|---|
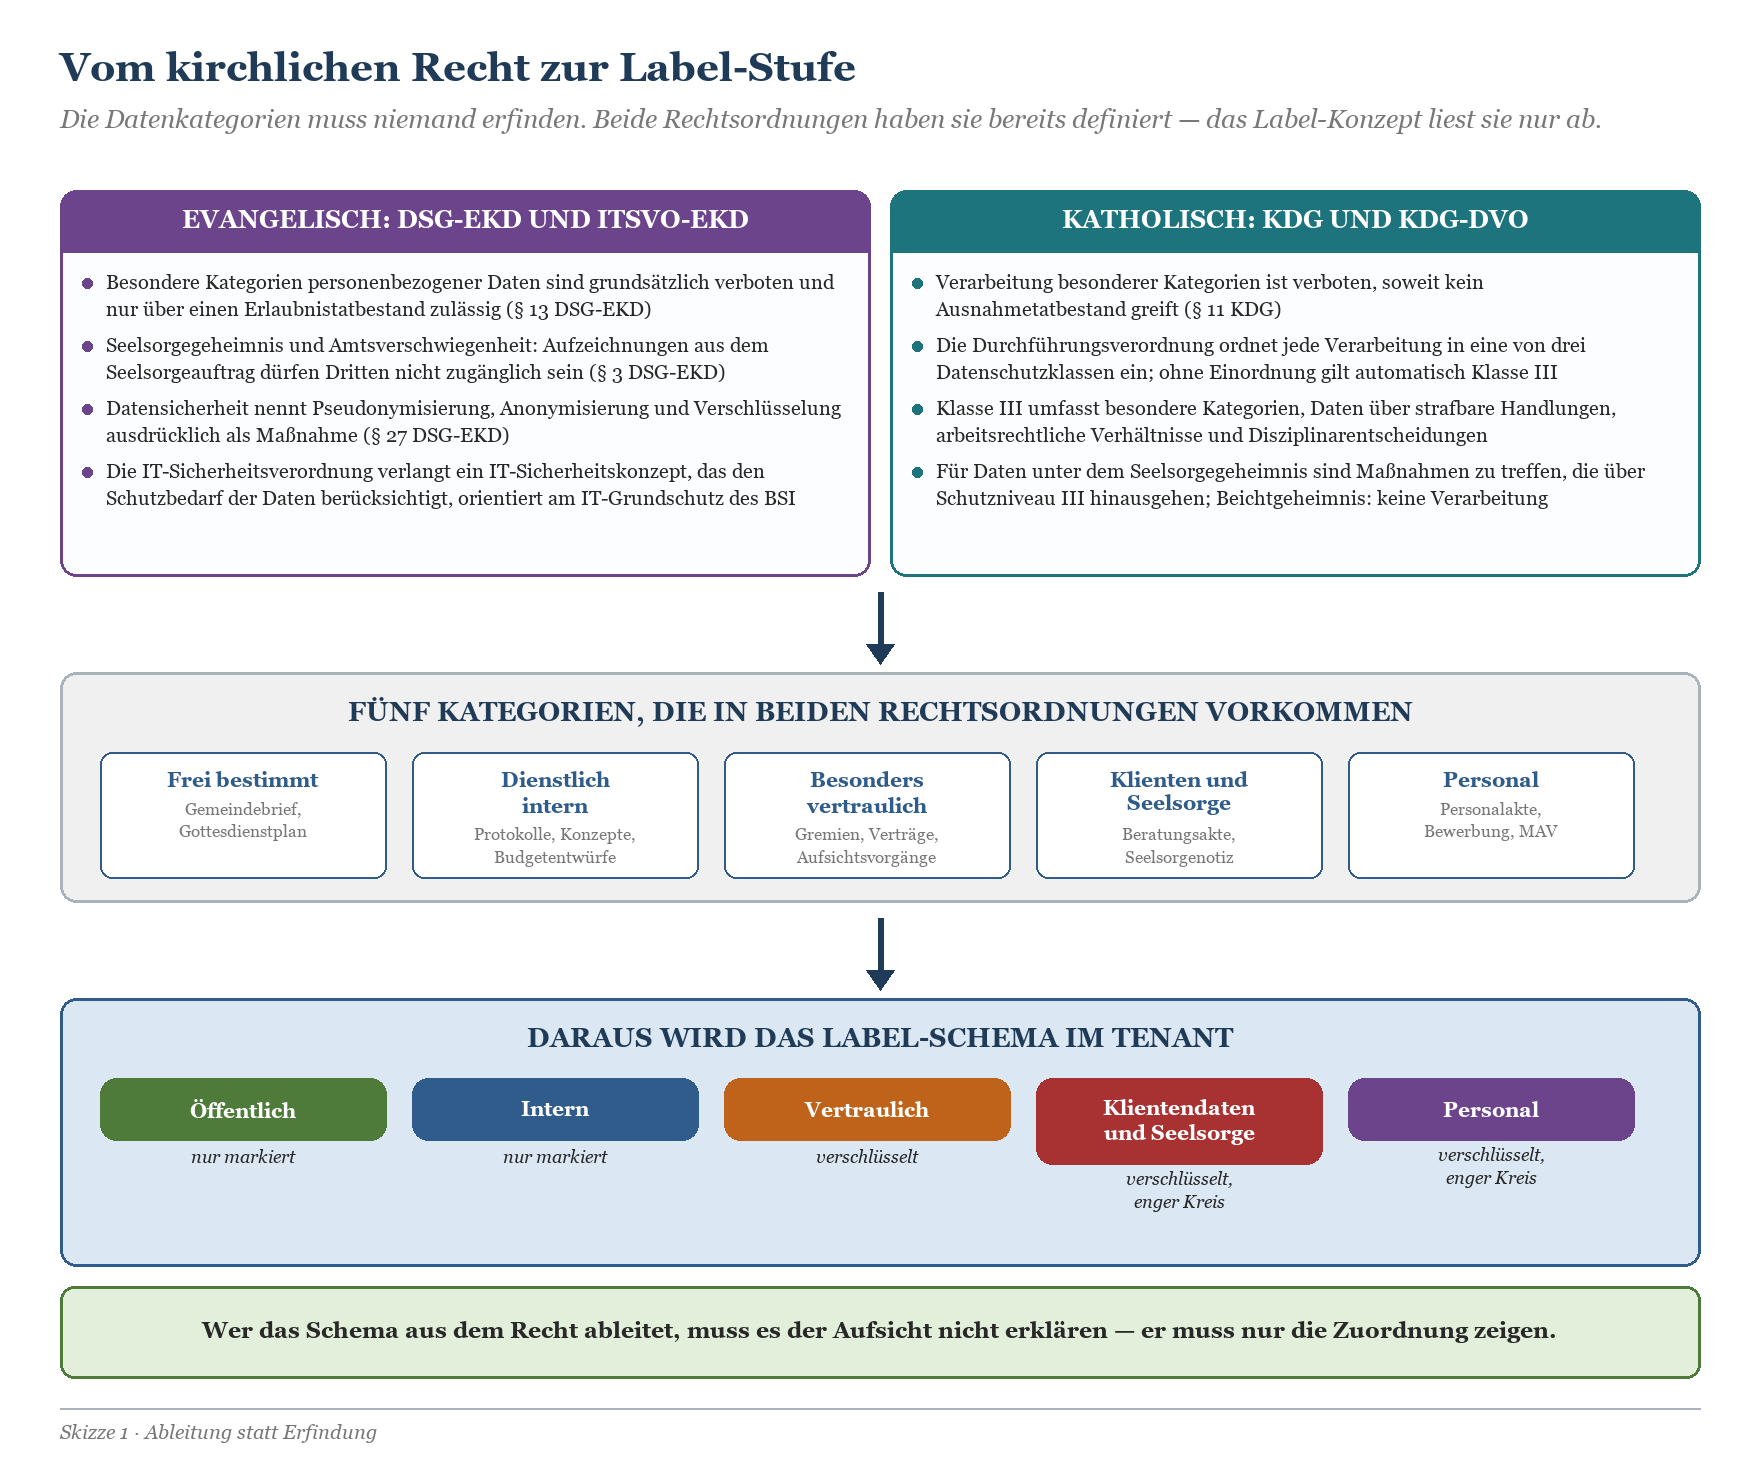
Skizze 1: Die Datenkategorien stammen aus DSG-EKD, KDG und der Durchführungsverordnung zum KDG — das Label-Schema liest sie nur ab.
Die Zuordnung, die im Konzept auf einer Seite passt
Damit lässt sich die Brücke zwischen kirchlichem Recht und Tenant-Konfiguration in einer einzigen Tabelle schlagen. Genau diese Tabelle gehört in das Label-Konzept, das der oder die örtlich Beauftragte für den Datenschutz zu sehen bekommt — und in die Vorlage für den Verwaltungsrat, das Presbyterium oder den Kirchenvorstand.
|
Kategorie im kirchlichen Recht |
Evangelisch |
Katholisch |
Label im Tenant |
|---|---|---|---|
|
Frei bestimmte Veröffentlichung |
Keine besondere Kategorie; Verarbeitung mit Einwilligung oder kirchlichem Auftrag |
Datenschutzklasse I: Namens- und Adressangaben ohne Sperrvermerke |
Öffentlich |
|
Dienstliche Verwaltungsdaten |
Normale Verarbeitung im Rahmen der kirchlichen Aufgabe, Datensicherheit nach § 27 DSG-EKD |
Datenschutzklasse II: gesellschaftliche Stellung oder wirtschaftliche Verhältnisse berührt |
Intern |
|
Vorgänge mit erheblicher Schadenswirkung |
Schutzbedarf hoch nach der Feststellung gemäß IT-Sicherheitsverordnung |
Datenschutzklasse II an der oberen Kante bis Klasse III |
Vertraulich |
|
Besondere Kategorien personenbezogener Daten |
§ 13 DSG-EKD: Gesundheit, Religionszugehörigkeit, Sexualleben, biometrische Daten |
§ 11 KDG in Verbindung mit Datenschutzklasse III |
Klientendaten und Seelsorge |
|
Seelsorglich berührte Aufzeichnungen |
§ 3 DSG-EKD: Aufzeichnungen aus dem Seelsorgeauftrag dürfen Dritten nicht zugänglich sein |
Eigene Vorschrift der Durchführungsverordnung: über Schutzniveau III hinausgehende Maßnahmen |
Klientendaten und Seelsorge — oder gar nicht im Tenant |
|
Beschäftigtendaten |
Verarbeitung für das Dienstverhältnis; Mitbestimmung nach MVG-EKD |
Datenschutzklasse III: arbeitsrechtliche Rechtsverhältnisse und Disziplinarentscheidungen |
Personal |
Das Konzept: fünf Stufen, und nur drei davon verschlüsseln
Fünf Stufen sind das Ziel, nicht der Start. Wer alle fünf am ersten Tag veröffentlicht, bekommt fünf Labels, von denen drei nie benutzt werden und zwei falsch. Zum Rollout später mehr — erst das Zielbild.

Skizze 2: Die Grenze zwischen Markieren und Verschlüsseln liegt zwischen Stufe 2 und Stufe 3. Diese Grenze ist die eigentliche Entscheidung des Konzepts.
Stufe 1 und 2: Öffentlich und Intern — nur markieren
„Öffentlich“ ist für alles, was den Träger ohnehin verlässt: Gemeindebrief, Gottesdienstordnung, Aushang, Stellenausschreibung, Pressemitteilung, Jahresbericht. Dieses Label verschlüsselt nicht und markiert höchstens dezent. Sein eigentlicher Zweck ist ein anderer: Es ist die bewusste Erklärung „das darf raus“. Ohne diese Stufe labeln Leute den Gemeindebrief als „Intern“, und dann wundert sich das Ehrenamt, warum das Layout-Team nicht drankommt.
„Intern“ ist der Normalfall und deshalb das Standardlabel. Protokolle des Leitungsteams, Konzeptentwürfe, Budgetplanungen, Dienstpläne, Besprechungsnotizen aus dem Kirchenkreis oder dem Dekanat. Das Label setzt eine Fußzeile und sonst nichts. Keine Verschlüsselung. Wer hier verschlüsselt, hat innerhalb von vier Wochen ein Ticketaufkommen, das das Projekt beendet — denn „Intern“ trifft die überwiegende Mehrheit aller Dokumente, und die überwiegende Mehrheit aller Dokumente wird gemeinsam bearbeitet, weitergeleitet, in PDF gewandelt und an Architekturbüros, Wirtschaftsprüfer oder das Landeskirchenamt geschickt.
Stufe 3: Vertraulich — verschlüsselt, aber für alle im Haus
Hier beginnt die Verschlüsselung. Das Label vergibt Rechte an die gesamte eigene Organisation: Alle Beschäftigten dürfen öffnen und bearbeiten, niemand von außen. Typische Inhalte sind Gremienvorlagen vor der Sitzung, Verträge, Prüfberichte der Rechnungsprüfung, Bauvergaben, Spenderübersichten und Vorgänge, die zur Aufsicht gehen. Dazu ein Wasserzeichen, weil der Bildschirmfoto-Reflex bei Gremienunterlagen bemerkenswert ausgeprägt ist.
Diese Stufe ist der ehrliche Kompromiss. Sie schützt gegen den häufigsten realen Vorfall — die versehentliche Weiterleitung an die falsche externe Adresse — und sie kostet im Alltag wenig, weil innerhalb der Organisation alles normal funktioniert. Wer Gäste im Tenant hat, etwa ehrenamtliche Gremienmitglieder mit Gastkonto, muss an dieser Stelle einmal nachdenken: Ein Gastkonto ist berechtigungstechnisch kein Mitglied der eigenen Organisation und fällt sonst aus dem Label heraus.
Stufe 4: Klientendaten und Seelsorge — verschlüsselt für eine benannte Gruppe
Das ist die Stufe, für die es in keinem Microsoft-Beispielschema eine Entsprechung gibt, und es ist die Stufe, wegen der kirchliche Träger überhaupt ein eigenes Konzept brauchen. Beratungsvermerk, Hilfeplan, Aufnahmebogen, Entwicklungsbericht aus der Kita, Pflegeanamnese, Gesprächsnotiz mit seelsorglichem Bezug. Die Rechte werden nicht an „alle Beschäftigten“ vergeben, sondern an eine konkrete, namentlich gepflegte Gruppe — die Fachkräfte genau dieser Beratungsstelle, genau dieser Einrichtung.
Zwei Einstellungen sind an dieser Stufe nicht verhandelbar. Erstens: kein Offlinezugriff, oder allenfalls für sehr wenige Tage. Wer eine Person aus der Gruppe entfernt, will nicht, dass sie die Akte noch dreißig Tage lang auf dem Notebook öffnen kann — und dreißig Tage ist die Standard-Gültigkeitsdauer der Nutzungslizenz, wenn niemand etwas anderes konfiguriert. Zweitens: ein dynamisches Wasserzeichen mit dem Namen der Person, die das Dokument geöffnet hat. Das ist kein technischer Schutz, sondern eine Verhaltensmaßnahme, und es ist die wirksamste, die es für diesen Anwendungsfall gibt.
Stufe 5: Personal — verschlüsselt für die Personalverwaltung
Personalakte, Bewerbungsunterlagen, Beurteilungen, Abmahnungen, Schriftverkehr mit der Mitarbeitervertretung, Vorgänge nach den AVR oder dem jeweiligen kirchlichen Tarifrecht. Diese Stufe wird regelmäßig vergessen, weil Personaldaten „ja im Personalsystem liegen“. Sie liegen dort auch. Und zusätzlich als Anlage in einem Postfach, als Entwurf auf einem Laufwerk und als Scan in einer Teams-Ablage — das ist in jedem Träger so, in dem jemand ehrlich nachgesehen hat.
Die Trennung von Stufe 4 ist bewusst. Klientendaten und Personaldaten sind rechtlich beide schutzbedürftig, aber sie gehören verschiedenen Personenkreisen. Die Leitung einer Beratungsstelle darf Klientenakten sehen und keine Personalakten. Die Personalsachbearbeitung darf Personalakten sehen und keine Klientenakten. Ein gemeinsames Label „streng vertraulich“ zwingt zu einer Berechtigungsgruppe, die beides umfasst — und genau das will niemand erklären müssen.
|
Wichtig: Die Mitarbeitervertretung ist an Bord, bevor das erste Label sichtbar wird Labels erzeugen Aktivitätsdaten. Der Aktivitätsexplorer zeigt, wer wann welches Label gesetzt, entfernt oder heruntergestuft hat — einschließlich der Begründung, die beim Herabstufen abgefragt wird. Das ist eine personenbeziehbare Auswertung. Nach dem MVG-EKD unterliegt die Einführung und Anwendung technischer Einrichtungen, die zur Überwachung von Verhalten oder Leistung geeignet sind, der Mitbestimmung; die entsprechende Regelung findet sich in § 40 MVG-EKD. Die MAVO formuliert enger und stellt darauf ab, ob die Einrichtung dazu bestimmt ist, in § 36 Absatz 1 Nummer 9. Praktisch läuft beides auf dasselbe hinaus. Die saubere Lösung ist eine Dienstvereinbarung zur Plattform mit einer kurzen Anlage je Baustein — dann muss nicht das ganze Werk neu verhandelt werden, wenn das Label-Konzept um eine Stufe wächst. |
|---|
Die Übersichtstabelle für das Konzept
|
Label |
Datenbeispiele aus Kirche und Diakonie |
Schutzmaßnahme |
Wer darf öffnen |
|---|---|---|---|
|
Öffentlich |
Gemeindebrief, Gottesdienstordnung, Aushang, Stellenausschreibung, Jahresbericht, Website-Text |
Nur Markierung, keine Verschlüsselung, Freigabe nach außen erlaubt |
Jede Person, auch außerhalb des Trägers |
|
Intern |
Protokoll des Leitungsteams, Konzeptentwurf, Dienstplan, Budgetplanung, Schriftwechsel mit dem Kirchenkreis oder dem Dekanat |
Markierung in der Fußzeile, keine Verschlüsselung; Standardlabel beim Speichern |
Alle Beschäftigten des Trägers; Weitergabe nach außen bewusst möglich |
|
Vertraulich |
Gremienvorlage vor der Sitzung, Vertrag, Prüfbericht, Bauvergabe, Spenderübersicht, Vorgang zur Aufsicht |
Verschlüsselung mit Rechten für die eigene Organisation, Wasserzeichen, kein Weiterleiten nach außen |
Alle Beschäftigten des Trägers; Gastkonten ausdrücklich nicht |
|
Klientendaten und Seelsorge |
Beratungsvermerk, Hilfeplan, Aufnahmebogen, Entwicklungsbericht aus der Kita, Pflegeanamnese, seelsorglich berührte Notiz |
Verschlüsselung mit Rechten für eine benannte Fachgruppe, dynamisches Wasserzeichen, kein oder sehr kurzer Offlinezugriff |
Nur die Fachkräfte der jeweiligen Einrichtung, ausdrücklich nicht die Trägerverwaltung |
|
Personal |
Personalakte, Bewerbung, Beurteilung, Abmahnung, Vorgang mit der Mitarbeitervertretung, Eingruppierung nach AVR |
Verschlüsselung mit Rechten für die Personalverwaltung, Wasserzeichen, kein Offlinezugriff |
Personalverwaltung und die jeweils zuständige Leitung |
Diese Tabelle ist das Herzstück. Sie gehört in das Label-Konzept, in die Schulungsunterlage und in die Beschlussvorlage — und zwar wortgleich in allen dreien. Sobald drei Fassungen im Umlauf sind, beginnt das Schema zu zerfallen.
Was Verschlüsselung im Alltag kostet
Verschlüsselung ist kein Schalter, sondern ein Eingriff in die Werkzeuge. Wer sie ohne Kenntnis der Nebenwirkungen aktiviert, verbringt das nächste Quartal in Supportgesprächen. Die wichtigsten Effekte gehören ins Konzept, nicht in die Ticketannahme.
|
Was betroffen ist |
Was passiert |
Was man dagegen tut |
|---|---|---|
|
Suche und eDiscovery |
Verschlüsselte Dateien werden nicht indexiert; Suche, eDiscovery und Delve finden sie nicht mehr über den Inhalt |
Bewusst hinnehmen und im Konzept dokumentieren; für Auskunftsersuchen den Weg über die Fachanwendung planen |
|
Gemeinsame Bearbeitung |
Ohne aktivierte Koautorenschaft für verschlüsselte Dateien arbeiten mehrere Personen nicht gleichzeitig an einem Dokument; die automatische Speicherung wird abgeschaltet |
Koautorenschaft für Dateien mit Vertraulichkeitsbezeichnungen vorab aktivieren und die Mindestversionen der Office-Anwendungen prüfen |
|
Externe Beteiligte |
Wirtschaftsprüfung, Architekturbüro, Rechtsberatung oder Landeskirchenamt können verschlüsselte Dateien nur öffnen, wenn ihr Konto berechtigt ist |
Für den Austausch nach außen bewusst Stufe „Intern“ verwenden oder benutzerdefinierte Berechtigungen erlauben |
|
Offlinezugriff |
Ohne eigene Einstellung gilt die Standard-Gültigkeitsdauer der Nutzungslizenz von dreißig Tagen — so lange lässt sich ein Dokument nach Entzug der Berechtigung noch öffnen |
Bei Stufe 4 und 5 den Offlinezugriff auf „nie“ oder wenige Tage setzen |
|
Nachträgliche Änderungen |
Geänderte Verschlüsselungseinstellungen wirken erst, wenn die Nutzungslizenz abgelaufen ist und sich die Person neu anmeldet |
Bei Änderungen an Stufe 4 und 5 einplanen, dass die Wirkung verzögert eintritt — und das der Aufsicht so erklären |
|
Anzahl der Labels |
Labels, die Verschlüsselung mit konkret benannten Rechten vergeben, sind pro Tenant auf fünfhundert begrenzt |
In der Praxis nie ein Problem — außer man baut je Beratungsstelle ein eigenes Label. Genau das sollte man nicht tun |
|
Warnung: Ein Label je Einrichtung ist der häufigste Konstruktionsfehler Der Gedanke ist naheliegend: Ein Verband mit elf Beratungsstellen baut elf Labels, jedes mit den Rechten genau einer Stelle. Nach zwei Jahren hat der Verband vierzig Labels, jede Mitarbeiterin und jeder Mitarbeiter sieht eine Auswahlliste, die nicht mehr auf den Bildschirm passt, und niemand findet mehr das richtige. Der richtige Weg: ein Label „Klientendaten und Seelsorge“, das die Rechte nicht fest verdrahtet, sondern die Trennung über die Berechtigung der Ablage löst — eigene Websites oder Teams je Beratungsstelle, das Label sorgt nur dafür, dass der Schutz die Ablage nicht verlässt. Wo wirklich getrennte Verschlüsselungskreise nötig sind, arbeitet man mit Unterlabels in einer Labelgruppe — sichtbar sind dann trotzdem nur die Hauptstufen. |
|---|
Automatische Labels: Sicherheitsnetz, nicht Ersatz
Die Hoffnung ist verständlich. Wenn die Automatik Klientendaten erkennt, muss niemand mehr an das Label denken, und das Konzept funktioniert auch bei denen, die es nie gelesen haben. Die Hoffnung trägt — bei Nummern. Sie trägt nicht bei Vertrauen.
Die vier Wege, auf denen ein Label an ein Dokument kommt
Erstens manuell: Jemand wählt es aus. Zweitens als Standardlabel aus der Veröffentlichungsrichtlinie — jedes neue Dokument bekommt „Intern“, ohne dass jemand etwas tut. Drittens automatisch in der Office-Anwendung, während getippt wird: Die Anwendung erkennt ein Muster und setzt oder empfiehlt ein Label. Viertens automatisch im Dienst, also serverseitig über SharePoint, OneDrive und Exchange — unabhängig davon, welche Anwendungsversion jemand installiert hat.
Der vierte Weg ist der einzige, der Bestandsdaten erreicht. Wer zwanzig Jahre Ablage aus einem Dateiserver in SharePoint gehoben hat, braucht ihn. Die Unterschiede sind allerdings erheblich, und sie entscheiden darüber, was im Konzept realistisch versprochen werden kann.
|
Merkmal |
In der Office-Anwendung |
Im Dienst |
|---|---|---|
|
Wirkt auf |
Dokumente und E-Mails, während sie bearbeitet werden |
Bestand in SharePoint und OneDrive sowie E-Mails auf dem Transportweg |
|
Empfohlenes Label mit Hinweis |
Ja — die Person entscheidet und lernt dabei |
Nein — es gibt keine Interaktion |
|
Simulation vor dem Scharfschalten |
Nein |
Ja, und zwar verpflichtend: ohne mindestens einen Simulationslauf lässt sich die Richtlinie nicht aktivieren |
|
Anhänge einer E-Mail prüfen |
Nein |
Ja — bei einem Treffer wird allerdings die Nachricht gelabelt, nicht der Anhang |
|
Manuell gesetztes Label ersetzen |
Nein |
Nur wenn ausdrücklich konfiguriert, und nur bei niedrigerer Priorität |
|
Mengengrenzen |
Keine praktisch relevanten |
Höchstens einhunderttausend automatisch gelabelte Dateien pro Tag und Tenant; in der Simulation höchstens vier Millionen Treffer |
|
Lizenz |
E5-Klasse oder ein entsprechendes Zusatzprodukt |
Dieselbe E5-Klasse — mit E3 oder Business Premium gibt es nur manuelles Labeln |
Der Lizenzpunkt ist für kirchliche Träger keine Randnotiz. Viele Häuser arbeiten mit Nonprofit-Konditionen und einer Mischung aus Vollplänen und Frontline-Plänen; automatisches Labeln gibt es dort nicht flächendeckend, sondern nur für die Konten, die entsprechend lizenziert sind. Was das für die Planung bedeutet, steht im Beitrag Microsoft-365-Lizenzierung für kirchliche Träger: Nonprofit-Angebote, Frontline-Pläne und die Frage, wer überhaupt berechtigt ist.
Warum die Automatik bei Klientendaten scheitert
Automatische Erkennung sucht nach vertraulichen Informationstypen, nach trainierbaren Klassifizierern, nach Schlüsselwörtern und nach exakten Datenübereinstimmungen. Alles davon setzt voraus, dass die Vertraulichkeit im Text steht. In der Beratungsdokumentation steht sie nicht im Text. Sie steht im Kontext.
Ein Beratungsvermerk lautet nicht „Sozialdatum, besondere Kategorie, Gesundheitsbezug“. Er lautet: „Frau M. wirkte heute verschlossen, Termin mit dem Jugendamt steht.“ Kein Muster, keine Nummer, kein Schlüsselwort, das nicht auch in einem Gremienprotokoll stünde. In der Jugendhilfe und in der Beratung wird zudem konsequent mit Vornamen und Kürzeln gearbeitet — aus Datenschutzgründen, wohlgemerkt. Die Fachlichkeit macht also genau das, was die Mustererkennung blind macht.
Umgekehrt gilt: Wo Nummern im Spiel sind, funktioniert die Automatik ausgezeichnet. Sozialversicherungsnummern in Personalvorgängen, Bankverbindungen in Kollekten- und Spendenabrechnungen, Versichertennummern in Abrechnungsunterlagen des Pflegedienstes. Das ist kein kleiner Teil des Aufkommens, und es ist genau der Teil, bei dem Menschen am ehesten vergessen zu labeln, weil es sich um Routinevorgänge handelt.

Skizze 4: Das Trefferbild ist keine Meinung, sondern ein Simulationsergebnis. Wer es vor dem Scharfschalten nicht erhebt, erhebt es nach der ersten Beschwerde.
Die Technik, die bei Klientendaten wirklich hilft
Nicht die Inhaltserkennung, sondern der Ort. Eine Beratungsstelle arbeitet in einer eigenen SharePoint-Bibliothek oder einem eigenen Team. Für diese Bibliothek wird ein Standardlabel gesetzt: Alles, was dort hochgeladen oder bearbeitet wird und noch kein Label mit höherer Priorität trägt, bekommt „Klientendaten und Seelsorge“. Das ist hundertprozentig zuverlässig, weil es nichts erkennen muss. Es muss nur wissen, wo es steht.
Diese Ortslogik ist der eigentliche Hebel. Sie verlagert die Klassifizierungsentscheidung von fünfhundert Personen im Alltag auf eine Entscheidung im Informationsarchitekturkonzept — und die wird einmal getroffen, dokumentiert und im Verzeichnis der Verarbeitungstätigkeiten festgehalten. Das setzt allerdings voraus, dass die Ablagestruktur die Fachlichkeit abbildet und nicht das Organigramm von 2014. Wer eine Bibliothek „Allgemeines“ hat, in der Beratungsakten und Gemeindefeste nebeneinanderliegen, kann kein Standardlabel setzen — und sollte auch keine Automatik planen, sondern erst aufräumen.
Welche Klientendaten überhaupt in Microsoft 365 gehören und welche im Fachverfahren bleiben, ist eine eigene Entscheidung vor dem Label-Konzept. Sie steht im Beitrag Klientendaten in Diakonie und Caritas: Sozialdaten, Schweigepflicht und Schutz mit Microsoft Purview.
|
Faktenkasten: Labels und Copilot Microsoft 365 Copilot und die Agenten erkennen Vertraulichkeitsbezeichnungen und berücksichtigen sie. Wendet ein Label Verschlüsselung an, prüft Copilot die Nutzungsrechte der Person — Inhalte werden nur dann zurückgegeben, wenn die Person das Recht zum Kopieren aus dem Element besitzt. In einer Unterhaltung, die auf mehrere Quellen zugreift, zeigt Copilot das Label mit der höchsten Priorität, also in der Regel das schärfste. Das ist der praktisch wichtigste Grund, das Label-Konzept vor und nicht nach einer Copilot-Einführung zu bauen: Ohne Labels ist die einzige Grenze für Copilot die Berechtigung — und die ist in gewachsenen Ablagen erfahrungsgemäß weiter, als alle glauben. |
|---|
Vom Konzept in den Betrieb: erst drei Labels, dann erweitern
Die häufigste Ursache für gescheiterte Label-Projekte ist nicht die Technik. Es ist die Gleichzeitigkeit. Fünf Labels, Verschlüsselung, Automatik und Container-Labels am selben Tag — das überfordert nicht nur das Personal, sondern auch die IT, weil bei jedem Problem drei mögliche Ursachen gleichzeitig im Raum stehen.
|
Tipp: Starten Sie mit drei Labels — und mit keiner einzigen Verschlüsselung Welle 1 besteht aus „Öffentlich“, „Intern“ und „Vertraulich“, alle drei ohne Verschlüsselung, „Intern“ als Standardlabel. Das lässt sich in wenigen Tagen konfigurieren und in vier Wochen im ganzen Haus erklären. In dieser Phase lernt die Organisation das Wichtigste: dass man überhaupt labelt. Das ist eine Verhaltensänderung, keine Konfiguration — und Verhaltensänderungen und technische Störungen sollte man nicht im selben Zeitfenster einführen. Erst wenn im Aktivitätsexplorer sichtbar wird, dass „Vertraulich“ tatsächlich für Gremienvorlagen und nicht für die Kaffeekassenliste benutzt wird, schaltet man die Verschlüsselung dazu. Ab da ist jede Störung eindeutig zuzuordnen. Die Stufen „Klientendaten und Seelsorge“ sowie „Personal“ kommen danach — und sie werden nicht dem ganzen Träger veröffentlicht, sondern nur den Bereichen, die sie brauchen. Eine eigene Veröffentlichungsrichtlinie je Zielgruppe ist genau dafür gemacht. |
|---|

Skizze 5: Vier Wellen über etwa ein halbes Jahr. Jede Welle hat genau eine Neuerung, die schiefgehen kann.
Der Entscheidungsbaum für den Arbeitsplatz
Schulungsunterlagen zu Labels haben eine Halbwertszeit von etwa zwei Wochen. Was bleibt, ist eine Karte auf dem Schreibtisch. Der Entscheidungsbaum muss deshalb so aufgebaut sein, dass er von oben nach unten gelesen wird und bei der ersten zutreffenden Antwort endet — und die schärfste Frage steht oben, nicht unten.
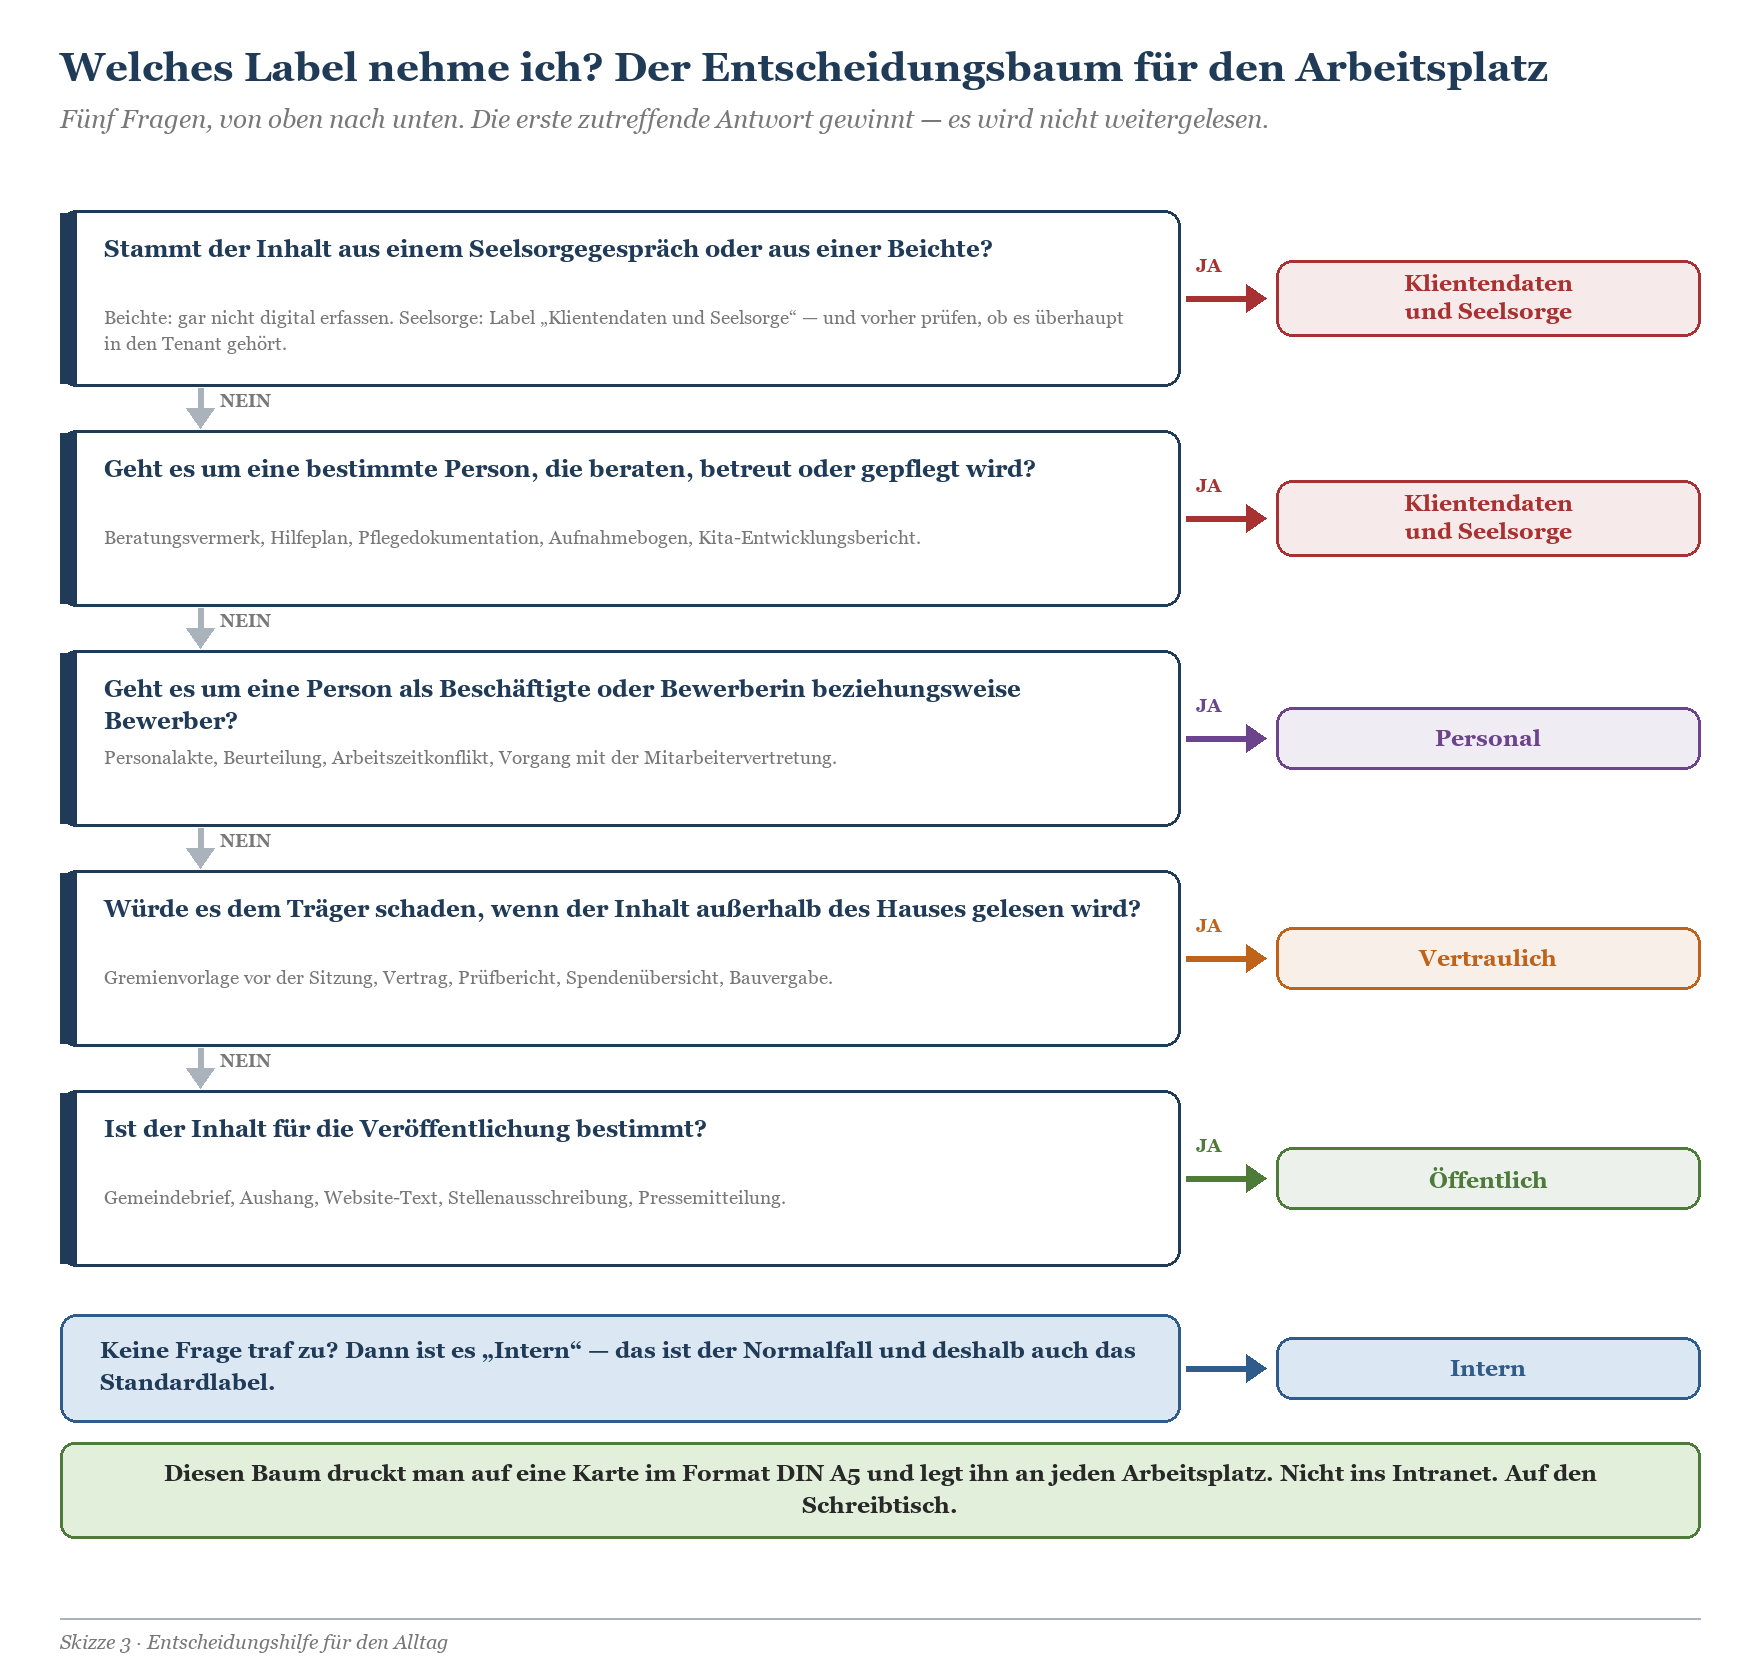
Skizze 3: Fünf Fragen, die erste zutreffende gewinnt. Wer unten ankommt, ohne dass eine Frage zutraf, nimmt „Intern“.
Die Reihenfolge ist Absicht. Wer mit „Ist das vertraulich?“ beginnt, bekommt eine philosophische Diskussion. Wer mit dem Seelsorgebezug beginnt, bekommt in zehn Sekunden eine Entscheidung — weil diese Grenze in kirchlichen Einrichtungen jeder kennt, auch ohne Datenschutzschulung. Von dort arbeitet sich der Baum nach unten zu den weicheren Fragen vor, und die weichste kommt zuletzt.
Container-Labels: der zweite Hebel neben dem Dokument
Ein Label kann nicht nur ein Dokument schützen, sondern auch das Gefäß: Teams, Microsoft-365-Gruppen, SharePoint-Websites, Viva-Engage-Communitys, Loop-Arbeitsbereiche. Es setzt dann keine Verschlüsselung auf einzelne Dateien, sondern regelt Datenschutzeinstellung, externen Zugriff, Freigabe, Zugriff von nicht verwalteten Geräten und die Frage, ob Kanäle mit anderen Teams geteilt werden dürfen.
Für kirchliche Träger ist das ausgesprochen praktisch. Ein Container-Label „Beratungsstelle“ sorgt dafür, dass beim Anlegen eines solchen Teams keine Gäste zugelassen werden, die Website nicht extern freigegeben werden kann und der Zugriff von privaten Geräten eingeschränkt ist. Ein Container-Label „Gremium“ erlaubt Gäste — weil Presbyterium, Kirchenvorstand und Pfarrgemeinderat zu großen Teilen aus dem Ehrenamt bestehen — aber verbietet die Weitergabe von Freigabelinks. Diese beiden Labels ersetzen ein halbes Governance-Handbuch.
Wichtig ist die Trennung im Kopf: Container-Labels und Datei-Labels sind unterschiedliche Anwendungsbereiche eines Labels. Ein Container-Label labelt nicht die Dateien darin. Wer beides will, kombiniert Container-Label und Standardlabel der Bibliothek — und genau diese Kombination ist es, die Klientenablagen zuverlässig schützt.
Aus der Praxis
|
Praxiskasten: Label-Rollout in einem Caritasverband auf Kreisebene Ausgangslage: ein Caritasverband auf Kreisebene mit rund sechshundert Beschäftigten, elf Beratungsstellen — Schuldner-, Migrations-, Suchtberatung, Schwangerschaftsberatung, allgemeine Sozialberatung —, dazu Pflegedienste, drei Kitas und die Verbandsverwaltung. Bestehender Tenant, gewachsene Ablage, kein Klassifizierungskonzept. Auslöser war nicht die Aufsicht, sondern eine falsch adressierte Sammelmail mit einem Anhang, der eine Klientenliste enthielt. Welle 1 (Wochen 1 bis 4): drei Labels ohne Verschlüsselung, „Intern“ als Standard. Vier Informationstermine à 45 Minuten, eine Karte im Format DIN A5 mit dem Entscheidungsbaum an jeden Arbeitsplatz. Ergebnis nach vier Wochen: rund zwei Drittel aller neu erstellten Dokumente trugen ein bewusst gewähltes Label. Welle 2 (Wochen 5 bis 10): Verschlüsselung für „Vertraulich“, Container-Labels für die Teams der Fachbereiche und der Gremien. Zwei größere Störungen: Ein Wirtschaftsprüfer kam nicht an Unterlagen, und ein Serienbrief aus der Fundraising-Abteilung scheiterte. Beides war vorhersehbar, beides hätte das Konzept vorher benennen müssen. Welle 3 (Wochen 11 bis 18): Stufe „Klientendaten und Seelsorge“, aber nur veröffentlicht für die Beratungsstellen und die Pflegedienstleitung. Der entscheidende Schritt war kein Label, sondern der Umbau der Ablage: je Beratungsstelle eine eigene Website mit eigener Berechtigung und einem Standardlabel für die Dokumentbibliothek. Damit trugen die Bestandsdokumente nach der nächsten Bearbeitung automatisch das richtige Label. Welle 4 (ab Woche 19): Stufe „Personal“ und die serverseitige Automatik für Nummernmuster. Die Simulation lief über zwei Wochen und in drei Durchgängen; der erste Entwurf hätte achthundert Dokumente falsch hochgestuft, darunter eine Kollektenabrechnung, die anschließend niemand mehr in der Suche gefunden hätte. Bilanz nach sieben Monaten: fünf Labels, keine nennenswerte Beschwerdelage, ein Label-Konzept auf elf Seiten, das die Diözesandatenschutzbeauftragte ohne Nachfragen zur Kenntnis genommen hat. Der teuerste Posten war nicht die Technik, sondern der Ablageumbau in Welle 3 — und der wäre ohnehin fällig gewesen. |
|---|
Was in der Dokumentation stehen muss
Ein Label-Konzept, das eine Prüfung übersteht, braucht nicht viel — aber es braucht das Richtige. Je Label eine Seite: Zweck, welche Datenkategorie im Sinne von DSG-EKD oder KDG erfasst wird, welche Schutzmaßnahme greift, wer berechtigt ist, wer die Berechtigungsgruppe pflegt und wie oft sie überprüft wird. Dazu die Zuordnung zwischen Datenschutzklasse beziehungsweise Schutzbedarfsfeststellung und Label, der Beschluss des zuständigen Gremiums und der Nachweis der Beteiligung der Mitarbeitervertretung.
Die Einordnung erfolgt sinnvollerweise gemeinsam mit dem Verzeichnis der Verarbeitungstätigkeiten — auf katholischer Seite sieht die Durchführungsverordnung genau das ausdrücklich vor, und die betriebliche Datenschutzbeauftragte oder der betriebliche Datenschutzbeauftragte soll dabei angehört werden. Was die Aufsicht bei einer Prüfung tatsächlich sehen will, steht im Beitrag Kirchliche Datenschutzaufsicht in der Praxis: Was BfD EKD und Diözesandatenschutzbeauftragte von einem Microsoft-365-Tenant erwarten.
Häufige Fragen
Brauchen wir wirklich fünf Labels? Drei klingen einfacher.
Drei sind der Start, fünf sind das Ziel. Ohne die Stufen „Klientendaten und Seelsorge“ und „Personal“ landen genau die Inhalte, für die kirchliche Träger ein eigenes Konzept brauchen, in der Stufe „Vertraulich“ — und die vergibt Rechte an alle Beschäftigten. Das ist für eine Bauvergabe richtig und für einen Hilfeplan falsch. Wer dauerhaft bei drei Stufen bleiben will, muss die Trennung vollständig über die Berechtigung der Ablage lösen. Das geht, verlangt aber eine sehr disziplinierte Informationsarchitektur.
Gilt das Label-Konzept für die Kirchengemeinde genauso wie für den diakonischen Träger?
Die Systematik gilt für beide, der Umfang nicht. Eine Kirchengemeinde ohne Beratungsauftrag braucht in aller Regel drei Stufen plus „Personal“, weil sie Klientendokumentation im engeren Sinn nicht führt — Gemeindegliederdaten aus dem Meldewesen sind eine eigene Geschichte und gehören ohnehin nicht in die allgemeine Ablage. Ein diakonisches Werk mit Beratungsstellen, Pflege und Jugendhilfe braucht alle fünf. Wenn Gemeinde und Werk im selben Tenant liegen, veröffentlicht man die Stufen zielgruppenscharf über getrennte Richtlinien, statt allen alles zu zeigen.
Wir haben keine E5-Lizenzen. Ist das Konzept dann sinnlos?
Nein, aber es ist kleiner. Manuelles Labeln, Standardlabels, Verschlüsselung, Inhaltsmarkierungen und Container-Labels funktionieren auch ohne die E5-Klasse. Was fehlt, ist das automatische Labeln — in der Office-Anwendung wie im Dienst. Praktisch heißt das: Der Entscheidungsbaum am Arbeitsplatz und das Standardlabel der Bibliothek tragen die Hauptlast. Für kirchliche Träger ist das oft sogar die ehrlichere Konstruktion, weil die Automatik bei Klientendaten ohnehin wenig beiträgt.
Was passiert mit den zwanzig Jahren Bestand auf dem alten Dateiserver?
Ungelabelt. Ein Label entsteht nicht rückwirkend von selbst. Es gibt drei Wege: das Standardlabel der Bibliothek, das beim nächsten Bearbeiten greift; eine serverseitige Automatik-Richtlinie, sofern lizenziert und sofern es etwas zu erkennen gibt; oder die ehrliche Entscheidung, den Bestand gar nicht zu labeln, sondern abzuschichten und über Berechtigungen zu schützen. In den meisten Projekten ist der dritte Weg der günstigste — besonders dann, wenn ohnehin eine Kassationsentscheidung ansteht.
Muss die Mitarbeitervertretung dem Label-Konzept zustimmen?
Das hängt davon ab, welche Funktionen aktiviert werden. Die reine Vergabe eines Labels ist noch keine Überwachung. Der Aktivitätsexplorer, die Berichte über Labelnutzung und insbesondere die protokollierte Begründung beim Herabstufen eines Labels sind personenbeziehbare Auswertungen — und damit im mitbestimmungsrelevanten Bereich. Das MVG-EKD stellt darauf ab, ob eine technische Einrichtung zur Überwachung geeignet ist; die MAVO fragt, ob sie dazu bestimmt ist. Die praktikable Lösung ist in beiden Fällen dieselbe: das Thema früh auf den Tisch legen, die Auswertungswege konkret beschreiben und in einer Dienstvereinbarung festhalten, wer welchen Bericht zu welchem Zweck sehen darf.
Verschlüsselte Dateien sind nicht durchsuchbar. Wie erfüllen wir dann Auskunftsersuchen?
Nicht über die Volltextsuche. Das ist ein bewusster Preis, und er gehört ins Konzept. Praktisch löst man es über die Ablagestruktur: Wenn Klientendokumentation je Fall an einem definierten Ort liegt, braucht ein Auskunftsersuchen keine Suche über den Inhalt, sondern einen Zugriff auf den Fall. Genau deshalb ist die Informationsarchitektur der Vorgang, der vor dem Label-Konzept kommt — und nicht danach.
Können externe Gremienmitglieder aus dem Ehrenamt verschlüsselte Dokumente öffnen?
Nur, wenn ihr Konto in den Berechtigungen des Labels enthalten ist. Ein Gastkonto zählt nicht automatisch zur eigenen Organisation. Für Gremienarbeit gibt es zwei saubere Wege: eigene Konten für Ehrenamtliche, die dann normal berechtigt werden können, oder die Entscheidung, Gremienunterlagen bewusst nur mit „Intern“ zu labeln und den Schutz über das Container-Label des Teams und dessen Freigabeeinstellungen zu regeln. Der zweite Weg ist in Kirchengemeinden meist der realistischere.
Was ist mit dem Seelsorgegeheimnis — reicht das schärfste Label?
Nein, und diese Antwort sollte man sich nicht schönreden. Auf katholischer Seite verlangt die Durchführungsverordnung zum KDG für Daten unter dem Seelsorgegeheimnis Maßnahmen, die erforderlichenfalls über das Schutzniveau der Datenschutzklasse III hinausgehen, und nennt als Beispiel einen eigenen Server ohne externe Datenverbindung. Daten unter dem Beichtgeheimnis dürfen überhaupt nicht verarbeitet werden. Auf evangelischer Seite bestimmt das DSG-EKD, dass Aufzeichnungen aus dem Seelsorgeauftrag Dritten nicht zugänglich sein dürfen. Ein Label mit Verschlüsselung ist eine ernsthafte Maßnahme, aber es beantwortet die vorgelagerte Frage nicht: ob der Inhalt überhaupt in einen Cloud-Tenant gehört. Diese Frage entscheidet man vorher, dokumentiert die Entscheidung und labelt danach nur noch das, was bleibt.
Wie oft muss das Label-Konzept überprüft werden?
Mindestens dann, wenn sich etwas ändert — neue Einrichtung, neuer Dienst, neue Funktion in Microsoft 365. Für das Verzeichnis der Verarbeitungstätigkeiten sieht die Durchführungsverordnung zum KDG eine Überprüfung in regelmäßigen Abständen von höchstens zwei Jahren vor, und es spricht nichts dagegen, das Label-Konzept an denselben Rhythmus zu hängen. Unabhängig davon lohnt sich einmal im Quartal ein Blick in den Aktivitätsexplorer: Er zeigt, welches Label wirklich benutzt wird und wo systematisch heruntergestuft wird. Häufiges Herabstufen ist kein Disziplinproblem, sondern ein Hinweis darauf, dass eine Stufe zu scharf konfiguriert ist.
Fazit
Ein Label-Konzept für einen kirchlichen Träger ist keine Übersetzung des Microsoft-Beispielschemas ins Kirchliche. Es ist eine Ableitung aus Kategorien, die im DSG-EKD, im KDG und in dessen Durchführungsverordnung längst stehen — inklusive der Regelung, dass ohne Einordnung die schärfste Klasse gilt, und inklusive der Sonderstellung von Beicht- und Seelsorgegeheimnis, die keine Abwägungsfrage ist.
Fünf Stufen sind genug: Öffentlich, Intern, Vertraulich, Klientendaten und Seelsorge, Personal. Zwei davon markieren nur, drei verschlüsseln. Die Grenze zwischen Stufe 2 und Stufe 3 ist die eigentliche Entscheidung des Konzepts, denn dort beginnen die Nebenwirkungen: keine Volltextsuche, keine gemeinsame Bearbeitung ohne Vorbereitung, kein müheloser Austausch mit Wirtschaftsprüfung und Architekturbüro. Diese Nebenwirkungen sind beherrschbar — aber nur, wenn sie im Konzept stehen und nicht im Ticketsystem entdeckt werden.
Bei Klientendaten hilft die Inhaltserkennung wenig, weil die Vertraulichkeit im Kontext liegt und nicht im Text. Was hilft, ist der Ort: eigene Ablagen je Beratungsstelle mit einem Standardlabel für die Bibliothek. Das ist zuverlässig, es ist erklärbar, und es erzwingt nebenbei die Aufräumarbeit, die ohnehin ansteht. Wer den Umweg über eine ausgefeilte Automatik nimmt, um sich diese Aufräumarbeit zu sparen, bezahlt sie später mit Zinsen.
Und dann die banalste, wirksamste Empfehlung dieses Beitrags: Fangen Sie mit drei Labels an, ohne Verschlüsselung, mit „Intern“ als Standard. Erweitern Sie, wenn die Organisation gelernt hat, dass gelabelt wird. Ein Konzept mit drei Stufen, das benutzt wird, schützt mehr als ein Konzept mit fünf Stufen, das in einem SharePoint-Ordner liegt — vermutlich ungelabelt.
|
Weiterlesen in dieser Reihe Die Grundlagen, auf denen dieses Label-Konzept aufsetzt: › DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet › KDG verständlich: Microsoft 365 unter dem Kirchlichen Datenschutzgesetz der katholischen Kirche › Klientendaten in Diakonie und Caritas: Sozialdaten, Schweigepflicht und Schutz mit Microsoft Purview |
|---|
Wenn ein Label-Konzept ansteht und die Frage im Raum steht, wer die Zuordnung zwischen Datenschutzklassen, Schutzbedarf und Labels schreibt: Dafür gibt es die Microsoft-365-Beratung für kirchliche Träger und die Microsoft-365-Schulung für kirchliche Träger — letztere insbesondere für den Teil, den keine Technik erledigt: die fünf Fragen am Arbeitsplatz.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/wir-nehmen-erst-mal.pdf — © Ulrich B. Boddenberg · boddenberg.de