Microsoft 365 Frontline für Kita und Pflege
Wenn 80 Prozent der Belegschaft nicht im Projekt vorkommenKita, Pflege, Jugendhilfe: Frontline-Arbeitsplätze in Microsoft 365 für Menschen ohne Schreibtisch
In den meisten Microsoft-365-Projekten bei kirchlichen Trägern passiert dasselbe: Das Projekt startet dort, wo die Notebooks stehen. Landeskirchenamt oder Generalvikariat, Trägerverwaltung, Fachbereichsleitungen, vielleicht noch die Einrichtungsleitungen. Man richtet Teams ein, baut eine SharePoint-Struktur, schult zwei Tage lang, und nach einem halben Jahr steht in der Projektampel ein grünes Feld. Dann fällt jemandem auf, dass in dem diakonischen Werk mit 1.400 Beschäftigten genau 260 Leute im Projekt vorkamen.
Die anderen 1.140 sind in der Nachtwache, in der Krippengruppe, im Wäschekeller, im Fahrdienst oder in der ambulanten Hilfe unterwegs. Sie haben keinen Schreibtisch, keine Dienst-E-Mail-Adresse und oft nicht einmal ein Personalkonto in der Domäne. Ihre Dienstplanung hängt als laminierter Ausdruck am Stationszimmer, ihre Übergabe steht in einem Kladdenheft, und ihre Teamkommunikation läuft über eine WhatsApp-Gruppe, die eine Wohnbereichsleitung vor sechs Jahren aufgemacht hat. Diese Gruppe ist die erfolgreichste Digitalisierungsmaßnahme des Trägers, und sie ist gleichzeitig das größte ungelöste Datenschutzproblem im Haus.
Microsoft nennt diese Menschen Frontline Worker, was auf Deutsch immer ein bisschen nach Schützengraben klingt. Gemeint ist: Wer direkt mit Menschen arbeitet, mobil ist, im Schichtdienst steht und kein eigenes Endgerät hat. In Diakonie und Caritas ist das nicht eine Randgruppe, sondern der Normalfall. Wenn du Microsoft 365 einführst und diese Gruppe nicht mitplanst, hast du kein Digitalisierungsprojekt gemacht, sondern die Verwaltung modernisiert.
Dieser Beitrag gehört zur Reihe Microsoft 365 in Kirche, Diakonie und Caritas. Er beschreibt, was Frontline-Arbeitsplätze technisch brauchen, was sie lizenzrechtlich kosten, wo das kirchliche Datenschutzrecht andere Anforderungen stellt als die Datenschutz-Grundverordnung, und an welcher Stelle die Mitarbeitervertretung mitzureden hat – und zwar nicht aus Höflichkeit, sondern weil es so im Mitarbeitervertretungsrecht steht.
Wer ist hier eigentlich Frontline?
Bevor du über Lizenzen redest, brauchst du eine ehrliche Bestandsaufnahme. Nicht „wie viele Beschäftigte haben wir“, sondern „wie viele Beschäftigte haben ein Gerät, an dem sie sich persönlich anmelden können“. Die Differenz zwischen beiden Zahlen ist dein Projektumfang.

Skizze 1: Vier Arbeitsplatztypen in einem typischen diakonischen oder caritativen Träger. Die Verwaltung ist die kleinste Gruppe – und bekommt in den meisten Projekten die ganze Aufmerksamkeit.
Vier Arbeitsplatztypen, die du auseinanderhalten musst
Die Unterscheidung ist keine Spitzfindigkeit. Sie entscheidet über Lizenzplan, Gerätebetriebsmodell, Schutzmaßnahme und Schulungsaufwand – und damit über den Löwenanteil der Projektkosten.
Schreibtischarbeitsplatz: Geschäftsführung, Personalabteilung, Buchhaltung, Fundraising, Qualitätsmanagement, Einrichtungsleitung. Persönlich zugeordnetes Gerät, voller Funktionsumfang, klassische Lizenz. Diese Gruppe ist in den meisten Trägern bereits versorgt.
Frontline mit geteiltem Dienstgerät: Pflegefachkräfte im Wohnbereich, pädagogische Fachkräfte in der Kita, ambulante Dienste. Ein oder zwei Tablets pro Wohnbereich oder Gruppe, die über alle Schichten hinweg von wechselnden Personen benutzt werden.
Frontline ohne Dienstgerät: Hauswirtschaft, Küche, Reinigung, Haustechnik, Fahrdienst. Diese Gruppe braucht keinen Dokumentenzugriff, aber Dienstplan, Erreichbarkeit und Informationen vom Träger. Häufig die am schlechtesten versorgte Gruppe überhaupt.
Ehrenamt: Besuchsdienst, Fahrdienst, Gruppenbegleitung, Kirchenvorstand oder Presbyterium. Rechtlich keine Beschäftigten, lizenzrechtlich ein Sonderfall, organisatorisch der häufigste Grund für Wildwuchs.
Das Ehrenamt hat so viele Eigenheiten, dass es einen eigenen Beitrag verdient: Ehrenamtliche in Microsoft 365: Gastzugang, eigene Konten, geteilte Postfächer oder besser gar nichts?. Im Frontline-Kontext gilt: Ehrenamtliche gehören nicht automatisch in dieselbe Gerätewelt wie angestellte Pflegekräfte, auch wenn sie im selben Wohnbereich stehen.
Was Frontline-Lizenzen können – und was sie bewusst nicht können
Microsoft bietet für diese Zielgruppe zwei Pläne an, die im Einkauf deutlich unter den Vollplänen liegen. Der Preisvorteil ist kein Geschenk, sondern eine Funktionsbeschränkung, die du kennen musst, bevor du sie dem Träger empfiehlst. Beide Frontline-Pläne enthalten keine installierten Desktop-Anwendungen – Word, Excel und Outlook gibt es nur im Browser und als mobile App.
|
FAKTEN — Der Unterschied zwischen F1 und F3 in einem Satz F1 darf lesen, F3 darf schreiben. Genauer: F3-Nutzer können Dokumente in den Web- und Mobil-Apps bearbeiten und haben ein Postfach mit zwei Gigabyte, das sie über Outlook im Web erreichen. F1-Nutzer haben Lesezugriff auf Dokumente und keine Postfachrechte – der enthaltene Exchange-Anteil dient nur dazu, den Teams-Kalender funktionsfähig zu machen. Beide Pläne enthalten zwei Gigabyte OneDrive-Speicher, Teams in vollem Kommunikationsumfang, Microsoft Entra ID Plan 1 und Microsoft Intune Plan 1. Das ist der entscheidende Punkt für kirchliche Träger: Die Werkzeuge für bedingten Zugriff und Geräteverwaltung sind in beiden Frontline-Plänen drin. Du kannst also Schutzmaßnahmen umsetzen, ohne eine zusätzliche Sicherheitslizenz kaufen zu müssen. Power Apps und Power Automate sind in F3 enthalten, in F1 nicht. Wer Belegungslisten oder Anträge digitalisieren will, landet also schnell bei F3 – oder baut das Formular so, dass es von einem Konto der Verwaltung ausgeführt wird. |
|---|
|
Merkmal |
Microsoft 365 F1 |
Microsoft 365 F3 |
Vollplan (E3-Klasse) |
|---|---|---|---|
|
Desktop-Apps (installiert) |
nein |
nein |
ja |
|
Office im Browser und mobil |
nur lesen |
lesen und bearbeiten |
lesen und bearbeiten |
|
Postfach |
keine Postfachrechte, |
2 GB, Outlook im Web |
100 GB, alle Clients |
|
OneDrive |
2 GB |
2 GB |
1 TB und mehr |
|
Teams: Chat, Kanäle, |
ja |
ja |
ja |
|
Shifts, Aufgaben, Genehmigungen, |
ja |
ja |
ja (muss angeheftet werden) |
|
Viva Connections als Startseite |
ja |
ja |
ja |
|
Entra ID Plan 1 (bedingter Zugriff) |
ja |
ja |
ja |
|
Intune Plan 1 (Geräte und Apps) |
ja |
ja |
ja |
|
Power Apps und Power Automate |
nein |
ja |
ja |
|
Eigene SharePoint-Seite |
nein |
nein |
ja |
Tabelle 1: Frontline-Pläne im Vergleich. Die Frontline-Pläne heften die typischen Frontline-Anwendungen von sich aus in Teams an; in den Vollplänen musst du das über eine App-Einrichtungsrichtlinie selbst tun.
Die Falle bei F1 ist nicht die Lesebeschränkung, sondern das fehlende Postfach. In einer Kita, in der die Leitung mit Eltern per E-Mail korrespondiert, ist F1 für die Leitung untauglich. Für die Springerkraft, die Dienstplan und Hygieneplan sehen will, ist F1 genau richtig. Die Mischung innerhalb einer Einrichtung ist der Normalfall, nicht die Ausnahme – und sie ist der Grund, warum pauschale Aussagen wie „wir nehmen für alle F3“ am Ende teurer sind als eine saubere Rollenzuordnung.
Welche Frontline-Pläne kirchliche Träger überhaupt beziehen dürfen, ob die Nonprofit-Konditionen greifen und wo die Grenze zwischen gemeinnütziger und wirtschaftlicher Tätigkeit verläuft, steht ausführlich in Microsoft-365-Lizenzierung für kirchliche Träger: Nonprofit-Angebote, Frontline-Pläne und die Frage, wer überhaupt berechtigt ist. Kurzfassung für die Planung: Die Berechtigungsprüfung läuft je Rechtsträger, nicht je Landeskirche oder Bistum. Ein Krankenhaus-Verbund wird dabei anders beurteilt als ein Kirchenkreis.
Geräte: geteilt, privat oder gar nicht
Die Gerätefrage entscheidet mehr über den Projekterfolg als die Lizenzfrage. Und sie ist in Pflege und Kita anders zu beantworten als im Einzelhandel, aus einem schlichten Grund: Was auf dem Gerät sichtbar wird, betrifft besonders schutzbedürftige Menschen, die sich nicht wehren können.

Skizze 2: Die Steuerungsschicht ist für alle gleich. Unterschiedlich ist nur, ob der Träger das Gerät verwaltet oder ausschließlich die App.
Geteilte Dienstgeräte: ein Tablet, viele Schichten
Das übliche Bild im Wohnbereich: ein Tablet im Stützpunkt, ein zweites im Dienstwagen, dazu vielleicht ein Infoterminal im Flur. Diese Geräte gehören dem Träger, verlassen das Haus nicht und werden von wechselnden Personen benutzt. Technisch registrierst du sie in Intune als firmeneigene Android-Geräte; ein Startbildschirm-Aufsatz blendet alles aus, was nicht zur Arbeit gehört – kein App-Store, kein privater Browser, keine Kamera-App mit Cloud-Sicherung ins Privatkonto.
Der wichtigere Teil ist die Anmeldung. Microsoft Entra ID kennt für geteilte Geräte einen eigenen Betriebsmodus: Eine Person meldet sich zu Schichtbeginn einmal an und ist damit in allen Anwendungen angemeldet, die diesen Modus unterstützen. Am Schichtende meldet ein einziger Klick aus allen diesen Apps ab, und die Daten der Person sind auf dem Gerät nicht mehr erreichbar. Das ist kein Komfortmerkmal. Das ist die Voraussetzung dafür, dass eine Protokollierung überhaupt eine Aussage hat.
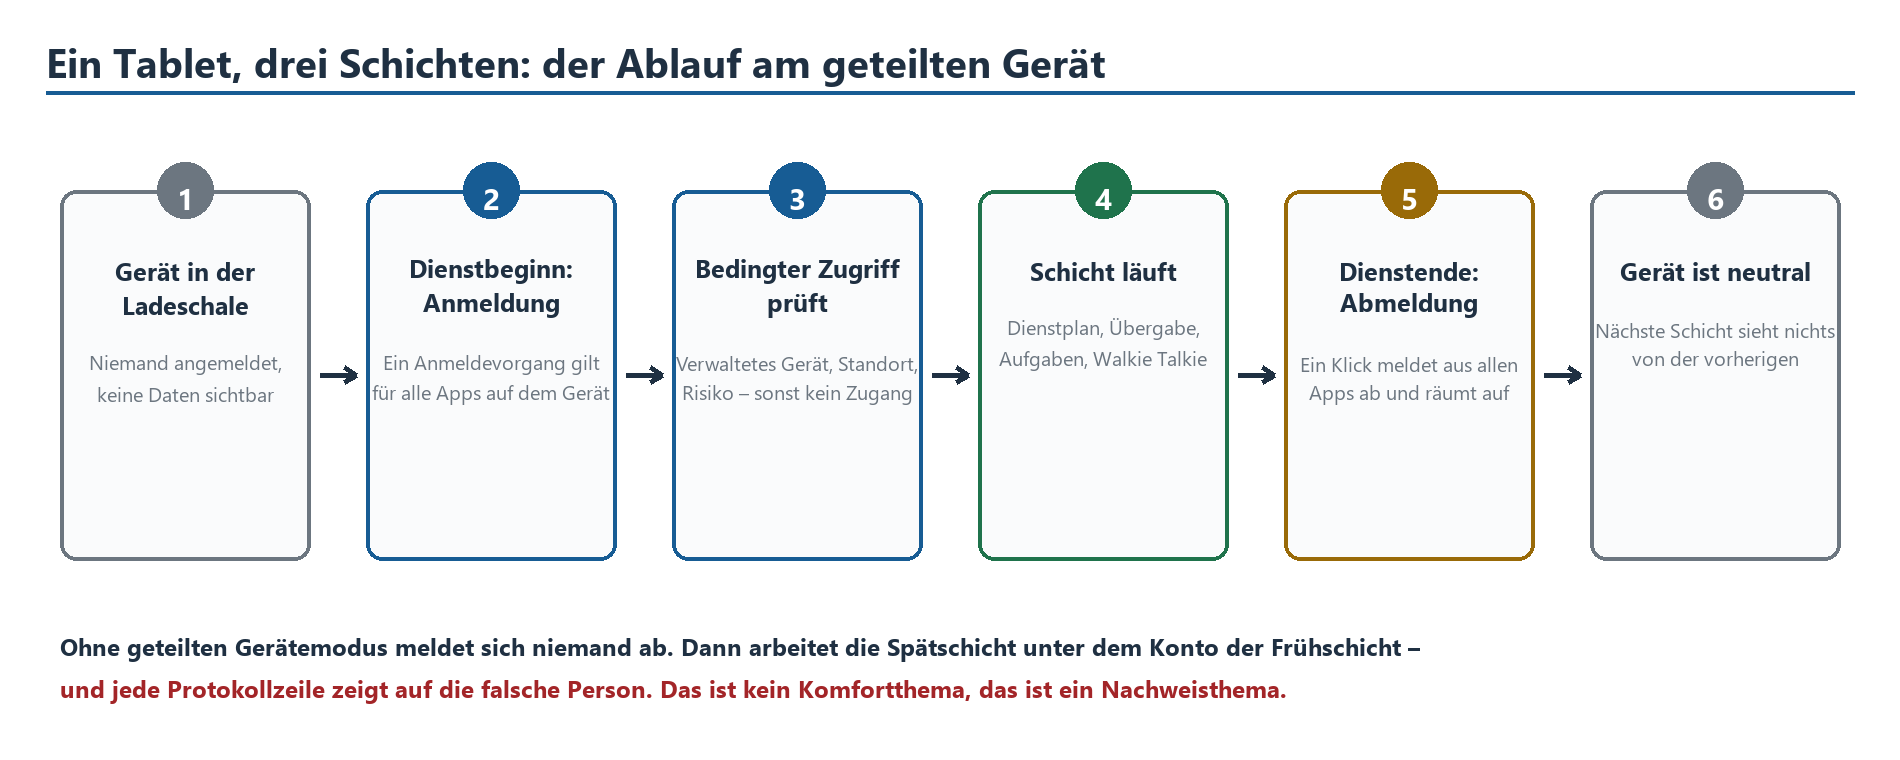
Skizze 3: Der Schichtwechsel am geteilten Gerät. Schritt 5 ist der, den man in der Praxis vergisst – und ohne den Schritt 6 nicht stattfindet.
|
TIPP — Pilot in genau einem Wohnbereich, nicht im ganzen Haus Nimm eine Station oder eine Kita-Gruppe, vier Wochen, zwei Geräte, eine benannte Ansprechperson im Team. Miss drei Dinge: Wie lange dauert die Anmeldung zu Schichtbeginn tatsächlich? Wie viele Kolleginnen und Kollegen melden sich am Schichtende ab, ohne dass jemand sie erinnert? Und wie oft ist das Gerät leer, weil es niemand in die Ladeschale gelegt hat? Die dritte Frage klingt banal und ist projektentscheidend. Ein Tablet, das um 14 Uhr aus ist, hat in der Belegschaft mehr Vertrauen zerstört als jede misslungene Schulung. Plane Ladeschalen an festen Orten ein und schreibe die Verantwortung dafür in die Übergabe – nicht in eine IT-Richtlinie, die im Wohnbereich niemand liest. |
|---|
|
WARNUNG — Kiosk ohne Anmeldung ist bequem und im kirchlichen Umfeld meistens falsch Ein Gerät ohne Benutzeranmeldung – klassischer Kiosk – ist schnell aufgesetzt und für Digital Signage im Foyer völlig in Ordnung. Sobald aber jemand daran arbeitet, fehlt genau das, was du bei einer Datenpanne brauchst: die Zuordnung einer Handlung zu einer Person. Microsoft selbst rät von Kiosk-Bereitstellungen für arbeitende Personen ab, weil weder eine Nachvollziehbarkeit noch benutzerbezogene Sicherheitsfunktionen wie eine Mehr-Faktor-Anmeldung möglich sind. Im kirchlichen Rechtskreis kommt hinzu: Wenn die Aufsicht nach einem Vorfall fragt, wer auf einen Datensatz zugegriffen hat, ist „das Wohnbereichstablet“ keine Antwort, mit der du aus dem Gespräch herauskommst. |
|---|
Private Smartphones: das Gerät nicht verwalten, die App schon
In der Pflege und in der Kita gibt es kaum einen Träger, der jeder Person ein Diensthandy in die Hand drückt. Also läuft die Kommunikation über private Geräte. Die entscheidende Einsicht: Du musst das private Gerät nicht verwalten, um die dienstlichen Daten darauf zu schützen. Intune kennt dafür App-Schutzrichtlinien, die ohne Geräteregistrierung funktionieren. Die Regeln greifen innerhalb der App:
Zugriff auf die dienstlichen Daten nur nach Eingabe einer eigenen PIN oder biometrisch – unabhängig vom Gerätecode.
Kein Kopieren von dienstlichen Inhalten in private Apps, kein „Speichern unter“ in die private Fotomediathek oder in einen Fremdanbieter-Speicher.
Verschlüsselung der dienstlichen Daten innerhalb der App.
Selektives Löschen: Bei Austritt, Verlust oder Diebstahl entfernst du die dienstlichen Daten, ohne die Urlaubsfotos der betroffenen Person anzufassen. Das ist nicht nur technisch elegant, sondern der einzige Weg, der in einer Dienstvereinbarung verhandelbar ist.
Blockade bei veraltetem Betriebssystem oder erkannter Manipulation des Geräts.
Genau hier liegt der Unterschied zur Kommune und zum Mittelstand: Das kirchliche Recht lässt die Nutzung privater Geräte nicht einfach laufen. Die Durchführungsverordnung zum Gesetz über den Kirchlichen Datenschutz behandelt die Nutzung privater IT-Systeme zu dienstlichen Zwecken als Ausnahme, die der Verantwortliche ausdrücklich zulassen muss – schriftlich, je Person und mit einem festen Mindestinhalt.
|
WICHTIG — Was eine Zulassung privater Geräte im katholischen Bereich enthalten muss Die novellierte Durchführungsverordnung zum KDG, die die Vollversammlung des Verbandes der Diözesen Deutschlands am 24. November 2025 beschlossen hat, verlangt in ihrem Abschnitt zu besonderen Gefahrenlagen für die Nutzung privater IT-Systeme eine schriftliche Zulassung. Diese muss mindestens enthalten: die Gründe, warum das private Gerät erforderlich ist; eine Regelung zum Einsatz einer zentralisierten Verwaltung von Mobilgeräten; das Recht des Trägers zur Löschung per Fernzugriff aus wichtigem Grund; eine jederzeitige Überprüfungsmöglichkeit; die Dauer der Nutzung; das Recht des Trägers festzulegen, welche Programme benutzt werden dürfen; und die Verpflichtung, die Löschung der dienstlichen Daten nachzuweisen, wenn die Freigabe endet oder das Gerät weitergegeben wird. Zusätzlich ist der betroffenen Person eine spezifische Handlungsanweisung auszuhändigen. Dieselbe Verordnung untersagt die Weiterleitung dienstlicher personenbezogener Daten auf private E-Mail-Konten und verlangt, dass auf dienstlichen IT-Systemen ausschließlich vom Träger autorisierte Programme und Kommunikationstechnologien verwendet werden. Jede Einrichtung setzt die Verordnung durch Veröffentlichung im eigenen Amtsblatt in Kraft – prüfe also den Stand in deinem Bistum, bevor du dich auf eine Fassung berufst. Auf evangelischer Seite gibt es kein wortgleiches Gegenstück, aber dieselbe Logik: Die IT-Sicherheitsverordnung der EKD orientiert sich am IT-Grundschutz des Bundesamtes für Sicherheit in der Informationstechnik, verlangt ein IT-Sicherheitskonzept mit abgestuften Schutzbedarfen und bezieht mobile Geräte ausdrücklich ein. Der Beauftragte für den Datenschutz der EKD stellt für private Smartphones und Tablets ein Muster für eine Dienstvereinbarung bereit, das den Einsatz einer zentralen Mobilgeräteverwaltung voraussetzt. |
|---|
Praktisch heißt das: Eine App-Schutzrichtlinie allein reicht technisch, aber nicht rechtlich. Du brauchst zusätzlich das Papier – Zulassung, Handlungsanweisung, und in aller Regel eine Dienstvereinbarung. Wer das umdreht und erst die Technik ausrollt, hat später die unangenehme Aufgabe, 300 Personen nachträglich etwas unterschreiben zu lassen, das sie längst benutzen.
Die Zuordnungstabelle, die in jedes Grobkonzept gehört
Wenn du aus diesem Beitrag genau eine Seite mitnimmst, dann diese. Sie beantwortet für jeden Arbeitsplatztyp vier Fragen in einer Zeile und ist damit die Grundlage für Budget, Beschaffung, Datenschutzprüfung und Mitbestimmungsverfahren.
|
Arbeitsplatztyp |
Gerät |
Lizenz |
Schutzmaßnahme |
|---|---|---|---|
|
Verwaltung, Leitung, |
Persönliches Notebook, |
Vollplan (E3/E5-Klasse) |
Geräteverwaltung mit Konformitätsregeln, bedingter Zugriff mit Mehr-Faktor-Anmeldung, Vertraulichkeitsbezeichnungen, Festplattenverschlüsselung |
|
Pflegefachkraft |
Geteiltes Tablet im Stützpunkt, |
Frontline-Plan F3 |
Geteilter Gerätemodus mit Abmeldung am Schichtende, verwalteter Startbildschirm, bedingter Zugriff auf verwaltete Geräte begrenzt, keine lokale Ablage |
|
Pflegehilfe, Betreuung, |
Dasselbe geteilte Tablet |
Frontline-Plan F1 |
Wie oben, zusätzlich engere Rechte in Teams und SharePoint, kein Zugriff auf Personalbereiche |
|
Pädagogische Fachkraft |
Gruppentablet, firmeneigen, |
Frontline-Plan F1 oder F3 |
Auf dem Gruppentablet: verwaltete Kamera-App ohne private Cloud-Sicherung. Auf dem privaten Gerät: App-Schutzrichtlinie, kein Speichern nach außen, schriftliche Zulassung |
|
Kita-Leitung, |
Notebook oder Tablet, |
Vollplan oder F3 mit |
Vollständige Geräteverwaltung, Mehr-Faktor-Anmeldung, Vertraulichkeitsbezeichnungen für Personal- und Elternkorrespondenz |
|
Hauswirtschaft, Küche, |
Kein eigenes Gerät, |
Frontline-Plan F1 |
Am Terminal: geteilter Gerätemodus mit kurzer Zeitsperre. Auf privatem Gerät: App-Schutzrichtlinie, Zugriff auf Dienstplan und Aushänge beschränkt |
|
Fahrdienst, |
Diensthandy, persönlich |
Frontline-Plan F3 |
Volle Geräteverwaltung, Verschlüsselung, Fernlöschung, Standortdaten nur wenn in der Dienstvereinbarung geregelt |
|
Ehrenamt im Besuchs- |
Ausschließlich privates Gerät |
Keine Lizenz oder |
Kein Zugriff auf Klientendaten, nur allgemeine Informationen, Verpflichtung auf das Datengeheimnis, getrennte Kanäle |
Tabelle 2: Arbeitsplatztyp, Gerät, Lizenz und Schutzmaßnahme. Die letzte Spalte ist der Teil, den die Datenschutzaufsicht sehen will; die dritte Spalte ist der Teil, den die Geschäftsführung sehen will.
|
Betriebsmodell |
Wem gehört das Gerät |
Wer verwaltet was |
Wo es in Kirche und Diakonie passt |
|---|---|---|---|
|
Geteiltes Gerät |
Träger |
Träger verwaltet Gerät und Apps |
Wohnbereich, Kita-Gruppe, Stationsstützpunkt, Werkstatt. Der Regelfall für alles, wo Klientenbezug entstehen kann. |
|
Privates Gerät (BYOD) |
Beschäftigte |
Träger verwaltet nur die App |
Dienstplan, Schichttausch, interne Absprachen, Aushänge. Nur mit schriftlicher Zulassung und Dienstvereinbarung. |
|
Persönliches Dienstgerät |
Träger |
Träger verwaltet alles |
Leitungen, Fahrdienst, ambulante Dienste, Bereitschaft. Teuer, aber rechtlich am einfachsten. |
|
Kiosk ohne Anmeldung |
Träger |
Träger verwaltet Gerät, kein Benutzerbezug |
Nur für Anzeigezwecke im Foyer. Für arbeitende Personen ungeeignet, weil keine Zuordnung möglich ist. |
Tabelle 3: Die vier Betriebsmodelle und ihre Einsatzgebiete. In der Praxis brauchst du in einem Träger mindestens drei davon gleichzeitig.
Dienstplan, Schichten und die Mitarbeitervertretung
Shifts ist die Anwendung, die den Frontline-Ansatz für die Belegschaft greifbar macht. Wer den Dienstplan auf dem Handy sieht, Schichttausch anfragen und Urlaub beantragen kann, versteht sofort, wozu das Ganze gut ist. Shifts ist gleichzeitig die Anwendung, bei der du am zuverlässigsten in ein Mitbestimmungsverfahren läufst – und zwar gleich in zwei Richtungen.
Die Dienstplan-Integration ist Handarbeit geworden
Kaum ein Träger plant seine Dienste in Teams. Geplant wird in einer Dienstplansoftware, die Arbeitszeitrecht, Qualifikationsmix, Nachtzuschläge und die Regelungen des jeweiligen Tarifwerks im Dritten Weg abbildet – AVR der Diakonie Deutschland, AVR Caritas, landeskirchliche Regelungen oder, im Krankenhausbereich, ein anderes Werk. Diese Software bleibt das führende System. Shifts ist die Anzeige- und Antragsoberfläche.
|
FAKTEN — Die bequeme Variante gibt es nicht mehr Die von Microsoft selbst betriebenen Dienstplan-Konnektoren für Shifts wurden zum 7. Dezember 2025 abgekündigt und eingestellt. Übrig geblieben sind zwei Wege: ein Konnektor, den der jeweilige Hersteller der Dienstplansoftware selbst betreibt – so verfährt Zebra für Reflexis – oder eine eigene Anbindung über die Microsoft-Graph-Schnittstelle. Für kirchliche Träger heißt das in der Praxis: Frag deinen Dienstplananbieter, ob er eine Teams-Anbindung anbietet und wer sie betreibt. Wenn die Antwort „wir prüfen das“ lautet, plane für die erste Ausbaustufe eine Einbahnstraße ein – Dienstplan aus dem Fachverfahren nach Shifts, Anträge weiterhin im Fachverfahren. Das ist unelegant, aber es funktioniert am ersten Tag und vermeidet, dass ein Schichttausch in zwei Systemen unterschiedlich dokumentiert ist. Und noch ein Hinweis für die Vertragsprüfung: Eine solche Anbindung ist eine Datenübermittlung an einen Auftragsverarbeiter. Die Vereinbarung dazu braucht im evangelischen Bereich die Anforderungen nach dem Datenschutzgesetz der EKD, im katholischen Bereich die nach dem Kirchlichen Datenschutzgesetz – einschließlich der Zusage, dass das jeweilige kirchliche Recht neben der Datenschutz-Grundverordnung gilt. |
|---|
Die Stempeluhr mit Standorterkennung – und warum sie ein Thema ist
Shifts enthält eine Zeiterfassungsfunktion. Wer sie einschaltet, kann zusätzlich eine Standorterkennung aktivieren: Es werden Koordinaten der Einrichtung hinterlegt, und der Zeitbericht weist anschließend aus, ob eine Person beim An- und Abmelden innerhalb eines Umkreises von 200 Metern um diesen Punkt war. Erfasst wird dabei der Standort zum Zeitpunkt des Stempelns, nicht der Weg dazwischen.
Das ist technisch harmlos formuliert und arbeitsrechtlich ein Mitbestimmungstatbestand erster Güte. Und zwar in beiden Kirchen, mit identischem Ergebnis bei unterschiedlichem Wortlaut.
|
Sachverhalt |
Evangelisch: MVG-EKD |
Katholisch: MAVO |
Was in die Dienstvereinbarung gehört |
|---|---|---|---|
|
Beginn und Ende der täglichen Arbeitszeit, Pausen, Verteilung auf Wochentage, Grundsätze für die Aufstellung von Dienstplänen |
§ 40 Nr. 4 MVG-EKD |
§ 36 Abs. 1 Nr. 1 MAVO |
Wer plant, wer veröffentlicht, welche Vorlaufzeit gilt, wie Schichttausch beantragt und genehmigt wird, was passiert, wenn Shifts und Fachverfahren auseinanderlaufen |
|
Einführung und Anwendung von Maßnahmen oder technischen Einrichtungen, die zur Überwachung von Verhalten oder Leistung geeignet sind |
§ 40 Nr. 11 MVG-EKD |
§ 36 Abs. 1 Nr. 9 MAVO |
Welche Protokolle entstehen, wer sie auswerten darf, wie lange sie aufbewahrt werden, dass keine Leistungs- oder Verhaltenskontrolle stattfindet, wie Verstöße gegen diese Zusage behandelt werden |
|
Standorterkennung beim Stempeln |
fällt unter § 40 Nr. 11 |
fällt unter § 36 Abs. 1 Nr. 9 |
Ob die Funktion überhaupt eingeschaltet wird; falls ja: Zweck, Radius, Aufbewahrungsdauer des Zeitberichts, ausdrücklicher Ausschluss von Bewegungsprofilen |
|
Erreichbarkeit außerhalb der Dienstzeit |
Regelungsgegenstand der Dienstvereinbarung |
Regelungsgegenstand der Dienstvereinbarung |
Ob Benachrichtigungen außerhalb der Schicht stummgeschaltet werden, ob der Zugriff blockiert oder nur mit Hinweis versehen wird, wie Rufdienst und Bereitschaft davon ausgenommen sind |
Tabelle 4: Mitbestimmung bei Shifts. Die Paragrafen unterscheiden sich, das Ergebnis nicht: Ohne Zustimmung der Mitarbeitervertretung geht die Funktion nicht in Betrieb.
Der häufigste Fehler in Projekten ist nicht, die Mitarbeitervertretung zu übergehen. Das trauen sich die meisten nicht. Der häufigste Fehler ist, sie zu spät zu beteiligen – nach dem Pilotbetrieb, wenn die Geräte schon gekauft sind und das Konzept steht. Dann verhandelt die MAV nicht mehr über die Ausgestaltung, sondern über die Rücknahme, und das Verfahren dauert dreimal so lange.
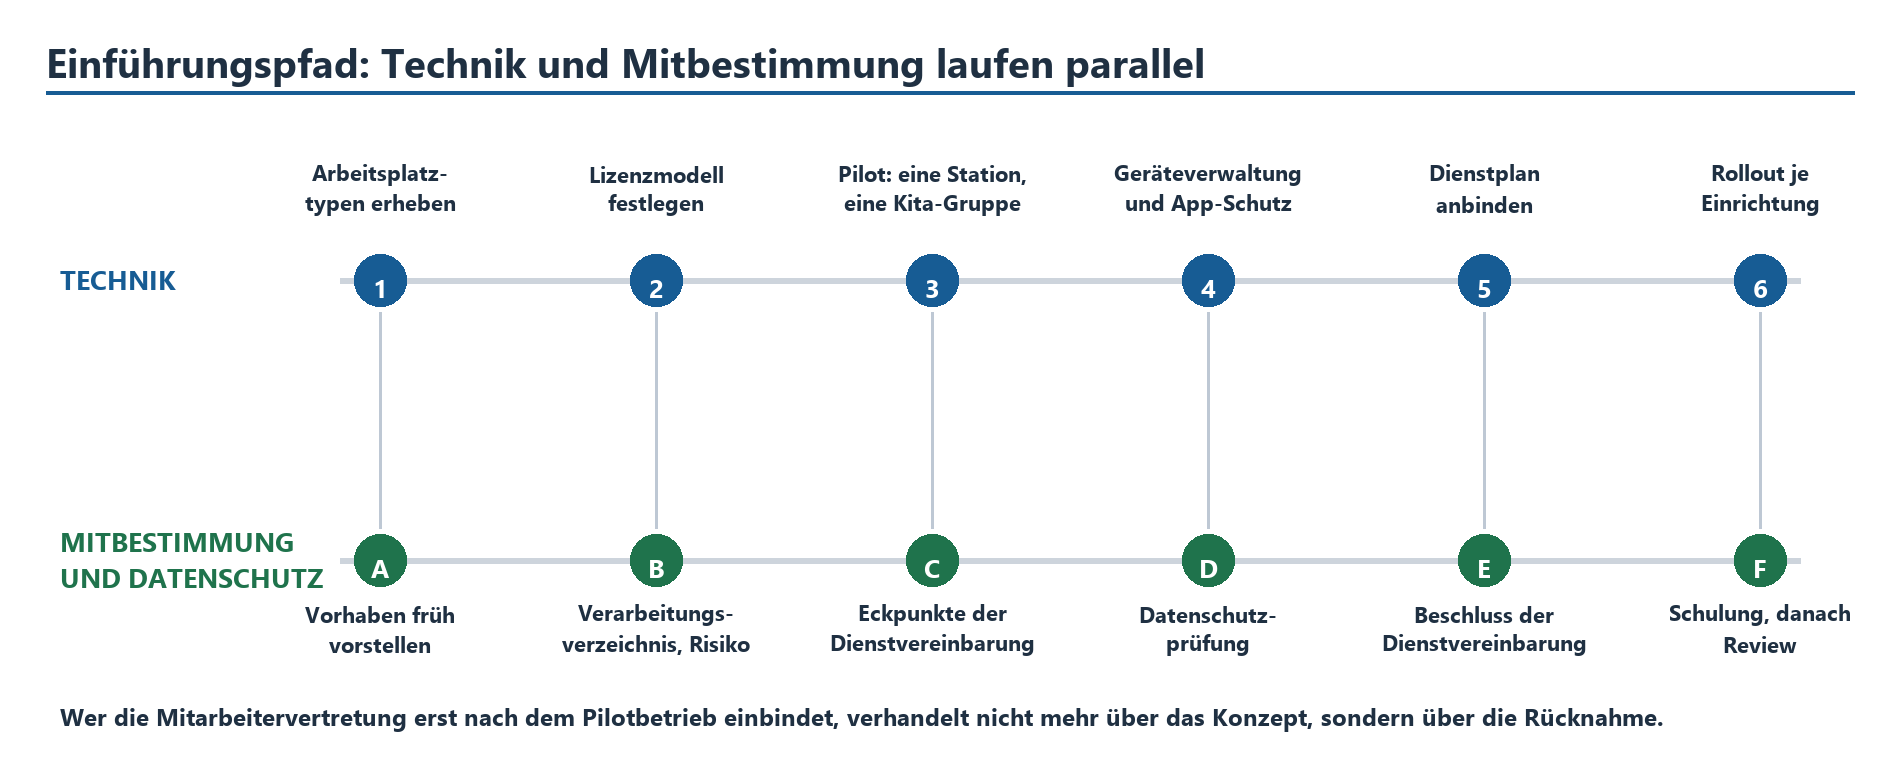
Skizze 4: Technik und Mitbestimmung als zwei parallele Stränge. Die Verbindungslinien sind die Stellen, an denen beide Seiten dasselbe Dokument brauchen.
Wie ein Mitbestimmungsverfahren zu Microsoft 365 abläuft, welche Punkte in eine Dienstvereinbarung gehören und wo die Unterschiede zwischen MVG-EKD und MAVO im Verfahren tatsächlich liegen, ist der Gegenstand von Mitarbeitervertretung und Microsoft 365: MVG-EKD, MAVO, Dienstvereinbarung und Mitbestimmung bei Teams, Copilot und Protokollierung. Für Frontline-Arbeitsplätze kommt dort ein Aspekt hinzu, den Verwaltungsprojekte nicht haben: Die betroffene Gruppe ist selten in der Mitarbeitervertretung gut vertreten, weil Schichtdienst und Gremienarbeit schlecht zusammenpassen. Es lohnt sich, gezielt Menschen aus der Pflege und aus der Kita in die Vorbereitung zu holen.
Erreichbarkeit nach Feierabend – technisch lösbar
Sobald der Dienstplan auf dem privaten Handy liegt, kommt die Frage: Muss ich jetzt immer erreichbar sein? Die Antwort kann eine Dienstvereinbarung geben, und die Technik kann sie durchsetzen. Microsoft bietet dafür zwei Funktionen, die man sauber auseinanderhalten sollte.
Ruhezeiten: Über eine App-Schutzrichtlinie werden Teams-Benachrichtigungen außerhalb definierter Zeiten stummgeschaltet. Die App bleibt benutzbar, sie meldet sich nur nicht. Das ist die milde und meist ausreichende Variante.
Arbeitszeitbegrenzung: Wer außerhalb seiner Schicht Teams öffnet, sieht entweder einen Hinweis oder eine Sperre. Diese Funktion ist für private und für persönlich zugeordnete Dienstgeräte gedacht und braucht ein Signal aus einer Zeiterfassung – sie wird über die Kommen- und Gehen-Meldung gesteuert, nicht über den geplanten Dienstplan. Ohne Stempelsystem funktioniert sie nicht.
|
TIPP — Die Funktion, mit der du die Dienstvereinbarung gewinnst In fast jeder Verhandlung über Frontline-Arbeitsplätze ist die Sorge vor ständiger Erreichbarkeit der größte Einwand. Wenn du in der ersten Sitzung mit der Mitarbeitervertretung zeigen kannst, dass Benachrichtigungen außerhalb der Schicht technisch stummgeschaltet werden – nicht als Versprechen, sondern als Einstellung, die jemand einschaltet und die man vorführen kann –, ändert sich der Ton des Gesprächs erheblich. Der ehrliche Zusatz gehört dazu: Die härtere Sperrvariante setzt ein Zeiterfassungssystem voraus, das ein Kommen- und Gehen-Signal liefert. Wer das nicht hat, bekommt die Stummschaltung, aber nicht die Sperre. Sag das früh, sonst steht es später als nicht erfüllte Zusage im Protokoll. |
|---|
Zur Vollständigkeit: Walkie Talkie, die Push-to-Talk-Funktion in Teams, ist in allen kostenpflichtigen Teams-Plänen enthalten und in den Frontline-Plänen standardmäßig angeheftet. Sie arbeitet auf bestehenden Teams-Kanälen, läuft über WLAN oder Mobilfunk und ersetzt in vielen Häusern die alte Betriebsfunkanlage. Freigegebene Kanäle unterstützt sie nicht – wer also einrichtungsübergreifend funken will, muss die Kanalstruktur entsprechend planen. Und bevor jemand fragt: Ja, auch eine Sprachnachricht über Walkie Talkie kann Klientendaten enthalten. Die Regeln dafür sind dieselben wie im Chat.
Datenschutz: Bewohnerdaten, Kinderfotos und die Elterngruppe
Jetzt zum Teil, der kirchliche Träger von einem Einzelhändler mit derselben Gerätelandschaft unterscheidet. Es geht nicht um Verkaufszahlen, sondern um Menschen in Abhängigkeit: Bewohnerinnen und Bewohner eines Pflegeheims, Kinder in einer Krippengruppe, Familien in der Jugendhilfe, Ratsuchende in einer Beratungsstelle.
Die Schutzbedarfsfrage kommt vor der Gerätefrage
Beide kirchlichen Rechtskreise arbeiten mit abgestuften Schutzniveaus. Im katholischen Bereich ordnet die Durchführungsverordnung zum KDG personenbezogene Daten in drei Datenschutzklassen ein; besondere Kategorien personenbezogener Daten – also Gesundheitsdaten, religiöse Überzeugung, Daten über strafbare Handlungen – landen in der höchsten Klasse. Wird keine Einordnung vorgenommen, gilt automatisch die höchste Klasse. Das ist eine elegante Regelung: Wer sich vor der Klassifizierung drückt, bekommt die strengsten Anforderungen aufgehalst.
Für mobile Geräte ist eine Vorgabe besonders relevant: Wenn Daten der höchsten Schutzklasse aus dienstlichen Gründen zwingend auf mobilen Geräten oder Datenträgern gespeichert werden müssen, dürfen sie dort nur verschlüsselt abgelegt werden, mit einem Verfahren nach dem Stand der Technik. Das Wörtchen „zwingend“ ist dabei kein Füllwort. Es verlangt eine Begründung, warum es nicht anders geht.
Auf evangelischer Seite führt das Datenschutzgesetz der EKD über seine Regelung zu technischen und organisatorischen Maßnahmen zum gleichen Ergebnis: Der Schutz muss dem Risiko angemessen sein, ausdrücklich genannt werden Pseudonymisierung, Anonymisierung und Verschlüsselung. Die IT-Sicherheitsverordnung der EKD konkretisiert das mit einem am IT-Grundschutz orientierten Vorgehen und abgestuften Schutzbedarfen, die mobile Geräte einschließen.

Skizze 5: Die Kanalampel. Sie beantwortet die Frage, die in jeder Teamsitzung gestellt wird – „darf ich das schnell über das Handy schicken?“
Fachverfahren bleiben Fachverfahren
Die wichtigste Architekturentscheidung ist eine Verzichtsentscheidung: Die Pflegedokumentation gehört nicht in Microsoft 365. Die Kita-Verwaltung gehört nicht in Microsoft 365. Die Fallakte der Jugendhilfe gehört nicht in Microsoft 365. Diese Systeme haben eigene Rollenmodelle, eigene Aufbewahrungsregeln, eigene Schnittstellen zu Kostenträgern und – im Zweifelsfall – eine Zertifizierung, die du in einem allgemeinen Zusammenarbeitswerkzeug nicht nachbaust.
Was in Microsoft 365 gehört, ist alles rundherum: Dienstplan, Übergabe ohne Klientenbezug, Hygieneplan, Fortbildungsunterlagen, Bestellwesen, Krankmeldungsprozess, Ausfallmanagement, Kommunikation zwischen Einrichtungsleitung und Träger. Das klingt nach wenig und ist in der Praxis genau die Menge Arbeit, die heute über Zettel, Telefon und WhatsApp läuft.
Wo die Grenze im Einzelfall verläuft und wie du Sozialdaten, Schweigepflicht und die strafrechtlich geschützten Geheimnisse in Microsoft 365 technisch absicherst, wenn sie sich eben doch nicht vollständig vermeiden lassen, behandelt Klientendaten in Diakonie und Caritas: Sozialdaten, Schweigepflicht und Schutz mit Microsoft Purview. Für die Kennzeichnung – von der Gemeindebrief-Datei bis zur Beratungsakte – ist Sensitivity Labels für kirchliche Träger: Ein Label-Konzept vom Gemeindebrief bis zur Beratungsakte der passende Einstieg.
Ein Sonderfall bleibt außen vor: Was dem Seelsorgegeheimnis unterliegt, und erst recht, was unter das Beichtgeheimnis fällt, hat auf keinem Gerät und in keiner Cloud etwas zu suchen. Die katholische Durchführungsverordnung sagt das mit bemerkenswerter Deutlichkeit: Daten, die dem Beichtgeheimnis unterliegen, dürfen überhaupt nicht verarbeitet werden. Für Daten unter dem Seelsorgegeheimnis verlangt sie ein Schutzniveau, das über die höchste Datenschutzklasse noch hinausgehen kann.
Fotos aus dem Kita-Alltag
Kein Thema erzeugt in Kita-Projekten so viel Diskussion wie Fotos. Das Portfolio des Kindes, die Dokumentation des Waldtages, das Gruppenbild für den Elternabend, das Bild für den Gemeindebrief – all das ist pädagogisch sinnvoll und datenschutzrechtlich anspruchsvoll, weil ein Foto eines erkennbaren Kindes ein personenbezogenes Datum ist und die Einwilligung von den Sorgeberechtigten kommen muss.
Die technische Seite ist überschaubar, wenn du drei Entscheidungen triffst:
Ein Gerät für dienstliche Fotos. Fotografiert wird mit dem Gruppentablet, nicht mit dem privaten Handy. Auf dem Gruppentablet ist die Foto-Sicherung in private Konten unterbunden, und die Bilder landen direkt in der Ablage der Einrichtung.
Ein Ort für die Ablage. Eine klar benannte Bibliothek je Gruppe, mit Aufbewahrungsregel und Zugriff nur für das Gruppenteam und die Leitung. Nicht OneDrive der Erzieherin, nicht der Chat, nicht der allgemeine Kanal der Einrichtung.
Eine Zweckkennzeichnung. Ein Foto für das Portfolio des Kindes ist etwas anderes als ein Foto für die Öffentlichkeitsarbeit. Unterschiedliche Einwilligung, unterschiedliche Aufbewahrung, unterschiedliche Empfänger. Trenn das auf Ordnerebene, sonst trennt es später niemand mehr.
Und die organisatorische Seite, die keine Technik löst: Die Einwilligung muss widerrufbar sein, und der Widerruf muss praktisch umsetzbar sein. Wenn ein Elternpaar die Einwilligung für Öffentlichkeitsarbeit zurückzieht, muss jemand die betreffenden Bilder finden können. In einer strukturierten Bibliothek ist das eine Suchabfrage. In 40 Chatverläufen auf 12 privaten Handys ist es ein Ding der Unmöglichkeit – und genau deshalb ist der nächste Kasten kein Nebenschauplatz.
|
WARNUNG — Die WhatsApp-Gruppe der Kita-Eltern ist Schatten-IT mit Ansage In fast jeder Kita gibt es sie: die Elterngruppe. Gegründet von einer Erzieherin oder einer Elternvertretung, mit 28 Mitgliedern, darunter die Leitung, drei Fachkräfte und 24 Sorgeberechtigte. Dort werden Abholzeiten geändert, Läuseaufkommen gemeldet, Fotos vom Ausflug geteilt und gelegentlich Krankmeldungen abgegeben. Sie ist beliebt, sie funktioniert, und sie ist aus Sicht des Trägers ein unkontrollierter Datenverarbeitungsvorgang auf privaten Geräten. bWas daran konkret schiefläuft: Die dienstlichen Telefonnummern der Fachkräfte sind private Nummern und liegen bei allen Elternteilen im Adressbuch. Die Nummern aller Sorgeberechtigten liegen wechselseitig offen – eine Übermittlung, für die niemand eine Rechtsgrundlage geprüft hat. Fotos von Kindern werden an Personen verteilt, deren Einwilligung sich nie auf diesen Empfängerkreis bezogen hat. Gesundheitsinformationen einzelner Kinder stehen in einem Gruppenchat. Beim Personalwechsel bleibt die ausgeschiedene Fachkraft Mitglied, bis jemand daran denkt. Und wenn ein Gerät verloren geht, gibt es weder Fernlöschung noch Nachweis. bWarum Verbieten allein nicht reicht: Die Gruppe existiert, weil sie ein echtes Bedürfnis erfüllt: schnelle, niedrigschwellige Kommunikation mit Eltern, die keine E-Mails lesen. Ein Rundschreiben aus dem Landeskirchenamt oder dem Generalvikariat, das die Nutzung untersagt, verschiebt die Gruppe in den Untergrund und nimmt dem Träger die letzte Möglichkeit, davon zu erfahren. bWas stattdessen funktioniert: Erstens ein dienstlicher Kanal, der mindestens so bequem ist – Elternbriefe über die Startseite der Einrichtung, Abholzeiten über ein einfaches Formular, Krankmeldungen über einen definierten Weg, und für die Fachkräfte untereinander Teams auf dem Gruppentablet. Zweitens eine klare Regelung, welche Information über welchen Kanal geht, formuliert in zehn Zeilen und nicht in einer 14-seitigen Richtlinie. Drittens ein Stichtag, zu dem die alte Gruppe geschlossen wird, mit Ansage an die Eltern und einer benannten Person, die das durchzieht. Viertens: keine private Nummer einer Fachkraft in einem Elternverteiler, unter keinen Umständen. Die Durchführungsverordnung zum KDG lässt auf dienstlichen Systemen ausschließlich vom Träger autorisierte Programme und Kommunikationstechnologien zu. Wenn du also den dienstlichen Kanal nicht bereitstellst, verlangst du von den Fachkräften, entweder die Regel zu brechen oder schlechter zu arbeiten. Beides ist keine Position, aus der heraus man Compliance einfordern sollte. |
|---|
Die beiden Rechtsrahmen im Detail – Zulässigkeit, Betroffenenrechte, Auftragsverarbeitung, Meldepflichten – sind Gegenstand eigener Beiträge: DSG-EKD verständlich: Was das evangelische Datenschutzgesetz für Microsoft 365 konkret bedeutet und KDG verständlich: Microsoft 365 unter dem Kirchlichen Datenschutzgesetz der katholischen Kirche. Für den Frontline-Fall ist vor allem eines wichtig: Zuständig ist nicht die Landesdatenschutzbehörde, sondern der Beauftragte für den Datenschutz der EKD beziehungsweise die für das jeweilige Bistum zuständige katholische Datenschutzaufsicht. Die Diözesen haben sich dafür zu fünf regionalen Aufsichten zusammengeschlossen. Wer bei einer Datenpanne reflexhaft die staatliche Aufsicht anruft, hat die Meldung an die falsche Stelle gerichtet.
Rollout: was in welcher Reihenfolge passiert
Frontline-Projekte scheitern selten an der Technik. Sie scheitern an der Reihenfolge. Hier ist die, die sich bewährt hat.
Erst zählen, dann kaufen
Die Arbeitsplatztypen-Erhebung aus Tabelle 2 ist keine Fleißaufgabe für das Projektbüro, sondern die Grundlage jeder weiteren Entscheidung. Sie braucht die Einrichtungsleitungen, nicht die IT. Eine Frage pro Person: Welches Gerät benutzt diese Rolle, gehört es dem Träger, und wird es geteilt? Wer diese Erhebung überspringt und die Lizenzzahl aus dem Personalverzeichnis ableitet, kauft systematisch am Bedarf vorbei.
Dann die Identität
Viele Frontline-Beschäftigte haben heute kein Konto. Sie anzulegen ist der unterschätzte Aufwand im Projekt: Namensschema, Stammdatenquelle, Erstanmeldung, Passwortzurücksetzung ohne Helpdesk, Ausscheiden. Bei einer Fluktuation, wie sie in Pflege und Kita üblich ist, ist ein manueller Prozess nach einem Jahr unbrauchbar. Plane die Anbindung an das Personalverwaltungssystem von Anfang an mit ein, auch wenn du sie erst in Ausbaustufe zwei umsetzt.
Ein pragmatischer Baustein, der in Trägern mit vielen Standorten viel Druck vom Helpdesk nimmt: Entra ID erlaubt es, einfache Verwaltungsaufgaben an Leitungen vor Ort zu delegieren – Passwort zurücksetzen, Telefonnummer pflegen. Eine Wohnbereichsleitung, die um 6 Uhr morgens ein Passwort zurücksetzen kann, ist mehr wert als jede Erreichbarkeitszusage der IT.
Dann der Pilot – und zwar dort, wo es weh tut
Der Pilot gehört nicht in die Verwaltung und nicht in die Einrichtung mit der technikaffinsten Leitung. Er gehört in einen durchschnittlichen Wohnbereich mit durchschnittlicher Besetzung und durchschnittlicher WLAN-Abdeckung. Denn genau dort erfährst du die Dinge, die kein Konzept vorhersagt: dass im Souterrain kein Empfang ist, dass die Nachtwache das Gerät nicht findet, dass die Anmeldung mit Einmalcode nicht funktioniert, wenn das private Handy im Spind liegt.
|
TIPP — Netzabdeckung vor Gerätebeschaffung prüfen Push-to-Talk, Dienstplan-Aktualisierung und Anmeldung am geteilten Gerät brauchen alle eine Verbindung. Walkie Talkie arbeitet über WLAN oder Mobilfunk und funktioniert ohne Verbindung nicht. In Bestandsgebäuden von Pflegeheimen – dicke Wände, Brandschutztüren, Kellerwäscherei – ist die Abdeckung regelmäßig das eigentliche Projekt. Eine Messung durch das Haus kostet einen Tag und erspart dir die Diskussion, ob das neue System „schlecht funktioniert“. Rechne die Ertüchtigung des Netzes ins Budget ein, bevor die Geräte bestellt werden, nicht danach. |
|---|
Und erst dann die Fläche
Ausgerollt wird einrichtungsweise, nicht trägerweit. Jede Einrichtung bekommt einen Termin, eine benannte Ansprechperson im Haus und eine Kurzschulung in der Übergabezeit – nicht als zweistündiger Kurs am Nachmittag, den Schichtdienstleistende nie besuchen können. Zwanzig Minuten, zweimal angeboten, damit Früh- und Spätschicht drankommen. Und danach eine Woche Begleitung vor Ort, in der jemand da ist, der Fragen beantwortet.
Nach sechs Monaten gehört ein Rückblick in den Plan: Was wird tatsächlich benutzt? Wo sind Schatten-Kanäle wieder entstanden? Welche Zusage aus der Dienstvereinbarung hat sich als unpraktikabel erwiesen? Eine Dienstvereinbarung, die niemand nachhält, ist schlechter als keine – sie erzeugt die Illusion von Regelung.
Häufige Fragen
Brauchen wirklich alle Beschäftigten eine Lizenz?
Nein. Wer ausschließlich über einen Aushang im Flur informiert wird und keine personalisierten Daten sieht, braucht kein Konto. Sobald aber jemand seinen eigenen Dienstplan sehen, Urlaub beantragen oder in einem Team mitlesen soll, braucht diese Person eine Identität und damit eine Lizenz. Die Zwischenlösung „eine Kennung für den ganzen Wohnbereich“ ist lizenzrechtlich unsauber und datenschutzrechtlich fatal, weil sie jede Nachvollziehbarkeit zerstört.
Können wir Frontline-Pläne und Vollpläne im selben Tenant mischen?
Ja, das ist der vorgesehene Weg. Microsoft beschreibt genau diese Mischung als Normalfall: Vollpläne für die Verwaltung, Frontline-Pläne für die mobile Belegschaft. Innerhalb eines Tenants steuerst du die Unterschiede über Gruppen, Richtlinien und Lizenzzuweisung. Was du beachten musst: Manche Funktionen, die du für alle konfigurierst, setzen eine Lizenz voraus, die nicht alle haben. Prüfe das je Funktion, nicht je Plan.
Was passiert mit den Daten, wenn eine Pflegekraft das Haus verlässt?
Bei geteilten Dienstgeräten: nichts, denn dort liegt nichts Persönliches. Beim privaten Gerät greift das selektive Löschen aus der App-Schutzrichtlinie – die dienstlichen Daten verschwinden, das private Gerät bleibt unangetastet. Wichtig ist, dass dieser Schritt Teil des Austrittsprozesses in der Personalabteilung ist und nicht davon abhängt, ob jemand daran denkt, ein Ticket zu schreiben. Die katholische Durchführungsverordnung verlangt ausdrücklich einen Löschnachweis, wenn die Freigabe des privaten Geräts endet.
Dürfen wir Bewohnerdaten überhaupt auf ein Tablet lassen?
Für die Pflegedokumentation gilt: Das ist Sache des Fachverfahrens, und wenn dieses eine mobile Anwendung hat, ist das der richtige Weg – mit den dort vorgesehenen Schutzmaßnahmen. In Microsoft 365 sollten Bewohner- und Klientendaten die Ausnahme sein. Wo sie sich nicht vermeiden lassen, gelten die Anforderungen der höchsten Schutzklasse: verschlüsselte Ablage auf dem mobilen Gerät, enge Berechtigung, dokumentierte Begründung, warum es nicht anders geht. Und eine Datenschutz-Folgenabschätzung, bevor das produktiv geht.
Wie reagieren wir, wenn die Mitarbeitervertretung Shifts komplett ablehnt?
Zunächst: Das kommt selten vor, wenn man früh beteiligt. Was vorkommt, ist die Ablehnung einzelner Funktionen – meistens der Standorterkennung beim Stempeln und der Auswertbarkeit von Protokollen. Beides lässt sich abschalten oder einschränken, ohne den Nutzen des Dienstplans auf dem Handy zu verlieren. Verhandle funktionsweise, nicht über das Produkt als Ganzes. Und wenn keine Einigung zustande kommt, sehen sowohl das evangelische als auch das katholische Mitarbeitervertretungsrecht ein geordnetes Verfahren zur Konfliktlösung vor – das ist kein Scheitern, sondern der vorgesehene Weg.
Können wir Walkie Talkie über mehrere Einrichtungen hinweg nutzen?
Innerhalb normaler und privater Teams-Kanäle ja. Freigegebene Kanäle unterstützt die Funktion nicht. Wenn also der Fahrdienst eines Caritasverbands auf Kreisebene mit drei Einrichtungen funken soll, brauchst du dafür ein gemeinsames Team mit den entsprechenden Kanälen – und eine Überlegung dazu, wer dort sonst noch mithört.
Was ist mit dem WLAN-Gastzugang für private Geräte?
Ein separates Gastnetz für private Geräte ist sinnvoll und entlastet die Diskussion: Die Beschäftigten kommen ins Internet, ohne im internen Netz zu sein. Microsoft 365 funktioniert über das Internet, dafür braucht niemand Zugang zum Trägernetz. Was du dabei nicht vergessen darfst: Ein Gastnetz mit einem Kennwort, das seit 2019 auf einem Zettel am Stationszimmer klebt, ist kein Sicherheitskonzept.
Brauchen wir eine Datenschutz-Folgenabschätzung für Frontline-Arbeitsplätze?
Beide kirchlichen Datenschutzgesetze verlangen eine Folgenabschätzung, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte der betroffenen Personen mit sich bringt. Bei Zeiterfassung mit Standortbezug, bei der Verarbeitung von Daten besonders schutzbedürftiger Menschen und bei der Nutzung privater Geräte für dienstliche Zwecke wirst du diese Frage nur schwer mit Nein beantworten können. Rechne fest damit und plane die Zeit ein – sie läuft ohnehin parallel zum Mitbestimmungsverfahren.
Fazit
Frontline-Arbeitsplätze sind in Diakonie und Caritas kein Randthema, sondern die Mehrheit der Belegschaft. Technisch ist die Sache erstaunlich gut gelöst: Es gibt passende Lizenzpläne, es gibt einen geteilten Gerätemodus, der Schichtwechsel sauber abbildet, es gibt App-Schutzrichtlinien, die private Geräte einbinden, ohne sie zu übernehmen, und es gibt Funktionen, die Erreichbarkeit außerhalb der Dienstzeit begrenzen. Das meiste davon steckt bereits in den Frontline-Plänen, ohne Zusatzlizenz.
Anders als im Mittelstand ist der begrenzende Faktor nicht die Technik, sondern die Ordnung drumherum. Das kirchliche Datenschutzrecht behandelt die Nutzung privater Geräte als begründungspflichtige Ausnahme mit einem vorgeschriebenen Mindestinhalt. Das Mitarbeitervertretungsrecht macht Dienstplan und Protokollierung zu Mitbestimmungstatbeständen. Die Aufsicht ist kirchlich, nicht staatlich. Und die Menschen, um die es geht, sind Pflegebedürftige, Kinder und Familien in schwierigen Lagen – eine Gruppe, bei der ein Datenschutzvorfall nicht nur ein Bußgeldrisiko ist, sondern das Vertrauen in die Dienstgemeinschaft beschädigt.
Der praktische Rat zum Schluss ist deshalb unspektakulär: Fang mit der Erhebung der Arbeitsplatztypen an, nimm die Mitarbeitervertretung und die örtlich Beauftragten für den Datenschutz von der ersten Sitzung an mit, pilotiere in einem durchschnittlichen Wohnbereich statt im Vorzeigehaus, und stelle einen dienstlichen Kanal bereit, bevor du den privaten verbietest. Der Rest ist normales Microsoft 365 – und das ist, ehrlich gesagt, die gute Nachricht an diesem Thema.
|
WEITER — Vertiefung zu einzelnen Bausteinen Diese Beiträge greifen Aspekte auf, die in einem Frontline-Projekt regelmäßig auftauchen: › Microsoft 365 in Kirche, Diakonie und Caritas › Klientendaten in Diakonie und Caritas: Sozialdaten, Schweigepflicht und Schutz mit Microsoft Purview › Sensitivity Labels für kirchliche Träger: Ein Label-Konzept vom Gemeindebrief bis zur Beratungsakte |
|---|
Wenn ein Träger diesen Weg nicht allein gehen will: Die Arbeitsplatztypen-Erhebung, das Gerätekonzept und die Vorlage für die Dienstvereinbarung lassen sich in einem überschaubaren Rahmen erarbeiten – siehe Microsoft-365-Beratung für kirchliche Träger. Für die Kurzschulungen in der Übergabezeit gibt es passende Formate unter Microsoft-365-Schulung für kirchliche Träger.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/1-400-beschaeftigte.pdf — © Ulrich B. Boddenberg · boddenberg.de