
SharePoint Server: Neue Features der Subscription Edition
Feature Updates 25H1 bis 26H1 – was sich geändert hat und was Entscheider jetzt wissen müssen|
SharePoint / Teams |
|---|
SharePoint Server: Neue Features
Executive Summary
Kurz gesagt: SharePoint Server ist nicht tot, er hat nur aufgehört, sich alle drei Jahre neu zu erfinden. Seit der Subscription Edition kommen die Neuerungen im Halbjahrestakt als Feature Update, und die letzten drei Runden haben es in sich. 25H1 hat die Datenbankanbindung auf Microsoft.Data.SqlClient umgestellt und die hybride Suche gerettet, 25H2 hat mit Document Intelligence künstliche Intelligenz in die Dokumentbibliothek geholt, und 26H1 aus dem Juni-CU räumt endlich beim berüchtigten Everyone-Claim auf.
Für dich als Entscheider heißt das dreierlei. Erstens: Wer noch auf SharePoint Server 2016 oder 2019 sitzt, hat am 14. Juli 2026 den letzten Patch bekommen. Das ist keine Drohung, das ist ein Kalendereintrag in der Vergangenheit. Zweitens: Auch die Subscription Edition ist kein Freifahrtschein. Jeder Build wird genau zwölf Monate unterstützt, danach meckert die Zentraladministration und irgendwann auch der Auditor. Drittens: Die spannenden neuen Funktionen sind keine reinen On-Premises-Funktionen mehr. Document Intelligence braucht ein Azure-Abo mit Azure OpenAI, der Graph Connector braucht einen Microsoft-365-Tenant, und Cloud Hybrid Search braucht beides.
Die ehrliche Consulting-Botschaft lautet deshalb: SharePoint Server SE ist heute ein hybrides Produkt mit lokaler Datenhaltung, kein Bollwerk gegen die Cloud. Wer ihn als Bollwerk verkauft hat, sollte die Argumentation jetzt geräuschlos anpassen, bevor es jemand anderes tut.
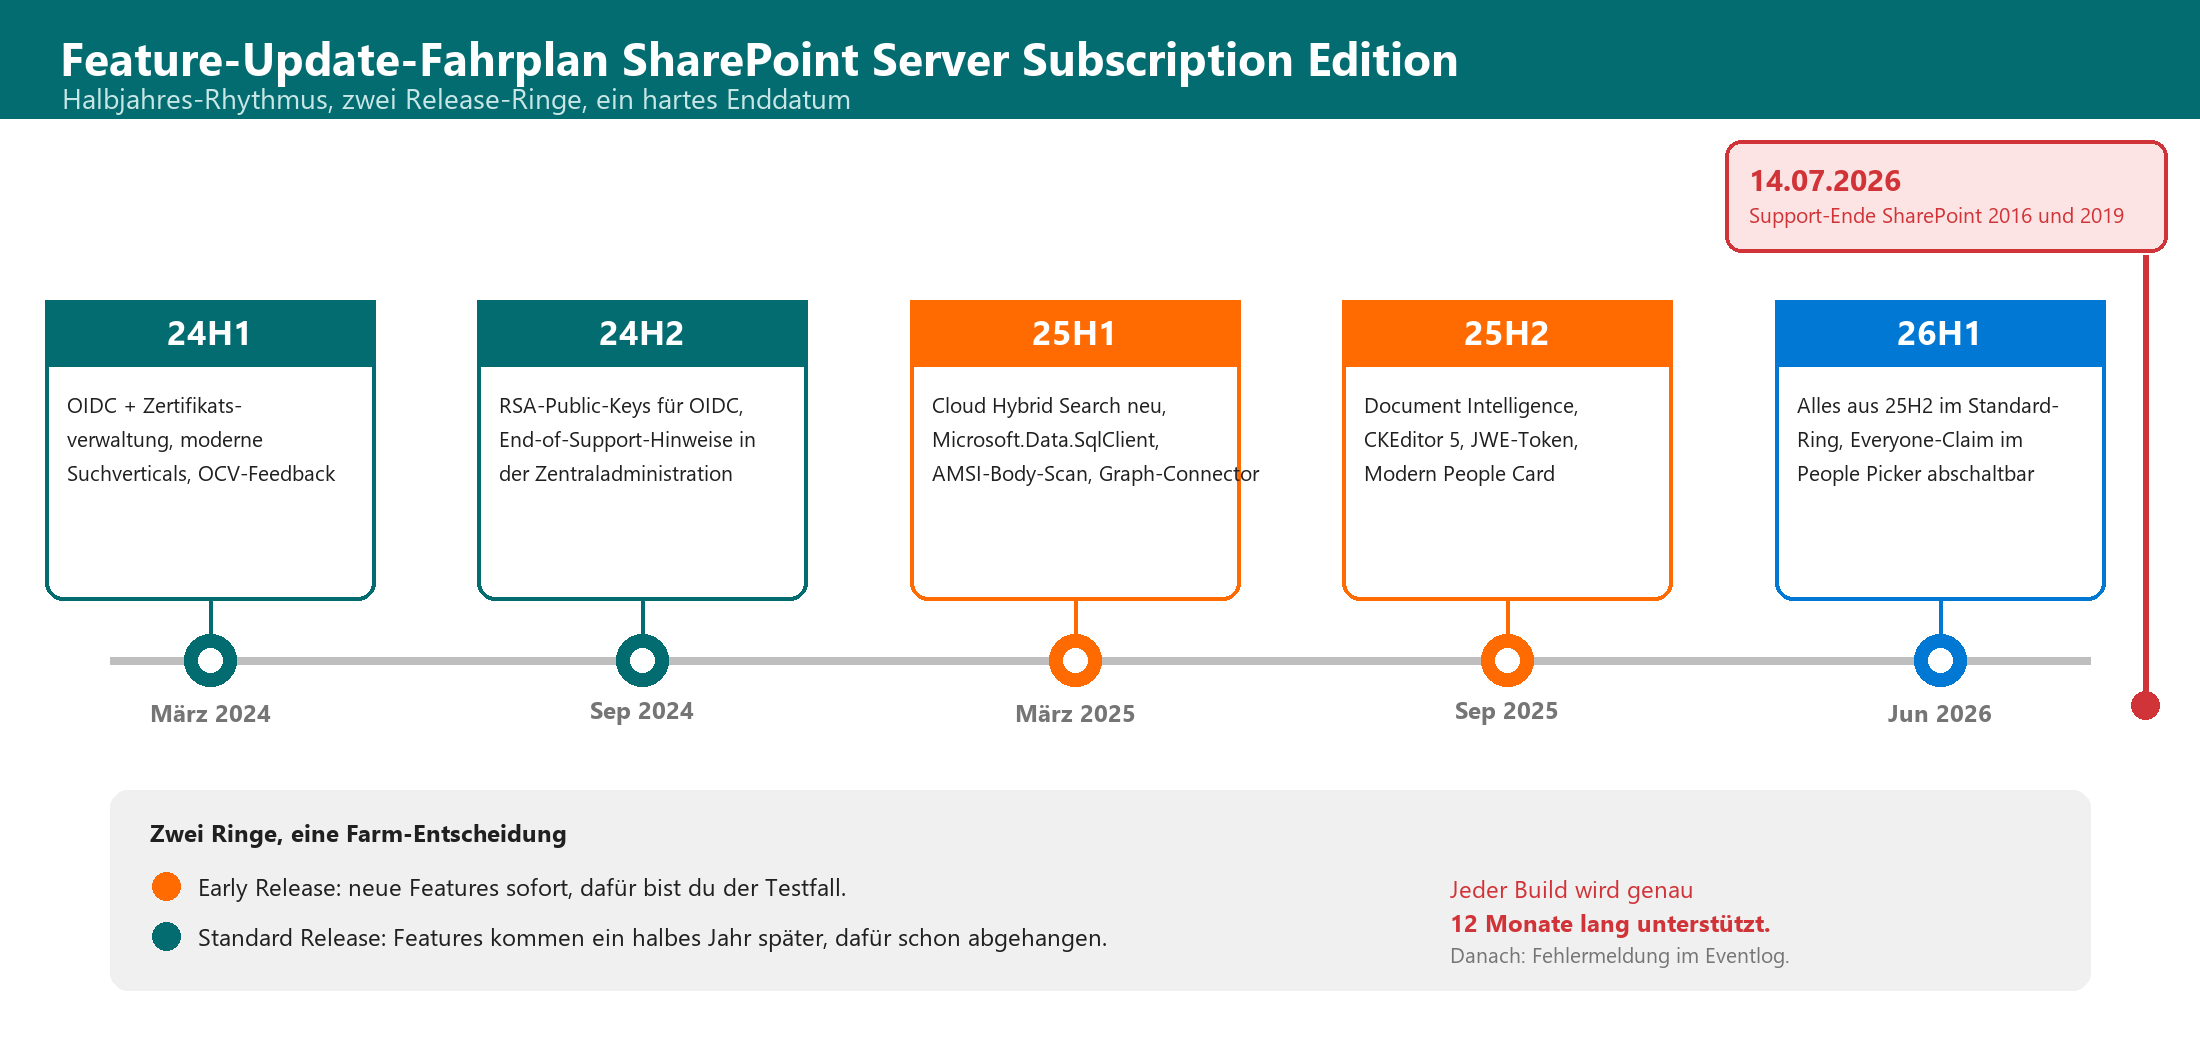
Skizze 1: Fünf Feature Updates, zwei Release-Ringe und ein Support-Ende, das man nicht verschieben kann.
|
WARNUNG – Der 14. Juli 2026 ist vorbei SharePoint Server 2016 und 2019 sind seit dem 14. Juli 2026 aus dem erweiterten Support. Keine Sicherheitsupdates, kein kostenpflichtiger Support, keine Ausreden. Wer noch produktiv darauf arbeitet, betreibt streng genommen kein Portal mehr, sondern ein Museum mit Schreibrechten. Kommt dazu: Azure ACS und die klassischen SharePoint-Add-Ins sind im April 2026 abgeschaltet worden, provider-hosted Add-Ins funktionieren damit nicht mehr. |
|---|
Worum geht es im Detail?
Microsoft liefert für die Subscription Edition zweimal im Jahr ein Feature Update aus, benannt nach Jahr und Halbjahr. Neu ist dabei die Mechanik der Release-Ringe: Eine Farm steht entweder im Early Release Ring oder im Standard Release Ring. Im Early Ring bekommst du neue Funktionen ein halbes Jahr früher und darfst dafür als unbezahlter Testkunde arbeiten. Im Standard Ring wartest du sechs Monate und bekommst dafür Funktionen, an denen sich andere schon die Zähne ausgebissen haben. Beides ist vertretbar, nur das planlose Hin und Her ist es nicht.
Die Datenbankanbindung wurde ausgetauscht
Der unspektakulärste und zugleich folgenreichste Umbau kam mit 25H1: SharePoint spricht nicht mehr über System.Data.SqlClient mit dem SQL Server, sondern über Microsoft.Data.SqlClient. Damit sind TDS 8.0 und TLS 1.3 möglich, TDS 8.0 ist standardmäßig verschlüsselt. 25H2 hat nachgelegt: Die Verschlüsselungseinstellungen der Datenbankverbindung lassen sich jetzt pro Datenbank setzen und nicht mehr nur pauschal auf Farmebene. Das ist Gold wert, wenn Inhaltsdatenbanken und Dienstanwendungsdatenbanken auf unterschiedlichen SQL-Instanzen liegen.
Der Haken aus der Praxis: Wer noch mit einem SQL Server arbeitet, dessen Zertifikat seinerzeit als Selbstsigniertes eingerichtet wurde, weil es damals schnell gehen musste, wird das jetzt merken. Ein Kunde von mir hatte nach dem Update genau ein Symptom: Die Farm lief, die Suche nicht. Ursache war ein SQL-Alias auf einen Namen, für den das Zertifikat nie ausgestellt war. Sechs Jahre lang egal, an einem Dienstagmorgen plötzlich nicht mehr.
|
TIPP – Zertifikate vor dem Update prüfen, nicht danach Bevor du 25H1 oder neuer einspielst, prüfe für jede SQL-Instanz: Passt der Zertifikatsname zum tatsächlich verwendeten Verbindungsnamen inklusive Alias? Ist die ausstellende Stelle auf allen SharePoint-Servern vertrauenswürdig? Diese zwei Fragen ersparen dir den halben Wartungssamstag. |
|---|
Hybrid ist keine Option mehr, sondern eine Zeitfrage
Cloud Hybrid Search war jahrelang der eleganteste Hybrid-Baustein: Der lokale Crawler indiziert die On-Premises-Inhalte, der Index landet aber im Microsoft-365-Tenant. Ergebnis ist eine einzige Trefferliste über Cloud und Keller. Genau dieser Baustein stand zum 30. Juni 2025 auf der Kippe, weil Microsoft die interne Komponente Search Content Service abgeschaltet hat. Wer weiter eine gemeinsame Trefferliste will, muss auf 25H1 oder neuer heben und die Cloud Search Service Application per PowerShell neu onboarden. Ohne das bleibt nur Hybrid Federated Search, also zwei getrennte Ergebnislisten nebeneinander, was Anwender erfahrungsgemäß mit dem Wort „kaputt“ beschreiben.
Parallel dazu gibt es seit dem November-Update 2024 den Microsoft Graph Connector für SharePoint Server. Der geht den umgekehrten Weg: Microsoft Search und Microsoft 365 Copilot dürfen die lokale Farm indizieren und dabei die vor Ort gesetzten Berechtigungen respektieren. Wer also Copilot lizenziert hat und sich fragt, warum die Antworten die alte Projektablage ignorieren, hat hier die Antwort: Was nicht indiziert ist, existiert für Copilot nicht.
|
Hybrid-Baustein |
Was er dir bringt |
Was er voraussetzt |
Stolperstein |
|---|---|---|---|
|
Cloud Hybrid Search |
Ein gemeinsamer Index für lokale und Cloud-Inhalte, eine Trefferliste |
SPSE 25H1 oder neuer, Cloud SSA neu onboarden, Entra-ID-Synchronisierung |
Ohne Neu-Onboarding fällt die Farm auf getrennte Suchen zurück |
|
Hybrid Federated Search |
Zwei Suchen nebeneinander, technisch anspruchslos |
Serverseitiger Vertrauensstellung zwischen Farm und Tenant |
Anwender akzeptieren zwei Ergebnislisten dauerhaft nicht |
|
Microsoft Graph Connector |
Lokale Inhalte werden für Microsoft Search und Copilot sichtbar |
Build ab November 2024, Tenant-Konfiguration, Copilot-Lizenzen |
Berechtigungssalat vor Ort wird schlagartig sichtbar |
|
Document Intelligence |
KI-Zusammenfassung direkt in der Dokumentbibliothek |
SPSE 25H2 bzw. 26H1, Azure-Abo mit Azure OpenAI, Zertifikat im SharePoint Certificate Manager |
Verbrauchskosten in Azure, Nutzer brauchen Schreibrechte |
|
Hybride Identität |
Anmeldung über Entra ID, moderne Authentifizierung |
OIDC-Konfiguration, RSA-Keys ab 24H2, JWE-Token ab 25H2 |
Windows-Authentifizierung bleibt als Rückfallebene nötig |
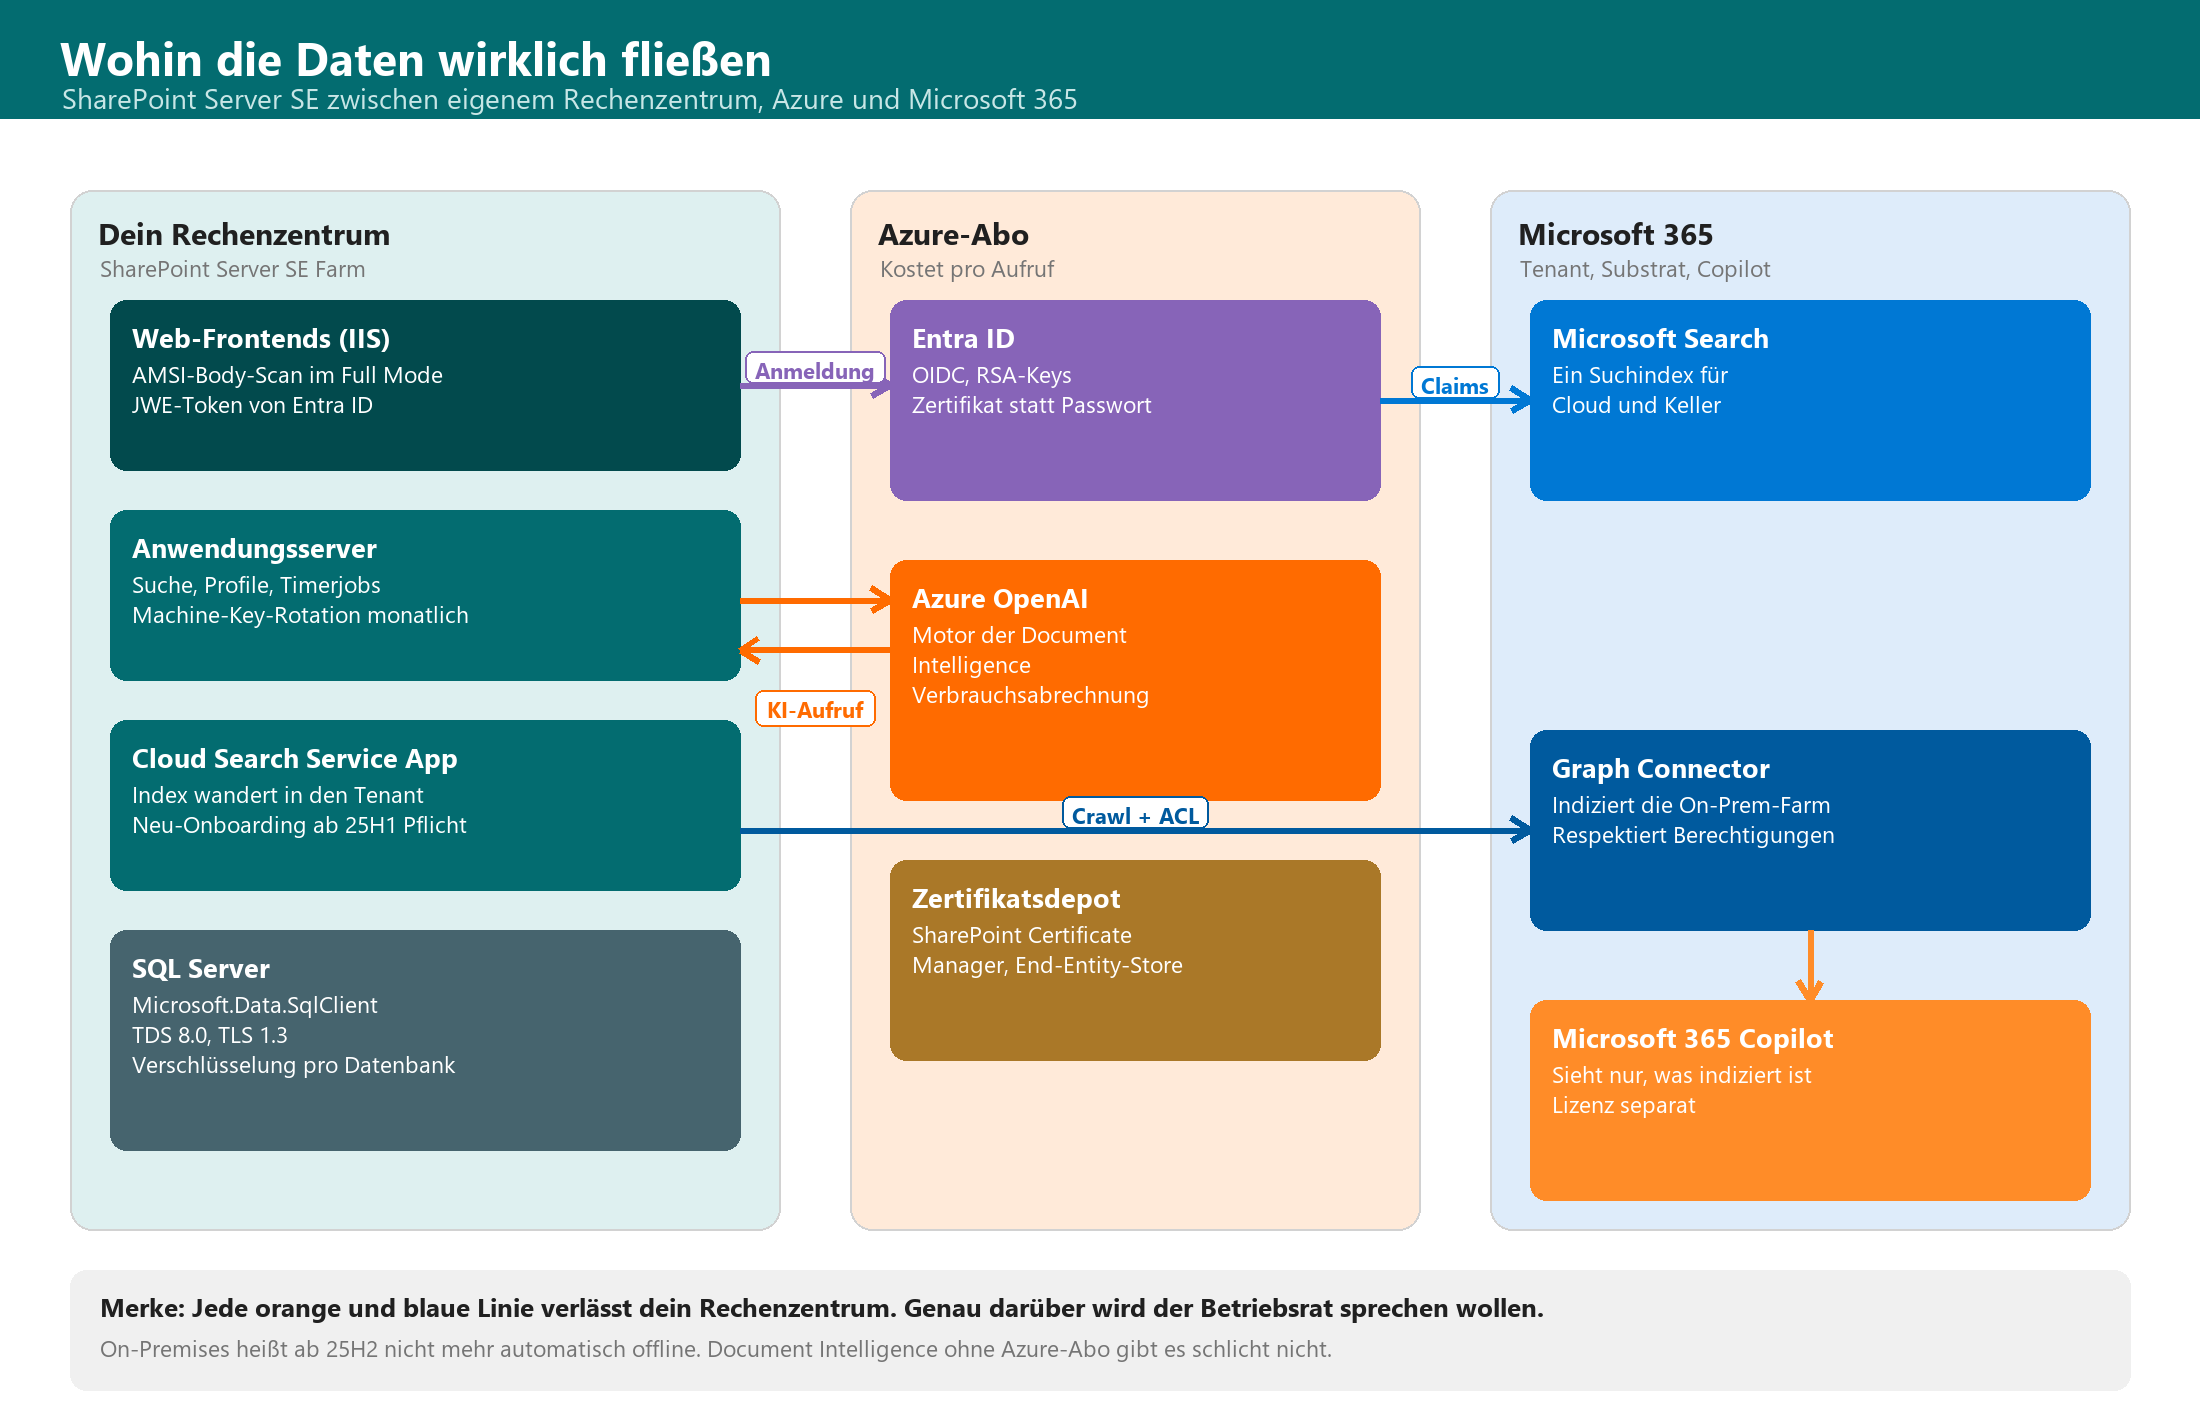
Skizze 2: Drei Zonen, ein Produkt. Jede Linie, die die linke Spalte verlässt, ist ein Datenschutz-Gespräch.
Document Intelligence: KI im eigenen Rechenzentrum, fast
Das Schlagwort-Feature der Reihe heißt Document Intelligence und kam in 25H2 zunächst nur für Farmen im Early Ring, seit 26H1 steht es allen offen. Der Funktionsumfang ist derzeit ehrlich überschaubar: Es gibt genau eine Fähigkeit, nämlich die KI-gestützte Zusammenfassung von Dokumenten. Unterstützt werden doc, docx, pdf, txt, rtf, html, pptx und md. Die Schaltfläche „Zusammenfassen“ erscheint in der Befehlsleiste, im Kontextmenü und im Teilen-Dialog, wo die Zusammenfassung direkt in die Mail wandert.
Die Aktivierung läuft über ein PowerShell-Skript von Microsoft, das die nötigen Azure-Ressourcen anlegt, die App-Registrierung erstellt und ein Zertifikat aus dem SharePoint Certificate Manager hochlädt. Danach aktivierst du das Feature auf Websitesammlungsebene und steuerst es bei Bedarf pro Bibliothek feiner. Farmweit lässt es sich mit Disable-SPDocSummary abschalten, was du im Kopf behalten solltest, wenn die Azure-Rechnung zum Gesprächsthema wird.
|
FAKTEN – Document Intelligence in vier Sätzen Erstens: Der Motor ist Azure OpenAI, nicht ein lokales Modell. Zweitens: Dokumentinhalte verlassen dafür dein Rechenzentrum in Richtung deines Azure-Abos. Drittens: Nutzer ohne Schreibrechte auf die Bibliothek bekommen die Funktion nicht, Leserechte reichen ausdrücklich nicht. Viertens: Es ist heute Zusammenfassung und sonst nichts, alle weitergehenden Erwartungen an einen „Copilot on-premises“ sind Wunschdenken. |
|---|
Informationsarchitektur und Oberfläche
Weniger laut, aber im Alltag wirksamer sind die Verbesserungen an der Oberfläche. Der Texteditor in Text- und Ereignis-Webparts läuft jetzt auf CKEditor 5 statt auf dem längst abgekündigten CKEditor 4. Damit kommen vernünftige Tabellen mit anpassbaren Spaltenbreiten, direktes Einfügen von Bildern per Zwischenablage und Barrierefreiheitsfunktionen: Erste Zeile und erste Spalte lassen sich als Kopfbereich markieren, Tabellen bekommen Alternativtexte. Für Behörden und alle, die mit der BITV arbeiten, ist das kein Schönheitspreis, sondern eine Pflichterfüllung.
Dazu kommt in Veröffentlichungswebsites endlich Drag and Drop für Webparts, die moderne Personenkarte in Listen und Bibliotheken sowie die Anpassung von Suchverticals in der modernen Suche. Wer je erklärt hat, warum das klassische Portal aussieht wie 2013, kann diesen Foliensatz jetzt entsorgen. Und wenn Office Online Server nicht verfügbar ist, erzeugt die Schaltfläche „Neu“ seit 25H1 trotzdem korrekte Office-Dateien und öffnet sie in der lokal installierten Anwendung. Klingt banal, war jahrelang der häufigste Supportfall in Farmen ohne OOS.
Sicherheit: der eigentliche Schwerpunkt
Wer sich die drei letzten Feature Updates ansieht, erkennt schnell, wo das Entwicklungsbudget hingeflossen ist. AMSI prüft nicht mehr nur Anfrageköpfe, sondern den kompletten Request-Body, und Full Mode ist seit 25H2 die Voreinstellung. Die Virenprüfung beim Hoch- und Herunterladen läuft über AMSI und damit über Microsoft Defender oder ein beliebiges AMSI-fähiges Produkt. Machine Keys rotieren automatisch über einen Timerjob, der standardmäßig am letzten Sonntag im Monat läuft. Entra ID darf verschlüsselte JWE-Token schicken. Und mit Test-DefenderAndAmsiWorkProperly gibt es endlich ein Cmdlet, das dir sagt, ob der ganze Apparat überhaupt scharf ist.
26H1 legt die vielleicht praktischste Kleinigkeit obendrauf: Der Everyone-Claim lässt sich pro Webanwendung aus dem People Picker verbannen. Die Einstellung liegt als persistente Eigenschaft an den SPPeoplePickerSettings in der Konfigurationsdatenbank, wirkt farmweit und verlangt keine web.config-Bastelei. Bestehende Berechtigungen bleiben unangetastet, es geht nur darum, dass niemand mehr aus Versehen die gesamte Organisation berechtigt, weil „Everyone“ eben praktischerweise ganz oben in der Vorschlagsliste stand.
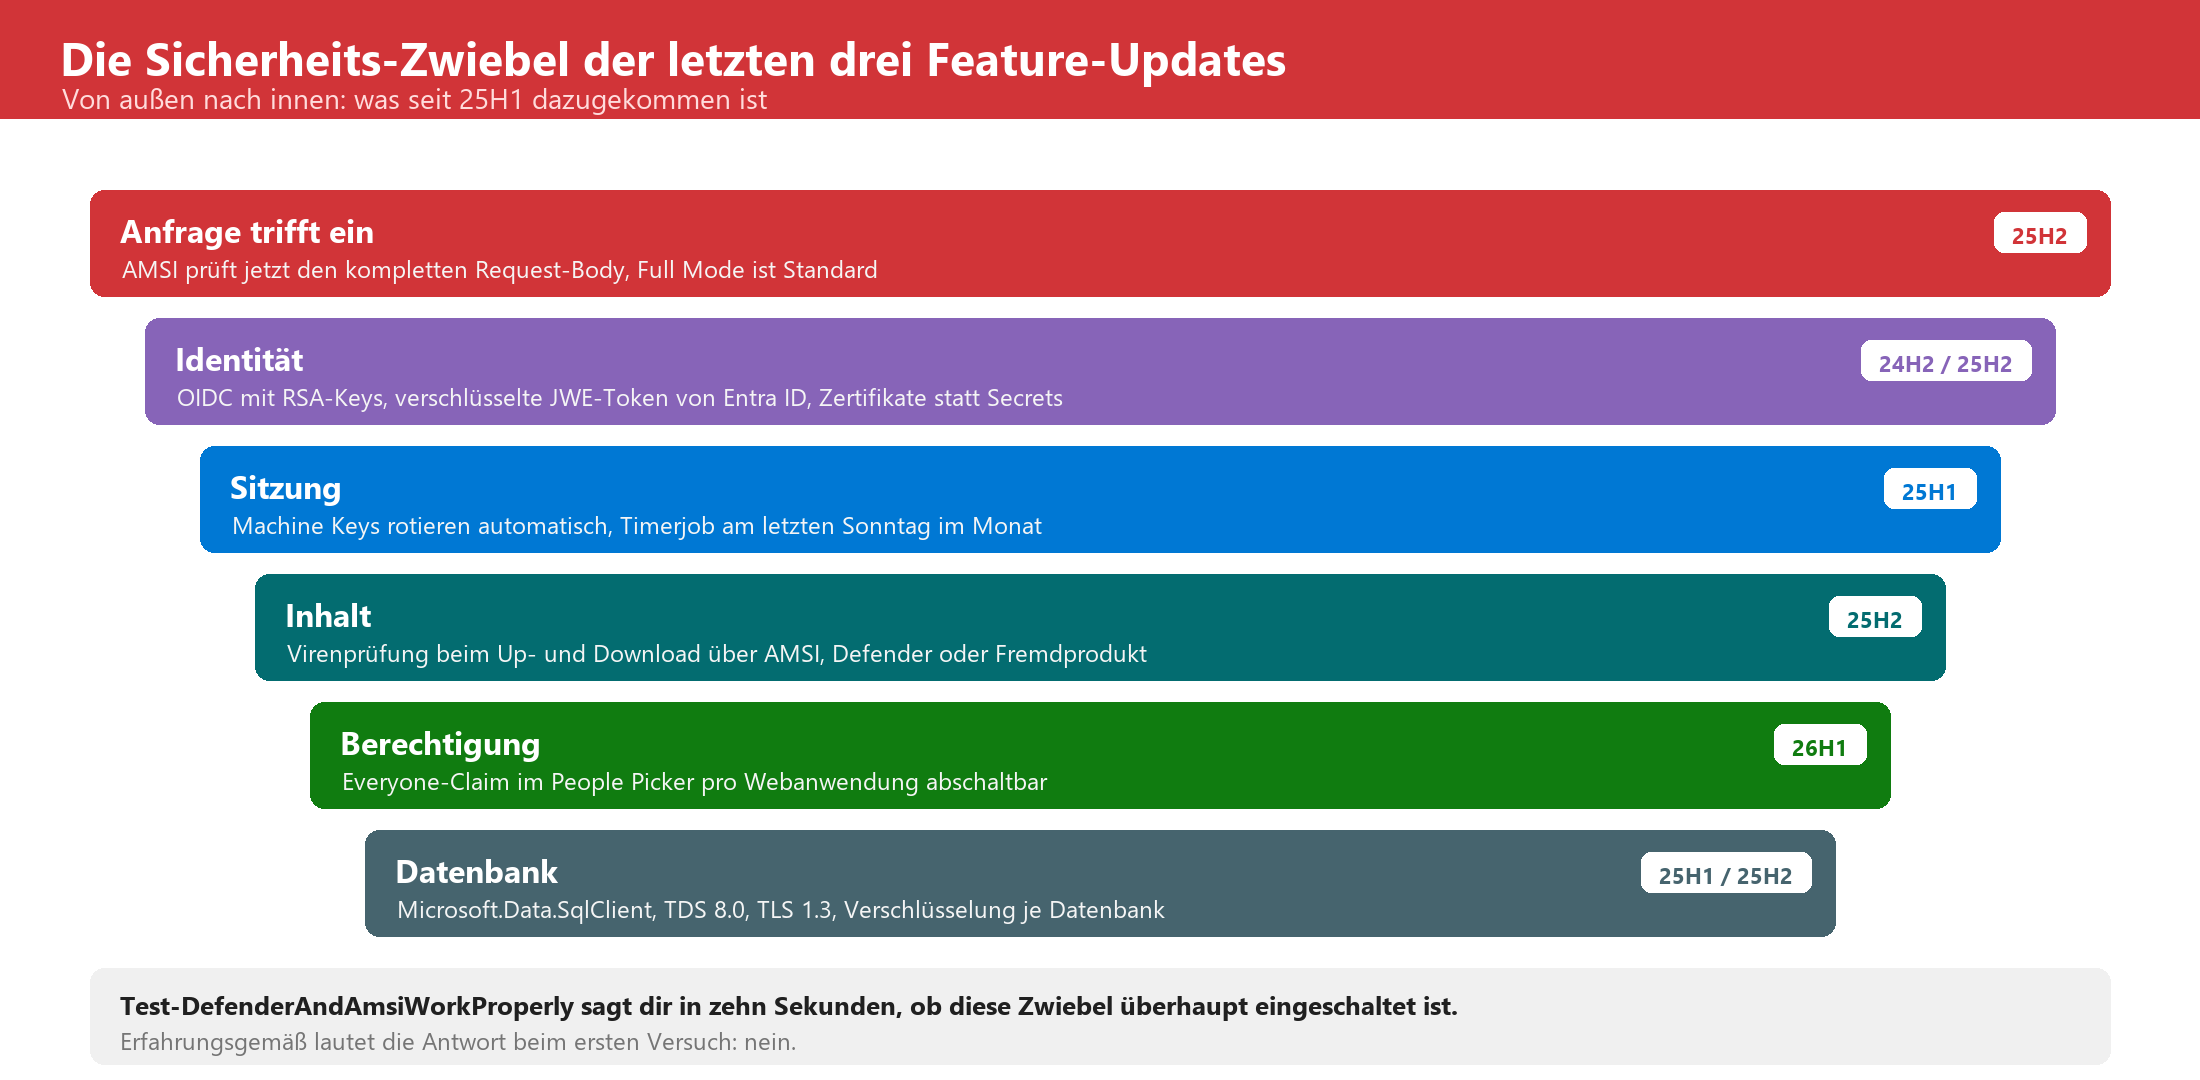
Skizze 3: Sechs Schichten, drei Feature Updates. Jede Schicht muss einzeln eingeschaltet werden.
Was sind Chancen? Was sind Risiken?
Die Chance ist real und sie ist größer, als die üblichen Cloud-Only-Präsentationen zugeben. Du kannst Daten lokal halten, wo es aus regulatorischen Gründen sein muss, und trotzdem am modernen Microsoft-365-Ökosystem teilnehmen. Suche, Identität und inzwischen sogar KI-Funktionen lassen sich schrittweise anbinden, ohne dass ein einziges Terabyte Migration nötig ist. Für Organisationen mit Datenhoheitsanforderungen ist das der pragmatischste Weg, den Microsoft derzeit anbietet.
Das Risiko ist genauso real. Die Subscription Edition ist ein Abonnement mit Betriebspflicht. Zwölf Monate Support pro Build bedeutet in der Praxis mindestens zwei bis vier Wartungsfenster im Jahr, sonst läufst du in die Warnstufen und irgendwann in den Fehlerzustand. Dazu kommt: Die neuen Funktionen erzeugen neue Abhängigkeiten. Wer Document Intelligence einschaltet, hat plötzlich eine Azure-Kostenstelle im SharePoint-Betrieb. Wer den Graph Connector aktiviert, macht jede historisch gewachsene Fehlberechtigung für Copilot sichtbar.
|
Thema |
Chance |
Risiko |
Bewertung |
|---|---|---|---|
|
Feature-Update-Modell |
Neuerungen halbjährlich statt alle drei Jahre |
Zwölf Monate Supportfenster je Build erzwingen Betriebsdisziplin |
Beherrschbar, wenn Patchen im Regelbetrieb verankert ist |
|
Document Intelligence |
Sichtbarer KI-Nutzen ohne Migration der Inhalte |
Azure-Kosten, Datenabfluss in die Cloud, nur Zusammenfassung |
Pilot ja, Ausrollen erst nach Datenschutzfreigabe |
|
Graph Connector |
Lokale Inhalte werden für Copilot und Microsoft Search nutzbar |
Fehlberechtigungen werden auf einen Schlag wirksam |
Erst Berechtigungen aufräumen, dann indizieren |
|
Sicherheitsfunktionen |
AMSI, JWE, Schlüsselrotation, TLS 1.3 auf aktuellem Stand |
Alles muss aktiv eingeschaltet und geprüft werden |
Schnellster Gewinn im Verhältnis zum Aufwand |
|
Support-Ende 2016/2019 |
Guter Anlass, Altlasten endlich zu entsorgen |
Ungepatchte Farmen sind seit Juli 2026 ein Prüfungsbefund |
Kein Ermessensspielraum mehr |
|
WICHTIG – Der Betriebsrat liest mit Document Intelligence schickt Dokumentinhalte an Azure OpenAI. Das ist technisch dein eigenes Azure-Abo, aber es ist eben nicht mehr dein Serverraum. Kläre das mit Datenschutz und Mitbestimmung, bevor du das Feature aktivierst, und nicht in der Woche danach, wenn die erste Zusammenfassung eines Personalgesprächsprotokolls im Teilen-Dialog auftaucht. |
|---|
Was müssen wir jetzt schon vorbereiten?
Die gute Nachricht: Fast alles davon ist Handwerk, kein Projekt. Die schlechte: Handwerk muss jemand machen, und in den meisten Farmen ist dieser Jemand seit zwei Jahren mit anderen Dingen beschäftigt. Fang mit der Bestandsaufnahme an, sie dauert einen Tag und beantwortet drei Viertel aller Folgefragen.
Buildstand ermitteln: Welche Version läuft, wie alt ist sie, wie viele Monate bleiben bis zum Ende des Supportfensters?
Release-Ring bewusst festlegen und dokumentieren, statt ihn dem Zufall der Erstinstallation zu überlassen.
Patchfenster für das ganze Jahr im Voraus buchen, mindestens quartalsweise. Termine, die nicht im Kalender stehen, finden nicht statt.
SQL-Verbindungen und Zertifikate prüfen, bevor der Wechsel auf Microsoft.Data.SqlClient wirksam wird.
Cloud Search Service Application prüfen und, falls Cloud Hybrid Search genutzt wird, das Neu-Onboarding nachholen.
Berechtigungen aufräumen, insbesondere alle Stellen, an denen „Everyone“ vergeben wurde, und danach den Everyone-Claim im People Picker deaktivieren.
Test-DefenderAndAmsiWorkProperly ausführen und das Ergebnis als Ausgangswert dokumentieren.
Für Document Intelligence: Azure-Abo, Kostenstelle, Zertifikat und Datenschutzfreigabe klären, bevor irgendjemand das Skript startet.
|
Handlungsfeld |
Konkreter erster Schritt |
Aufwand |
Dringlichkeit |
|---|---|---|---|
|
Patchdisziplin |
Buildstand und Supportende dokumentieren |
1 Tag |
Sofort |
|
Datenbankschicht |
SQL-Zertifikate und Aliase prüfen |
1 bis 2 Tage |
Vor dem nächsten Update |
|
Hybride Suche |
Cloud SSA prüfen und neu onboarden |
2 bis 3 Tage |
Sofort, falls genutzt |
|
Berechtigungen |
Everyone-Vergaben auswerten und bereinigen |
1 bis 3 Wochen |
Vor jedem Copilot-Vorhaben |
|
Sicherheitsfunktionen |
AMSI und Defender-Integration verifizieren |
0,5 Tage |
Sofort |
|
KI-Funktionen |
Pilot mit einer Websitesammlung aufsetzen |
3 bis 5 Tage |
Nach Datenschutzfreigabe |
|
TIPP – Die Reihenfolge entscheidet Erst patchen, dann berechtigen, dann indizieren, dann KI. Wer diese Reihenfolge umdreht und zuerst den Graph Connector aktiviert, erklärt anschließend der Geschäftsführung, warum Copilot aus dem Ordner „Altlasten_Personal_final_v3“ zitiert. Diese Präsentation möchtest du nicht halten. |
|---|
Häufig gestellte Fragen
Muss ich von SharePoint Server 2019 auf die Subscription Edition wechseln?
Ja, wenn die Farm produktiv bleiben soll. SharePoint Server 2016 und 2019 haben am 14. Juli 2026 das Ende des erweiterten Supports erreicht und bekommen seitdem keine Sicherheitsupdates mehr. Die Alternativen sind der Umstieg auf die Subscription Edition oder die Migration nach SharePoint in Microsoft 365.
Wie lange wird ein einzelner Build der Subscription Edition unterstützt?
Jeder Build wird zwölf Monate ab seinem Veröffentlichungsdatum unterstützt. SharePoint warnt dich sechs und drei Monate vorher in der Zentraladministration und in der Management Shell und meldet nach Ablauf einen Fehler, der zusätzlich im Windows-Anwendungsprotokoll landet.
Läuft Document Intelligence komplett lokal in meinem Rechenzentrum?
Nein. Die Funktion nutzt Azure OpenAI, du brauchst also ein Azure-Abo mit ausreichendem Kontingent und richtest die Verbindung über ein Bereitstellungsskript und ein Zertifikat aus dem SharePoint Certificate Manager ein. Dokumentinhalte werden für die Zusammenfassung an diesen Azure-Dienst übertragen.
Warum findet Microsoft 365 Copilot meine lokalen SharePoint-Inhalte nicht?
Weil sie nicht im Microsoft-365-Index stehen. Dafür brauchst du den Microsoft Graph Connector für SharePoint Server, der ab dem Build vom November 2024 unterstützt wird und die lokalen Berechtigungen übernimmt. Ohne diesen Connector sieht Copilot ausschließlich Inhalte, die bereits im Tenant liegen.
Funktioniert Cloud Hybrid Search noch ohne Update auf 25H1?
Nein, dafür wurde die interne Komponente Search Content Service zum 30. Juni 2025 abgeschaltet. Du musst die Farm auf Version 25H1 oder neuer heben und die Cloud Search Service Application per PowerShell neu onboarden, sonst bleibt nur die getrennte Suche über Hybrid Federated Search.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/sharepoint-server.pdf — © Ulrich B. Boddenberg · boddenberg.de