
Microsoft 365 Security
Den Tenant so absichern, dass Angreifer woanders hingehen.KOMPETENZBEREICH
Microsoft 365 Security: Den Tenant so einstellen, dass Angreifer woanders hingehen
Microsoft 365 ist ab Werk erstaunlich bequem konfiguriert. Bequem für dich, bequem für Angreifer. Dieser Kompetenzbereich sammelt alles, was ich in rund 30 Jahren Microsoft-Enterprise-Praxis über das Absichern von Identitäten, Geräten, Diensten und Daten in Microsoft 365 gelernt habe: als Fachartikel zum Nachlesen, als Beratung zum Umsetzen und als Schulung zum Selbermachen. Ohne Buzzword-Bingo, dafür mit Klickpfaden.
|
SECURITY ODER COMPLIANCE? BEIDES, ABER GETRENNT Dieser Bereich behandelt Security: Wer kommt rein, was darf er, was sieht der Tenant, wer reagiert. Also MFA, Conditional Access, die Defender-Familie, Tenant-Härtung, Erkennung und Reaktion. Alles rund um Compliance, Informationsschutz, Aufbewahrung, Audit Log und DSGVO lebt im eigenen Kompetenzbereich zu Microsoft Purview. Ein CISO hat andere Sorgen als ein Datenschutzbeauftragter, auch wenn beide dieselben Portale öffnen. Deshalb zwei Bereiche, die sich gegenseitig verlinken statt zu vermischen. |
|---|
Zum Compliance-Flügel geht es hier: Kompetenzbereich Microsoft Purview.
Warum Microsoft 365 Security ein eigenes Thema ist
Die häufigste Fehlannahme, die mir in Erstgesprächen begegnet, lautet: "Wir sind in der Cloud, da kümmert sich Microsoft um die Sicherheit." Das ist zur Hälfte richtig, und die Hälfte, die richtig ist, ist die, um die du dich ohnehin nie hättest kümmern können. Rechenzentren, Plattform, Patching der Dienste, Erkennungslogik in Defender: erledigt. Aber wer sich mit welchem Gerät von wo anmelden darf, ob dein Tenant noch Basic Authentication akzeptiert, ob jeder Nutzer jeder App Zugriff auf alle Mails geben kann, ob die 47 Gastkonten aus dem Projekt von 2021 noch aktiv sind: das ist und bleibt deine Verantwortung.
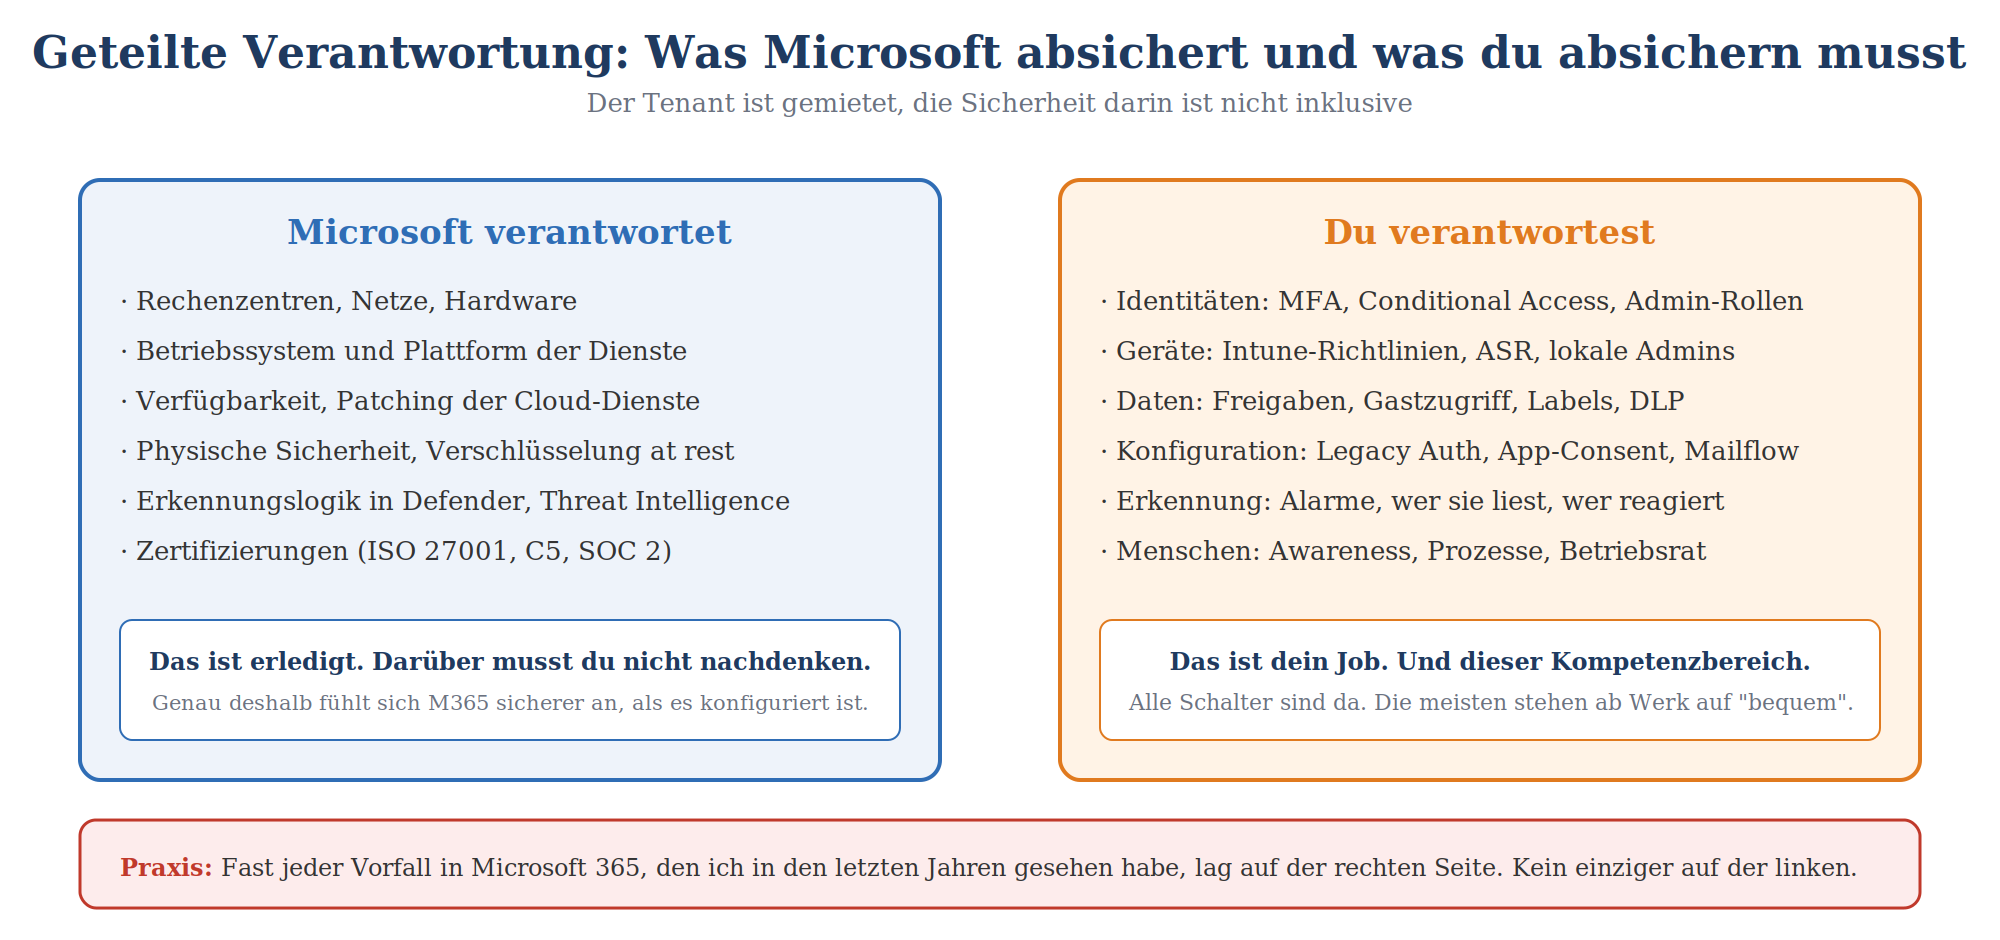
Skizze 1: Geteilte Verantwortung. Microsoft liefert die Plattform, du konfigurierst die Sicherheit darin.
Das Perfide daran: Ein Tenant fühlt sich sicher an, weil die linke Seite so professionell erledigt ist. Man sieht das grüne Häkchen im Admin Center, die Zertifizierungen im Trust Center, den Secure Score mit seinen Prozentpunkten, und schließt daraus, dass die rechte Seite mitversorgt ist. Sie ist es nicht. Microsoft liefert alle Schalter, aber die meisten stehen bei Auslieferung auf "funktioniert sofort", nicht auf "ist sicher". Security Defaults sind ein Trostpflaster, keine Strategie.
|
DREI ZAHLEN, DIE DEN UNTERSCHIED ERKLÄREN |
|---|
Die fünf Handlungsfelder
Microsoft 365 Security zerfällt in fünf Handlungsfelder, die aufeinander aufbauen. Wer bei Identität anfängt, hat den größten Hebel. Wer bei Erkennung anfängt, sieht wenigstens, was schiefgeht. Wer bei Governance anfängt, hat vermutlich einen Berater engagiert, der Folien mag. Die Reihenfolge unten ist die, die ich in Projekten fahre.
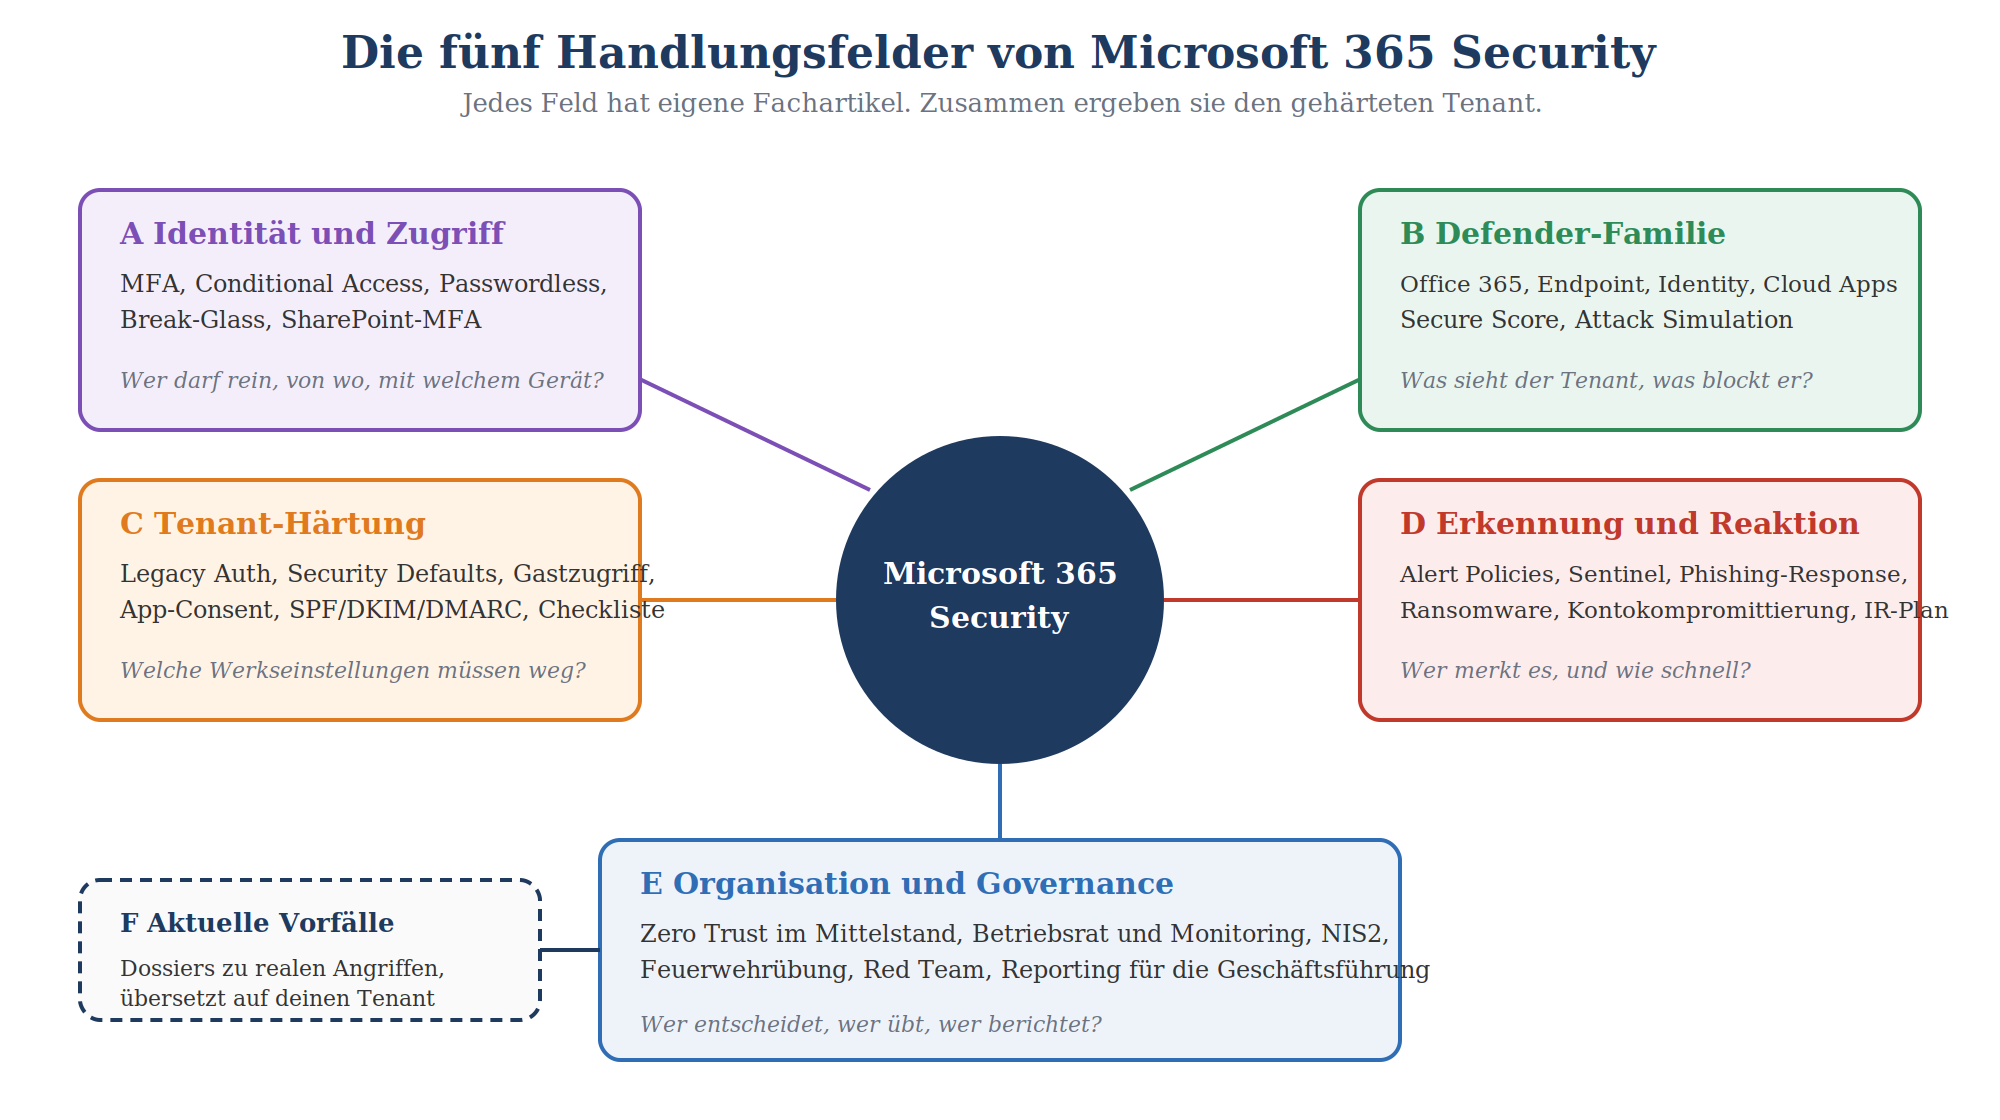
Skizze 2: Fünf Handlungsfelder plus die Dossiers zu aktuellen Vorfällen. Zu jedem Feld erscheinen eigene Fachartikel.
A: Identität und Zugriff
Die Identität ist in Microsoft 365 der neue Perimeter. Es gibt keine Firewall vor Exchange Online, es gibt Entra ID, und die Frage "Wer bist du, und darf dieses Gerät das?" entscheidet alles Weitere. Multi-Faktor-Authentifizierung ist dabei nur der Einstieg; die eigentliche Arbeit steckt in Conditional Access: Richtlinien, die MFA verlangen, wo es nötig ist, Geräte-Compliance einfordern, Legacy-Protokolle blocken und dabei so gebaut sind, dass die Belegschaft nicht dreimal täglich den Authenticator zückt und irgendwann jede Aufforderung blind bestätigt.
Zwei Themen aus diesem Feld ranken auf boddenberg.de seit Jahren, ohne dass ich je gezielt dafür geschrieben hätte: MFA für SharePoint Online und für SharePoint Server on-premises. Das zeigt, wo der Schuh drückt: bei hybriden Umgebungen, in denen ein Teil der Anmeldung im eigenen Rechenzentrum stattfindet und der andere in der Cloud. Genau dort setzen die Fachartikel an.
|
AUS DER PRAXIS Die beste Conditional-Access-Richtlinie, die ich je gesehen habe, hatte drei Regeln. Die schlechteste hatte 41, davon 19 im Report-only-Modus seit 2023 und zwei, die sich gegenseitig aufhoben. Weniger Richtlinien, klar benannt, mit Versionsnummer im Namen: Das ist die halbe Miete. |
|---|
B: Die Defender-Familie
Microsoft Defender ist kein Produkt, sondern eine Familie mit fünf Mitgliedern, die sich auf Familienfeiern nicht immer verstehen. Defender for Office 365 schützt Mail und Teams vor Phishing und bösartigen Links, Defender for Endpoint bewacht die Geräte, Defender for Identity sieht aufs Active Directory, Defender for Cloud Apps beobachtet, welche Cloud-Dienste deine Belegschaft sonst noch nutzt, und Defender XDR fasst das alles im Portal zusammen. Dazu der Secure Score als Punktetafel, die man ernst nehmen sollte, aber nicht zu ernst.
Die Lizenzfrage ist hier am kompliziertesten. Business Premium bringt Defender for Business und Defender for Office 365 Plan 1 mit, E3 bringt Defender for Endpoint Plan 1 ohne Mail-Schutz, und erst E5 beziehungsweise E5 Security liefert die volle Familie inklusive EDR, Advanced Hunting und Defender for Identity. Die Fachartikel sagen jeweils, was mit welcher Lizenz geht.
C: Tenant-Härtung
Tenant-Härtung ist das unglamouröse Aufräumen der Werkseinstellungen. Basic Authentication für SMTP noch aktiv? Dürfen Nutzer selbst Apps Zugriff auf ihr Postfach geben? Können Gäste eingeladen werden, von jedem, für alles, ohne Ablauf? Stehen SPF, DKIM und DMARC auf "reject" oder auf "wir gucken mal"? Jede dieser Fragen hat eine richtige Antwort, und in den meisten Tenants ist es nicht die, die eingestellt ist.
Der Fachartikel mit der Checkliste der 20 wichtigsten Schrauben ist der Einstieg für alle, die in einem Nachmittag den größten Effekt erzielen wollen. Die übrigen Artikel gehen je eine Schraube tief.
|
WARNUNG "Wir haben Security Defaults an, das reicht." Security Defaults erzwingen MFA für alle und blocken Legacy Auth. Das ist gut. Sie lassen sich aber nicht anpassen, kennen keine Geräte-Compliance, keine Standorte, keine Risikobewertung, und sie schalten sich aus, sobald du die erste Conditional-Access-Richtlinie anlegst. Sie sind das Fahrrad mit Stützrädern. Irgendwann muss man die abschrauben. |
|---|
D: Erkennung und Reaktion
Alle Prävention der Welt ändert nichts daran, dass irgendwann jemand klickt. Die Frage ist dann nicht, ob etwas passiert, sondern wie lange es dauert, bis es jemand merkt, und was dann in den ersten 60 Minuten geschieht. Microsoft 365 liefert die Werkzeuge: Alert Policies, die Defender-Incidents, Advanced Hunting mit KQL, die Anbindung an Sentinel. Was Microsoft nicht liefert, ist jemand, der die Alarme liest, und ein Plan, was zu tun ist, wenn der Alarm rot ist.
Die Fachartikel in diesem Feld sind bewusst als Playbooks geschrieben: Was tust du, wenn ein Konto kompromittiert ist? Was, wenn eine Phishing-Welle durchgegangen ist? Was steht in einem Incident-Response-Plan für Microsoft 365, der auf zwei Seiten passt und trotzdem funktioniert?
E: Organisation und Governance
Das fünfte Feld ist das, bei dem Technik allein nicht weiterhilft. Zero Trust ist ein Prinzip, kein Produkt, und im Mittelstand muss es pragmatisch statt dogmatisch umgesetzt werden. Security-Monitoring in Microsoft 365 berührt in Deutschland fast immer die Mitbestimmung, und ein Betriebsrat, der erst nach der Einführung von Defender erfährt, was da alles protokolliert wird, ist ein Betriebsrat, der Defender abschalten lässt. NIS2 verlangt Nachweise zum Stand der Technik. Und die Geschäftsführung will einmal im Quartal wissen, wo man steht, in einer Sprache, die nicht KQL ist.
Aus aktuellen Vorfällen lernen
Nichts erklärt Microsoft 365 Security besser als ein realer Angriff, sauber auseinandergenommen und auf den eigenen Tenant übersetzt. Die Nachrichten liefern "Behörde gehackt, Daten im Darknet", das BSI liefert eine Warnung mit Stichpunkten, Microsoft liefert die Threat-Intelligence-Analyse. Was fehlt, ist das Dokument dazwischen: Was genau ist passiert, welche Kettenglieder hätte ein gehärteter Tenant unterbrochen, und welche Schalter sind das konkret. Diese Dossiers erscheinen hier, wenn ein Vorfall es wert ist, und sie sind so gebaut, dass der Maßnahmenteil auch dann noch gilt, wenn der Anlass längst vergessen ist.
|
AKTUELL: TERMINALFIX UND DER ANGRIFF AUF DAS BERLINER LANDESNETZ Im August 2026 kopierte die Ransomware-Gruppe Rhysida rund 5,8 Terabyte aus zwei Berliner Senatsverwaltungen. Das BSI ordnet den Tathergang der TerminalFix-Kampagne zu: Eine gefälschte Cloudflare-CAPTCHA-Seite bringt den Nutzer dazu, einen PowerShell-Befehl in Windows Terminal einzufügen. Kein Exploit, keine Sicherheitslücke, nur ein Mensch, ein Browser und ein Tenant, der es zugelassen hat. Das Dossier zeigt die achtstufige Angriffskette, ordnet jedem Glied die Tenant-Kontrolle zu, die es stoppt, und liefert zwölf Maßnahmenkarten Click-by-Click für Intune, Defender, Entra ID und Purview. |
|---|
Zum Dossier: TerminalFix und der Berlin-Hack
In 90 Tagen zum gehärteten Tenant
Wer mit dem Thema anfängt, fragt nach der Reihenfolge. Meine Antwort ist immer dieselbe: erst stoppen, dann eindämmen, dann sehen. Die Grafik zeigt die Roadmap, die ich in Projekten fahre und die sich mit einem Verantwortlichen pro Portal in einem Quartal umsetzen lässt. Sie ist bewusst so sortiert, dass die ersten 30 Tage komplett mit E3 oder Business Premium auskommen.
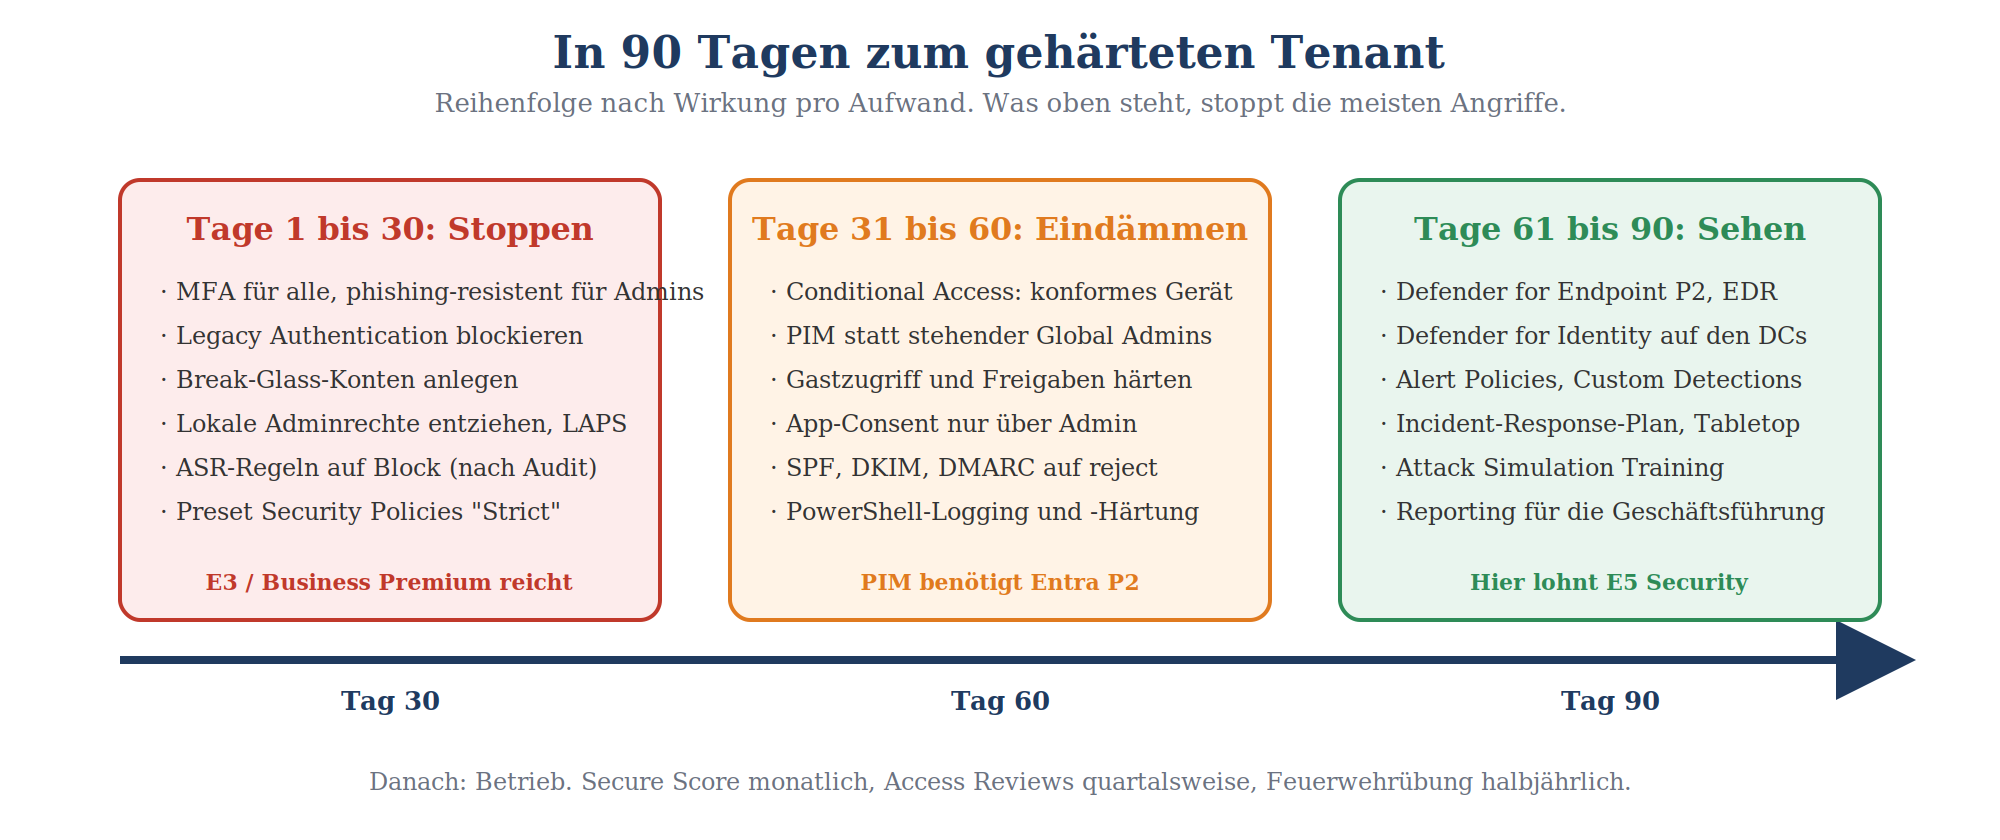
Skizze 3: 90-Tage-Roadmap. Stoppen, eindämmen, sehen. Danach Betrieb.
|
Phase |
Was passiert |
Woran du merkst, dass es fertig ist |
|---|---|---|
|
Tage 1 bis 30: Stoppen |
MFA für alle, phishing-resistent für Admins; Legacy Auth aus; Break-Glass angelegt; lokale Adminrechte weg, LAPS aktiv; ASR-Regeln nach Audit auf Block; Preset Security Policies Strict |
Sign-in-Logs zeigen keine erfolgreiche Anmeldung ohne MFA. Kein Standardnutzer ist lokaler Admin. Ein Test-Phishing-Link wird geblockt. |
|
Tage 31 bis 60: Eindämmen |
Conditional Access verlangt konformes Gerät; PIM statt stehender Global Admins; Gastzugriff mit Ablauf und Review; App-Consent nur über Admin-Workflow; SPF/DKIM/DMARC auf reject; PowerShell-Logging und Constrained Language Mode |
Maximal zwei permanente Global Admins. Kein Zugriff von nicht verwalteten Geräten. DMARC-Reports zeigen keine ungeprüften Absender. |
|
Tage 61 bis 90: Sehen |
Defender for Endpoint P2 mit EDR; Defender for Identity auf allen DCs; Alert Policies und Custom Detections; Incident-Response-Plan geschrieben und geübt; Attack Simulation Training; Quartalsreport für die Geschäftsführung |
Ein simulierter Angriff (nltest, verdächtige Anmeldung) erzeugt innerhalb von 15 Minuten einen Alarm, den jemand liest. Das Tabletop hat ein Protokoll. |
Lizenzen: Was in E3 steckt und was E5 bringt
Die Lizenzfrage entscheidet, wie weit du auf der Roadmap kommst, ohne den Einkauf anzurufen. Grob gilt: Die Präventionsschicht ist in E3 und Business Premium enthalten, die Erkennungsschicht braucht E5 oder das Add-on E5 Security. Die Tabelle ist eine Orientierung, Stand September 2026; Microsoft schichtet die Pakete regelmäßig um.
|
Funktion |
Business Premium |
M365 E3 |
M365 E5 / E5 Security |
|---|---|---|---|
|
MFA, Conditional Access, Legacy-Auth-Block |
ja (Entra P1) |
ja (Entra P1) |
ja |
|
Risikobasierte Richtlinien, PIM, Access Reviews |
nein |
nein (Entra P2 nötig) |
ja (Entra P2) |
|
Defender for Office 365 (Safe Links, Safe Attachments) |
ja (Plan 1) |
nein (Add-on) |
ja (Plan 2, mit Attack Simulation) |
|
Defender for Endpoint: ASR, Network Protection, Tamper Protection |
ja (Defender for Business) |
ja (Plan 1) |
ja (Plan 2) |
|
EDR, Advanced Hunting, Custom Detections, Device Isolation |
eingeschränkt |
nein |
ja |
|
Defender for Identity |
nein |
nein |
ja |
|
Defender for Cloud Apps |
nein (nur Discovery) |
nein (nur Discovery) |
ja |
|
Intune: Richtlinien, App Control, LAPS, PowerShell-Härtung |
ja |
ja |
ja |
|
MERKSATZ Bevor du E5 kaufst: Zeig mir einen Tenant, in dem alle E3-Funktionen aus der Tabelle sauber konfiguriert sind. Ich habe noch keinen gesehen. E5 ist die richtige Antwort auf die Frage "Wie sehen wir mehr?". Es ist die falsche Antwort auf die Frage "Warum haben wir MFA noch nicht überall?". |
|---|
Was ich in Assessments typischerweise finde
Nach einigen Dutzend Tenant-Überprüfungen in Verwaltung und Mittelstand wiederholen sich die Befunde. Nicht, weil die Administratoren schlecht wären, sondern weil sie zu wenige sind, zu viel anderes zu tun haben und weil die Standardeinstellungen nun einmal so sind, wie sie sind. Wer sich in dieser Liste wiedererkennt, ist in guter Gesellschaft und hat jetzt eine Prioritätenliste.
|
Befund |
Häufigkeit |
Warum es weh tut |
|---|---|---|
|
Konten ohne MFA, meist Dienstkonten, Shared Mailboxes mit Login, Führungskräfte mit Ausnahme |
fast immer |
Genau diese Konten stehen auf jeder Passwort-Liste aus alten Leaks. |
|
Mehr als fünf permanente Global Admins, kein PIM |
sehr häufig |
Jede Kompromittierung eines dieser Konten ist eine Kompromittierung des Tenants. |
|
Legacy Authentication aktiv, weil ein Multifunktionsdrucker oder ein altes CRM daran hängt |
häufig |
Password-Spraying gegen Basic Auth umgeht MFA komplett. |
|
Nutzer dürfen Apps selbst Zugriff gewähren (User Consent) |
sehr häufig |
Consent-Phishing: ein Klick, und die App liest alle Mails, ohne je ein Passwort zu kennen. |
|
ASR-Regeln im Audit-Modus seit Jahren, nie ausgewertet |
häufig |
Der Schutz war eingeschaltet. Er hat nur nichts geschützt. |
|
Gastkonten ohne Ablauf, teils aus Projekten, die es nicht mehr gibt |
fast immer |
Jedes davon ist ein Zugang, den niemand mehr beobachtet. |
|
Alarme laufen in ein Postfach, das niemand liest |
häufig |
Erkennung ohne Reaktion ist nur teure Protokollierung. |
|
Kein Break-Glass-Konto, oder eins, das von Conditional Access nicht ausgenommen ist |
häufig |
Bei der ersten fehlerhaften CA-Richtlinie sperrt sich der Admin selbst aus. |
Wissen, Beratung, Schulung, Werkzeug
Der Kompetenzbereich folgt dem Muster aller Fachbereiche auf boddenberg.de: Die Fachartikel sind frei, die Beratung setzt um, die Schulung befähigt das eigene Team, und ein Werkzeug automatisiert, was sich automatisieren lässt.
|
WISSEN Fachartikel zu allen fünf Handlungsfeldern 30 Fachartikel mit Klickpfaden, Skizzen und FAQ, erscheinen in drei Wellen. Plus Dossiers zu aktuellen Vorfällen. Die Artikel sind oben nach Handlungsfeld verlinkt. |
BERATUNG Tenant-Überprüfung und Härtung in 90 Tagen Standortbestimmung zum Festpreis mit Befundliste nach Schwere, danach Umsetzung entlang der Roadmap, Portal für Portal, mit Pilotgruppe und Rollback. |
|---|---|
|
SCHULUNG Microsoft 365 Security für Admin-Teams Ein bis drei Tage, im eigenen Tenant, vom Conditional-Access-Design bis zum Incident-Playbook. Auch als Entscheider-Briefing mit Betriebsrat. |
BUCH UND WERKZEUG Hacked: Microsoft 365 und Copilot 100 Angriffe auf Microsoft 365, erzählt wie ein Krimi und aufgelöst wie ein Assessment. In Arbeit. Dazu der Entra-Diagnostiker als Read-only-Werkzeug für die Standortbestimmung. Erscheint hier, sobald es fertig ist. |
Häufige Fragen zu Microsoft 365 Security
Reicht Microsoft 365 Business Premium für einen sicheren Tenant?
Für die Präventionsschicht ja, und zwar erstaunlich weit: Entra P1 mit Conditional Access, Defender for Business mit ASR-Regeln, Defender for Office 365 Plan 1, Intune. Was fehlt, ist die tiefe Erkennung (Advanced Hunting, Defender for Identity) und die risikobasierte Steuerung (Entra P2). Für einen Mittelständler mit 50 bis 300 Nutzern ist Business Premium sauber konfiguriert sicherer als ein E5-Tenant im Auslieferungszustand.
Was ist der Unterschied zwischen Microsoft 365 Security und Microsoft Purview?
Security fragt: Wer kommt rein, was darf er, was sieht der Tenant, wer reagiert. Purview fragt: Welche Daten haben wir, wie schützen wir sie, wie lange bewahren wir sie auf, und können wir das nachweisen. Ein Angriff wird mit Security gestoppt; der Schaden, den er trotzdem anrichtet, wird mit Purview begrenzt. Beides zusammen ist Microsoft-365-Sicherheit im weiteren Sinn.
Deshalb gibt es auf boddenberg.de zwei getrennte Kompetenzbereiche, die einander verlinken.
Wir haben Security Defaults aktiviert. Sind wir damit sicher?
Sicherer als ohne, aber nicht sicher. Security Defaults erzwingen MFA und blocken Legacy Auth, kennen aber weder Geräte-Compliance noch Standorte noch Risiko. Sobald du die erste Conditional-Access-Richtlinie anlegst, musst du sie abschalten. Sie sind der richtige Startpunkt für einen Tenant, in dem sonst nichts konfiguriert ist, und der falsche Endpunkt für jeden anderen.
Wie lange dauert eine Tenant-Überprüfung?
Die Standortbestimmung selbst dauert zwei bis drei Tage: ein Tag Erhebung im Tenant (read-only, mit dem Diagnostiker und manueller Prüfung), ein Tag Auswertung, ein halber Tag Ergebnispräsentation. Das Ergebnis ist eine Befundliste nach Schwere mit Klickpfaden, keine Folienschlacht. Die Umsetzung danach richtet sich nach der Roadmap: ein Quartal mit einem Verantwortlichen pro Portal.
Muss der Betriebsrat bei Defender und Co. mitbestimmen?
In den meisten Fällen ja. Defender for Endpoint protokolliert Prozess- und Netzwerkverhalten auf Arbeitsplatzgeräten, Defender for Identity wertet Anmeldungen aus, Insider Risk Management bewertet Nutzerverhalten. Das sind technische Einrichtungen, die zur Verhaltenskontrolle geeignet sind, und damit mitbestimmungspflichtig nach Paragraf 87 Absatz 1 Nummer 6 BetrVG. Die gute Nachricht: Mit einer sauberen Betriebsvereinbarung, die Zweck, Auswertung und Zugriff regelt, geht das in fast allen Fällen einvernehmlich. Der Fachartikel dazu zeigt, wie.
Was ist mit dem Audit Log? Gehört das zu Security oder Compliance?
Zu beidem, aber der Fachartikel lebt im Purview-Bereich, weil das Audit Log dort konfiguriert und aufbewahrt wird. Aus Security-Sicht ist es das wichtigste Werkzeug der Forensik: Ohne Audit Log weißt du nach einem Vorfall nicht, was der Angreifer im Tenant getan hat. Prüf also heute, ob Audit (Standard oder Premium) aktiv ist und wie lange es aufbewahrt. Den Artikel findest du im Kompetenzbereich Microsoft Purview.
Wir sind eine Behörde. Gilt das alles auch für uns?
Erst recht. Verwaltungen haben typischerweise Hybrid-Umgebungen mit langer Geschichte, viele Fachverfahren mit Sonderrechten und wenig Personal für Security. Genau das ist die Konstellation, in der die Berliner Senatsverwaltungen 2026 getroffen wurden. Die Maßnahmen sind dieselben wie im Mittelstand, die Vergabe- und Lizenzwege sind andere, und die Mitbestimmung läuft über den Personalrat statt den Betriebsrat.
Wo fange ich an, wenn ich nur einen Tag habe?
Mit der Checkliste der 20 wichtigsten Schrauben. Konkret in dieser Reihenfolge: MFA-Lücken schließen, Legacy Auth blockieren, User Consent abschalten, Break-Glass-Konten anlegen, Preset Security Policies auf Strict. Das sind fünf Klickpfade, die zusammen einen Nachmittag brauchen und die Angriffsfläche halbieren.
|
WEITER IM THEMA |
|---|