
Copilot Code startet im Frontier-Programm
Was Admins vor dem Start von Cloud-Coding prüfen solltenConsulting Briefing · 23.10.2026 · boddenberg.de
|
KI & COPILOT |
|---|
Copilot Code: Cloud-Coding ab Ende Oktober 2026 im Frontier-Programm aktiv
Executive Summary
Microsoft drückt jetzt jedem mit Copilot-Lizenz eine Programmierumgebung in die Hand. Laut Microsoft-Ankündigung MC1519871 startet Copilot Code Ende Oktober 2026 im Frontier-Programm: ein eigener Code-Tab in der Microsoft-Copilot-App, in dem die Belegschaft in normaler Sprache beschreibt, was sie braucht, und Copilot baut daraus Tracker, Dashboards, Skripte oder kleine Web-Apps. Den Kontext liefert Work IQ, also E-Mails, Besprechungen, Chats, Dokumente und angebundene Datenquellen. Fertige Apps landen auf Copilot Managed Runtime, einer von Microsoft betriebenen Hosting-Umgebung im eigenen Tenant, und lassen sich innerhalb der Organisation teilen.
Der Haken steckt im Kleingedruckten der Standardwerte. Cloud-Coding-Sitzungen sind für alle berechtigten Personen mit passender Spending Policy sofort aktiv. Und weil die Option „Auto-apply new services“ in Spending Policies ab Werk eingeschaltet ist, bekommen viele Anwender Code, ohne dass irgendwer im Haus das bewusst entschieden hat. Abgerechnet wird nach Verbrauch in Copilot Credits, also on top zur Lizenz. Lokale Ausführung auf dem PC und die GitHub-Anbindung sind dagegen standardmäßig aus. Für dich heißt das: Spending Policies jetzt prüfen, Betriebs- oder Personalrat einbinden, bevor der Pilot startet, und den Helpdesk vorwarnen.
|
Fakten: Das Wichtigste in drei Sätzen Betroffen sind zunächst nur Personen im Frontier-Programm mit Microsoft-365-Copilot-Lizenz und einer Spending Policy, die Code einschließt. Cloud-Sitzungen sind dann standardmäßig an, lokale Sitzungen und GitHub aus. Abschalten lässt sich Code über die Spending Policy und die Discovery-Einstellung im Microsoft 365 Admin Center unter Copilot › Cost management. |
|---|
Worum geht es im Detail?
Zur Einordnung: Die Copilot-App hat seit dem Umbau im September drei große Bereiche. Chat beantwortet Fragen, Cowork erledigt Aufgaben wie E-Mails, Termine und Dokumente, und Code baut Software. Unter der Haube steckt dieselbe Technik wie bei GitHub Copilot, nur verpackt für Leute, die bei „Repository“ an einen Lagerraum denken. Du schreibst „Ich brauche ein Dashboard, das die Reklamationen der letzten acht Wochen nach Lieferant zeigt“, Copilot stellt Rückfragen, baut los und zeigt rechts auf einer Leinwand eine Live-Vorschau. Wer mag, schaltet in die Code-Ansicht und editiert direkt. Ältere Stände lassen sich jederzeit zurückholen, was bei KI-generiertem Code eine sehr sinnvolle Funktion ist.
Der eigentliche Hebel ist Work IQ. Microsoft nennt das „Grounding“: Copilot Code darf die Arbeitsdaten der jeweiligen Person als Kontext verwenden, also Postfach, Kalender, Teams-Chats, Dokumente und über Plugins auch externe Quellen. Laut Microsoft Learn ist diese Nutzung von Organisationsdaten in Cloud-Sitzungen standardmäßig erlaubt, in lokalen Sitzungen standardmäßig gesperrt. Das Ergebnis ist im Idealfall eine App, die genau das Problem der Fachabteilung löst. Im schlechtesten Fall ist es eine App, die genau das Problem der Fachabteilung löst und dabei Daten aus 14 Postfächern zusammenführt, von denen der Datenschutzbeauftragte nie erfahren wird.
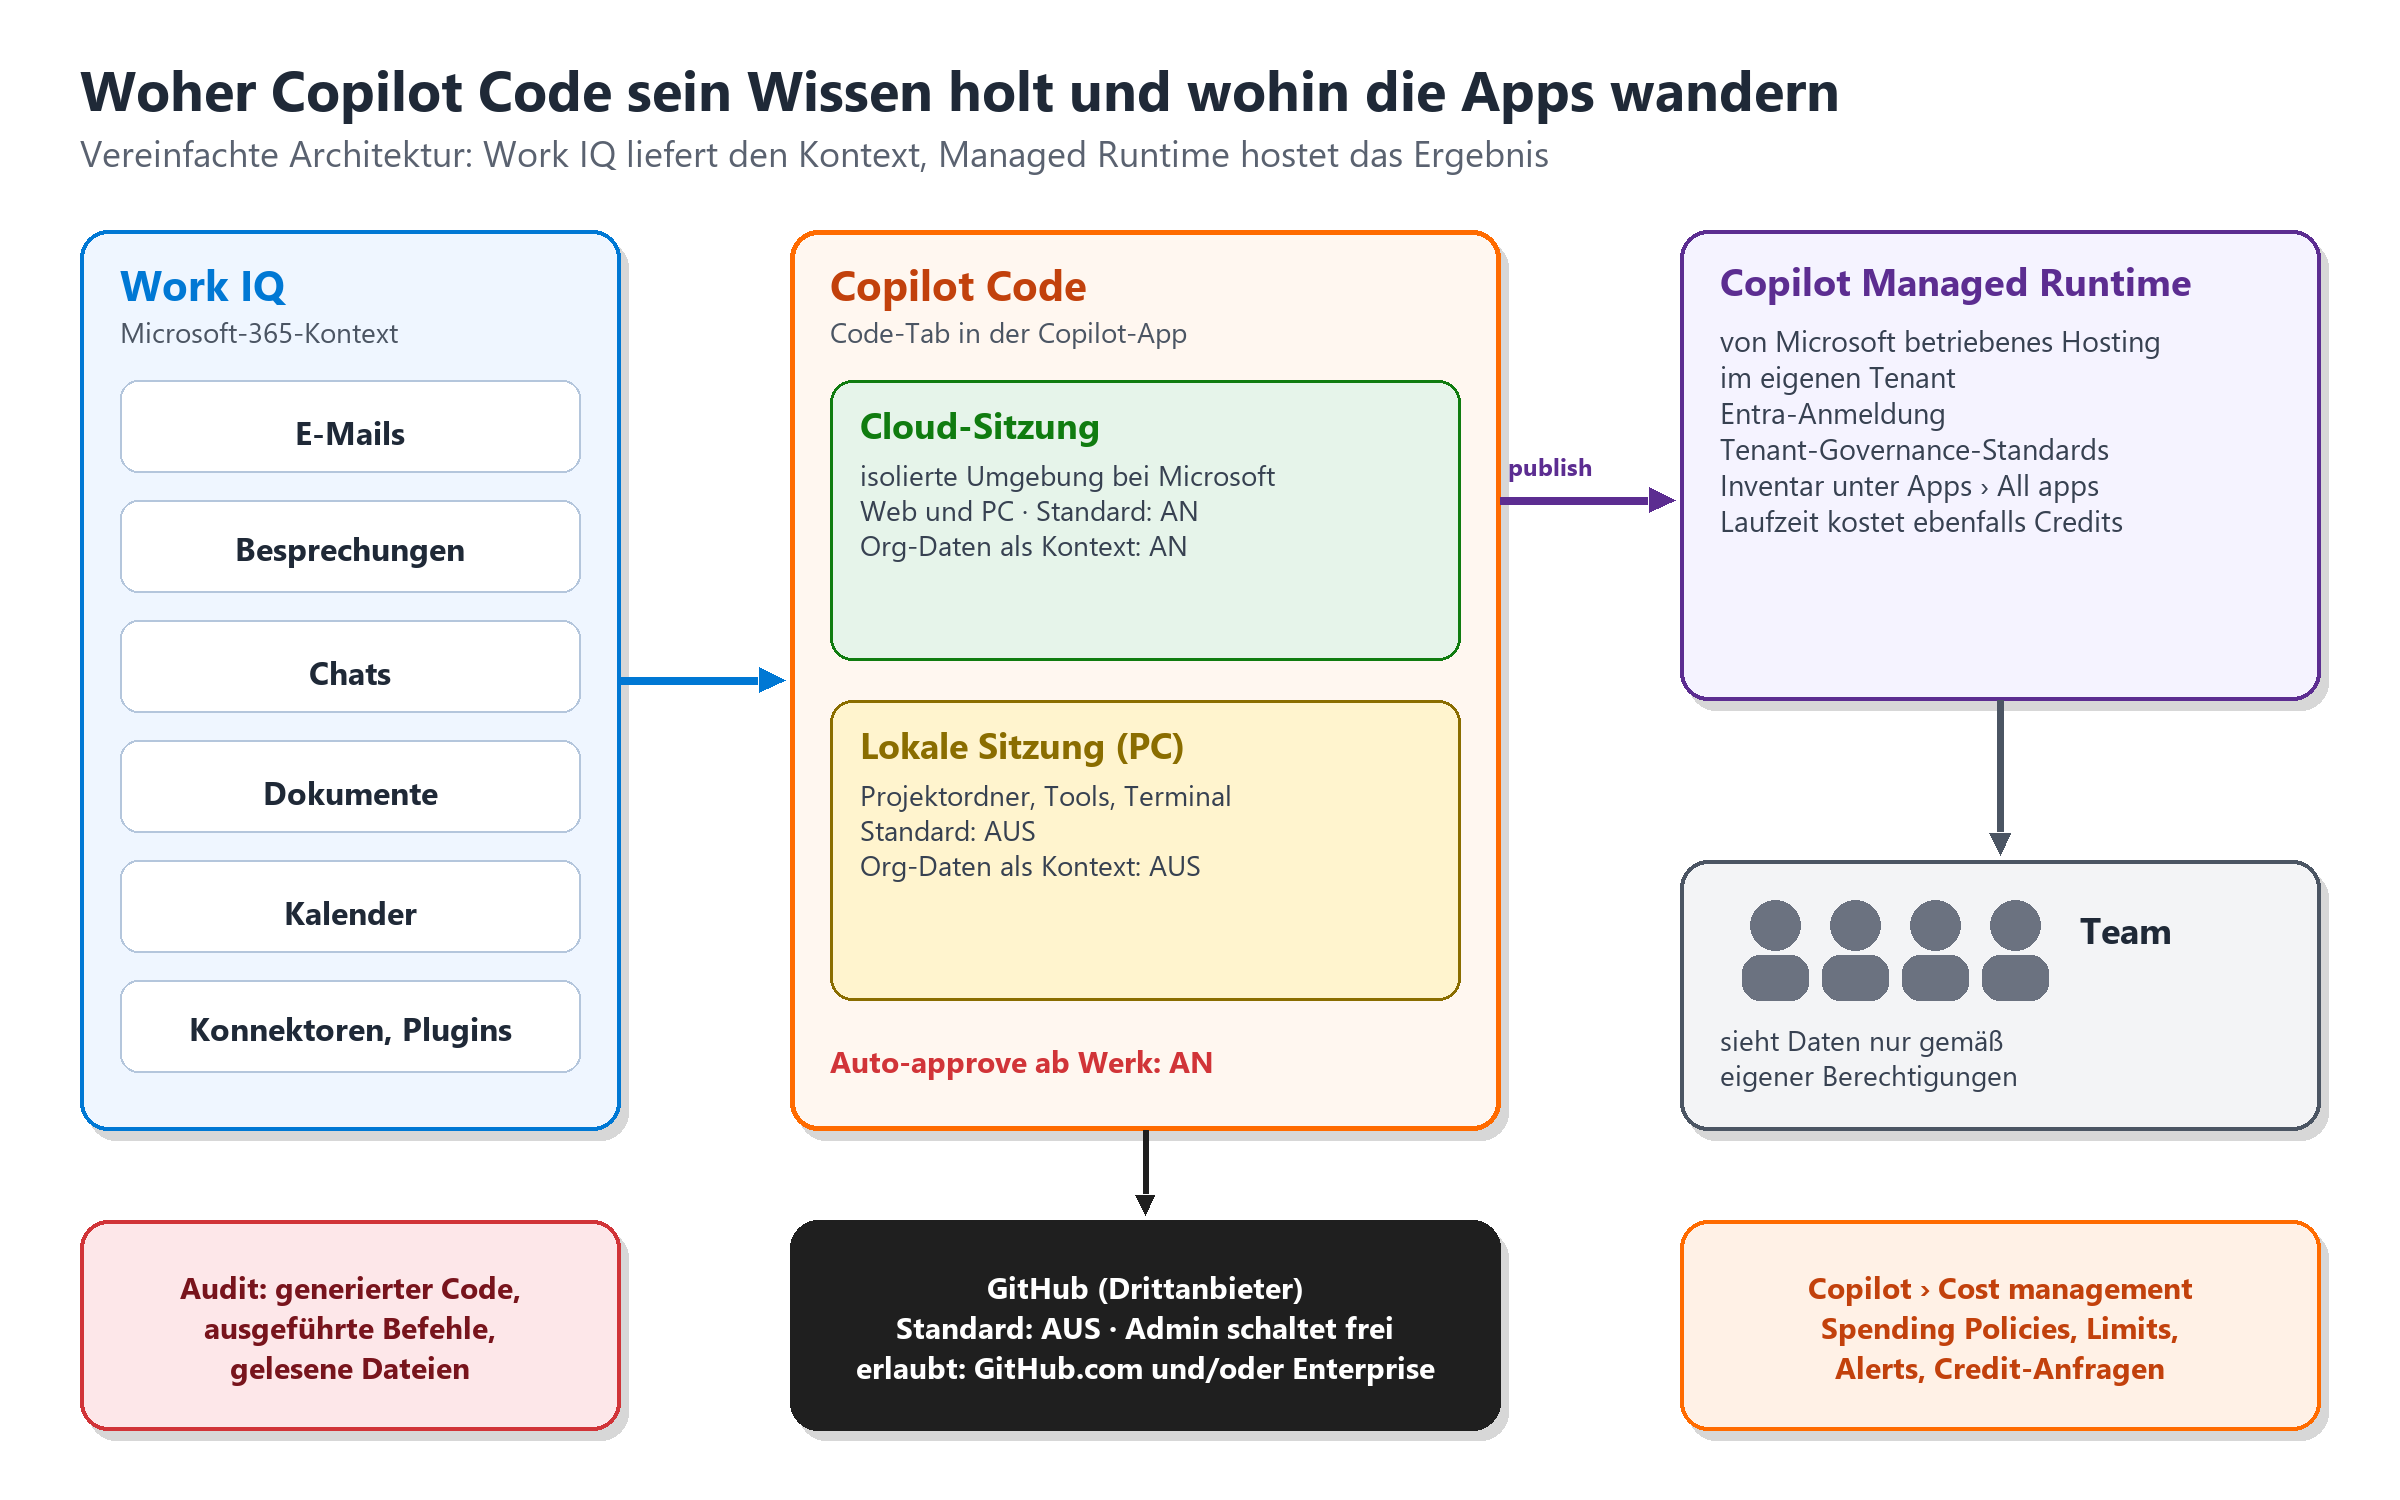
Abbildung 1: Work IQ liefert den Kontext, Copilot Code baut, Managed Runtime hostet, das Team nutzt.
Veröffentlicht wird auf Copilot Managed Runtime. Das ist Microsofts Antwort auf die Frage, wohin mit all den Vibe-Coding-Apps, die sonst auf irgendeinem privaten Hosting-Account gelandet wären. Die Apps laufen in einer Microsoft-Umgebung, nutzen die Entra-Anmeldung, erben die Governance-Standards des Tenants wie freigegebene Konnektoren und Freigaberegeln und tauchen für Admins im Microsoft 365 Admin Center unter Apps › All apps auf. Wichtig: Wer eine geteilte App öffnet, sieht Daten nur im Rahmen seiner eigenen Berechtigungen. Das Bauen kostet Credits, und das Betreiben veröffentlichter Apps kostet laut Microsoft Learn ebenfalls Credits, über eine eigene Spending Policy für den Dienst Copilot Managed Runtime.
Welche Schalter was bewirken, regelt die Meldung in einer kleinen Matrix. Sie entscheidet, ob jemand Code nutzen kann, nur das Schaufenster sieht oder gar nichts mitbekommt.
|
Spending Policy mit Code |
Discovery-Einstellung |
Ausführungsort |
Was die Person sieht |
|---|---|---|---|
|
zugewiesen |
egal |
Cloud (Standard) |
Code mit Cloud-Sitzungen in Web und Windows-App |
|
zugewiesen |
egal |
Cloud und lokal |
zusätzlich lokale Sitzungen auf dem PC |
|
nicht zugewiesen |
an |
egal |
Einstieg und Willkommensseite, aber keine Nutzung |
|
nicht zugewiesen |
aus |
egal |
kein Code-Einstieg |
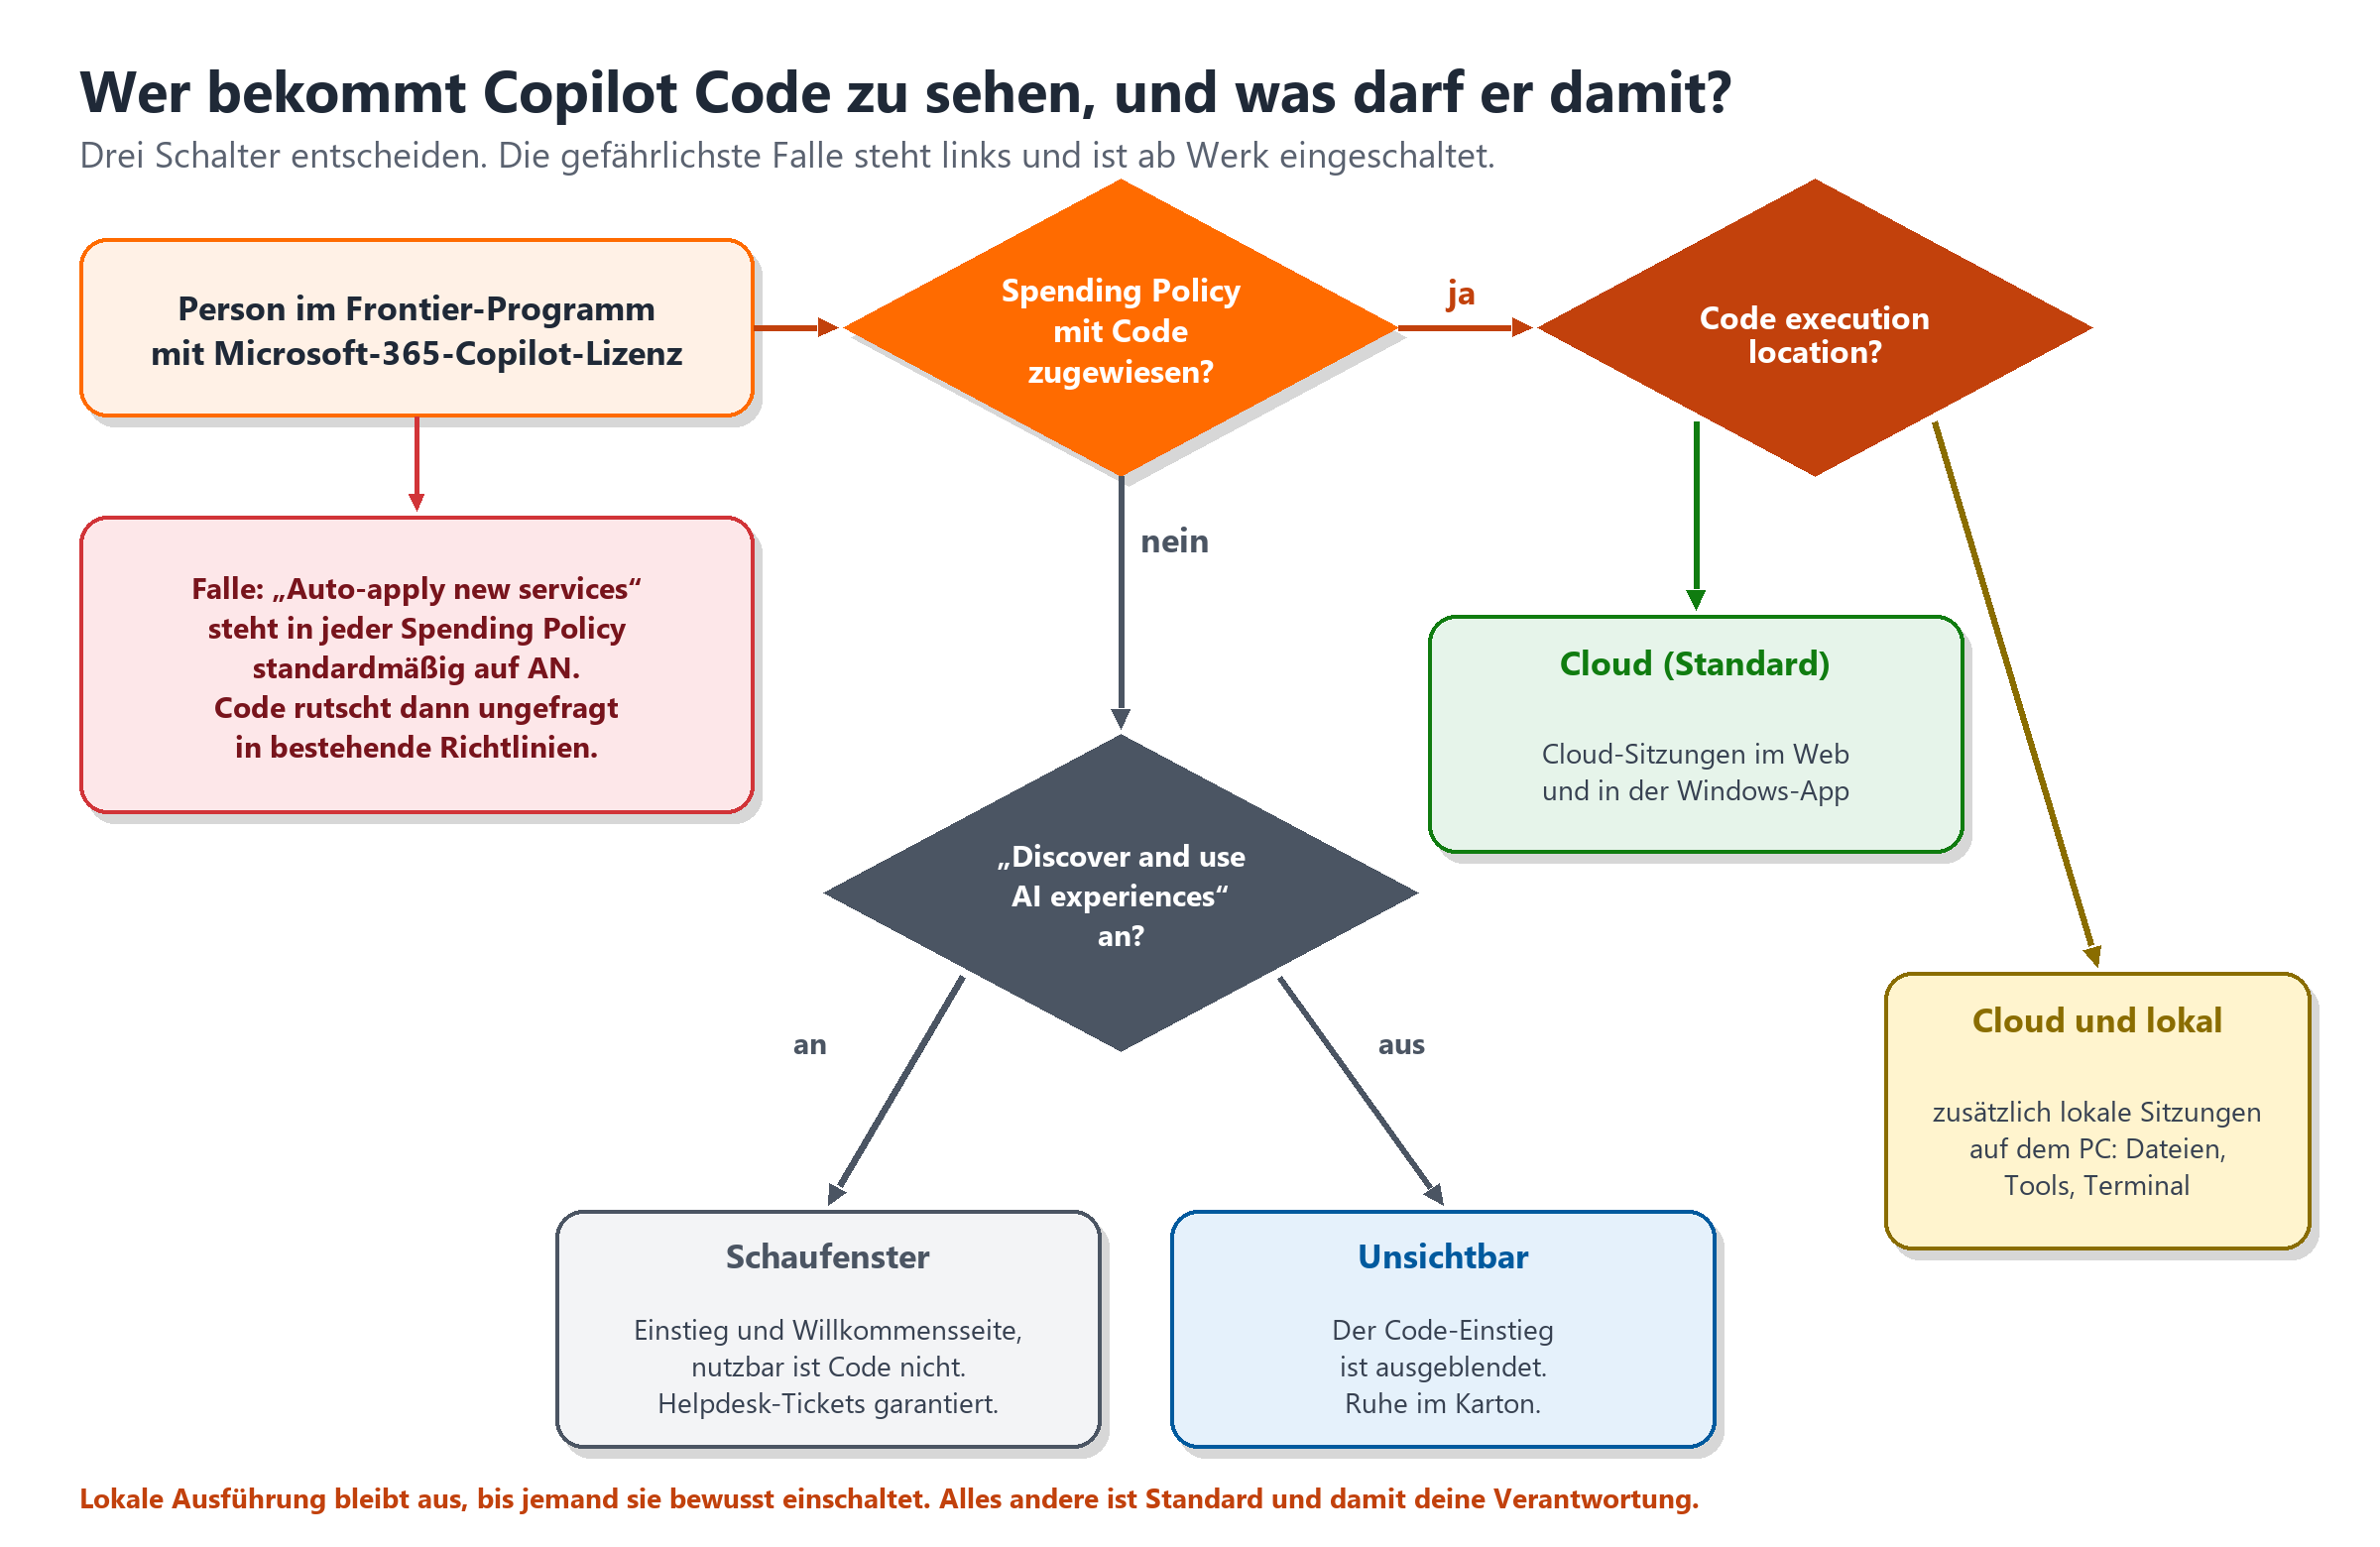
Abbildung 2: Drei Schalter, vier Ergebnisse. Die Falle sitzt in der Spending Policy.
|
Warnung: Code kommt durch die Hintertür Wer bereits eine Spending Policy für Cowork oder Advanced work in SharePoint angelegt hat, sollte jetzt nachsehen. Steht dort „Auto-apply new services“ auf an, und das ist der Standard, wird Code automatisch Teil der Richtlinie. Dann haben alle Personen in dieser Policy mit Frontier-Zugang plötzlich ein Programmierwerkzeug, das Credits verbraucht. Überraschungspartys sind nett, Überraschungsrechnungen eher nicht. |
|---|
Dazu kommen die Stellschrauben auf Code-Ebene, die Microsoft Learn für Administratoren beschreibt. Zwei Werte sollten dich stutzig machen: Die Auto-approve-Einstellung ist ab Werk an, Anwender dürfen Copilot also erlauben, Aktionen ohne Einzelbestätigung auszuführen. Und die Liste erlaubter GitHub-Verbindungen steht auf „Both“, also GitHub.com und GitHub Enterprise, sobald jemand die GitHub-Verbindung überhaupt einschaltet.
|
Einstellung |
Standard |
Unsere Empfehlung für den Pilot |
|---|---|---|
|
Code execution location |
nur Cloud |
Cloud belassen, lokal nur für benannte Entwickler |
|
Auto-approve setting |
an |
aus, jede Aktion bestätigen lassen |
|
Organizational Data in Copilot Code |
Cloud an, lokal aus |
an für Pilotgruppe, nach DSFA entscheiden |
|
GitHub connection |
aus |
aus, außer bei vorhandener GitHub-Enterprise-Organisation |
|
Allowed GitHub Connections list |
Both |
GitHub Enterprise only oder None |
|
Pre-install Copilot Code components |
aus |
aus belassen |
Was sind Chancen? Was sind Risiken?
Zuerst das Positive, denn es gibt reichlich davon. In jedem Mittelständler existiert eine Excel-Liste, die irgendwann einmal ein Werkstudent gebaut hat, der seit 2019 nicht mehr im Haus ist, und von der heute die halbe Disposition abhängt. Copilot Code kann solche Dinge sauber neu bauen, mit Oberfläche, Versionierung und zentralem Hosting statt Netzlaufwerk. Die Fachabteilung bekommt ihr Werkzeug in Tagen statt nach einem Antrag, der drei Quartale in der IT-Warteschlange reift. Und weil die Apps auf Managed Runtime laufen, sieht die IT wenigstens, dass es sie gibt. Das ist mehr, als man über die meiste Schatten-IT sagen kann.
|
Tipp: Fang mit den richtigen Problemen an Ideale Pilotkandidaten sind Auswertungen ohne Personenbezug: Reklamationsquoten, Lagerreichweiten, Projektstatus aus SharePoint-Listen. Schlechte Kandidaten sind alles, was Menschen zählt, misst oder vergleicht. Dafür gibt es Gremien, und die haben ein langes Gedächtnis. |
|---|
Jetzt die Risiken. Erstens der Datenschutz: Code verarbeitet bestehende Daten auf neue Weise, legt mit Projekten und veröffentlichten Apps neue Datenbestände an und gibt diese im Haus weiter. Microsoft listet genau das selbst als Compliance-Punkte in MC1519871. Für dich bedeutet das einen neuen Eintrag im Verzeichnis der Verarbeitungstätigkeiten und eine sorgfältige Prüfung, ob eine Datenschutz-Folgenabschätzung nötig ist. Dazu gilt: Code läuft als Frontier-Vorschau unter den Vorschaubedingungen deiner Verträge. Lass prüfen, ob Zusagen wie die EU-Datengrenze für diese Vorschau gelten, bevor echte Kundendaten im Kontext landen.
Zweitens die Mitbestimmung. Nach § 87 Abs. 1 Nr. 6 BetrVG bestimmt der Betriebsrat mit, wenn technische Einrichtungen objektiv geeignet sind, Verhalten oder Leistung zu überwachen. Auf eine Absicht kommt es nach ständiger Rechtsprechung des Bundesarbeitsgerichts nicht an. Copilot Code liefert gleich zwei Ansatzpunkte. Administratoren können laut Microsoft auditieren, welchen Code Copilot erzeugt, welche Befehle es ausführt und welche Dateien es liest oder schreibt. Und das Cost-Management-Dashboard zeigt den Credit-Verbrauch pro Person, Tag und Richtlinie. Im öffentlichen Dienst greift entsprechend § 80 Abs. 1 Nr. 21 BPersVG oder das jeweilige Landespersonalvertretungsgesetz.
|
Warnung: Der Anwesenheits-Tracker aus der Hölle Ein Teamleiter in einem Logistikunternehmen hatte die wirklich hervorragende Idee, sich von der KI ein „kleines Dashboard“ bauen zu lassen: Wer war wann in welchem Meeting, wer antwortet wie schnell auf Mails. Gebaut war es in 20 Minuten, die Daten kamen aus Kalender und Postfach. Der Betriebsrat brauchte für seine Reaktion etwas länger, dafür war sie gründlicher. Das Problem ist nicht Copilot Code, sondern dass das Werkzeug jedem eine Überwachungsanlage in die Hand gibt, der einen Satz tippen kann. Regel das vorher, nicht hinterher. |
|---|
Drittens die Sicherheit. Bei lokalen Sitzungen arbeitet Copilot mit Dateien, Tools und dem Terminal des PCs. Microsoft fragt standardmäßig nach, bevor Netzwerkverbindungen aufgebaut, Shell-Befehle ausgeführt oder Ordner außerhalb des Projekts angefasst werden. Wer aber „Always allow“ klickt, und Anwender klicken alles, was den Dialog verschwinden lässt, hebt das dauerhaft auf, auch für bestehende Sitzungen. Dazu kommt GitHub als externer Dienst: Wer private Konten von GitHub.com zulässt, öffnet einen bequemen Weg, Firmencode außer Haus zu tragen. Und schließlich die Kosten: Credits sind variabel, und eine Spending Policy ohne Limit ist ein Blankoscheck mit Microsoft-Logo.
|
Chance |
Risiko |
|---|---|
|
Fachabteilungen lösen eigene Probleme in Tagen |
Neue Verarbeitung von Postfach-, Chat- und Kalenderdaten |
|
Zentrales Hosting statt Excel auf dem Netzlaufwerk |
Mitbestimmungspflicht nach § 87 Abs. 1 Nr. 6 BetrVG bzw. Personalvertretungsrecht |
|
Apps erben Entra-Anmeldung und Tenant-Governance |
Auto-apply und Auto-approve stehen ab Werk auf an |
|
Admin-Inventar macht Schatten-IT sichtbar |
Lokale Ausführung und GitHub als Abflusskanal |
|
Abrechnung nur bei echter Nutzung |
Variable Kosten ohne Limit, auch für den Betrieb der Apps |
Was müssen wir jetzt schon vorbereiten?
Der Grund für die Eile: Frontier ist zwar ein Vorschauprogramm, aber Microsoft hat in der Vergangenheit selten lange gebraucht, um aus Frontier-Funktionen Standard zu machen. Die Meldung läuft bis zum 25. Januar 2027. Wer bis dahin seine Spending Policies, die Gremienfrage und den Helpdesk nicht sortiert hat, sortiert sie im Krisenmodus, und Krisenmodus ist im Januar bekanntlich besonders lustig, weil alle noch im Urlaubsrückstau stecken.
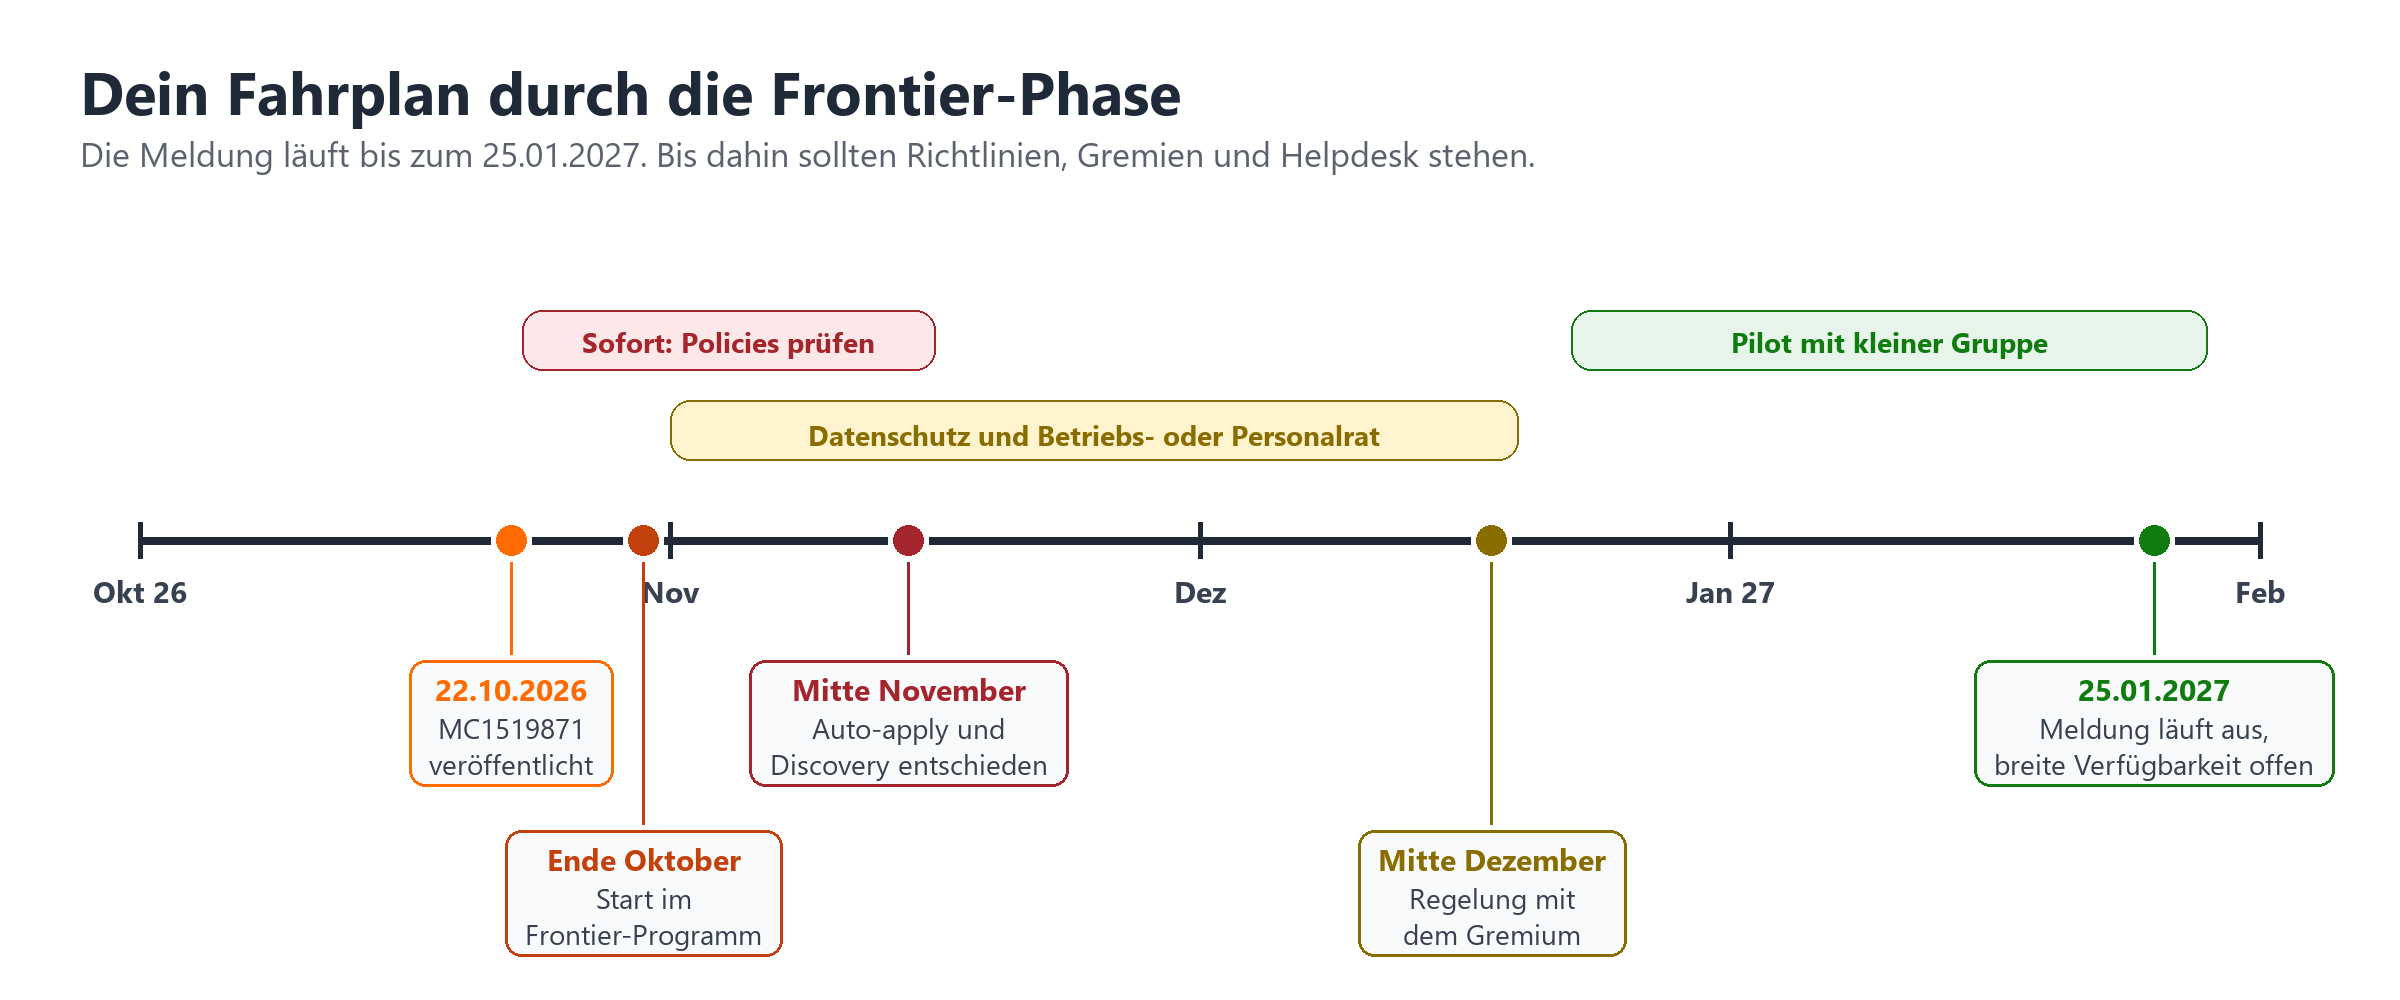
Abbildung 3: Vom Frontier-Start bis zum Ende der Meldung bleiben gut drei Monate.
Bis 31.10.2026, Policies sichern: Öffne im Microsoft 365 Admin Center unter Copilot › Cost management den Reiter Configuration und prüfe jede Spending Policy auf zwei Dinge: Ist Code angehakt, und steht „Auto-apply new services“ auf an? Wer Code noch nicht will, schaltet Auto-apply aus und entfernt Code aus der Policy. Prüfe außerdem, ob die Discovery-Einstellung für AI experiences enabled by usage-based billing an ist, sonst sehen alle das Schaufenster ohne Zugang.
Bis 14.11.2026, Pilot-Policy: Lege eine eigene Spending Policy nur für eine Sicherheitsgruppe „Pilot Copilot Code“ an. Microsoft verlangt als Mindestwert ein Monatslimit von 2.000 Credits pro Person, setze das Policy-Limit bewusst niedrig und aktiviere Alerts bei 50 und 80 Prozent. Für die Automatisierung steht die Cost Management API über Microsoft Graph bereit, ein eigenes PowerShell-Cmdlet für Code gibt es derzeit nicht.
Bis 14.11.2026, Technik: In den Code-Einstellungen Auto-approve abschalten, Ausführungsort auf Cloud belassen, GitHub aus oder auf GitHub Enterprise beschränken. Für Windows-Geräte im Frontier-Programm die unified Microsoft Copilot App verteilen und den Zielkanal per Copilot-Update-Richtlinie auf Beta setzen, etwa über Intune.
November bis Mitte Dezember, Datenschutz und Mitbestimmung: Datenschutzbeauftragten einbinden, VVT ergänzen, DSFA-Schwelle prüfen. Mit Betriebs- oder Personalrat klären: Zweck, Pilotgruppe, keine Leistungs- und Verhaltensauswertung aus Audit-Logs und Credit-Berichten, keine Apps zur Personenauswertung ohne Freigabe, Löschfristen für Projekte. Wer bereits eine Rahmenvereinbarung zu Microsoft 365 Copilot hat, ergänzt sie um Code und Managed Runtime.
Bis Anfang Dezember, Helpdesk: Helpdesk-Kurzanleitung schreiben: Wo ist der Code-Tab, warum sehen manche nur die Willkommensseite, wie läuft der Antrag auf Zugang oder mehr Credits. Die Credit-Anfragen landen im Cost-Management-Dashboard, leg fest, wer sie genehmigt.
Januar 2027, Pilot und Bewertung: Pilot mit fünf bis zehn Personen, dann Auswertung von Verbrauch, App-Inventar unter Apps › All apps und Rückmeldungen. Erst danach über eine breitere Freigabe entscheiden.
|
Wichtig: Was kostet das Nichtstun? Code setzt eine Microsoft-365-Copilot-Lizenz voraus und rechnet zusätzlich nach Credits ab. Wer nichts tut und Auto-apply anlässt, zahlt für jede Person in einer bestehenden Policy, die neugierig auf den neuen Tab klickt. Mit dem Mindestlimit von 2.000 Credits pro Person und Monat und einem Listenpreis von rund einem US-Cent pro Credit bei Pay-as-you-go landen 100 Neugierige im ungünstigsten Fall bei etwa 2.000 US-Dollar im Monat, bevor die erste nützliche App läuft. Kein Weltuntergang, aber auch kein Posten, den der Controller gern zufällig entdeckt. |
|---|
|
Maßnahme |
Verantwortlich |
Termin |
|---|---|---|
|
Spending Policies prüfen, Auto-apply entscheiden |
M365-Admin |
bis 31.10.2026 |
|
Pilot-Policy mit Limit und Alerts |
M365-Admin + Controlling |
bis 14.11.2026 |
|
Code-Einstellungen härten, Copilot-App verteilen |
M365-Admin + Client-Team |
bis 14.11.2026 |
|
VVT, DSFA-Prüfung |
Datenschutzbeauftragter |
bis 04.12.2026 |
|
Regelung mit Betriebs- oder Personalrat |
HR + Gremium |
bis 18.12.2026 |
|
Helpdesk-Anleitung und Belegschaftsinfo |
Service Desk + Kommunikation |
bis 04.12.2026 |
|
Pilotauswertung, Entscheidung über Ausweitung |
IT-Leitung |
bis 25.01.2027 |
|
Tipp: Sag der Belegschaft, was kommt Eine halbe Seite genügt: Was Code kann, wer es im Pilot nutzt, dass Apps mit Personenbezug eine Freigabe brauchen und wo man Zugang beantragt. Wer den neuen Tab ohne Erklärung entdeckt, baut sich sonst zuerst eine App, die ausrechnet, wie viele Meetings die Geschäftsführung schwänzt. |
|---|
|
Weiter: Zum Nachlesen Microsoft aktualisiert die Learn-Seiten während der Frontier-Phase laufend, ein zweiter Blick vor dem Pilot lohnt sich. › Copilot Code für die Organisation verwalten › Spending Policies für usage-based billing verwalten › Was ist Copilot Managed Runtime? › Die unified Microsoft Copilot App bereitstellen › Copilot Chat: Kostenpflichtige Modelle über die Modellauswahl, Credits verteilt |
|---|
Häufig gestellte Fragen
Wie schalte ich Copilot Code für meine Organisation ab?
Entferne Code im Microsoft 365 Admin Center unter Copilot › Cost management aus allen Spending Policies und schalte dort „Auto-apply new services“ aus. Ist zusätzlich die Discovery-Einstellung für AI experiences enabled by usage-based billing aus, wird der Code-Einstieg in der Copilot-App komplett ausgeblendet.
Welche Lizenz brauche ich für Copilot Code?
Für Geschäftskonten ist eine Microsoft-365-Copilot-Lizenz nötig, dazu eine Spending Policy mit aktivierter Abrechnung nach Copilot Credits. In der Frontier-Phase muss die Person außerdem am Frontier-Programm teilnehmen.
Kann Copilot Code auf meine E-Mails und Teams-Chats zugreifen?
Ja, über Work IQ nutzt Copilot Code in Cloud-Sitzungen standardmäßig E-Mails, Besprechungen, Chats, Dokumente und den Kalender der jeweiligen Person als Kontext. Administratoren können das abschalten, in lokalen Sitzungen ist es ab Werk deaktiviert.
Muss der Betriebsrat vor der Einführung von Copilot Code zustimmen?
In aller Regel ja, weil Audit-Protokolle und Verbrauchsberichte pro Person objektiv geeignet sind, Verhalten oder Leistung zu überwachen, was nach § 87 Abs. 1 Nr. 6 BetrVG genügt. In Behörden gilt Entsprechendes nach Bundes- oder Landespersonalvertretungsrecht.
Was kostet Copilot Code zusätzlich zur Copilot-Lizenz?
Code wird nach Verbrauch in Copilot Credits abgerechnet, sowohl beim Bauen als auch beim Betrieb veröffentlichter Apps auf Copilot Managed Runtime. Wie viel anfällt, steuerst du über Limits pro Person und pro Policy im Cost-Management-Dashboard.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/microsoft-verteilt.pdf — © Ulrich B. Boddenberg · boddenberg.de