
Microsoft 365 Security Beratung
Tenant-Überprüfung, Härtung und Hybrid-Identität aus einer HandBERATUNG · MICROSOFT 365 SECURITY
Microsoft 365 Security Beratung: Erst prüfen, dann härten, dann sehen
Ich prüfe deinen Microsoft-365-Tenant in zwei bis drei Tagen read-only, sage dir in einer Befundliste nach Schwere, wo Angreifer heute hineinkämen, und liefere den Aktionsplan Click-by-Click gleich mit. Danach entscheidest du, ob dein Team die Umsetzung selbst macht oder ich sie in 90 Tagen begleite. Ohne Lizenzverkauf, ohne Folienschlacht, ohne Agenten im Tenant.
|
FÜR WEN DAS IST Für IT-Leitungen und Administratoren in Verwaltung und Mittelstand, die Microsoft 365 im Einsatz haben, meist mit Active Directory im Rücken, und die eine ehrliche Antwort auf die Frage wollen: Wie weit sind wir von Berlin entfernt? Nicht für Konzerne mit eigenem SOC. Die brauchen mich nicht, die brauchen Personal. |
|---|
Warum eine Überprüfung und kein Workshop
Ein Workshop sagt dir, was man tun könnte. Eine Überprüfung sagt dir, was bei dir fehlt. Der Unterschied ist derselbe wie zwischen einem Vortrag über Zahnpflege und einem Zahnarztbesuch. Nach einigen Dutzend Tenant-Überprüfungen weiß ich, dass die Befunde sich wiederholen, aber nie in derselben Kombination: Der eine hat Conditional Access sauber und zwölf permanente Global Admins, der andere hat PIM eingeführt und Legacy Authentication offen wie ein Scheunentor, weil der Multifunktionsdrucker sonst nicht mailt. Erst der Befund macht aus dem Katalog der Möglichkeiten eine Prioritätenliste.
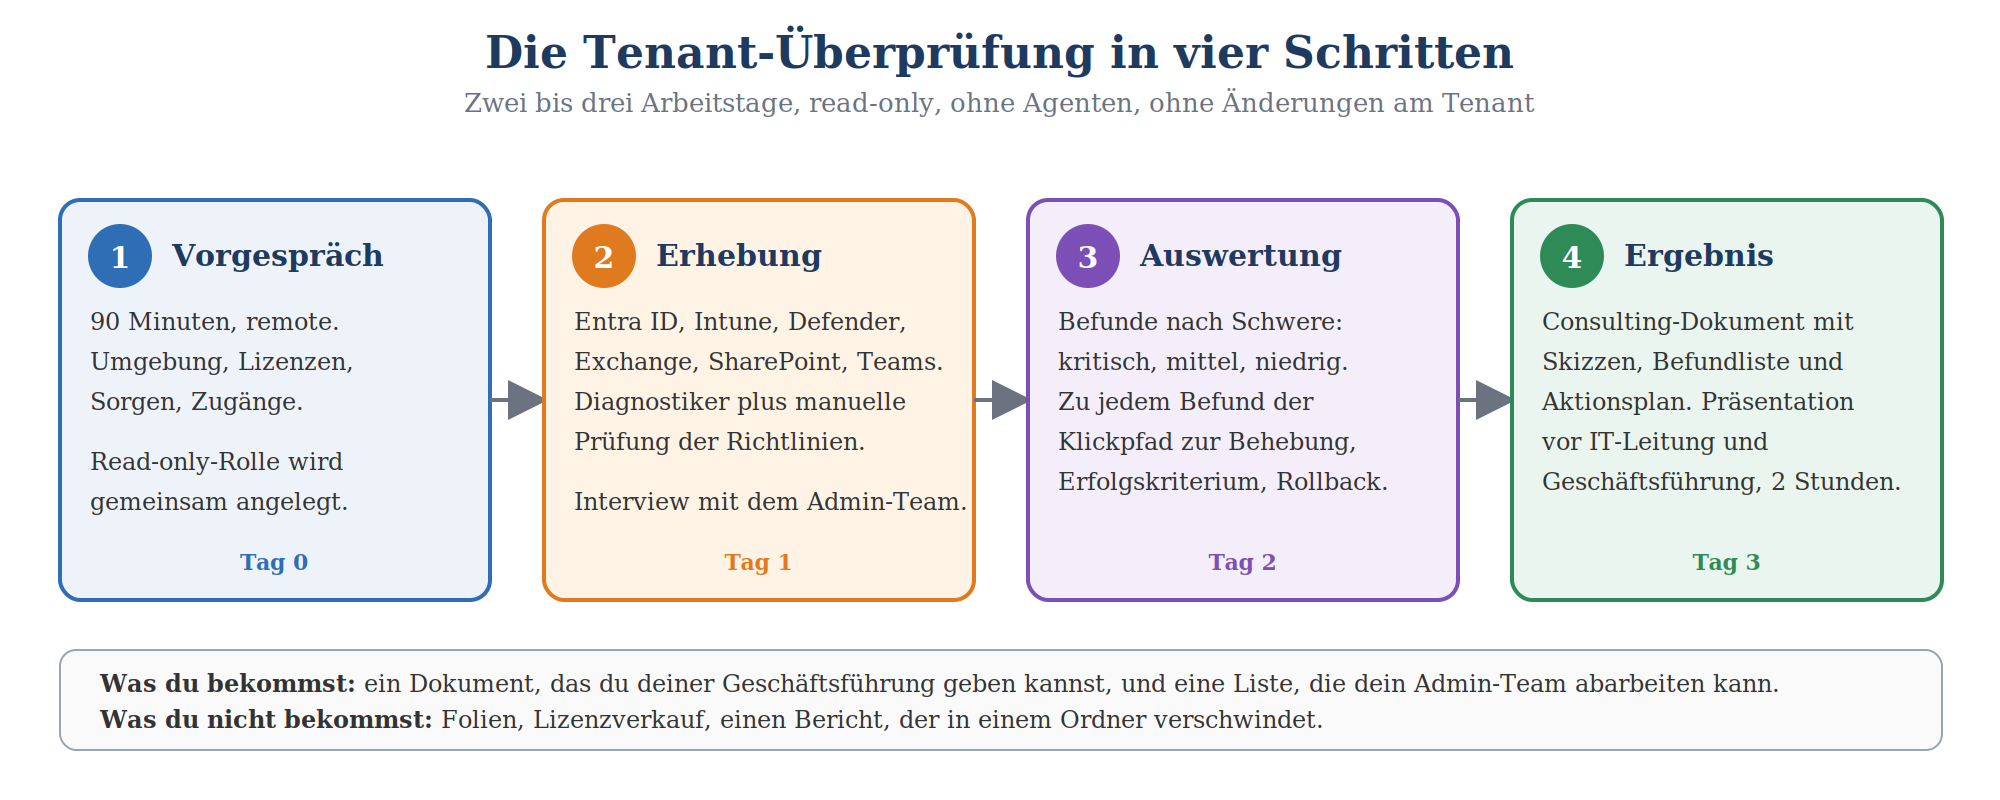
Skizze 1: Vier Schritte, drei Tage. Am Ende steht ein Dokument, keine Folien.
|
WAS GEPRÜFT WIRD |
|---|
Die Erhebung läuft mit einer eigens angelegten Read-only-Rolle (Global Reader plus Security Reader), ergänzt um meinen Entra-Diagnostiker und manuelle Prüfung der Richtlinien. Es wird nichts geändert, nichts installiert, nichts nach außen übertragen. Das Interview mit deinem Admin-Team ist Teil der Erhebung, weil die spannendsten Befunde selten im Portal stehen, sondern in Sätzen wie "das haben wir mal so gelassen, weil".
Das Ergebnis: ein Dokument in zwei Zielgruppen
Das Ergebnisdokument folgt der festen Struktur meiner Consulting-Dokumente: Executive Summary für die Geschäftsführung, technischer Hintergrund mit Skizzen für die, die verstehen wollen warum, Befundliste nach Schwere, Aktionsplan Click-by-Click mit Erfolgskriterium und Rollback für die, die es umsetzen müssen, dazu Risiken und offene Punkte. Die Geschäftsführung liest die ersten drei Seiten und weiß, ob sie ruhig schlafen kann. Das Admin-Team nimmt Kapitel 5 und fängt an.
|
Schwere |
Bedeutung |
Beispiel |
|---|---|---|
|
Kritisch |
Ein bekannter Angriffsweg führt ohne Widerstand durch mehrere Schutzschichten. Behebung innerhalb von zwei Wochen. |
Konten ohne MFA mit Postfachzugriff; Nutzer sind lokale Administratoren; ASR-Regeln nur im Audit |
|
Mittel |
Der Angriff kommt durch, aber langsamer oder lauter. Behebung innerhalb von sechs Wochen. |
Kein Ablauf für Gastkonten; Alert Policies ohne gelesenen Empfänger; SPF ohne DMARC |
|
Niedrig |
Hygiene, die den Unterschied macht, wenn es eng wird. Behebung im Quartal. |
Secure Score ohne Trendverfolgung; kein dokumentierter Incident-Plan; Break-Glass ohne Test |
|
AUS DER PRAXIS Ein Kunde aus der Verwaltung sagte nach der Ergebnispräsentation: "Das Schlimmste ist, dass wir zwei Drittel davon selbst hätten finden können." Genau. Das Wissen war da, die Zeit nicht. Die Überprüfung ist kein Urteil über das Admin-Team, sondern die Zeit, die es nie hatte. |
|---|
Nach der Überprüfung: vier Wege
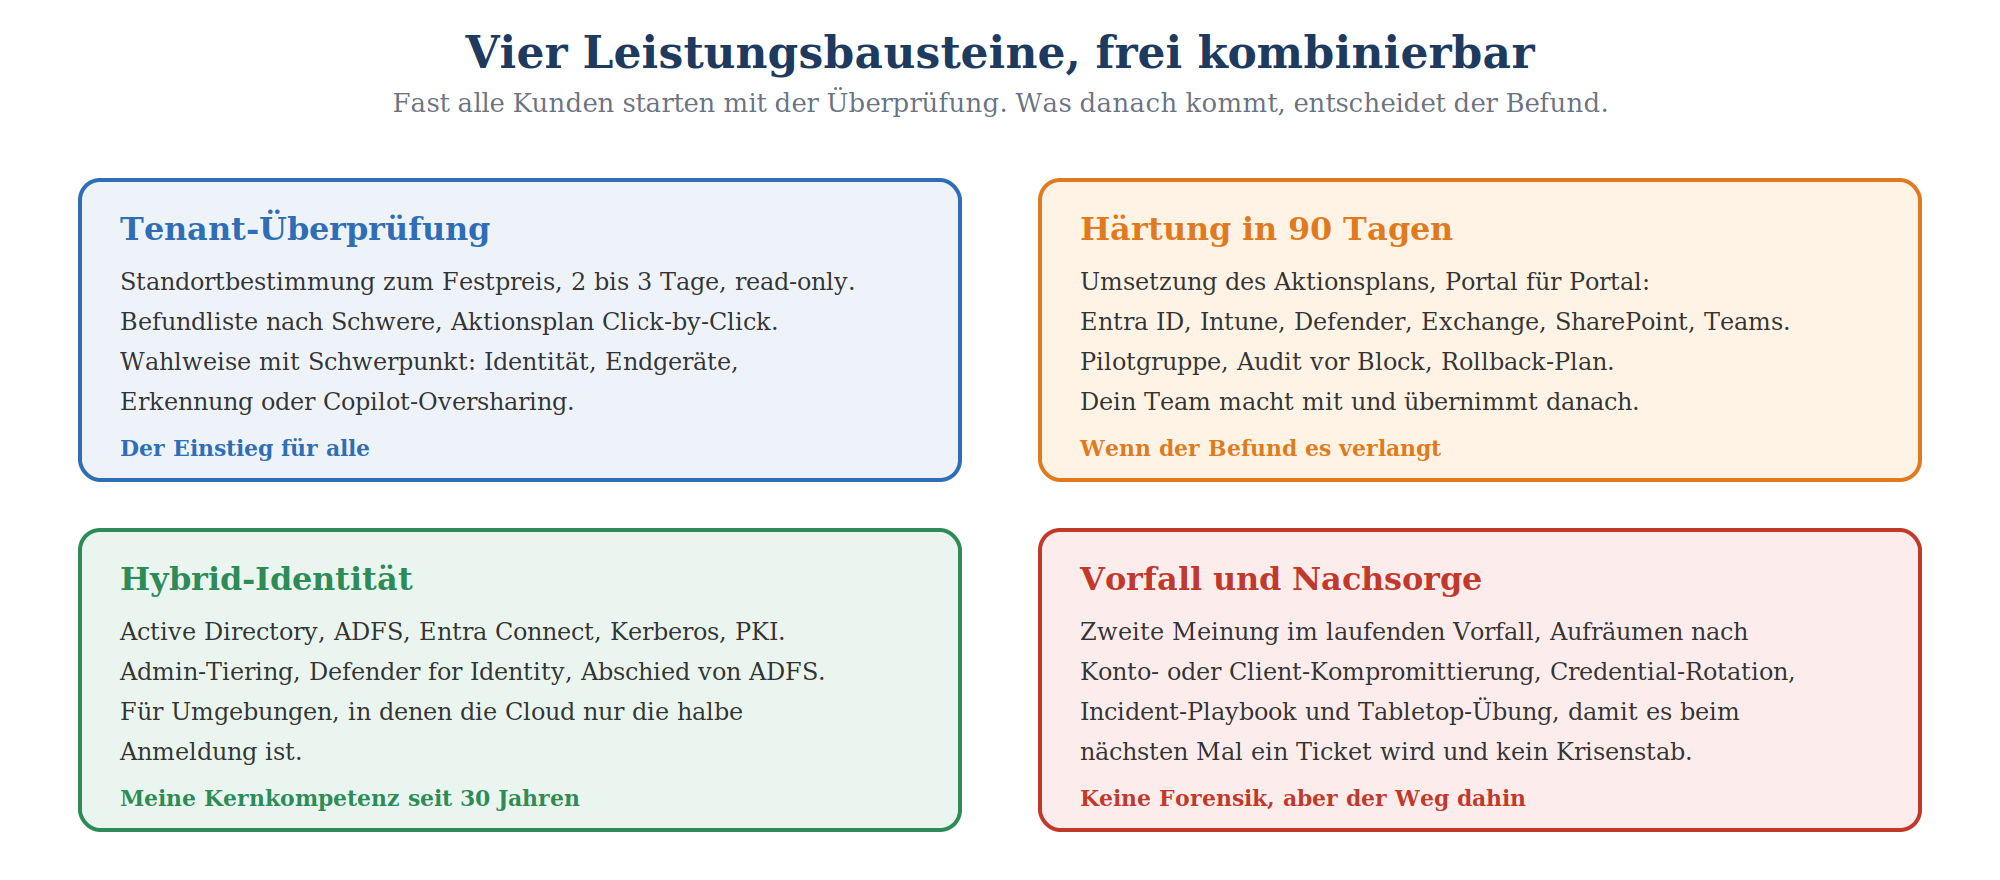
Skizze 2: Die Bausteine nach der Überprüfung. Was davon nötig ist, steht im Befund.
Härtung in 90 Tagen
Wenn der Befund es verlangt, begleite ich die Umsetzung entlang der Roadmap aus dem Kompetenzbereich: erst stoppen, dann eindämmen, dann sehen. Portal für Portal, mit Pilotgruppe, Audit vor Block, Rollback-Plan und wöchentlichem Abgleich. Dein Team ist bei jedem Schritt dabei und übernimmt am Ende den Betrieb. Ich bin nicht der Administrator deines Tenants, ich bin derjenige, der dafür sorgt, dass dein Administrator es nach 90 Tagen ohne mich kann.
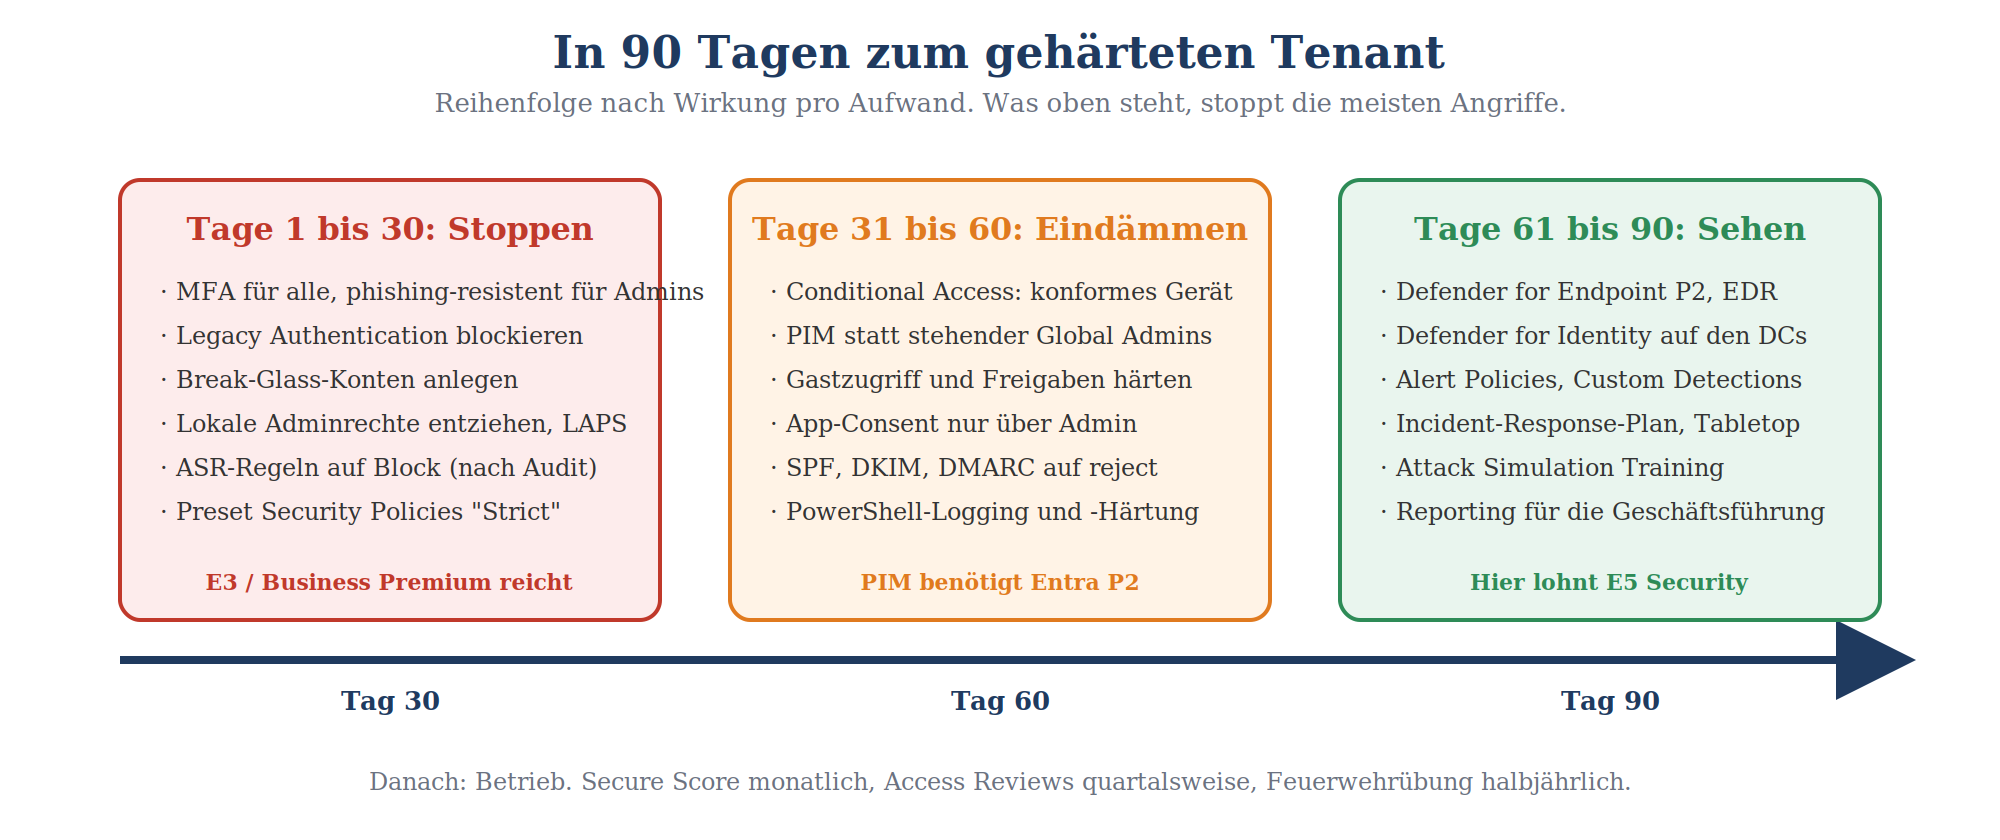
Skizze 3: Die 90-Tage-Roadmap. Die ersten 30 Tage kommen komplett mit E3 oder Business Premium aus.
Hybrid-Identität
Wenn Active Directory, ADFS, Entra Connect oder eine eigene PKI im Spiel sind, ist die Cloud nur die halbe Anmeldung. Admin-Tiering, Defender for Identity, der Abschied von ADFS, Kerberos-Härtung: Das ist die Welt, in der ich seit rund 30 Jahren arbeite und zu der es eigene Kompetenzbereiche gibt, etwa zu Kerberos.
Vorfall und Nachsorge
Wenn es schon passiert ist: zweite Meinung im laufenden Vorfall, Aufräumen nach einer Konto- oder Client-Kompromittierung, Credential-Rotation inklusive krbtgt, danach Incident-Playbook und Tabletop-Übung, damit es beim nächsten Mal ein Ticket wird und kein Krisenstab. Forensik im engeren Sinn mache ich nicht; ich sage dir aber, wann du sie brauchst und was sie von dir braucht.
Schwerpunkt Copilot
Wer Microsoft 365 Copilot einführt, macht Oversharing sichtbar, das vorher niemand bemerkt hat. Die Überprüfung lässt sich mit dem Schwerpunkt Copilot-Readiness fahren; die Informationsschutz-Seite davon gehört in den Kompetenzbereich Purview und dessen Beratungsangebot.
Konditionen
|
Leistung |
Umfang |
Preisform |
|---|---|---|
|
Tenant-Überprüfung |
2 bis 3 Arbeitstage, remote, Ergebnisdokument und Präsentation |
Festpreis, abhängig von Tenant-Größe und Hybrid-Anteil |
|
Härtung in 90 Tagen |
Wöchentliche Arbeitstermine mit dem Admin-Team, Abnahme je Phase |
Tagessatz oder Paketpreis für drei Monate |
|
Hybrid-Identität, Vorfall und Nachsorge |
Nach Bedarf |
Tagessatz |
|
Entscheider-Briefing |
Halber Tag, remote oder vor Ort, mit Betriebs- oder Personalrat |
Festpreis |
|
HINWEIS Öffentliche Auftraggeber: Die Überprüfung liegt in aller Regel unterhalb der Direktauftragsgrenze. Rahmenverträge, Landesverträge und die üblichen Vergabeformalitäten sind mir aus vielen Verwaltungsprojekten vertraut. |
|---|
Häufige Fragen zur Beratung
Brauchst du Global-Admin-Rechte im Tenant?
Nein. Global Reader und Security Reader reichen für die Erhebung vollständig aus. Beide sind reine Leserollen. Wer dir für eine Überprüfung Schreibrechte abverlangt, hat entweder den Job nicht verstanden oder will etwas installieren.
Kommen Agenten oder Tools in unseren Tenant?
Der Entra-Diagnostiker läuft auf meinem Gerät, liest über die Graph-API mit der Leserolle und speichert lokal. Nichts wird in deinem Tenant installiert, nichts läuft nach der Überprüfung weiter. Auf Wunsch kannst du die Erhebung auf einem Gerät in deiner Umgebung laufen lassen.
Wir haben nur E3. Lohnt sich das trotzdem?
Erst recht. Die Präventionsschicht ist in E3 und Business Premium enthalten und fast nie ausgeschöpft. Der Befund zeigt dir, was du mit vorhandenen Lizenzen erreichst, und sagt ehrlich, wo E5 Security etwas bringt und wo es nur teurer ist. Ich verkaufe keine Lizenzen, also habe ich dabei keine Interessen.
Wie unterscheidet sich das von einem Pentest?
Ein Pentest versucht, hineinzukommen, und zeigt dir einen Weg. Die Überprüfung schaut von innen auf alle Schalter und zeigt dir alle Wege. Beides hat seinen Platz; die Überprüfung kommt zuerst, weil ein Pentest auf einem ungehärteten Tenant nur bestätigt, was man ohnehin wusste.
Was passiert mit den Ergebnissen?
Sie gehören dir. Das Dokument bleibt bei dir, meine Arbeitskopie wird nach Abschluss gelöscht, und nichts davon taucht anonymisiert oder sonstwie auf dieser Website auf. Die Fallbeispiele in meinen Fachartikeln stammen aus Situationen, nicht aus Kunden.
Wie schnell kannst du anfangen?
Das Vorgespräch meist innerhalb von zwei Wochen, die Erhebung je nach Auslastung innerhalb von vier bis sechs Wochen. Wenn du einen laufenden Vorfall hast, ruf an statt zu mailen: Kontakt.
|
Wie weit ist dein Tenant von Berlin entfernt? Schick mir drei Sätze zu deiner Umgebung: Nutzerzahl, Lizenzen, hybrid oder nicht. Du bekommst innerhalb von zwei Arbeitstagen ein Festpreisangebot für die Überprüfung und einen Terminvorschlag für das Vorgespräch. |
|---|
|
WEITER IM THEMA |
|---|