
Microsoft 365 Security Schulung
Drei Tage Praxis im eigenen Tenant – für Admin-Teams in Verwaltung und MittelstandSCHULUNG · MICROSOFT 365 SECURITY
Microsoft 365 Security Schulung: Drei Tage im eigenen Tenant statt drei Tage Folien
Ein bis drei Tage für Admin-Teams in Verwaltung und Mittelstand, gehalten im eigenen Tenant oder in einer Übungsumgebung, vom Conditional-Access-Design bis zum Incident-Playbook. Jedes Modul endet mit einer Übung, die am Ende des Tages im Tenant stehen bleibt. Dazu ein halbtägiges Entscheider-Briefing, bei dem der Betriebsrat mit am Tisch sitzt.
|
FÜR WEN DAS IST Für Administratoren und IT-Leitungen, die Microsoft 365 betreiben und wissen, dass da mehr geht, aber nie die Zeit hatten, es systematisch zu lernen. Vorkenntnisse: Du kennst das Admin Center und hast schon einmal eine Richtlinie in Intune oder Entra angelegt. Mehr nicht. Für Einsteiger ohne Microsoft-365-Erfahrung ist das Tempo zu hoch, für Security-Spezialisten mit eigenem SOC zu grundlegend. |
|---|
Warum im eigenen Tenant
Die meisten Security-Schulungen finden in Demo-Umgebungen statt, in denen alles funktioniert und niemand einen Multifunktionsdrucker mit Basic Authentication hat. Das ist bequem für den Trainer und wertlos für den Teilnehmer. In meinen Schulungen bauen wir die Conditional-Access-Baseline in deinem Tenant, im Report-only-Modus, und schauen uns am Nachmittag an, wen sie getroffen hätte. Wir legen das ASR-Profil für deine Pilotgruppe an. Wir zählen deine Global Admins. Am Ende der drei Tage ist dein Tenant nicht fertig gehärtet, aber er ist auf dem Weg, und dein Team weiß, wie es weitergeht.
|
AUS DER PRAXIS Die Übung, die am meisten hängen bleibt, ist immer dieselbe: Wir stellen die TerminalFix-Kette in einer Testumgebung nach, ein gepasteter Befehl, PowerShell, ein simulierter Beacon, und schauen im Defender-Portal zu, was der Tenant davon sieht. In den meisten Tenants: erschreckend wenig. Nach Modul 3 und 5: einen Alarm innerhalb von Minuten. Das ist der Moment, in dem aus Theorie Überzeugung wird. |
|---|
Wenn der eigene Tenant nicht infrage kommt, etwa aus Freigabegründen in der Verwaltung, stelle ich eine Übungsumgebung mit realistischem Hybrid-Aufbau bereit. Die Übungen sind dieselben, nur die Befunde sind meine statt deine.
Die Module
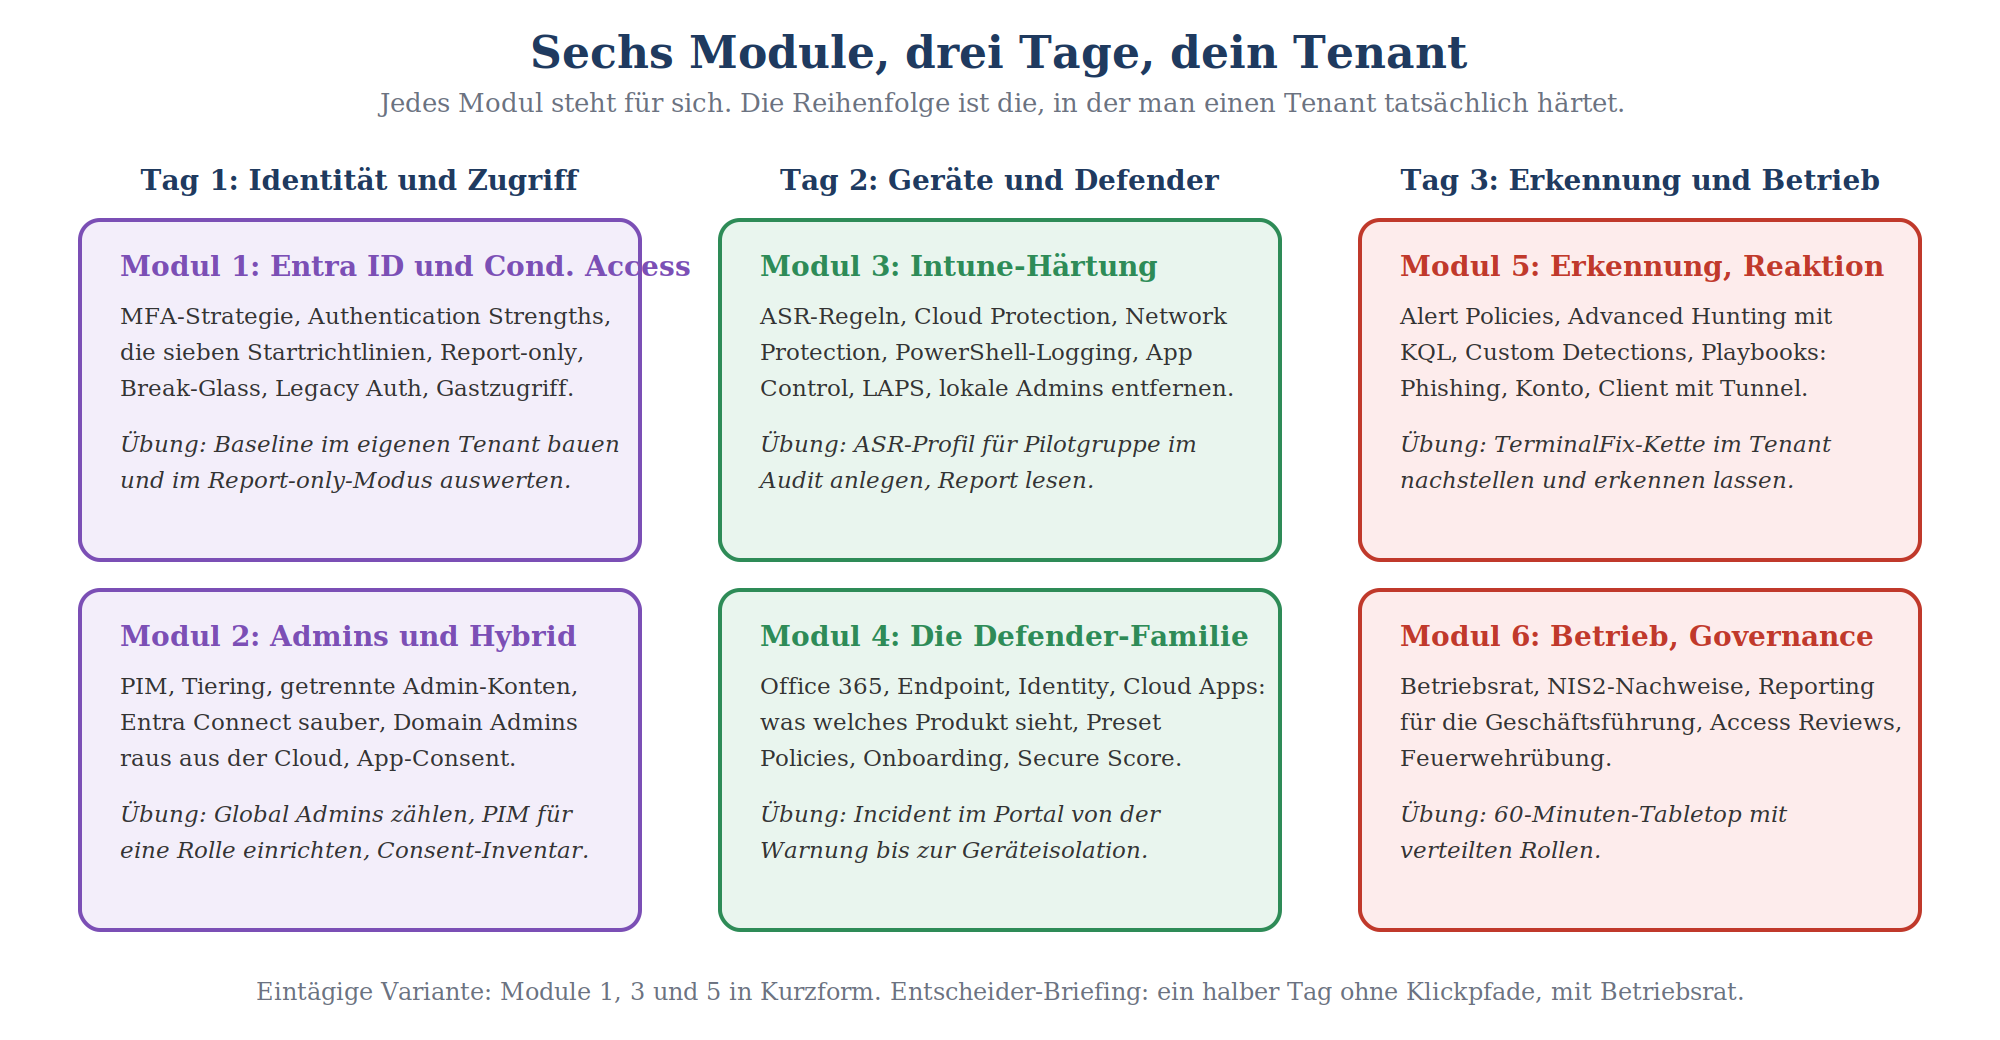
Skizze 1: Sechs Module in drei Tagen. Die Reihenfolge ist die, in der man einen Tenant tatsächlich härtet.
|
Modul |
Inhalt |
Übung im Tenant |
|---|---|---|
|
1 Entra ID und Conditional Access |
MFA-Strategie und Authentication Strengths, die sieben Startrichtlinien, Report-only, Break-Glass, Legacy Authentication, Gastzugriff, Device Code Flow |
Baseline anlegen, im Report-only auswerten, Break-Glass-Konto einrichten |
|
2 Administratoren und Hybrid |
PIM und Tiering, getrennte Admin-Konten, Entra Connect, synchronisierte Domain Admins, App-Consent und Enterprise Applications |
Global Admins inventarisieren, PIM für eine Rolle einrichten, Consent-Grants prüfen |
|
3 Intune-Härtung |
ASR-Regeln, Cloud und Network Protection, Tamper Protection, PowerShell-Logging und Constrained Language Mode, App Control, LAPS, lokale Administratoren |
ASR-Profil für Pilotgruppe im Audit, PowerShell-Logging aktivieren, Report lesen |
|
4 Die Defender-Familie |
Defender for Office 365, Endpoint, Identity und Cloud Apps: was welches Produkt sieht, Preset Policies, Onboarding, Secure Score richtig lesen |
Einen Incident im Portal von der Warnung bis zur Geräteisolation durchspielen |
|
5 Erkennung und Reaktion |
Alert Policies, Advanced Hunting mit KQL, Custom Detections, Playbooks für Phishing, kompromittiertes Konto und Client mit Tunnel |
TerminalFix-Kette nachstellen und erkennen lassen, erste Custom Detection bauen |
|
6 Betrieb und Governance |
Betriebsrat und Mitbestimmung, NIS2-Nachweise, Access Reviews, Reporting für die Geschäftsführung, Feuerwehrübung |
60-Minuten-Tabletop mit verteilten Rollen |
|
WAS JEDES MODUL MITBRINGT |
|---|
Formate
|
Format |
Dauer |
Für wen |
Inhalt |
|---|---|---|---|
|
Administrations-Workshop |
3 Tage |
Admin-Teams bis 8 Personen |
Alle sechs Module mit Übungen im eigenen Tenant oder in der Übungsumgebung |
|
Kompaktkurs |
1 Tag |
Admin-Teams, die schnell die Grundlagen brauchen |
Module 1, 3 und 5 in Kurzform, Übungen in der Übungsumgebung |
|
Entscheider-Briefing |
halber Tag |
IT-Leitung, Geschäftsführung, Informationssicherheitsbeauftragte, Betriebs- oder Personalrat |
Angriffswege, Verantwortungsteilung, Roadmap, Mitbestimmung, Lizenzfragen. Keine Klickpfade. |
|
Coaching |
nach Bedarf, meist halbe Tage |
Ein Admin-Team während der Umsetzung |
Begleitung der 90-Tage-Härtung: gemeinsam konfigurieren, Fragen im Moment klären |
|
Offene Seminare |
1 bis 2 Tage |
Einzelteilnehmer |
Über Seminarpartner, Termine auf Anfrage; Übungsumgebung, nicht der eigene Tenant |
Inhouse-Schulungen halte ich vor Ort in Nordrhein-Westfalen und angrenzenden Regionen oder remote. Remote funktioniert für die Module erstaunlich gut, weil ohnehin alle in Portale schauen; für das Tabletop in Modul 6 und das Entscheider-Briefing empfehle ich den Raum.
|
WARNUNG Was diese Schulung nicht ist: eine Zertifizierungsvorbereitung. Wer SC-200 oder SC-300 bestehen will, findet dafür bessere Angebote. Hier geht es darum, dass dein Tenant danach sicherer ist, nicht dass du eine Prüfung bestehst. Manchmal ist beides dasselbe, oft nicht. |
|---|
Häufige Fragen zur Schulung
Müssen alle Teilnehmer Admin-Rechte im Tenant haben?
Für die Übungen braucht es eine Person mit Schreibrechten in Entra und Intune, die die Richtlinien anlegt; alle anderen arbeiten mit Leserollen mit oder in der Übungsumgebung. Alle Übungen werden im Report-only- oder Audit-Modus angelegt, es wird nichts produktiv scharf geschaltet, es sei denn, ihr entscheidet das am dritten Tag bewusst.
Wie viele Teilnehmer sind sinnvoll?
Bis acht für den Workshop. Ab zehn wird aus der Übung eine Vorführung, und das ist genau das, was ich vermeiden will. Für das Entscheider-Briefing gibt es keine Obergrenze.
Brauchen wir E5 für die Schulung?
Nein. Die Module 1 bis 3 arbeiten komplett mit E3- beziehungsweise Business-Premium-Funktionen. Für Modul 4 und 5 zeige ich die E5-Funktionen (Advanced Hunting, Defender for Identity) in der Übungsumgebung, wenn dein Tenant sie nicht hat. So weißt du am Ende, was du dir kaufen würdest und was nicht.
Kann der Betriebsrat teilnehmen?
Er sollte, mindestens am Entscheider-Briefing und an Modul 6. Security-Monitoring in Microsoft 365 ist in Deutschland fast immer mitbestimmungspflichtig, und ein Betriebsrat, der versteht, was Defender protokolliert und warum, ist ein Verbündeter statt eines Hindernisses. Die Erfahrung zeigt: Nach dem Briefing fragt der Betriebsrat, warum das nicht schon längst eingeführt ist.
Was unterscheidet die Schulung von der Beratung?
In der Beratung prüfe und härte ich deinen Tenant, dein Team schaut zu und übernimmt. In der Schulung lernt dein Team, es selbst zu tun, und ich schaue zu. Viele Kunden kombinieren beides: erst die Überprüfung, dann der Workshop mit dem Befund als Lehrmaterial. Das ist die Variante mit dem größten Effekt, weil jede Übung an einem echten Befund hängt.
Gibt es Teilnahmebescheinigungen?
Ja, mit Modulübersicht und Stundenumfang, brauchbar für NIS2-Schulungsnachweise und interne Weiterbildungsdokumentation.
|
Welches Format passt zu deinem Team? Schreib mir Teamgröße, Vorkenntnisse und ob der eigene Tenant infrage kommt. Du bekommst innerhalb von zwei Arbeitstagen einen Vorschlag mit Modulauswahl, Terminen und Festpreis. |
|---|
|
WEITER IM THEMA |
|---|