
Defender for Office 365: Empfängerbedingungen künftig mit ODER
Warum schon das nächste Speichern den Geltungsbereich deiner Richtlinien verändertConsulting Briefing · 11.11.2026 · boddenberg.de
|
Security & Compliance |
|---|
Defender for Office 365: Empfängerbedingungen in Bedrohungsschutz-Richtlinien wechseln von UND auf ODER
Executive Summary
Es ist ein einziges Wort, und es kann dir den Montagmorgen ruinieren: ODER. Laut Microsoft-Ankündigung MC1546447, zuletzt geändert am 10.11.2026, wertet Microsoft Defender for Office 365 die Empfängerbedingungen in Bedrohungsschutz-Richtlinien künftig mit „Match any“ aus, nicht mehr mit „Match all“. Wer in einer Richtlinie Benutzer, Gruppen und Domänen kombiniert hat, bekam bisher die Schnittmenge. Künftig bekommt er die Vereinigungsmenge. Aus zwölf Personen können so über Nacht dreihundert werden.
Der Rollout startet laut Meldung Anfang Dezember 2026. Die gute Nachricht: Bestehende Richtlinien werden nicht automatisch umgestellt. Die schlechte: Jede Änderung an einer bestehenden Richtlinie stellt sie um, auch wenn du nur einen Tippfehler in der Beschreibung korrigierst oder einen neuen Kollegen hinzufügst. Neue Richtlinien nutzen ab Rollout ohnehin ODER. Einen Schalter zum Abschalten gibt es nicht. Die einzige Bremse ist, die Finger von der Richtlinie zu lassen, und das ist bekanntlich keine Strategie, sondern ein Gebet.
|
Wichtig: Keine harte Frist, aber eine tickende Richtlinie Eine Frist unter 30 Tagen gibt es nicht. Trotzdem gehört bis Ende November 2026 auf den Tisch, welche deiner Anti-Spam-, Anti-Phishing-, Anti-Malware-, Safe-Links- und Safe-Attachments-Richtlinien sowie welche voreingestellten Sicherheitsrichtlinien (Standard und Strict) mehr als einen Bedingungstyp verwenden. Genau diese Richtlinien ändern beim nächsten Speichern ihren Geltungsbereich. Alle anderen sind nicht betroffen. |
|---|
Worum geht es im Detail?
Ein bisschen Hintergrund, sonst wirkt die Meldung harmloser, als sie ist. Bedrohungsschutz-Richtlinien in Exchange Online Protection und Defender for Office 365 bestehen technisch aus zwei Teilen: der Richtlinie mit den Einstellungen (was passiert mit Spam, wie aggressiv ist der Phishing-Filter, werden Links umgeschrieben) und der Regel, die festlegt, für wen das gilt. In der Regel stecken drei Bedingungstypen: Benutzer (in PowerShell *SentTo*), Gruppen (*SentToMemberOf*) und Domänen (*RecipientDomainIs*). Dazu kommen die Ausnahmen mit dem Präfix *ExceptIf*.
Bisher galt laut Microsoft-Learn-Dokumentation eine gemischte Logik, die jeder Admin genau einmal falsch verstanden hat: Mehrere Werte innerhalb eines Bedingungstyps werden mit ODER verknüpft, verschiedene Bedingungstypen aber mit UND. Microsoft dokumentiert dazu sogar das Beispiel selbst: Steht ein Benutzer in der Bedingung und zusätzlich eine Gruppe „Executives“, greift die Richtlinie für diesen Benutzer nur dann, wenn er auch Mitglied der Gruppe ist. Ausnahmen dagegen arbeiteten schon immer durchgehend mit ODER.
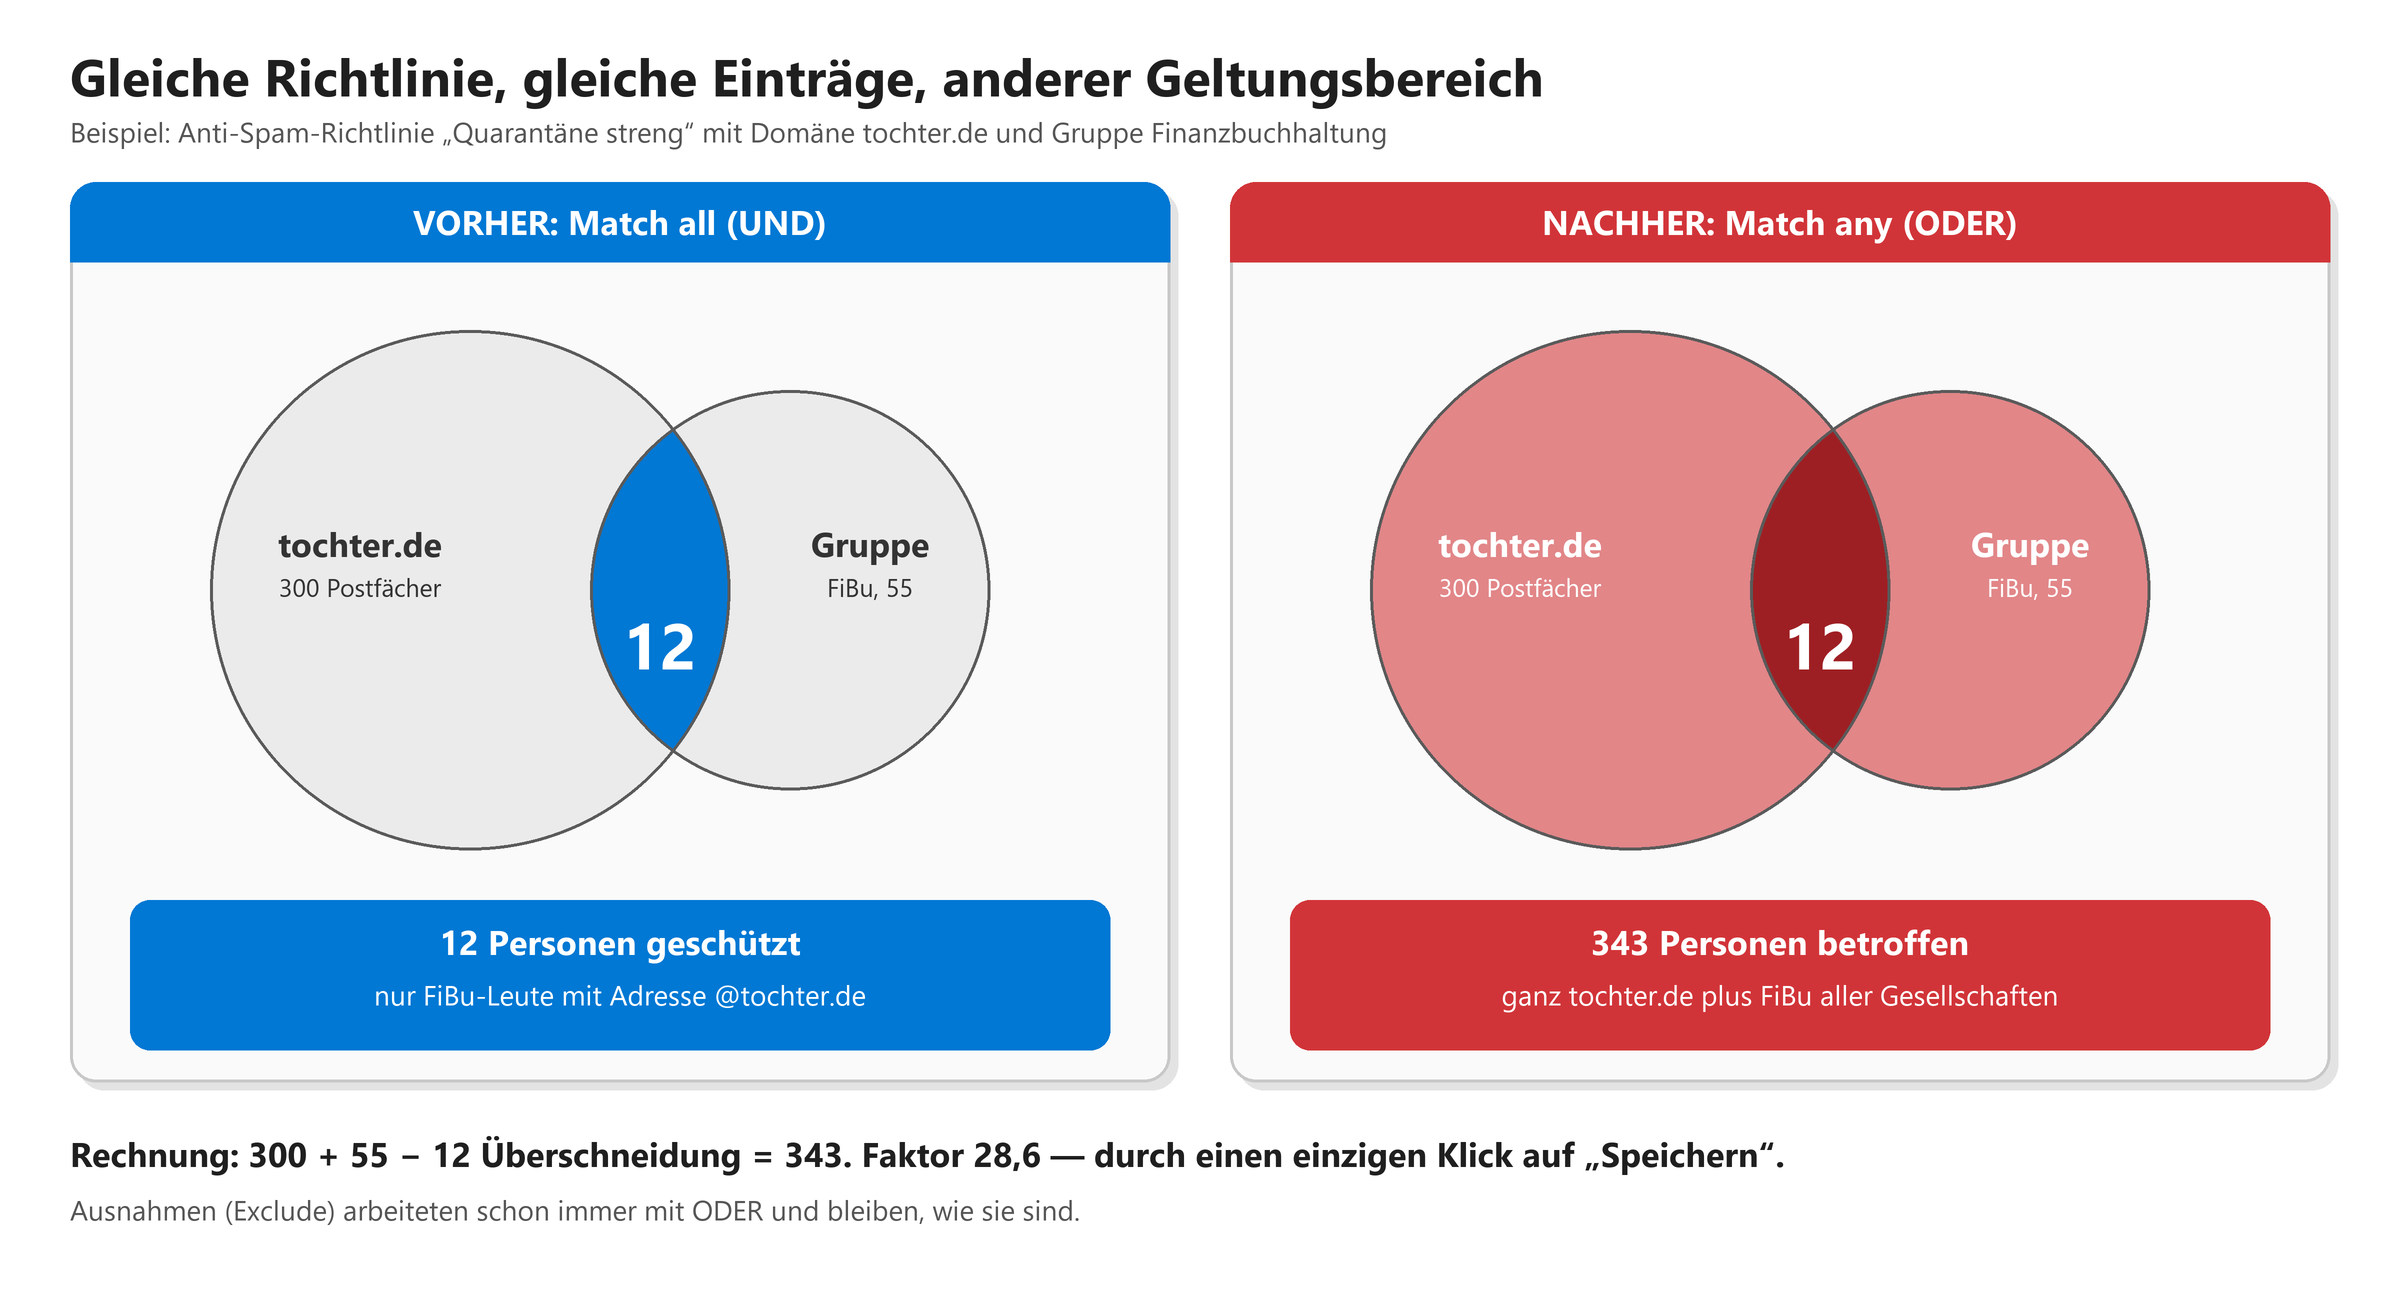
Genau das hat in der Praxis zu zwei Lagern geführt. Lager eins hat Bedingungen naiv zusammengeklickt, „Vorstand plus Domäne plus die Assistenz“, und sich gewundert, warum die Assistenz nie geschützt war. Für dieses Lager ist die Umstellung eine Reparatur, und genau damit begründet Microsoft sie: Die Gefahr, dass beabsichtigte Empfänger durchs Raster fallen, soll sinken. Lager zwei hat die UND-Logik bewusst als Filter genutzt, etwa „Domäne der Tochtergesellschaft UND Gruppe Finanzbuchhaltung“. Für dieses Lager ist die Umstellung eine Sprengladung mit Zeitzünder.
|
Situation |
Bis zum Rollout |
Nach dem Rollout |
|---|---|---|
|
Neue Richtlinie mit mehreren Bedingungstypen |
UND (Schnittmenge) |
ODER (Vereinigungsmenge), standardmäßig |
|
Bestehende Richtlinie, unverändert |
UND |
Bleibt bei UND, solange niemand speichert |
|
Bestehende Richtlinie, geändert im Defender-Portal |
UND |
Wechsel auf ODER, mit Warnung und Bestätigungsdialog |
|
Bestehende Richtlinie, geändert per PowerShell |
UND |
Wechsel auf ODER, Warnung nur beim Import des Moduls |
|
Richtlinie mit nur einem Bedingungstyp |
ODER zwischen den Werten |
Keine Änderung im Ergebnis |
|
Ausnahmen (ExceptIf…) |
ODER |
ODER, unverändert |
Warum der Geltungsbereich so viel ausmacht, erklärt die Rangfolge. Pro Schutzart greift für einen Empfänger genau eine Richtlinie: zuerst Strict, dann Standard, dann die benutzerdefinierten Richtlinien nach Priorität, zuletzt die Standardrichtlinie. Die erste passende gewinnt, der Rest wird nicht mehr ausgewertet. Wird eine benutzerdefinierte Richtlinie mit hoher Priorität größer, verdrängt sie für die neu erfassten Postfächer alles, was weiter unten steht. Das gilt in beide Richtungen: Eine strengere Richtlinie erzeugt Quarantäne-Frust, eine laxere Richtlinie reißt Schutzlücken.
|
Fakten: Was die Meldung und die Dokumentation konkret sagen Betroffen sind Richtlinien, die im Microsoft Defender-Portal oder per Exchange Online PowerShell geändert werden. Das Portal zeigt beim Übergang Warn- und Bestätigungsmeldungen, in PowerShell kommt die Warnung beim Import des Moduls, also genau dann, wenn dein Skript sie in einem nächtlichen Job ohne Konsole garantiert niemand liest. Unterdomänen sind in Domänenbedingungen automatisch eingeschlossen, solange du sie nicht ausnimmst. Dynamische Verteilergruppen und Gruppen mit dynamischer Mitgliedschaft in Entra ID werden als Bedingung nicht unterstützt. |
|---|
Die bisherige Logik und die PowerShell-Parameter beschreibt Microsoft unter Preset security policies in EOP and Microsoft Defender for Office 365.
Was sind Chancen? Was sind Risiken?
Fair bleiben: Die alte Logik war eine Falle. In fast jedem Tenant-Review, das wir machen, findet sich mindestens eine Richtlinie, die nach dem Willen ihres Erstellers zwanzig Leute schützen sollte und tatsächlich niemanden schützt, weil die Bedingungen sich gegenseitig ausschließen. Das sieht man im Portal nicht, die Richtlinie steht fröhlich auf „Ein“. ODER entspricht dem, was Menschen intuitiv meinen, wenn sie drei Felder ausfüllen. Neue Richtlinien werden dadurch verständlicher, und für Lager eins schließt sich eine Lücke, die vermutlich seit Jahren offen steht.
|
Chance |
Risiko |
|---|---|
|
Intuitive Logik, weniger versehentlich ungeschützte Empfänger |
Gezielte Schnittmengen-Richtlinien wachsen beim nächsten Speichern |
|
Kein tenantweiter Big Bang, Umstellung Richtlinie für Richtlinie |
Gemischter Bestand: alte UND- und neue ODER-Richtlinien nebeneinander |
|
Warnung im Portal vor dem Speichern |
PowerShell-Automationen speichern ohne Rückfrage |
|
Anlass für eine überfällige Inventur der Richtlinien |
Laxe Ausnahme-Richtlinien mit hoher Priorität decken plötzlich ganze Domänen ab |
|
Strenge Richtlinien erreichen endlich alle Gemeinten |
Mehr Quarantäne, mehr Helpdesk-Tickets, mehr Lizenzbedarf |
|
Warnung: Die Richtlinie, die nur kurz angepasst wurde Szenario aus einer Unternehmensgruppe mit vier Gesellschaften, so oder so ähnlich passiert es garantiert irgendwo im Dezember: Vor drei Jahren hat ein externer Dienstleister eine Anti-Spam-Richtlinie „Marketing-Newsletter durchlassen“ angelegt, Bulk-Schwelle hochgesetzt, Spoof-Ausnahmen großzügig, gedacht für sechs Leute aus dem Marketing der Holding. Bedingungen: Gruppe Marketing UND Domäne holding.de. Der Dienstleister ist längst weg, die Richtlinie steht auf Priorität 0. Im Dezember fügt ein Admin eine neue Kollegin hinzu, klickt die Warnung weg, weil Warnungen in Microsoft-Portalen ungefähr so ernst genommen werden wie Zigarettenpackungen, und speichert. Ab sofort hat die komplette Holding den Spamfilter eines Newsletter-Junkies. Die erste Phishing-Mail an die Buchhaltung kommt am Donnerstag, die Rechnung an die Cyberversicherung am Freitag. |
|---|
Sicherheitsfolgen und Prioritäten: Am gefährlichsten sind Richtlinien, die Schutz absenken: Safe-Links-Richtlinien ohne URL-Umschreibung, Safe-Attachments-Richtlinien im Modus „Aus“, Anti-Spam-Richtlinien mit erlaubten Absendern und Domänen. Danach kommen Richtlinien, die Schutz verschärfen, denn die erzeugen Ärger, aber keine Kompromittierung. Ganz unten stehen Richtlinien mit nur einem Bedingungstyp, die bleiben im Ergebnis gleich. Ausgehende Spamrichtlinien filtern über Absender, nicht über Empfänger, und werden in der Meldung nicht genannt.
Lizenzen: Safe Links, Safe Attachments und der Identitätswechselschutz gehören zu Defender for Office 365 Plan 1 oder Plan 2. Wenn eine Richtlinie plötzlich ganze Domänen umfasst, profitieren unter Umständen Postfächer ohne entsprechende Lizenz. Technisch klappt das, lizenzrechtlich verlangt Microsoft für jeden geschützten Benutzer eine Lizenz. Ein Thema für das nächste True-up, nicht für die Panik.
Datenschutz und Mitbestimmung: Safe Links protokolliert, wer wann auf welchen Link geklickt hat. Diese Daten sind geeignet, Verhalten zu überwachen, und damit ist der Betriebsrat nach § 87 Abs. 1 Nr. 6 BetrVG im Spiel, in Behörden der Personalrat nach dem jeweiligen Personalvertretungsrecht. Wenn eure IT-Rahmenvereinbarung den Einsatz von Safe Links für bestimmte Bereiche regelt, ist eine Ausweitung auf die ganze Belegschaft eine Änderung, die dort mitzuteilen ist. Auch das Verzeichnis der Verarbeitungstätigkeiten sollte den tatsächlichen Geltungsbereich beschreiben, nicht den gefühlten. Für die meisten Organisationen bleibt das ein Fußnotenthema, für Organisationen mit detaillierten Anlagen zur Betriebsvereinbarung nicht.
Was müssen wir jetzt schon vorbereiten?
Ohne Eingreifen passiert zunächst: nichts. Bestehende Richtlinien laufen mit UND weiter. Das Problem ist der Moment, in dem jemand speichert, und in Organisationen mit mehreren Admins, einem Dienstleister und ein paar Automatisierungen ist dieser Moment nicht planbar. Abschalten lässt sich die neue Logik nicht, weder im Portal noch per PowerShell. Steuern lässt sie sich nur, indem du Richtlinien so baust, dass UND und ODER zum gleichen Ergebnis führen: ein Bedingungstyp pro Richtlinie.
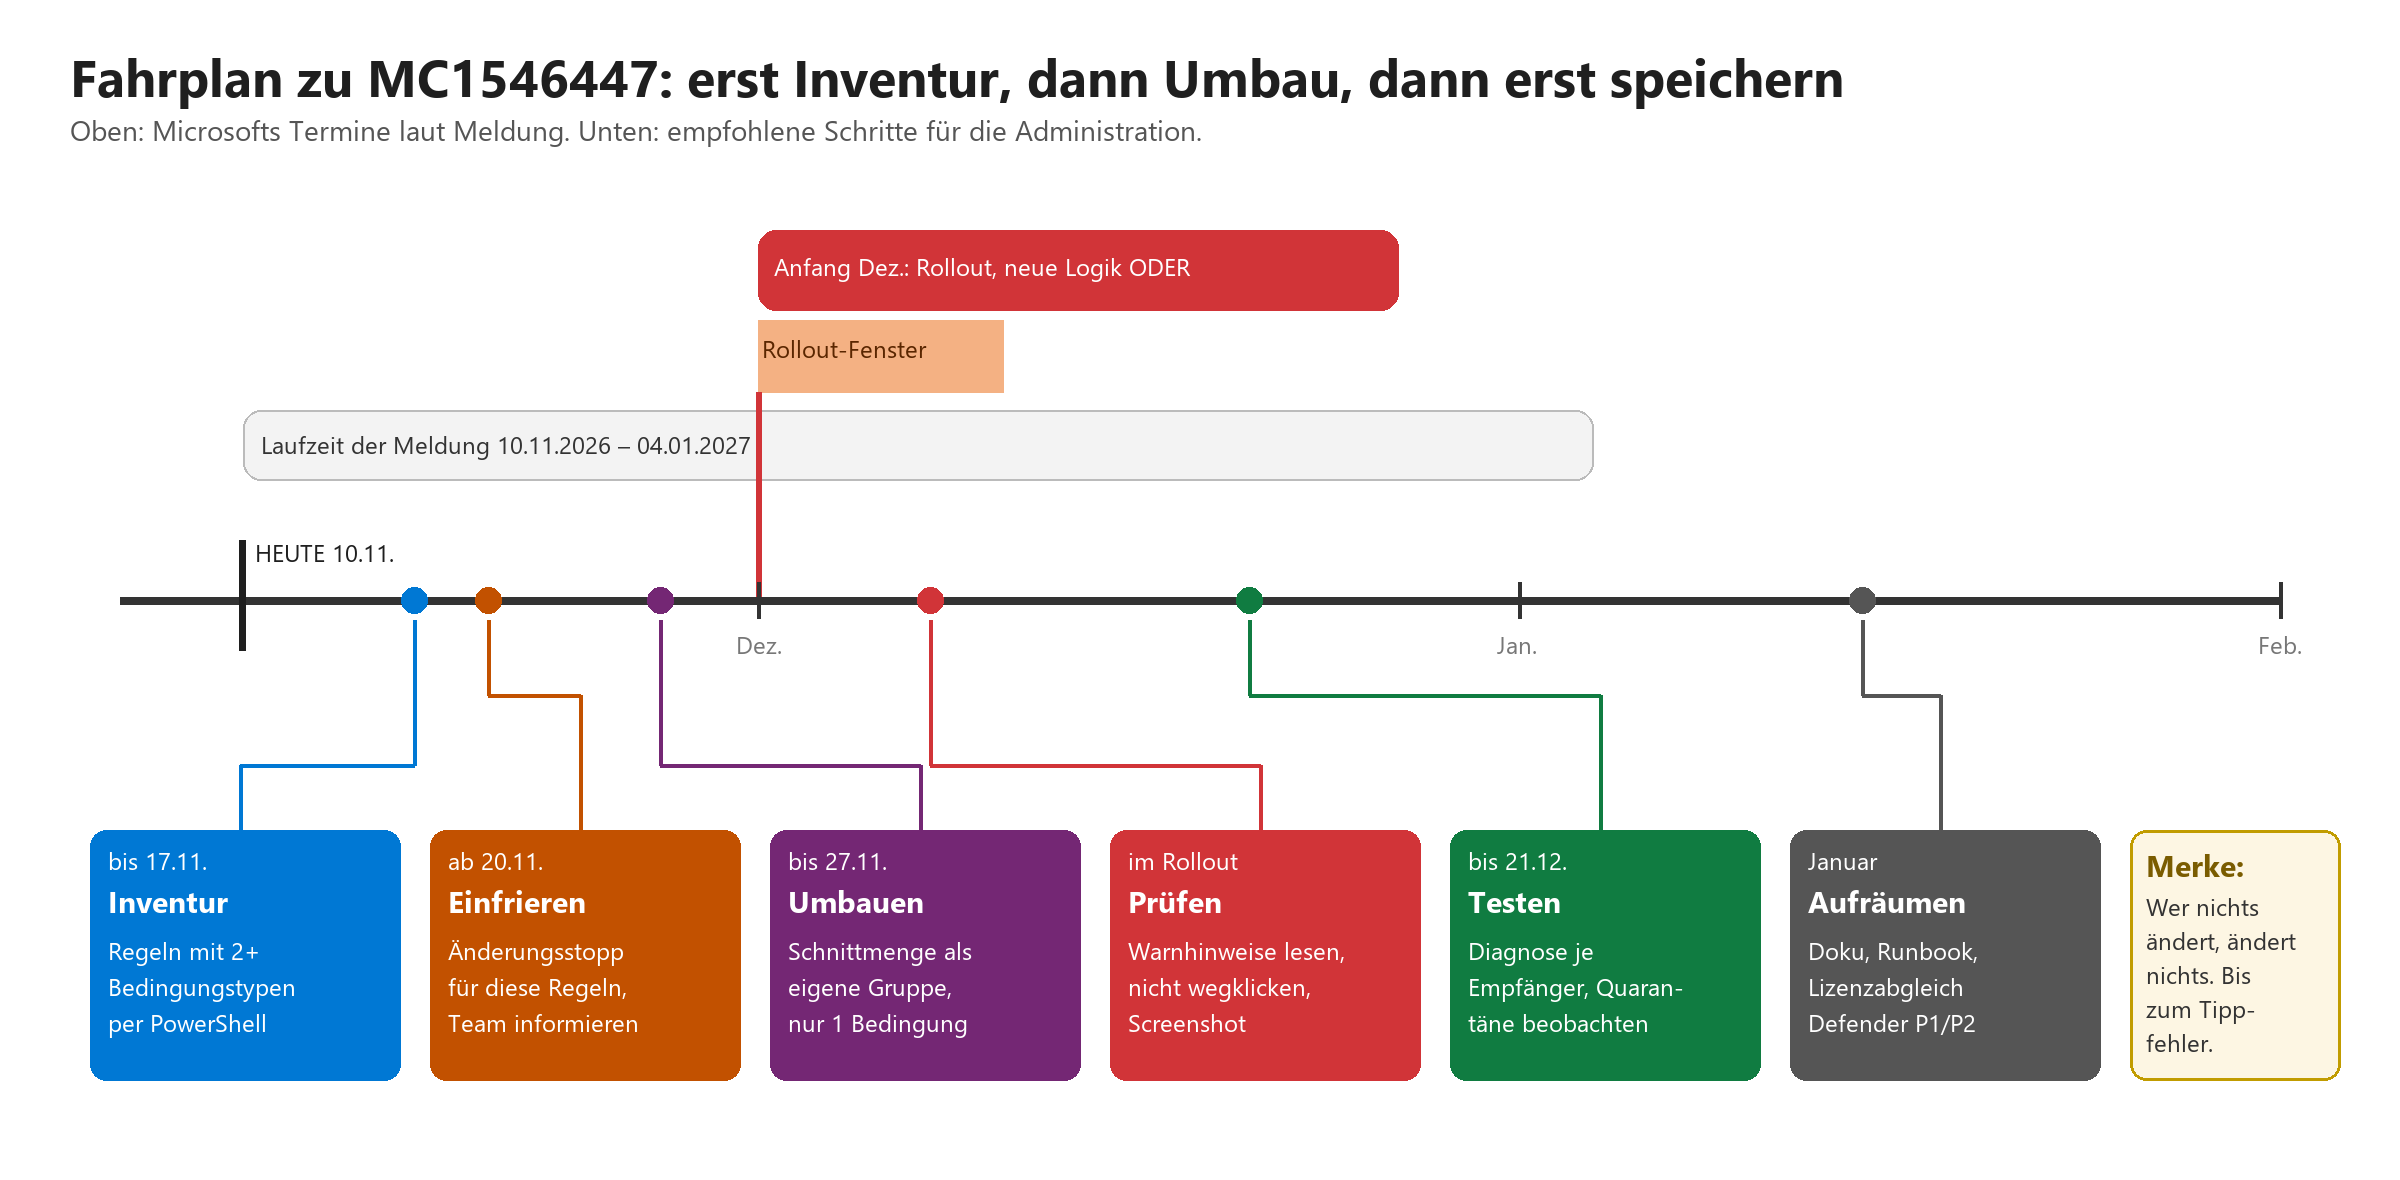
Schritt 1, Inventur bis 17.11.2026: Im Defender-Portal findest du die Richtlinien unter E-Mail und Zusammenarbeit › Richtlinien und Regeln › Bedrohungsrichtlinien, die voreingestellten Richtlinien unter Voreingestellte Sicherheitsrichtlinien. Schneller geht es per Exchange Online PowerShell. Das folgende Skript listet alle Regeln, die mindestens zwei Bedingungstypen kombinieren:
|
PowerShell: betroffene Regeln finden Connect-ExchangeOnline $regeln = @(Get-HostedContentFilterRule) + @(Get-AntiPhishRule) + @(Get-MalwareFilterRule) + @(Get-SafeLinksRule) + @(Get-SafeAttachmentRule) + @(Get-EOPProtectionPolicyRule) + @(Get-ATPProtectionPolicyRule) $regeln | Where-Object { $n = 0 if (($_.SentTo | Measure-Object).Count) { $n++ } if (($_.SentToMemberOf | Measure-Object).Count) { $n++ } if (($_.RecipientDomainIs | Measure-Object).Count) { $n++ } $n -ge 2 } | Select-Object Name, Priority, State, SentTo, SentToMemberOf, RecipientDomainIs |
|---|
Schritt 2, Änderungsstopp ab 20.11.2026: Für jede gefundene Regel gilt bis zum Umbau: nicht anfassen. Das betrifft auch Dienstleister und Automatisierungen, die etwa Neueinstellungen per Skript in Richtlinien eintragen. Ein kurzer Hinweis an alle, die Admin-Rechte im Defender-Portal haben, kostet fünf Minuten und spart eine Nachtschicht.
Schritt 3, Umbau bis 27.11.2026: Statt UND-Kombination legst du für die gewünschte Schnittmenge eine eigene E-Mail-aktivierte Sicherheitsgruppe an, zum Beispiel „MDO-FiBu-Tochter“, und verwendest in der Richtlinie nur noch diese eine Gruppe. Wo du eine Domäne abzüglich einzelner Bereiche meinst, nimm die Domäne als Bedingung und die Bereiche als Ausnahme. Das ergibt unter UND und ODER dasselbe und ist ab sofort zukunftssicher. Erst danach die Richtlinie speichern, die Warnung bewusst lesen und bestätigen.
Schritt 4, Prüfung im Rollout ab Anfang Dezember 2026: Für ausgewählte Empfänger prüfst du, welche Richtlinie tatsächlich greift. Die Bedrohungsrichtlinien-Diagnose im Defender-Portal zeigt für eine Empfängeradresse, welche Richtlinien zutreffen. Die Quarantäne und das Helpdesk-Aufkommen der ersten Woche sind der ehrlichste Indikator. Bis Januar 2027 dokumentierst du den Zielzustand und gleichst die Zahl der geschützten Postfächer mit den Defender-Lizenzen ab.
|
Wann |
Was |
Wer |
|---|---|---|
|
bis 17.11.2026 |
Inventur aller Regeln mit zwei oder mehr Bedingungstypen, Ergebnis als Tabelle sichern |
M365-Administration |
|
ab 20.11.2026 |
Änderungsstopp für betroffene Regeln, Dienstleister und Automatisierungen informieren |
IT-Leitung |
|
bis 27.11.2026 |
Schnittmengen durch eigene Sicherheitsgruppen ersetzen, laxe Richtlinien zuerst |
M365-Administration |
|
Anfang Dezember 2026 |
Warnhinweise im Portal lesen, Speichervorgänge dokumentieren |
M365-Administration |
|
bis 21.12.2026 |
Stichproben mit der Diagnose, Quarantäne und Tickets beobachten |
Security, Helpdesk |
|
Januar 2027 |
Runbook anpassen, Lizenzabgleich Defender P1/P2, Gremien informieren, wo nötig |
IT-Leitung, Datenschutz |
|
Tipp: Eine Bedingung pro Richtlinie, dann ist dir die Logik egal Die eleganteste Antwort auf UND gegen ODER ist, die Frage gar nicht erst entstehen zu lassen. Wer jede Richtlinie mit genau einem Bedingungstyp baut, am besten einer Gruppe, und Feinschliff über Ausnahmen macht, hat eine Konfiguration, die vor und nach dem Rollout identisch wirkt. Bonus: Die Gruppenmitgliedschaft lässt sich prüfen, delegieren und revisionssicher dokumentieren. Das freut die Revision, und die freut sich sonst selten über irgendwas. |
|---|
|
Wichtig: Kommunikation an Team und Dienstleister Für die Belegschaft ändert sich nur etwas, wenn eine Richtlinie wächst, und dann merken sie es an der Quarantäne. Informiere den Helpdesk vor dem Umbau: Welche Richtlinien werden angefasst, wer könnte plötzlich mehr Mails in der Quarantäne finden, an wen wird eskaliert. Externe Dienstleister mit Admin-Rechten bekommen die Meldung MC1546447 mit der Bitte um schriftliche Bestätigung, dass sie die Logik kennen. Klingt bürokratisch, ist aber billiger als die Diskussion nach dem Vorfall. |
|---|
Häufig gestellte Fragen
Werden meine bestehenden Defender-Richtlinien automatisch auf ODER umgestellt?
Nein, laut Microsoft-Ankündigung MC1546447 bleiben bestehende Richtlinien bei der bisherigen UND-Logik, bis sie geändert werden. Sobald eine Richtlinie im Defender-Portal oder per Exchange Online PowerShell gespeichert wird, wechselt sie auf ODER.
Kann ich die neue ODER-Logik in Defender for Office 365 deaktivieren?
Nein, einen Schalter dafür gibt es nicht; neue Richtlinien nutzen nach dem Rollout immer ODER. Wer weiterhin eine Schnittmenge braucht, legt dafür eine eigene E-Mail-aktivierte Sicherheitsgruppe an und verwendet in der Richtlinie nur diese eine Bedingung.
Welche Richtlinien sind von der Umstellung auf Match any betroffen?
Betroffen sind Bedrohungsschutz-Richtlinien wie Anti-Spam, Anti-Phishing, Anti-Malware, Safe Links und Safe Attachments sowie die Standard- und Strict-Voreinstellungen, sofern sie mehrere Bedingungstypen aus Benutzern, Gruppen und Domänen kombinieren. Richtlinien mit nur einem Bedingungstyp und die Ausnahmen, die schon immer mit ODER arbeiten, ändern ihr Verhalten nicht.
Wie finde ich Defender-Richtlinien mit mehreren Empfängerbedingungen per PowerShell?
Mit Cmdlets wie Get-HostedContentFilterRule, Get-AntiPhishRule, Get-MalwareFilterRule, Get-SafeLinksRule und Get-SafeAttachmentRule lassen sich die Regeln abrufen und nach den Eigenschaften SentTo, SentToMemberOf und RecipientDomainIs filtern. Jede Regel, in der mindestens zwei dieser Eigenschaften gefüllt sind, ändert beim nächsten Speichern ihren Geltungsbereich.
Wann wird die neue Empfängerlogik in Defender for Office 365 ausgerollt?
Microsoft nennt für die weltweite allgemeine Verfügbarkeit Anfang Dezember 2026 als Beginn und Abschluss des Rollouts. Die Meldung selbst läuft bis zum 4. Januar 2027.