
Exchange Hybrid an der Hochschule
Alt-Mailserver, Studenten-Mail und der Weg nach Exchange OnlineExchange an der Hochschule: Hybrid, Alt-Mailserver und die Studenten-Mail
|
WISSEN Alle Beiträge der Serie zu Microsoft 365 in Hochschule und Forschung an einem Ort. |
BERATUNG Mailfluss, Hybrid und Postfachverteilung planen, mit Rechenzentrum, Datenschutz und Personalrat am Tisch. |
SCHULUNG Für Postmaster und Exchange-Teams: Connectoren, Hybrid-Betrieb und Richtlinien in Exchange Online sicher beherrschen. |
|---|
Wer an einer Hochschule nach »dem Mailsystem« fragt, bekommt selten eine Antwort und meistens eine Führung. Erst durch den Exchange-Server der Verwaltung, dann zum Unix-Mailserver, den ein Institut in den Neunzigern aufgesetzt hat und der seitdem als »läuft doch« gilt, weiter zum Listenserver mit ein paar tausend Mailinglisten, von denen niemand weiß, wie viele noch leben. Am Ende der Führung steht ein Gateway, das alles zusammenhält, und ein Postmaster, der sehr ruhig wird, wenn man fragt, was passiert, wenn er krank ist.
Das ist kein Vorwurf. Mail an Hochschulen ist historisch gewachsen, und zwar aus gutem Grund: Hochschulrechenzentren haben E-Mail betrieben, als Unternehmen noch Faxgeräte inventarisiert haben. Fakultäten und Institute haben eigene Server aufgebaut, weil die Freiheit von Forschung und Lehre sich auch im eigenen MX-Eintrag ausdrücken wollte. Studenten bekamen Adressen, die sie oft sofort an ihr privates Postfach weitergeleitet haben. Und dann kam Microsoft 365 und mit ihm die Frage, wo die Studenten-Mail künftig wohnen soll, ob das Personal folgt und wie lange der Hybridbetrieb mit Exchange Online dauern darf.
Dieser Beitrag gehört zur Serie Microsoft 365 in Hochschule und Forschung. Er richtet sich an Rechenzentrumsleitungen, Postmaster, CIOs, Kanzlerinnen und Kanzler sowie Datenschutzbeauftragte und Personalräte an Universitäten, Hochschulen für angewandte Wissenschaften, Kunst- und Musikhochschulen und außeruniversitären Forschungseinrichtungen. Es geht um Exchange Hybrid als Übergang oder Dauerzustand, um die Verteilung der Postfächer, um Funktionspostfächer für Lehrstühle und Prüfungsämter, um Mailinglisten, um den vorgeschalteten Filter des Wissenschaftsnetzes und um die automatische Weiterleitung nach extern. Allgemeinbildende Schulen und Universitätsklinika spielen in eigenen Ligen und bleiben hier außen vor.
|
FAKTEN · Das Wichtigste in fünf Sätzen Seit dem 31. Oktober 2025 funktionieren Frei/Gebucht, E-Mail-Infos und Profilbilder im Hybridbetrieb nur noch mit der dedizierten Exchange-Hybrid-App in Entra ID und unterstützten Serverständen. Exchange Server 2016 und 2019 sind seit Oktober 2025 aus dem Support; lokal unterstützt ist nur noch Exchange Server Subscription Edition (SE). DFN-MailSupport filtert eingehende und auf Wunsch ausgehende Mail; die MX-Einträge zeigen dann auf die Gateways des DFN-Vereins, und in der Empfangskette darf nur ein System Mails ablehnen. Automatische Weiterleitung an externe Empfänger ist in Exchange Online über die ausgehende Spamrichtlinie standardmäßig deaktiviert, gilt aber nur für Cloud-Postfächer. Freigegebene Postfächer brauchen bis 50 GB keine Lizenz; Archiv, Aufbewahrungssperre oder mehr Speicher ändern das. |
|---|
Mail-Archäologie: Was am Campus typischerweise läuft
Bevor irgendjemand über Hybrid, Cloud oder Abschaltung redet, braucht es eine ehrliche Bestandsaufnahme. Ehrlich heißt: nicht das, was im Betriebshandbuch steht, sondern das, was die Logdateien des Gateways sagen. Denn an fast jeder Hochschule gibt es Mailwege, die in keiner Dokumentation auftauchen, aber zuverlässig jeden Morgen die Ergebnisse eines Messgeräts an einen Lehrstuhl schicken.
Die üblichen Verdächtigen
Exchange lokal: oft zuerst für Präsidium, Verwaltung und Bibliothek eingeführt, später für Teile der Fakultäten. Häufig noch auf Exchange 2016 oder 2019, deren Support im Oktober 2025 endete.
Unix-Mailserver: Postfix oder Sendmail mit Dovecot oder Cyrus, betrieben vom Rechenzentrum oder einem Institut, mit IMAP-Zugang und Webmailer. Hier wohnen häufig die Studenten und das technisch geprägte wissenschaftliche Personal.
Listenserver: Mailman oder Sympa, manchmal beides, mit Listen für Studiengänge, Fachschaften, Verbundprojekte und Fachgesellschaften.
Weiterleitungsadressen: Adressen ohne Postfach, die direkt an private Freemail-Konten gehen. Beliebt bei Studenten, Emeriti und Lehrbeauftragten.
Anwendungsmail: Campus-Management, Prüfungsverwaltung, Ticketsystem, Druckdienste, Scanner, Gerätesteuerungen im Labor. Alles verschickt Mail, vieles über SMTP mit Benutzername und Kennwort, manches ganz ohne Anmeldung.
Institutsdomänen: eigene Domänen oder Subdomänen für Institute, Sonderforschungsbereiche und Verbundprojekte, oft mit eigenem MX.
|
Baustein |
Typischer Zustand |
Frage für die Inventur |
|---|---|---|
|
Exchange lokal |
Version und Patchstand gemischt, Zertifikate laufen irgendwann ab |
Welche Server sind unterstützt, welche hängen nur noch am Hybrid? |
|
Unix-Mailserver |
stabil, schlecht dokumentiert, ein oder zwei Wissende |
Wer hat hier noch ein Postfach, und wer leitet von hier weiter? |
|
Listenserver |
viele Listen, unklare Besitzer |
Welche Listen haben in einem Jahr keine Nachricht verschickt? |
|
Gateway |
zentral, mit gewachsener Routingtabelle |
Welche Domänen und Adressen werden wohin zugestellt? |
|
Anwendungsmail |
SMTP-Relay nach IP-Adresse, Basisauthentifizierung |
Welche Systeme senden, mit welcher Absenderadresse, und wer betreut sie? |
|
Weiterleitungen |
tausendfach, teils seit Jahrzehnten |
Wie viele Adressen leiten an externe Ziele, und auf welcher Rechtsgrundlage? |
|
TYPISCHE SITUATION · Die Mailadresse, die niemand kannte In einer Stadtverwaltung tauchte bei der Inventur vor einer Exchange-Migration eine Funktionsadresse auf, die seit Jahren Meldungen eines Fachverfahrens empfing und an drei Privatadressen weiterleitete, zwei davon von längst ausgeschiedenen Mitarbeitern. Niemand hatte das böswillig eingerichtet; es war einfach nie wieder jemandem aufgefallen. An einer Hochschule ist die Lage strukturell ähnlich, nur mit mehr Adressen und mehr Fluktuation: Studentische Hilfskräfte, Gastwissenschaftler und Lehrbeauftragte kommen und gehen, die Weiterleitungen bleiben. Die Inventur der Weiterleitungen gehört deshalb an den Anfang, nicht ans Ende. |
|---|
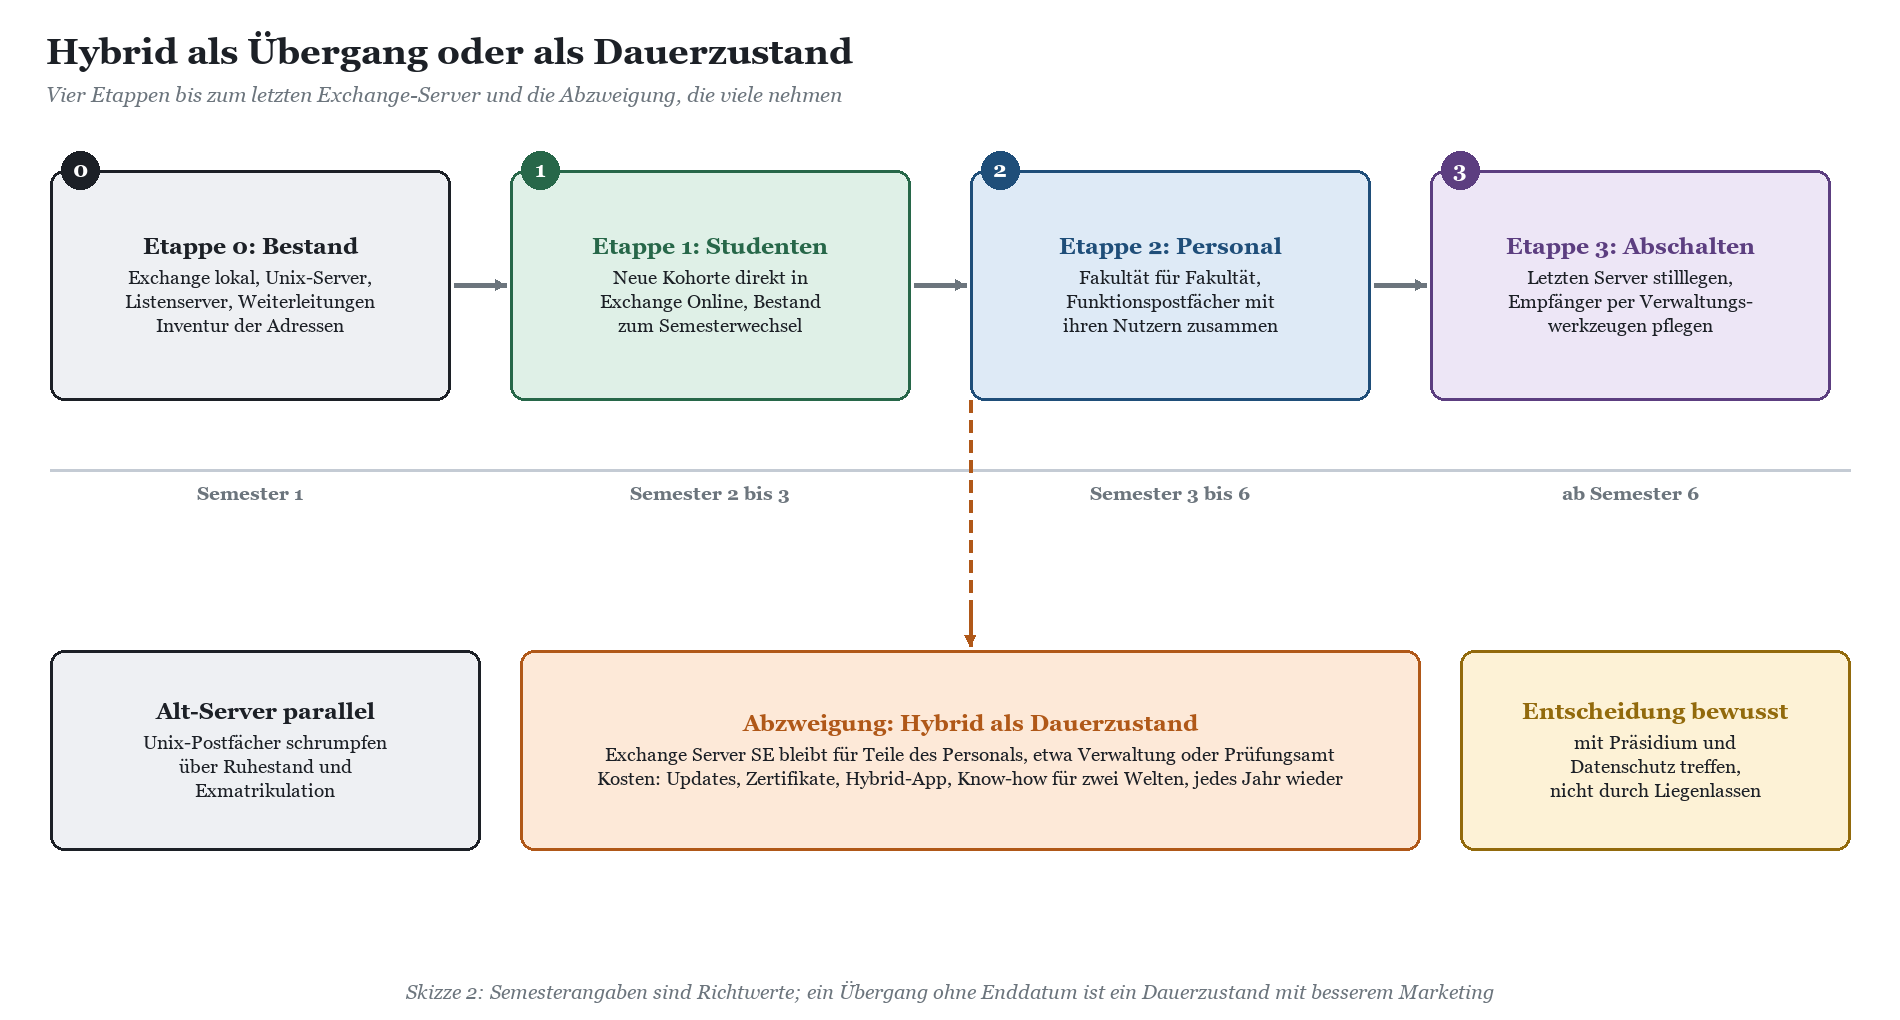
Exchange Hybrid: Übergang mit Ablaufdatum oder Dauerzustand?
Exchange Hybrid verbindet eine lokale Exchange-Organisation mit Exchange Online so, dass beide für die Nutzer wie ein System wirken: gemeinsamer Adressraum, Frei/Gebucht-Abfragen über die Grenze, Postfachverschiebungen ohne neues Outlook-Profil. Das ist die Brücke, über die eine Hochschule ihre Postfächer in die Cloud bringt. Und es ist die Brücke, auf der erstaunlich viele Hochschulen dann stehen bleiben, weil die andere Seite gerade gut genug ist.
Was sich 2025 geändert hat
Zwei Änderungen haben den Hybridbetrieb deutlich anspruchsvoller gemacht. Erstens endete im Oktober 2025 der Support für Exchange Server 2016 und 2019. Lokal unterstützt ist seitdem Exchange Server Subscription Edition, kurz SE, mit Abonnementlizenzierung. Zweitens hat Microsoft die bisherige gemeinsame Anwendungsidentität für die Hybrid-Kommunikation abgelöst. Laut Microsoft-Dokumentation ist der Zugriff über das gemeinsame Dienstprinzipal seit dem 31. Oktober 2025 dauerhaft gesperrt. Frei/Gebucht, E-Mail-Infos und Profilbilder funktionieren nur noch, wenn die Server einen unterstützten Stand haben und eine dedizierte Exchange-Hybrid-App in Entra ID eingerichtet ist.
Für Hochschulen mit einem Exchange 2016, der »nur noch für den Hybrid« läuft, heißt das: Er läuft vielleicht, aber er tut nicht mehr, was er soll. Und wer Postfächer noch lange lokal betreiben will, betreibt Exchange SE mit allem, was dazugehört: kumulative Updates, Sicherheitsupdates, Zertifikatspflege, die Hybrid-App und ein Team, das beides versteht. Seit Mai 2026 kann die Hybrid-App laut Microsoft für die meisten Szenarien Graph-Berechtigungen statt EWS-Berechtigungen nutzen; für das Verschieben in ein Cloud-Archiv bleibt EWS vorerst nötig.
|
WARNUNG · EWS-Abschaltung in Exchange Online Microsoft schaltet Exchange Web Services in Exchange Online ab, die Abschaltung beginnt laut Microsoft im Oktober 2026. Betroffen sind Anwendungen von Drittherstellern, die per EWS auf Postfächer zugreifen: Kalenderabgleiche aus dem Campus-Management, Raumbuchung, Archivlösungen, Ticketsysteme, selbst geschriebene Skripte am Lehrstuhl. Der EWS-Nutzungsbericht im Microsoft 365 Admin Center zeigt, welche Anwendungs-IDs noch EWS aufrufen. Wer ihn jetzt nicht ansieht, erfährt es vom Prüfungsamt, wenn die Prüfungstermine nicht mehr in den Kalendern landen. |
|---|
Übergang oder Dauerzustand: die Kriterien
Hybrid als Dauerzustand ist keine Schande. Es gibt Hochschulen, die Teile des Personals bewusst lokal halten, etwa die Verwaltung mit Personal- und Prüfungsvorgängen, und das sauber begründen. Problematisch ist nur der Hybrid, der Dauerzustand geworden ist, weil niemand das Ende geplant hat. Die folgende Tabelle hilft bei der Entscheidung, die das Präsidium bewusst treffen sollte.
|
Kriterium |
Spricht für Übergang |
Spricht für Dauerzustand |
|---|---|---|
|
Datenschutzbewertung |
Landesaufsicht und Datenschutzbeauftragte tragen Exchange Online für alle Gruppen mit |
Für bestimmte Datenkategorien wird lokaler Betrieb verlangt oder bevorzugt |
|
Betriebsteam |
Exchange-Know-how hängt an wenigen Personen |
Erfahrenes Team mit Zeit für zwei Welten |
|
Serverbestand |
Alte Versionen, Hardware am Ende |
Exchange SE bereits eingeführt und sauber gepflegt |
|
Anwendungen |
Anwendungen sprechen Graph oder SMTP mit OAuth |
Lokale Fachanwendungen hängen fest an Exchange lokal |
|
Lizenzen |
Cloud-Postfächer über den Hochschulvertrag abgedeckt |
Lokale Server- und Zugriffslizenzen ohnehin vorhanden |
|
Organisation |
Ein Postmaster-Team für alle |
Klare Trennung Verwaltung und Wissenschaft gewollt |
Der letzte Exchange-Server
Lange galt: Wer Benutzer aus dem lokalen Active Directory synchronisiert, braucht einen lokalen Exchange-Server, um Empfängerattribute zu pflegen. Das stimmt so nicht mehr. Microsoft beschreibt, wie Organisationen nach der vollständigen Migration den letzten Exchange-Server herunterfahren und Empfänger mit den Exchange-Verwaltungstools per PowerShell pflegen können, ab Exchange 2019 CU12. Der entscheidende Satz in der Dokumentation lautet sinngemäß: herunterfahren, nicht deinstallieren. Wer den letzten Server deinstalliert, entfernt Informationen aus dem Active Directory, die die Verwaltungstools brauchen.
Für Hochschulen ist das wichtig, weil der Identitätsprozess ohnehin selten aus der Exchange-Konsole kommt. Adressen entstehen im Identitätsmanagement aus Immatrikulation, Einstellung oder Berufung und werden per Skript gesetzt. Dieses Skript muss dann die Verwaltungstools statt eines Exchange-Servers ansprechen. Wie der Lebenszyklus vom ersten Semester bis zum Alumni-Konto aussieht, beschreibt der Beitrag Identity Lifecycle an der Hochschule: Von der Immatrikulation bis zum Alumni-Konto.
Wer wohnt wo: Studenten, Personal und Funktionspostfächer
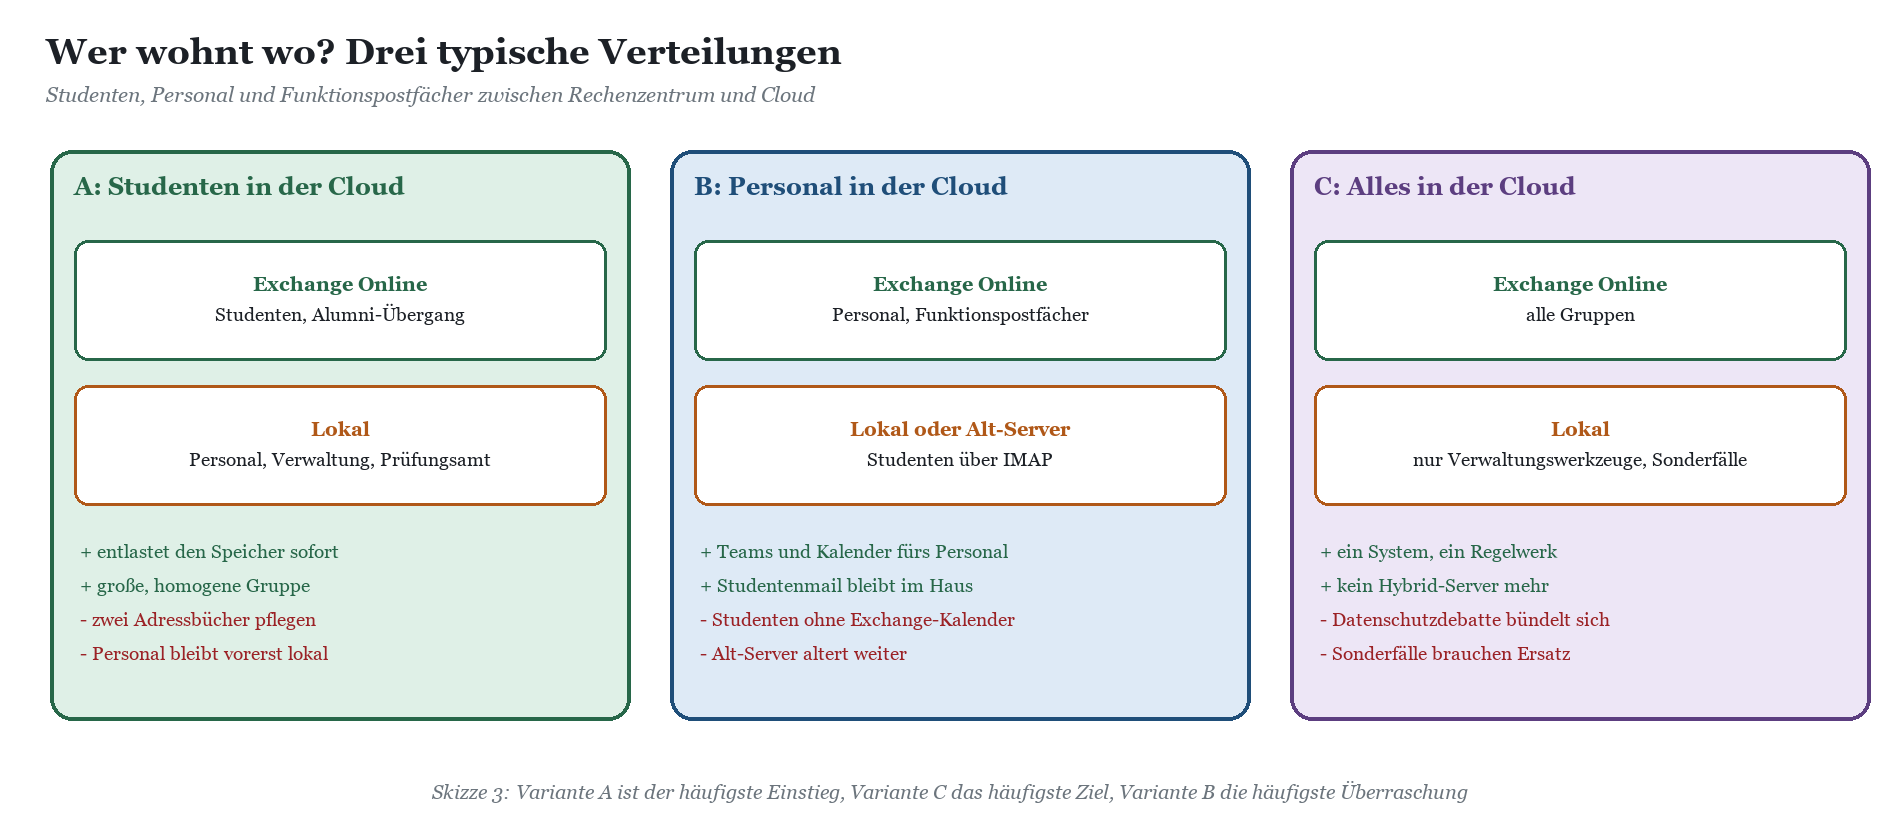
Die Frage, welche Gruppe zuerst in die Cloud geht, ist an Hochschulen keine technische, sondern eine politische. Technisch ist fast jede Verteilung machbar. Politisch hängen daran Datenschutzbewertung, Mitbestimmung, Lizenzen und die Frage, wie viele Systeme das Rechenzentrum dauerhaft betreiben will.
Studenten in die Cloud, Personal lokal
Die häufigste Einstiegsvariante. Studenten sind eine große, homogene Gruppe mit hoher Fluktuation, ihre Postfächer belasten den lokalen Speicher, und mit Teams in der Lehre brauchen sie ohnehin ein Cloud-Postfach für Kalender und Besprechungen. Das Personal bleibt vorerst lokal, oft weil Personalrat und Datenschutz dort noch prüfen. Der Preis: zwei Adressbücher, die zusammen funktionieren müssen, und ein Gateway, das je Empfänger richtig routet.
Für den Personalrat ist diese Variante übrigens nicht automatisch erledigt, nur weil das Personal lokal bleibt. Studentische Hilfskräfte und Tutoren haben oft beides: ein Studentenpostfach in der Cloud und eine Dienstadresse. Welche Rolle die Mitbestimmung je nach Landespersonalvertretungsgesetz spielt, steht im Beitrag Personalrat und Microsoft 365 an der Hochschule: Dienstvereinbarung, wissenschaftliches Personal und die Verhaltenskontrolle.
Oder umgekehrt: Personal in die Cloud
Seltener, aber nicht abwegig: Das Personal geht in die Cloud, weil Teams, Kalender und Verbundprojekte dort leben, die Studenten bleiben auf dem bewährten IMAP-Server. Das funktioniert, solange niemand erwartet, dass Studenten Besprechungseinladungen sauber im Kalender sehen. Und es verlängert das Leben eines Alt-Servers, dessen Betreuer selbst schon die Tage bis zur Rente zählt.
Postfachtypen im Überblick
|
Postfachtyp |
Ort |
Lizenz |
Besonderheit |
|---|---|---|---|
|
Studentenpostfach |
Meist Exchange Online, teils Alt-Server |
Education-Lizenz für Studenten |
Lebenszyklus an Immatrikulation und Exmatrikulation koppeln; Übergang zu Alumni klären |
|
Personalpostfach |
Exchange Online oder Exchange SE lokal |
Education-Lizenz für Personal, lokal zusätzlich Server- und Zugriffslizenzen |
Im Hybrid zentrale Größe für Frei/Gebucht und Stellvertretungen |
|
Funktionspostfach (Lehrstuhl, Sekretariat) |
Am besten dort, wo die Nutzer sind |
Freigegebenes Postfach bis 50 GB ohne Lizenz |
Berechtigungen über Gruppen, Besitzer benennen, Lehrstuhlwechsel einplanen |
|
Funktionspostfach Prüfungsamt |
Bewusst entscheiden, oft zuletzt migriert |
Lizenz nötig bei Archiv oder Aufbewahrungssperre |
Besonders schützenswerte Inhalte, Zugriff eng fassen und protokollieren |
|
Raum- und Gerätepostfach |
Exchange Online oder lokal |
Keine Lizenz |
Hörsaal- und Gerätebuchung, Abgleich mit der Raumverwaltung beachten |
|
Mail-Kontakt oder Mail-Benutzer |
Verzeichnis, kein Postfach |
Keine Postfachlizenz |
Für Emeriti, Lehrbeauftragte und Gäste mit externer Adresse; ersetzt manche Weiterleitung |
|
Unix-Postfach |
Alt-Mailserver |
Keine Microsoft-Lizenz |
IMAP, Sieve, .forward; Exchange-Richtlinien greifen hier nicht |
|
Mailingliste |
Listenserver |
Keine |
Eigene Subdomäne empfohlen, DMARC beachten |
Welche Education-Pläne Postfächer in welcher Größe enthalten und was der Student Use Benefit regelt, ändert sich gelegentlich und steht im Beitrag Education-Lizenzen verstehen: A1, A3, A5 und der Student Use Benefit. Bei freigegebenen Postfächern gilt laut Microsoft: bis 50 GB ohne Lizenz; mehr Speicher, ein Archiv oder eine Aufbewahrungssperre erfordern eine passende Exchange-Online-Lizenz. Beim Prüfungsamt, das Aufbewahrungsfristen ernst nimmt, ist das schnell der Fall.
Funktionspostfächer für Lehrstühle und Prüfungsämter
Lehrstuhlsekretariate, Studiengangskoordination, Prüfungsamt, Dekanat, Promotionsbüro: An Hochschulen gibt es mehr Funktionsadressen als in den meisten Unternehmen, und sie überleben ihre Inhaber regelmäßig. Ein Lehrstuhl wird neu besetzt, das Berufungsverfahren dauert, das Sekretariat bleibt, und die alte Adresse empfängt weiter Anfragen zu Abschlussarbeiten des vorherigen Professors.
Freigegebene Postfächer statt geteilter Kennwörter: Wer noch ein Funktionskonto mit bekanntem Kennwort betreibt, betreibt auch eine MFA-Ausnahme. Freigegebene Postfächer haben kein eigenes Anmeldekennwort, der Zugriff läuft über die persönlichen Konten.
Berechtigung über Gruppen: Vollzugriff und Senden-als über eine Gruppe vergeben, die das Identitätsmanagement oder der Lehrstuhl pflegt, nicht einzeln von Hand.
Gemeinsam migrieren: Im Hybridbetrieb funktionieren Berechtigungen über die Grenze hinweg nicht in jeder Konstellation gleich gut. Funktionspostfächer ziehen am besten zusammen mit den Menschen um, die sie nutzen.
Besitzer und Ablaufdatum: Jedes Funktionspostfach braucht einen verantwortlichen Besitzer und eine Regel, was beim Lehrstuhlwechsel passiert.
Wenn Fakultäten und Lehrstühle eigene Administratoren haben, stellt sich die Frage, wer Funktionspostfächer anlegen und berechtigen darf. Exchange Online kennt dafür Verwaltungsbereiche, die die Rechte auf bestimmte Empfänger begrenzen. Wie sich das in das Gesamtbild der dezentralen IT fügt, beschreibt der Beitrag Dezentrale IT an der Hochschule: Lehrstuhl-Admins, Fakultäts-IT und ein Tenant für alle.
|
TIPP · Emeriti, Lehrbeauftragte, Gäste Nicht jede Person braucht ein Postfach. Für Lehrbeauftragte mit eigenem Arbeitgeber oder Emeriti mit privater Adresse genügt oft ein Mail-Kontakt im Adressbuch oder ein Mail-Benutzer, dessen Hochschuladresse an die externe Adresse zugestellt wird. Das ist sichtbar, dokumentiert und beendbar, anders als eine Weiterleitungsregel, die irgendwo in einem Postfach versteckt ist. Wie solche Sonderrollen in Entra ID sauber abgebildet werden, steht im Beitrag Gastwissenschaftler, Lehrbeauftragte, Emeriti: Sonderrollen in Entra ID sauber abbilden. |
|---|
Mailfluss: DFN-MailSupport, Gateway und Alt-Server
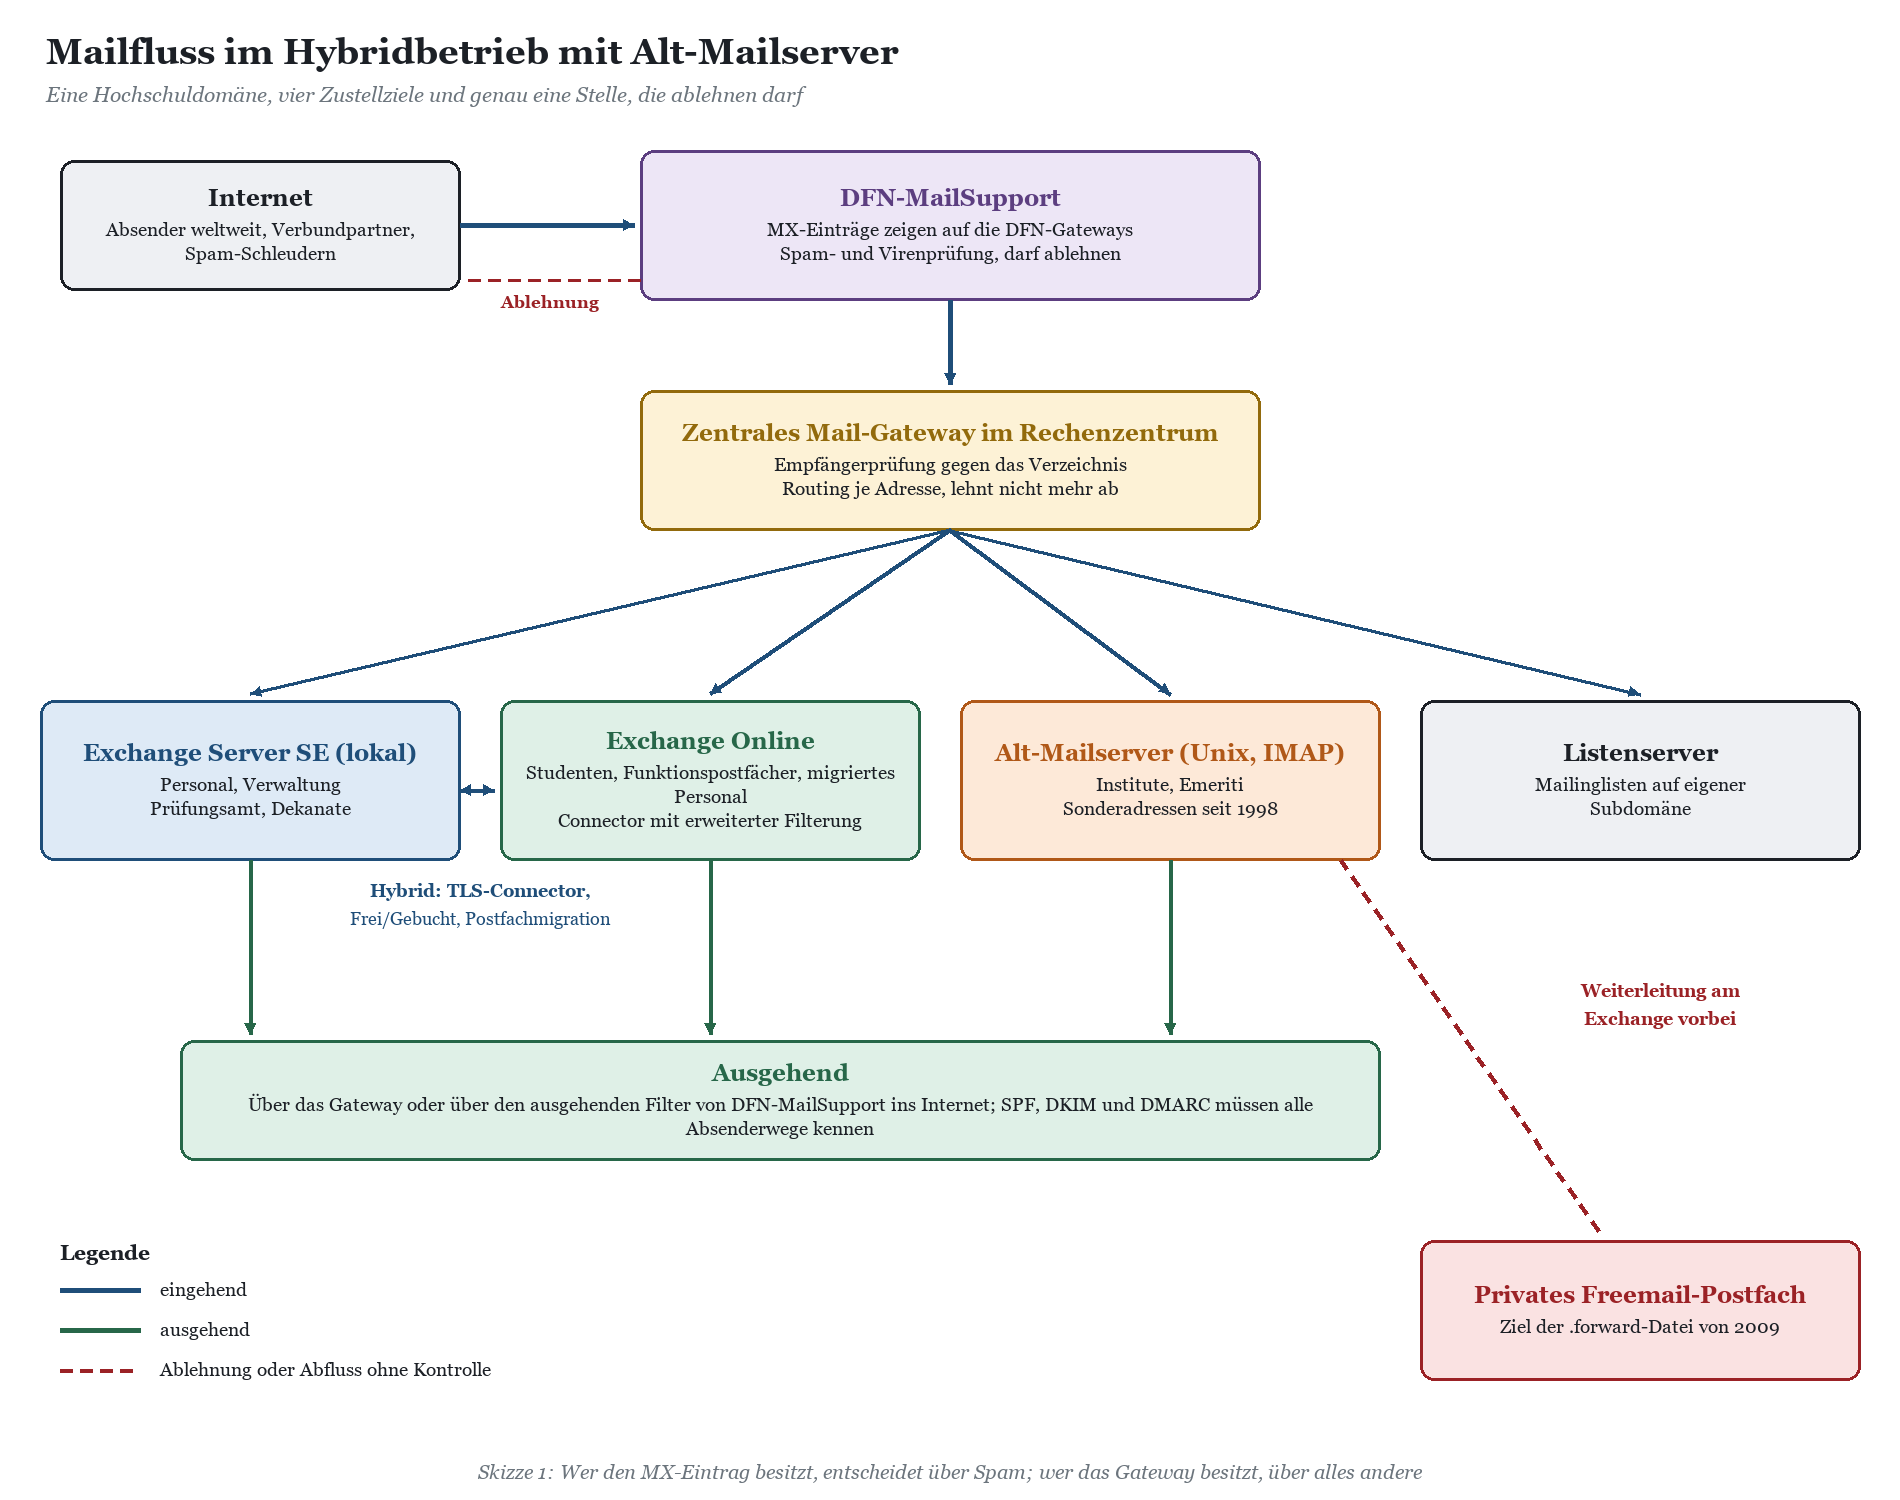
Der Mailfluss ist das Rückgrat jeder Koexistenz. Wer ihn sauber zeichnen kann, hat das Projekt halb gewonnen. Wer ihn nicht zeichnen kann, sollte vor dem ersten Postfachumzug genau das tun.
Der vorgeschaltete Filter des Wissenschaftsnetzes
Viele Hochschulen und Forschungseinrichtungen nutzen DFN-MailSupport, den Filterdienst des DFN-Vereins. Laut Dienstbeschreibung zeigen die MX-Einträge der teilnehmenden Domänen direkt auf die Gateways des DFN, die eingehende Mail während des Empfangs auf Spam und Schadsoftware prüfen und nach den Einstellungen der Einrichtung ablehnen, markieren oder zustellen. Auf Wunsch filtert der Dienst auch ausgehende Mail; dann tragen die Einrichtungen die DFN-Gateways als Relay ein, und der Dienst kann ausgehende Nachrichten optional per DKIM signieren.
|
FAKTEN · DFN-MailSupport laut Dienstbeschreibung Filter für eingehende und optional ausgehende Mail, einstellbare Spam-Schwellwerte je Instanz, Konfigurationsportal mit Anmeldung über die DFN-AAI. Verfügbar für Einrichtungen mit DFN-Internetanschluss oder Dienst-Paket; Voraussetzung sind eine Dienstvereinbarung und eine Rahmen-Auftragsverarbeitungsvereinbarung mit dienstspezifischem Anhang. Das Hosting von Postfächern gehört nicht zum Leistungsumfang. Die DNS-Einträge bleiben in der Verantwortung der Einrichtung, die Nutzung lässt sich also jederzeit über den MX-Eintrag beenden oder wieder aufnehmen. Wird DFN-MailSupport parallel mit einer weiteren Filterlösung betrieben, darf es in der Empfangskette nur einen Mailserver geben, der Mails ablehnt. |
|---|
Dieser letzte Punkt ist im Zusammenspiel mit Exchange Online entscheidend. Exchange Online Protection prüft jede eingehende Nachricht ebenfalls. Wenn der MX auf DFN-MailSupport zeigt und die Mail danach über ein Gateway zu Exchange Online kommt, sieht Exchange Online als Absender nicht den Spam-Server in Fernost, sondern das eigene Gateway. Ohne weitere Konfiguration funktionieren dann SPF-Prüfung, Absenderreputation und Teile von Defender for Office 365 nur eingeschränkt.
Microsoft bietet dafür die erweiterte Filterung für Connectoren, auch Skip-Listing genannt. Am eingehenden Connector wird festgelegt, welche vorgeschalteten IP-Adressen Exchange Online überspringen soll, damit die eigentliche Absenderadresse ausgewertet wird. Microsoft empfiehlt das ausdrücklich für Szenarien, in denen der MX nicht auf Microsoft 365 zeigt, also für Hybrid mit lokaler Zustellung ebenso wie für vorgeschaltete Filterdienste. Die Verantwortung bleibt aber verteilt: Die Ablehnungsentscheidung trifft DFN-MailSupport, Exchange Online sortiert in Junk-Ordner und Quarantäne. Diese Rollenverteilung sollte dokumentiert sein, bevor die erste Professorin fragt, warum die Einladung zur Tagung im Quarantäneordner liegt.
|
WICHTIG · Zwei Filter, ein Regelwerk Doppelte Filterung heißt doppelte Fehlerquellen. Legen Sie fest, welches System ablehnt und welches nur markiert, wie Freigabelisten zwischen beiden abgeglichen werden und wer bei einer verlorenen Mail zuständig ist. Sonst kommt der Helpdesk-Anruf »Mail nicht angekommen« beim Rechenzentrum an, der DFN-Hotline und Microsoft gleichzeitig, und alle drei haben recht. |
|---|
Alt-Mailserver und gemeinsamer Adressraum
Solange Postfächer derselben Domäne auf mehreren Systemen liegen, braucht es einen gemeinsamen Adressraum. In der Regel entscheidet das zentrale Gateway auf Basis des Verzeichnisses, wohin eine Adresse zugestellt wird. Alternativ übernimmt Exchange Online die Rolle des Verteilers: Die Domäne wird dort als interne Relaydomäne geführt, Empfänger ohne Cloud-Postfach werden über einen ausgehenden Connector an das lokale System weitergereicht. Das funktioniert, macht aber Exchange Online zur Drehscheibe für Postfächer, die gar nicht in Exchange Online wohnen. An Hochschulen mit gewachsenem Gateway ist es meist einfacher, das Routing dort zu lassen, wo es schon ist.
Eindeutige Zuordnung: Jede Adresse hat genau ein Ziel. Doppelte Postfächer für dieselbe Person auf zwei Systemen sind die häufigste Ursache für »die Mail ist nur im Webmailer«.
Aliasse mitnehmen: Alte Adressformen wie Kürzel, Institutsadressen und historische Domänen müssen beim Umzug als zusätzliche Adressen mitwandern.
Anwendungsmail umstellen: Geräte und Anwendungen, die per SMTP-Relay über den Alt-Server senden, brauchen einen neuen Weg. Microsoft schränkt die Basisauthentifizierung für SMTP AUTH in Exchange Online schrittweise ein; den aktuellen Zeitplan nennt das Message Center im Admin Center. OAuth oder ein lokales Relay mit Connector sind die zukunftsfesten Wege.
Abschaltplan: Der Alt-Server verliert Postfächer über Exmatrikulation, Ruhestand und Migration. Ab einer Restgröße lohnt die aktive Migration mehr als das Weiterbetreiben.
Mailinglisten-Koexistenz
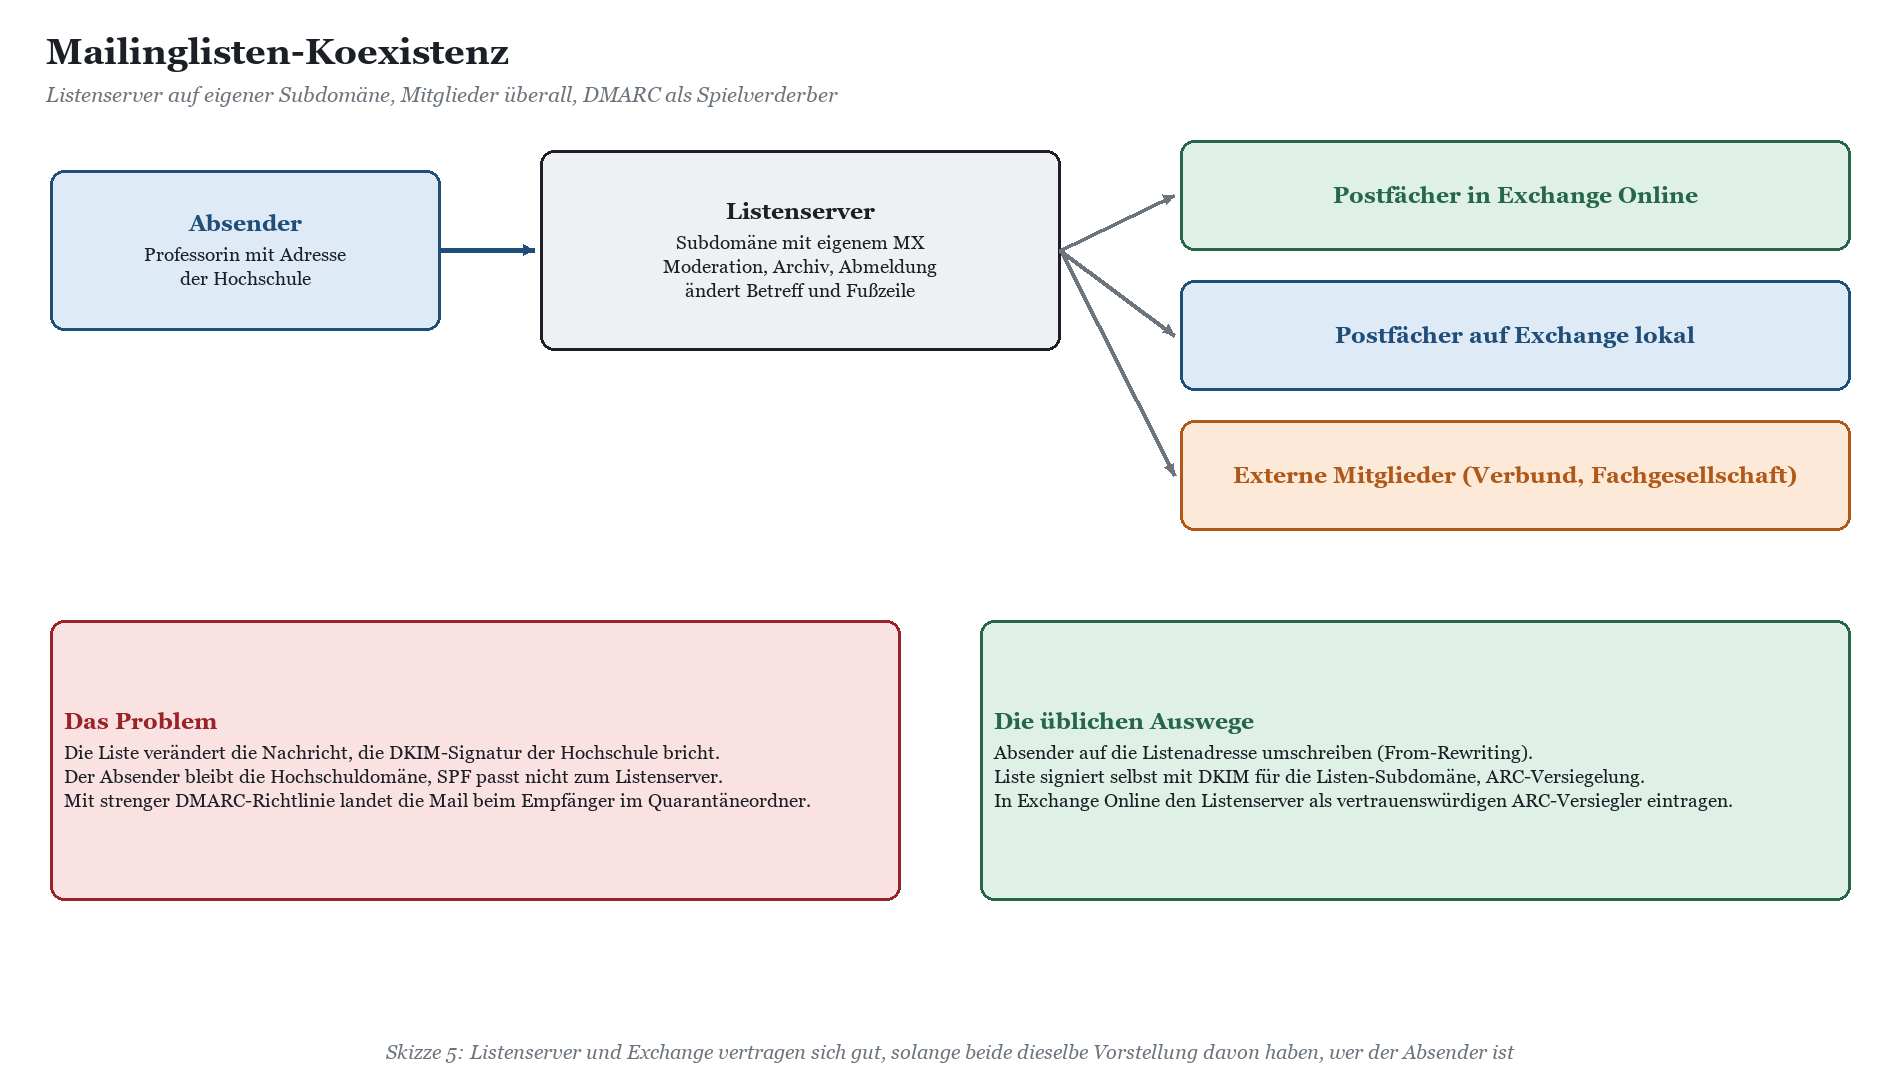
Listenserver sind an Hochschulen kein Altlastenproblem, sondern ein funktionierender Dienst mit Moderation, Archiv und Selbstverwaltung durch die Listenbesitzer. Exchange Online kennt Verteilergruppen und Microsoft-365-Gruppen, die interne Verteiler gut abdecken. Für offene Listen mit externen Mitgliedern, Fachgesellschaften oder Fachschaften mit Archivpflicht bleibt der Listenserver oft die bessere Wahl. Koexistenz ist der Normalfall; der Beitrag Microsoft 365 oder Open Source? Koexistenz mit BigBlueButton, Nextcloud, Moodle und Matrix ordnet das in den größeren Rahmen ein.
|
Anforderung |
Verteilergruppe / Microsoft-365-Gruppe |
Listenserver |
|---|---|---|
|
Interne Verteiler (Fakultät, Institut) |
Gut geeignet, dynamisch aus Attributen möglich |
Möglich, aber doppelte Pflege |
|
Externe Mitglieder in großer Zahl |
Über Mail-Kontakte, mühsam |
Gut geeignet, Selbstanmeldung |
|
Listenarchiv für Mitglieder |
Bei Microsoft-365-Gruppen im Gruppenpostfach |
Gut geeignet, oft öffentlich oder für Mitglieder |
|
Moderation |
Möglich |
Fein steuerbar |
|
Rundmails an alle Studenten |
Grenzwerte für Empfänger pro Tag beachten |
Bewährt, aber DMARC und Zustellrate im Blick behalten |
Bei Rundmails an das gesamte Semester lohnt ein Blick auf die Grenzwerte von Exchange Online: Pro Postfach gilt eine Obergrenze für Empfänger pro Tag, Verteilergruppen zählen dabei als ein Empfänger. Wer trotzdem aus einem Funktionspostfach an zehntausende Einzeladressen schreiben will, ist mit dem Listenserver oder einer Verteilergruppe besser bedient.
Automatische Weiterleitung nach extern: Bequem, beliebt, brandgefährlich
Die automatische Weiterleitung der Hochschuladresse an ein privates Postfach ist an vielen Hochschulen jahrzehntelang geübte Praxis. Studenten wollten nur ein Postfach lesen, Professoren auf Forschungsreise ebenso, Emeriti sowieso. Aus Sicht von Datenschutz und Informationssicherheit ist das eine Abflussleitung, die niemand mehr kontrolliert.
Datenschutz: Mit der Weiterleitung landen dienstliche Inhalte, von Prüfungsergebnissen bis zu Berufungsunterlagen, bei einem privaten Anbieter, mit dem die Hochschule keinen Vertrag hat. Die Hochschule verliert jede Möglichkeit, Löschfristen, Auskunftsersuchen oder Sicherheitsvorfälle zu steuern.
Sicherheit: Weiterleitungsregeln sind ein Klassiker nach Kontoübernahmen. Wer ein Konto kapert, richtet als Erstes eine unauffällige Regel ein, die alles an eine fremde Adresse kopiert. Auch nach dem Kennwortwechsel läuft sie weiter.
Zustellbarkeit: Weitergeleitete Mails scheitern zunehmend an SPF und DMARC der ursprünglichen Absender. Die Mail kommt nicht an, und die Hochschule wird gefragt, warum.
Was Exchange Online ab Werk tut
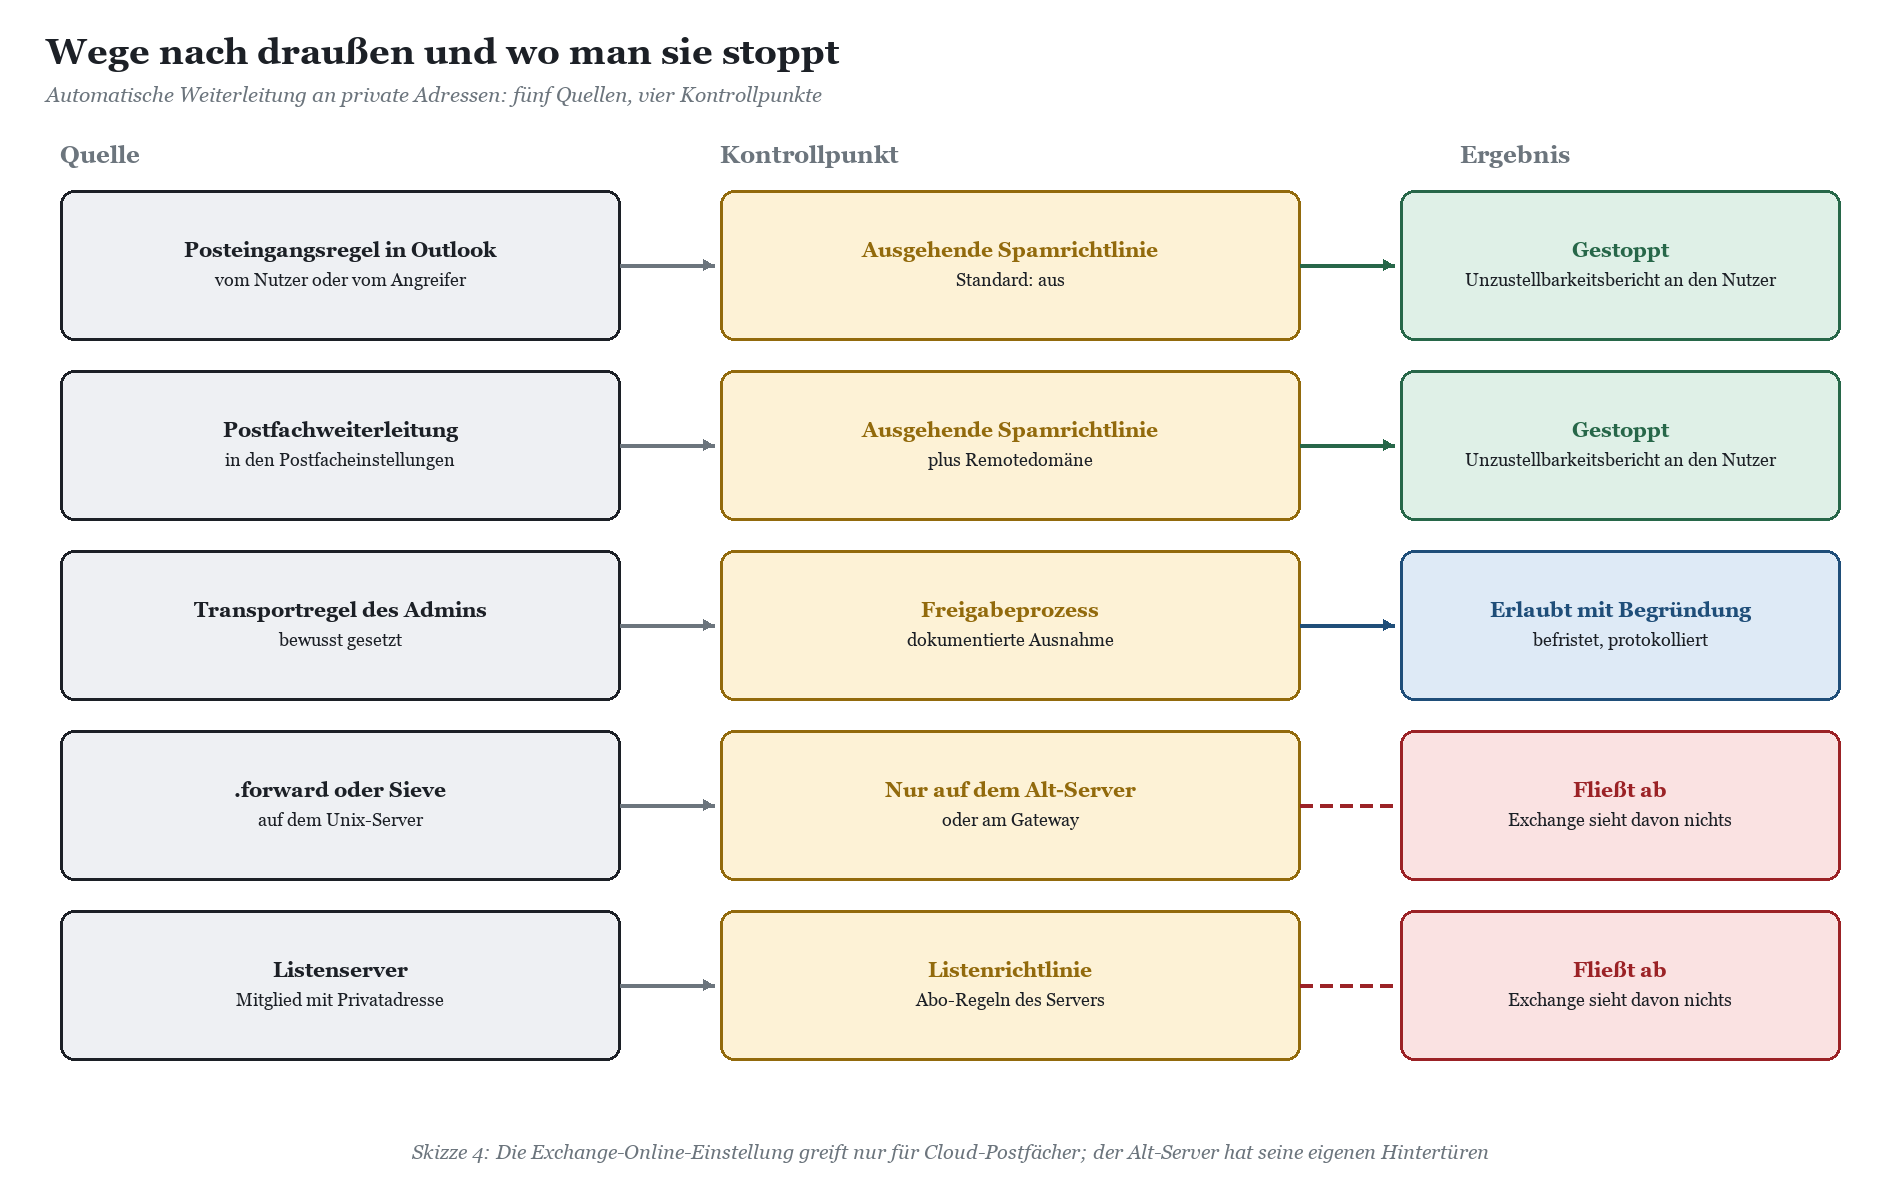
In Exchange Online steuert die ausgehende Spamrichtlinie die automatische Weiterleitung an externe Empfänger. Die Standardeinstellung »Automatisch – systemgesteuert« entspricht laut Microsoft inzwischen »Aus«: Automatische Weiterleitungen nach extern werden blockiert, der Nutzer erhält einen Unzustellbarkeitsbericht. Weiterleitungen an interne Empfänger sind davon nicht betroffen. Ausnahmen lassen sich über eigene Richtlinien für einzelne Nutzer oder Gruppen einrichten, zusätzlich wirken Remotedomänen-Einstellungen und Transportregeln.
Der Haken: Diese Einstellung gilt nur für Postfächer in Exchange Online. Der Unix-Server mit seinen .forward-Dateien und Sieve-Regeln, der Listenserver mit privaten Abonnenten und Exchange lokal haben eigene Regeln. Wer die Weiterleitung ernsthaft begrenzen will, muss alle Systeme betrachten und das Gateway als letzte Kontrollinstanz nutzen.
|
Weg nach extern |
Wo eingerichtet |
Wie begrenzen |
|---|---|---|
|
Posteingangsregel |
Outlook oder Outlook im Web, vom Nutzer |
Ausgehende Spamrichtlinie in Exchange Online, Warnung bei verdächtigen Regeln |
|
Postfachweiterleitung |
Postfacheinstellungen, Nutzer oder Admin |
Ausgehende Spamrichtlinie, Remotedomäne |
|
Transportregel |
Exchange-Admin |
Freigabeprozess, Dokumentation, Befristung |
|
.forward / Sieve |
Unix-Mailserver |
Konfiguration des Alt-Servers, Regel am Gateway |
|
Listenmitgliedschaft |
Listenserver |
Listenrichtlinie, Abo-Bestätigung |
|
Weiterleitungsadresse ohne Postfach |
Gateway oder Verzeichnis |
Inventur, Ersatz durch Mail-Kontakt mit dokumentiertem Zweck |
Die Ausnahme regeln, nicht die Regel ausnehmen
Ein striktes Verbot ohne Übergang erzeugt am ersten Tag nach der Umstellung einen Helpdesk-Ansturm und am zweiten Tag eine Ausnahmeliste, die länger ist als das Vorlesungsverzeichnis. Bewährt hat sich ein gestuftes Vorgehen: zuerst Inventur und Information, dann Abschaltung für das Personal mit klar definierten, befristeten Ausnahmen, schließlich eine bewusste Entscheidung für die Studenten.
Bei den Studenten ist die Abwägung tatsächlich offen. Manche Hochschulen sehen Studentenpostfächer als dienstliches Kommunikationsmittel mit Bescheiden und Prüfungsinformationen und unterbinden die Weiterleitung, andere erlauben sie mit Hinweis auf die Verantwortung der Studenten. Was die Hochschule darf und muss, regeln Hochschulgesetz, Satzungen und das Landesdatenschutzgesetz des jeweiligen Bundeslandes durchaus unterschiedlich.
|
HINWEIS · Keine Rechtsberatung Ob eine Hochschule die automatische Weiterleitung untersagen darf oder sogar muss, hängt vom Landesrecht, von Satzungen und Benutzungsordnungen, bei Mitarbeiterinnen und Mitarbeitern zusätzlich von Dienstanweisungen und Dienstvereinbarungen ab. Je nach Landespersonalvertretungsgesetz kann die Änderung mitbestimmungspflichtig sein. Beziehen Sie Datenschutzbeauftragte, Justiziariat und Personalrat vor der Umstellung ein. Mehr zur Rolle der Landesaufsichten im Beitrag Datenschutz und Microsoft 365 an Hochschulen: Zwischen DSK-Bewertung, Landesaufsicht und Campus-Realität. |
|---|
|
TYPISCHE SITUATION · Die Regel nach der Kontoübernahme Bei einem Krankenhausverbund fiel nach einem Phishing-Vorfall auf, dass ein übernommenes Konto seit Wochen über eine unscheinbar benannte Posteingangsregel alle Mails mit bestimmten Stichworten an eine externe Adresse kopierte. Der Kennwortwechsel hatte daran nichts geändert. Erst die zentrale Sperre der externen Weiterleitung und eine Suche nach verdächtigen Regeln beendeten den Abfluss. An einer Hochschule mit zehntausenden Studentenkonten und offenen Netzen ist das kein exotisches Szenario, sondern Dienstag. Die Suche nach Weiterleitungsregeln gehört deshalb in jede Prüfung nach einem Sicherheitsvorfall und in die regelmäßige Überprüfung des Tenants, wie sie der Beitrag Entra-ID-Überprüfung für Hochschul-Tenants: Was sich nach zehn Jahren Wildwuchs findet beschreibt. |
|---|
Wer Hybrid, Mailfluss und Richtlinien mit dem eigenen Team planen und die Entscheidungsvorlage fürs Präsidium sauber aufbereiten will, findet Unterstützung bei der Microsoft-365-Beratung für Hochschulen und Forschung. Für Postmaster und Exchange-Administratoren, die Connectoren, Hybrid-App und Weiterleitungsregeln im Alltag sicher beherrschen wollen, gibt es die Microsoft-365-Schulung für Hochschulen und Forschung.
Häufige Fragen zu Exchange an der Hochschule
Brauchen wir überhaupt noch einen lokalen Exchange-Server?
Nicht zwingend. Wenn alle Postfächer in Exchange Online liegen, können Sie den letzten Server laut Microsoft herunterfahren und Empfänger mit den Exchange-Verwaltungstools pflegen. Herunterfahren, nicht deinstallieren. Wer Postfächer lokal behalten will, braucht Exchange Server SE.
Läuft unser Exchange 2016 im Hybrid einfach weiter?
Er läuft vielleicht, aber Frei/Gebucht, E-Mail-Infos und Profilbilder über die Grenze funktionieren seit dem 31. Oktober 2025 nur noch mit unterstützten Serverständen und der dedizierten Hybrid-App. Ein Server ohne Support ist außerdem ein Sicherheitsrisiko im Netz des Rechenzentrums.
Können wir DFN-MailSupport und Exchange Online kombinieren?
Ja, das ist eine verbreitete Konstellation. Der MX zeigt auf DFN-MailSupport, die Zustellung erfolgt an das Gateway oder direkt an Exchange Online. Wichtig sind die erweiterte Filterung am eingehenden Connector und eine klare Regel, welches System ablehnt.
Sollen Studenten oder Personal zuerst in die Cloud?
Meist die Studenten, weil die Gruppe homogen ist und Teams in der Lehre ohnehin ein Cloud-Postfach braucht. Entscheidend ist aber nicht die Reihenfolge, sondern ein geplantes Ende des Hybridbetriebs oder eine bewusste Entscheidung für den Dauerzustand.
Was passiert mit dem Postfach nach der Exmatrikulation?
Das regelt der Identitätsprozess, nicht Exchange: Frist bis zur Sperre, Information der Studenten, Löschung oder Übergang in ein Alumni-Angebot. Identity Lifecycle an der Hochschule: Von der Immatrikulation bis zum Alumni-Konto beschreibt die Optionen.
Dürfen Studenten ihre Hochschul-Mail an ein privates Postfach weiterleiten?
Das entscheidet die Hochschule im Rahmen ihres Landesrechts und ihrer Satzungen. Technisch blockiert Exchange Online automatische Weiterleitungen nach extern ab Werk; wer sie erlauben will, muss das bewusst und dokumentiert tun.
Können Mailman oder Sympa bleiben?
Ja. Ein Listenserver auf eigener Subdomäne verträgt sich gut mit Exchange Online. Achten Sie auf DMARC: Absender umschreiben oder ARC-Versiegelung nutzen und den Listenserver in Exchange Online als vertrauenswürdigen ARC-Versiegler eintragen.
Welche Anwendungen bereiten bei der Umstellung die meisten Probleme?
Alles, was per EWS auf Postfächer zugreift oder per SMTP mit Kennwort verschickt: Kalenderabgleiche aus dem Campus-Management, Scanner, Laborgeräte, selbst geschriebene Skripte. Der EWS-Nutzungsbericht im Admin Center und die Logs des Gateways liefern die Liste.
Fazit: Erst den Mailfluss verstehen, dann die Postfächer bewegen
Mail an Hochschulen ist ein Ökosystem, kein Produkt. Exchange lokal, Exchange Online, Unix-Server, Listenserver, DFN-MailSupport und ein zentrales Gateway können lange und friedlich koexistieren, wenn jeder Baustein eine klare Rolle hat. Exchange Hybrid ist die Brücke dazwischen; seit 2025 eine, die gepflegt werden will, mit unterstütztem Server, dedizierter Hybrid-App und bald ohne EWS für Fremdanwendungen in der Cloud.
Die wichtigsten Entscheidungen fallen nicht in der Exchange-Konsole: Welche Gruppe zieht wohin, wann endet der Hybrid, wer darf weiterleiten, welches System lehnt Spam ab. Wer diese Fragen mit Präsidium, Datenschutz und Personalrat beantwortet, bevor das erste Postfach wandert, erspart sich viel Ärger. Und wer die Inventur ernst nimmt, findet dabei garantiert noch eine Weiterleitung aus dem letzten Jahrtausend. Meistens an eine Adresse bei einem Anbieter, den es inzwischen auch nicht mehr gibt, was die Datenschutzfrage auf ganz eigene Weise erledigt hat.
|
WEITERLESEN · Weiterlesen Die Serie zu Microsoft 365 in Hochschule und Forschung. Für diesen Beitrag besonders passend: › Microsoft 365 in Hochschule und Forschung › Identity Lifecycle an der Hochschule: Von der Immatrikulation bis zum Alumni-Konto › Education-Lizenzen verstehen: A1, A3, A5 und der Student Use Benefit › Dezentrale IT an der Hochschule: Lehrstuhl-Admins, Fakultäts-IT und ein Tenant für alle |
|---|
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/du-fragst-nach-dem.pdf — © Ulrich B. Boddenberg · boddenberg.de