
Purview Auto-Labeling: mehr Skalierung und Reporting
Größere Simulationen, mehr Sites, gleiches TageslimitConsulting Briefing · 04.11.2026 · boddenberg.de
|
SECURITY & COMPLIANCE |
|---|
Purview Auto-Labeling: höhere Skalierung, mehr SharePoint-Sites und neue Reporting-Funktionen
Executive Summary
Microsoft schraubt am Motor des automatischen Labelings, und zwar an den Stellen, an denen große Umgebungen bisher regelmäßig gegen die Wand gefahren sind. Laut Microsoft-Ankündigung MC1469958 steigt die Kapazität der Simulation von 4 auf 20 Millionen Elemente, eine Richtlinie kann bis zu 1.000 einzeln ausgewählte SharePoint-Sites aufnehmen, und über adaptive Scopes sind es bis zu 50.000 Sites je Richtlinie. Dazu kommen ein Filter auf die Site-Vorlage, eine Zusammenfassung der erkannten vertraulichen Informationstypen und ein Diagramm, das zeigt, wie viele Dateien an jedem der letzten 30 Tage verarbeitet wurden.
Die Meldung wurde am 03.11.2026 aktualisiert: Die weltweite allgemeine Verfügbarkeit beginnt jetzt Mitte November statt Ende Oktober und soll ebenfalls Mitte November abgeschlossen sein. Die Public Preview lief bereits im September. Alles ist standardmäßig aktiv, bestehende Richtlinien laufen unverändert weiter, Anwender merken nichts. Akuter Handlungsbedarf? Nein. Aber wer seine Richtlinien in den letzten zwei Jahren um die alten Grenzen herumgebaut hat, sitzt jetzt auf einem Flickenteppich, der aufgeräumt werden will. Und wer vorhat, jetzt einfach alles auf einmal zu labeln, sollte vorher den Taschenrechner bemühen.
|
Fakten: Das Wichtigste auf einen Blick • Simulation: bis zu 20 Millionen Treffer je Richtlinie statt 4 Millionen. Die Grenze gilt nur für die Simulation, nicht für aktive Richtlinien. • SharePoint-Targeting: 1.000 Sites manuell im Portal, bis zu 50.000 Sites je Richtlinie per adaptivem Scope, neuer Filter über die Eigenschaft SiteTemplate. • Reporting: Zusammenfassung der erkannten vertraulichen Informationstypen (Sensitive Information Types, SITs) beim Labeln, 30-Tage-Diagramm mit Dateien pro Tag, erweiterte Audit-Einblicke. • Unverändert: maximal 500.000 automatisch gelabelte Dateien pro Tag und Tenant, maximal 100 Auto-Labeling-Richtlinien je Tenant, Lizenz ab E5-Niveau. • Termine: Public Preview ab 10.09.2026, GA ab Mitte November 2026 (vorher Ende Oktober), Meldung läuft bis 28.12.2026. |
|---|
Worum geht es im Detail?
Zum Hintergrund: Auto-Labeling in Purview gibt es in zwei Geschmacksrichtungen. Die clientseitige Variante schlägt in Word, Excel und Outlook beim Bearbeiten ein Label vor oder setzt es. Die dienstseitige Variante, um die es hier geht, arbeitet im Hintergrund: Richtlinien durchsuchen SharePoint, OneDrive und den Mailfluss in Exchange nach vertraulichen Informationstypen wie IBAN, Steuer-ID oder Personalausweisnummer und kleben das passende Vertraulichkeitslabel drauf, gegebenenfalls samt Verschlüsselung. Der Anwender muss dafür nichts tun, und das ist genau der Punkt: Bei 40 Millionen Altdateien auf dem Fileshare-Nachfolger SharePoint kann niemand ernsthaft hoffen, dass die Belegschaft das per Hand erledigt.
Weil ein falsch konfiguriertes Auto-Labeling ungefähr so lustig ist wie ein Rasenmäher mit Autopilot, zwingt Microsoft jede Richtlinie zuerst durch die Simulation. Die zeigt, welche Dateien getroffen würden, ohne Labels zu setzen. Und genau hier lag bisher das Problem: Bei mehr als 4 Millionen Treffern ließ sich die Richtlinie nicht einschalten. Wer ein ordentliches Archiv hatte, musste seine Richtlinien in Scheibchen schneiden, Site für Site, jeweils mit eigener Simulation. Dazu kam die Grenze von 100 einzeln ausgewählten Sites im Portal. In der Praxis sah das so aus: Eine Kreisverwaltung mit rund 2.800 SharePoint-Sites hatte 28 nahezu identische Richtlinien namens „PII Teil 01“ bis „PII Teil 28“, und bei jeder Änderung einer Regel klickte sich ein Administrator einen Nachmittag lang durch alle 28. Er nannte das intern „Purview-Yoga“.
Mit MC1469958 fallen diese Krücken weitgehend weg. 20 Millionen Treffer in der Simulation reichen für die meisten Mittelständler, 1.000 manuell ausgewählte Sites decken viele Projektlandschaften ab, und mit adaptiven Scopes geht es dynamisch: Ein Scope beschreibt Sites über Eigenschaften statt über eine Liste, Purview ermittelt die Mitglieder selbst, neue Sites rutschen automatisch hinein. Über die Eigenschaft SiteTemplate lassen sich etwa Kommunikationswebsites, gruppenverbundene Teamsites, private Kanäle aus Teams, klassische Teamsites oder OneDrive-Sites ein- oder ausschließen. Adaptive Scopes für Auto-Labeling werden laut Microsoft Learn per PowerShell an die Richtlinie gehängt, mit dem Parameter –SharePointAdaptiveScopes an New-AutoSensitivityLabelPolicy oder Set-AutoSensitivityLabelPolicy.
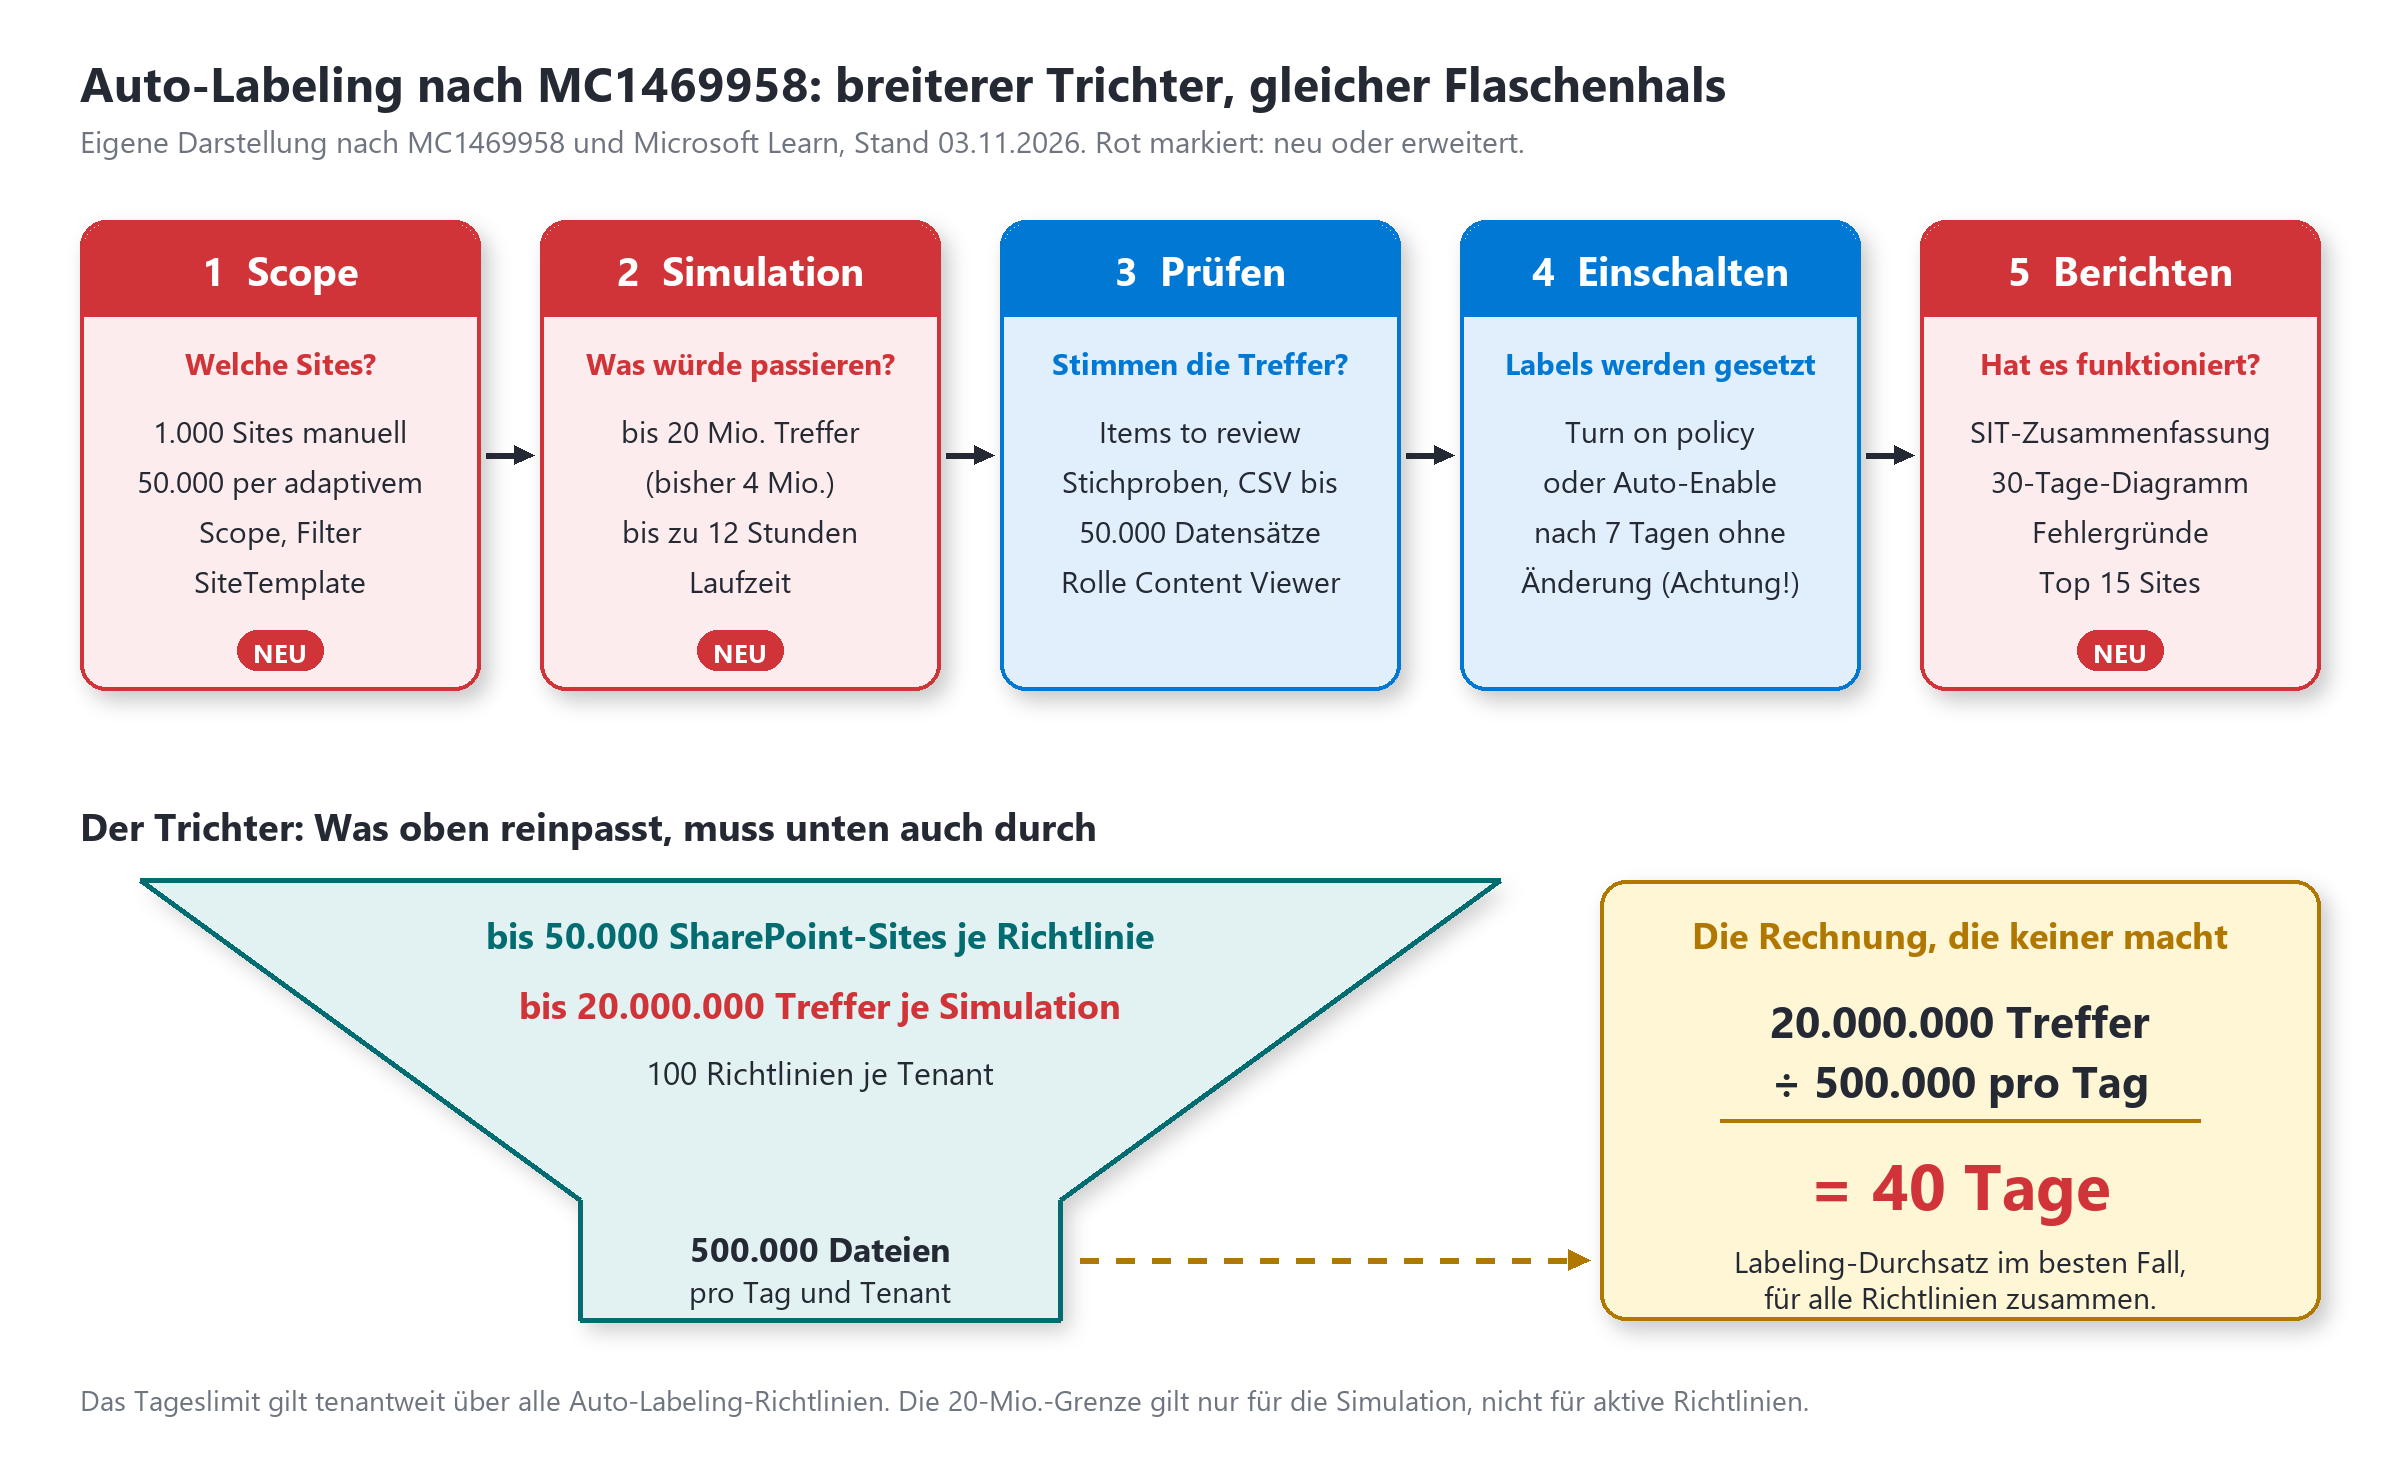
Abbildung 1: Die Neuerungen weiten Scope, Simulation und Reporting. Das Tageslimit von 500.000 Dateien bleibt, und das macht aus 20 Millionen Treffern mindestens 40 Tage Arbeit.
|
Merkmal |
Bisher |
Mit MC1469958 |
|---|---|---|
|
Treffer je Simulation |
4 Millionen |
20 Millionen |
|
Sites manuell im Portal |
100 je Richtlinie |
1.000 je Richtlinie |
|
Sites per adaptivem Scope |
eingeschränkt |
bis 50.000 je Richtlinie |
|
Site-Filter |
nur Liste oder „Alle“ |
zusätzlich SiteTemplate |
|
Reporting |
Labeling-Fortschritt, Aktivität |
SIT-Zusammenfassung, 30-Tage-Diagramm, mehr Audit |
|
Dateien pro Tag und Tenant |
500.000 |
500.000 (unverändert) |
|
Richtlinien je Tenant |
100 |
100 (unverändert) |
Der dritte Block betrifft das Reporting, und der ist für den Alltag vielleicht der wertvollste. Bisher wusstest du nach dem Einschalten vor allem, wie viele Dateien gelabelt wurden. Jetzt zeigt dir die Detailansicht der Richtlinie auf der Registerkarte Insights, welche Informationstypen in den gelabelten Dateien erkannt wurden, dazu eine Karte mit den häufigsten Fehlergründen. Auf der Übersichtsseite des Auto-Labelings erscheint das Diagramm „Files labeled in the last 30 days“ mit Tageswerten und Durchschnitt. Damit lässt sich endlich beantworten, ob eine Richtlinie arbeitet oder nur so tut. Die vollständige Beschreibung liefert Microsoft im Learn-Artikel zum automatischen Anwenden von Vertraulichkeitslabels, die Roadmap führt das Feature unter der ID 570445.
Zum Nachlesen: Automatisches Anwenden einer Vertraulichkeitsbezeichnung auf Microsoft 365-Daten und der Eintrag in der Microsoft 365 Roadmap.
|
Wichtig: Standardmäßig aktiv heißt hier: Nichts passiert von selbst Die neuen Grenzen und Berichte stehen einfach zur Verfügung, sobald der Rollout deinen Tenant erreicht. Es gibt keinen Schalter, um sie abzulehnen, aber es braucht auch keinen: Keine bestehende Richtlinie wird erweitert, keine Simulation neu gestartet, kein Label zusätzlich gesetzt. Gesteuert wird wie bisher über die Richtlinie selbst, im Purview-Portal unter Information Protection, Richtlinien, Auto-Labeling-Richtlinien, oder per Security & Compliance PowerShell mit Set-AutoSensitivityLabelPolicy -Mode und den Werten TestWithoutNotifications (Simulation), Enable oder Disable. |
|---|
Was sind Chancen? Was sind Risiken?
Die Chance ist offensichtlich: weniger Richtlinien, weniger Pflegeaufwand, weniger Fehler. Aus 28 Scheibchen wird eine Richtlinie mit adaptivem Scope, und die Regeländerung dauert fünf Minuten statt eines Nachmittags. Gerade für Organisationen unter NIS2, für Kliniken, Kommunen und Zulieferer mit TISAX-Auflagen ist das relevant, denn dort ist flächendeckende Klassifizierung kein Hobby, sondern Nachweispflicht. Das neue Reporting liefert die Zahlen dafür gleich mit: Welche Informationstypen stecken wo, und wie viel wurde in den letzten 30 Tagen tatsächlich verarbeitet.
Das Risiko beginnt dort, wo größere Zahlen zu größerem Übermut führen. Ein Maschinenbauer aus dem Sauerland hat in der Preview seine Richtlinie „Vertraulich – Personal“ von zwölf HR-Sites per adaptivem Scope auf alle Teamsites ausgeweitet, weil „das ja jetzt geht“. Die Simulation lief durch, 3,7 Millionen Treffer, sah plausibel aus. Was niemand geprüft hatte: Das Label verschlüsselt und erlaubt Zugriff nur für die Personalabteilung. Hätte die Richtlinie über die Option zum automatischen Einschalten nach sieben Tagen ohne Änderung scharf geschaltet, wäre die halbe Konstruktion plötzlich nur noch für sechs Kolleginnen und Kollegen aus HR lesbar gewesen. Weil in jeder zweiten Stückliste eine Telefonnummer und ein Geburtsdatum standen. Die Konstrukteure hätten es vermutlich als Kündigung durch die Hintertür empfunden.
|
Warnung: Auto-Enable plus 20 Millionen Treffer ist ein Scharfschuss mit Zeitzünder Der Assistent bietet an, eine Richtlinie automatisch einzuschalten, wenn sie sieben Tage lang nicht bearbeitet wurde; per PowerShell heißt das –AutoEnableAfter. Bei 50 Treffern ist das bequem. Bei 20 Millionen Treffern mit Verschlüsselungslabel ist das die IT-Variante von „Ich hab den Herd angelassen, aber das wird schon“. Prüfe vor jeder großen Simulation, ob diese Option aus ist. Und denk daran: Eine duplizierte Richtlinie landet laut Learn immer in der Simulation, egal welchen Zustand das Original hatte. |
|---|
Zweitens der Durchsatz. Die Simulation darf jetzt 20 Millionen Treffer haben, das Labeln selbst ist aber weiterhin auf 500.000 Dateien pro Tag und Tenant gedeckelt, über alle Richtlinien zusammen. Das sind im besten Fall 40 Tage, bis eine einzige volle Richtlinie durch ist. Wer gleichzeitig eine zweite Richtlinie startet, teilt sich die Kapazität. Das neue 30-Tage-Diagramm ist deshalb nicht nur hübsch, sondern dein Frühwarnsystem: Steht die Kurve dauerhaft am Deckel, staut sich die Arbeit, und neue Dateien warten in derselben Schlange wie die Altlasten von 2014.
Drittens Datenschutz und Mitbestimmung, und hier wird es für deutsche Organisationen spannend. Auto-Labeling liest Inhalte, und das neue Reporting macht sichtbarer, welche personenbezogenen Daten wo liegen. Das ist für die DSGVO zunächst gut, Art. 30 und Art. 32 lassen grüßen. Gleichzeitig zeigen Audit-Protokoll und Aktivitäts-Explorer, welche Datei mit welchem Informationstyp gelabelt wurde, inklusive Pfad und damit oft inklusive Besitzer. Ein Bericht „Top 15 Sites mit Gesundheitsdaten“ landet schnell bei der Frage, wessen OneDrive da ganz oben steht. Nach ständiger Rechtsprechung des Bundesarbeitsgerichts genügt für § 87 Abs. 1 Nr. 6 BetrVG, dass eine technische Einrichtung zur Überwachung von Verhalten oder Leistung geeignet ist, eine Absicht ist nicht erforderlich. Im öffentlichen Dienst gilt dasselbe über § 80 Abs. 1 Nr. 21 BPersVG beziehungsweise die Landespersonalvertretungsgesetze.
|
Thema |
Chance |
Risiko |
|---|---|---|
|
Simulation 20 Mio. |
Große Bestände in einem Durchgang prüfen |
Übermut; Durchsatz bleibt bei 500.000 pro Tag |
|
1.000 Sites, 50.000 per Scope |
Weniger Richtlinien, weniger Pflege |
Zu breite Scopes, falsche Labels flächendeckend |
|
SiteTemplate-Filter |
Gezielt Teamsites oder Kommunikationsseiten |
OneDrive-Sites unbeabsichtigt eingeschlossen |
|
SIT-Zusammenfassung |
Nachweis für DSGVO, NIS2, Audits |
Personenbezug über Pfade und Besitzer |
|
30-Tage-Diagramm |
Durchsatz und Stau sichtbar |
Kaum; nur falsch interpretierte Zahlen |
Was müssen wir jetzt schon vorbereiten?
Ohne Eingreifen passiert Folgendes: Mitte November tauchen die neuen Grenzen und Berichte im Portal auf, deine Richtlinien laufen weiter wie bisher. Das ist die gute Nachricht. Die weniger gute: Die Verschiebung um rund drei Wochen gibt dir genau die Zeit, die du für eine saubere Inventur und das Gespräch mit der Arbeitnehmervertretung brauchst, bevor jemand im Team auf die Idee kommt, die Grenzen auszureizen. Nutze sie.
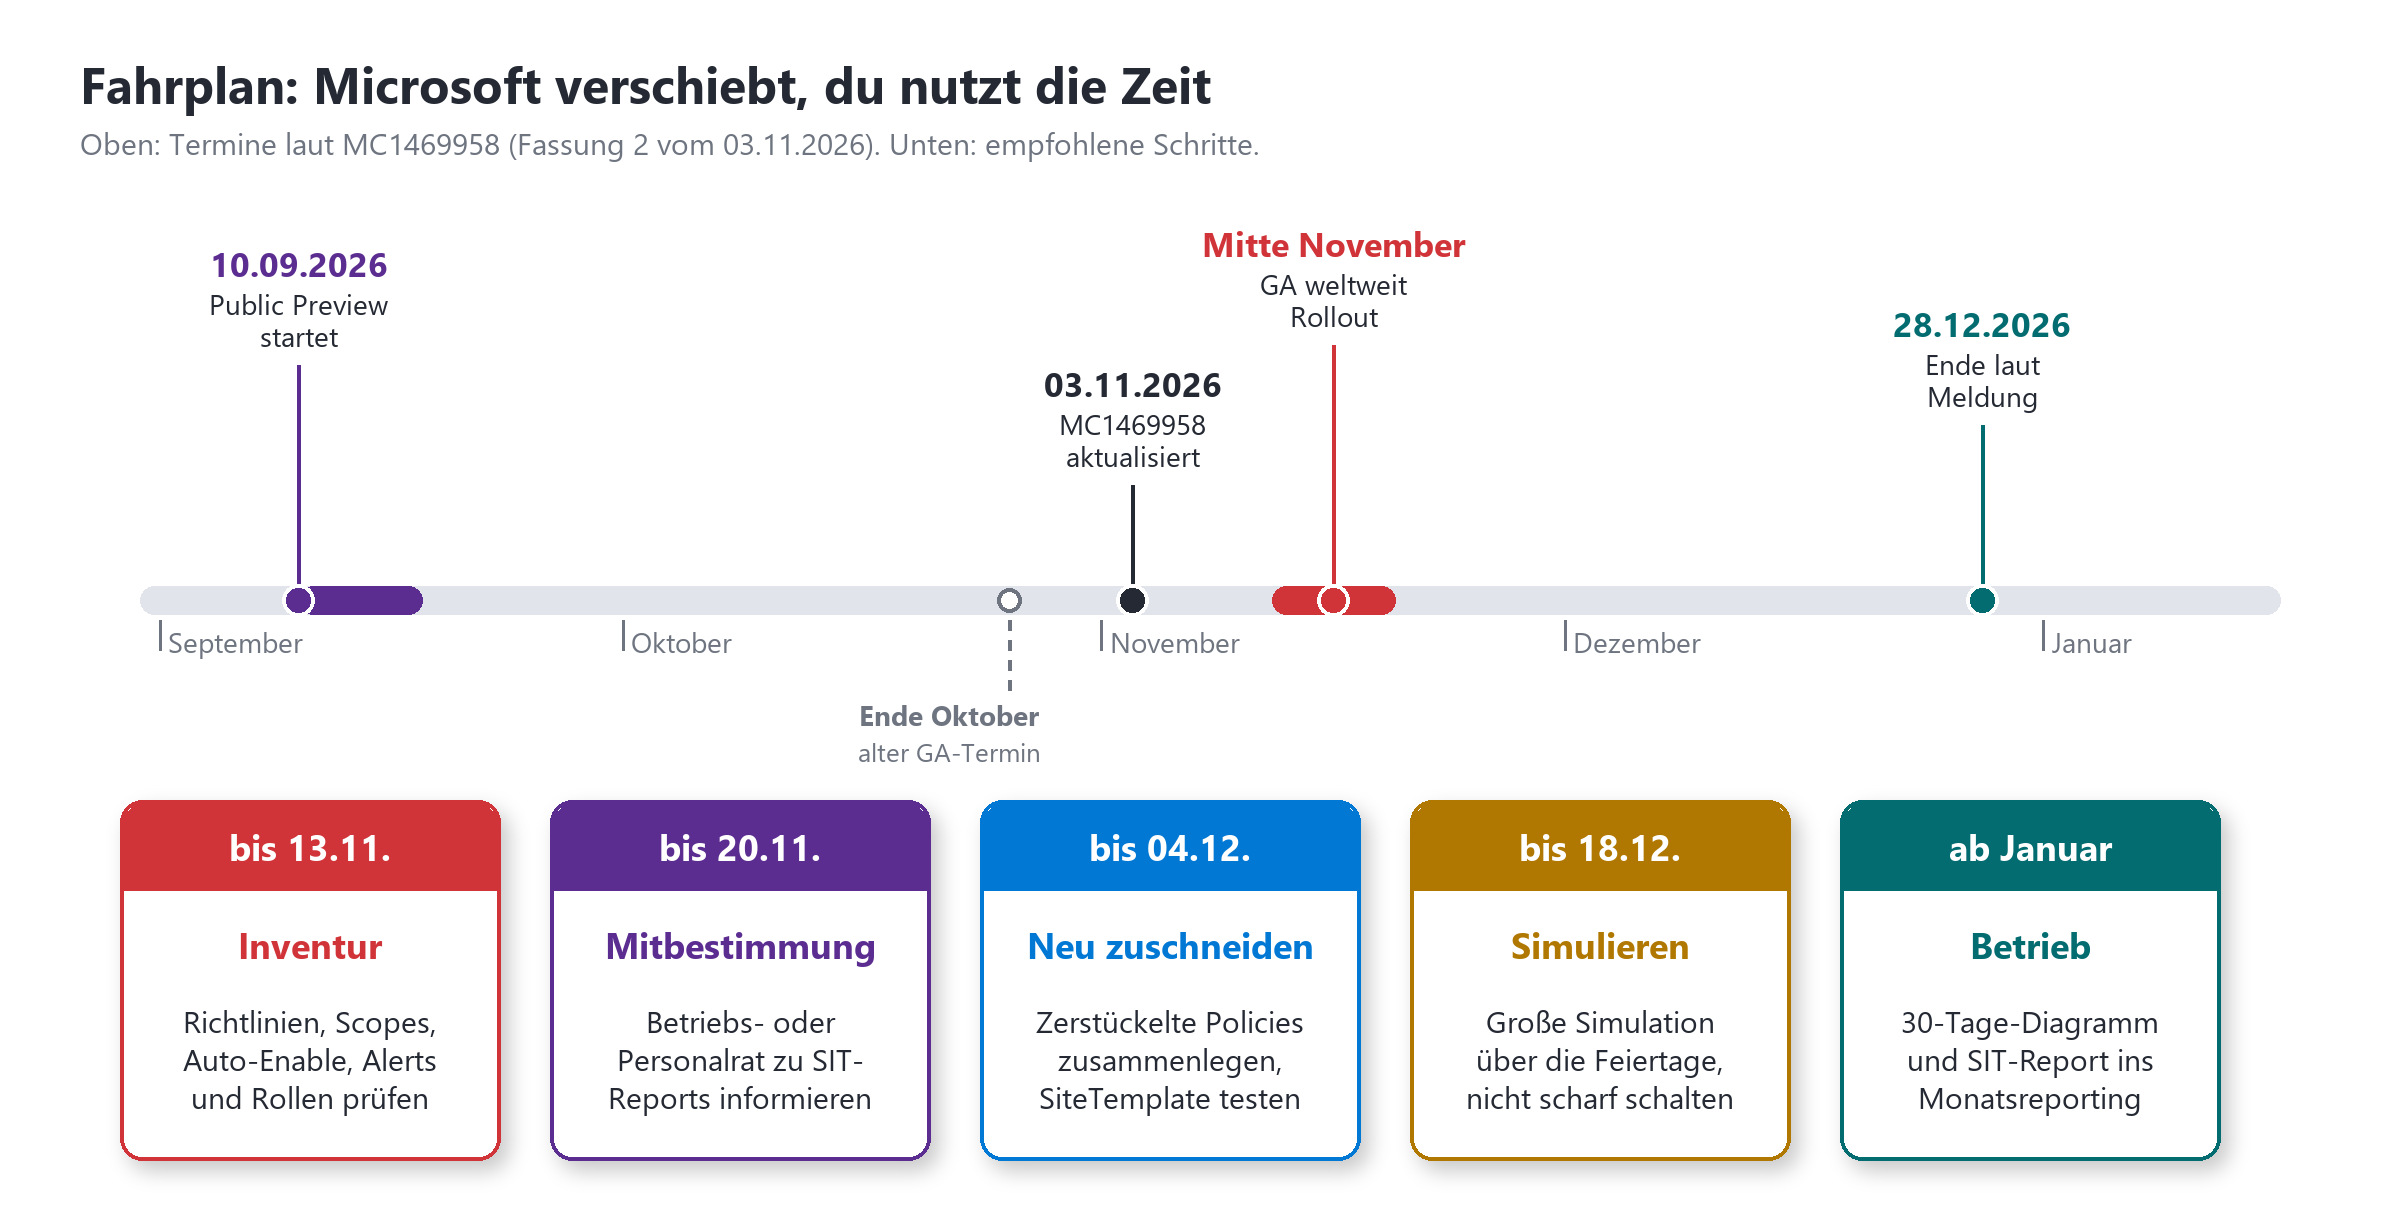
Abbildung 2: Der GA-Termin ist von Ende Oktober auf Mitte November gerutscht. Die Simulation großer Bestände passt gut in die ruhigen Tage vor dem Jahreswechsel, das Scharfschalten besser nicht.
|
Wann |
Was |
Wer |
|---|---|---|
|
Bis 13.11.2026 |
Alle Auto-Labeling-Richtlinien per Get-AutoSensitivityLabelPolicy exportieren: Modus, Scopes, Label, Verschlüsselung, Auto-Enable, Priorität. Warnmeldungsrichtlinien prüfen, denn auch die Simulation löst Alerts aus. |
Compliance-Administrator |
|
Bis 20.11.2026 |
Betriebs- oder Personalrat informieren: Zweck der SIT-Berichte, Zugriff nur für definierte Rollen, keine personenbezogene Auswertung, Aufbewahrung der Audit-Daten. Bestehende Rahmenvereinbarung zu Microsoft 365 ergänzen. |
IT-Leitung, Datenschutz, Personal |
|
Bis 04.12.2026 |
Zerstückelte Richtlinien zusammenführen; adaptive Scopes mit SiteTemplate anlegen und die Mitgliederliste kontrollieren, bevor sie an eine Richtlinie gehängt werden. |
Compliance-Administrator, SharePoint-Admin |
|
Bis 18.12.2026 |
Große Simulationen starten, Ergebnisse exportieren, bevor die Richtlinie bearbeitet wird. Einschalten erst im Januar, mit Blick auf das Tageslimit. |
Compliance-Administrator |
|
Ab Januar 2027 |
SIT-Zusammenfassung und 30-Tage-Diagramm ins monatliche Reporting übernehmen, aggregiert, nicht personenbezogen. |
Informationssicherheit, Datenschutz |
|
Tipp: Rollen trennen, bevor die Berichte schöner werden Wer eine Richtlinie von „Bereit zum Einschalten“ auf „Ein“ stellen darf, braucht laut Learn die Rolle Compliance Administrator oder Compliance Data Administrator. Wer Dateiinhalte in den Simulationsergebnissen ansehen will, braucht zusätzlich die Rolle Data Classification Content Viewer, die selbst globale Administratoren nicht automatisch haben. Genau diese Trennung ist dein bestes Argument gegenüber Betriebsrat und Datenschutz: Wer Treffer zählt, sieht nicht automatisch Inhalte. |
|---|
|
Warnung: SiteTemplate ist kein Synonym für „nur Teamsites“ Der Filter kann auch OneDrive-Sites erfassen. Wer seinen adaptiven Scope zu großzügig formuliert, labelt plötzlich die privaten Arbeitsablagen der Belegschaft. Rechtlich nicht verboten, kommunikativ eine Katastrophe, und spätestens bei der Betriebsversammlung erklärst du, warum der Geburtstagsgutschein für die Kollegin aus dem Einkauf jetzt „Vertraulich – Personal“ heißt. |
|---|
Zu den Lizenzen in aller Kürze: Dienstseitiges Auto-Labeling setzt Microsoft 365 E5, E5 Compliance, E5 Information Protection & Governance oder eine vergleichbare Lizenz voraus. Mit E3 oder Business Premium gibt es manuelle Labels, aber kein Auto-Labeling, daran ändert MC1469958 nichts. Zusätzliche Kosten entstehen nicht. Für die Kommunikation an die Belegschaft reicht ein kurzer Hinweis im Intranet, sobald neue Richtlinien tatsächlich scharf geschaltet werden: Welche Labels kommen, was sie bedeuten, und warum die Datei plötzlich ein Schloss-Symbol hat. Ein Label, das niemand erklärt, wird sonst schneller entfernt als gesetzt.
|
Weiterlesen › Entra ID unterstützt Purview Sensitivity Labels |
|---|
|
Weiterlesen › Microsoft Purview als NIS2-Governance-Layer |
|---|
Häufig gestellte Fragen
Wie viele Dateien kann Microsoft Purview pro Tag automatisch labeln?
Dienstseitiges Auto-Labeling setzt maximal 500.000 Labels pro Tag und Tenant auf Dateien in SharePoint und OneDrive, über alle Auto-Labeling-Richtlinien zusammen. Die höhere Simulationsgrenze von 20 Millionen Treffern ändert an diesem Tageslimit nichts.
Wie kann ich mehr als 1.000 SharePoint-Sites in eine Auto-Labeling-Richtlinie aufnehmen?
Dafür nutzt du einen adaptiven SharePoint-Scope, der Sites über Eigenschaften wie SiteTemplate beschreibt und bis zu 50.000 Sites je Richtlinie umfassen kann. Der Scope wird per Security & Compliance PowerShell mit dem Parameter -SharePointAdaptiveScopes an die Richtlinie gebunden.
Ändern die neuen Auto-Labeling-Funktionen meine bestehenden Richtlinien?
Nein, bestehende Auto-Labeling-Richtlinien laufen unverändert weiter, und es werden keine zusätzlichen Labels gesetzt. Die höheren Grenzen und die neuen Berichte stehen lediglich zur Verfügung und wirken erst, wenn du eine Richtlinie anpasst.
Braucht man für Purview Auto-Labeling eine E5-Lizenz?
Ja, dienstseitiges Auto-Labeling für SharePoint, OneDrive und Exchange erfordert Microsoft 365 E5, E5 Compliance, E5 Information Protection & Governance oder eine gleichwertige Lizenz. Mit E3 oder Business Premium sind nur manuelle Vertraulichkeitslabels enthalten.
Ist der Betriebsrat bei Purview Auto-Labeling zu beteiligen?
In der Regel ja, weil Audit-Protokoll und SIT-Berichte Dateien mit Pfaden und Besitzern verknüpfen und damit zur Verhaltens- oder Leistungskontrolle geeignet sind. Das löst die Mitbestimmung nach § 87 Abs. 1 Nr. 6 BetrVG aus, im öffentlichen Dienst greift das jeweilige Personalvertretungsrecht.
Dieses Consulting-Dokument steht als PDF zum Download bereit: https://www.boddenberg.de/ArtikelPdf/purview-auto.pdf — © Ulrich B. Boddenberg · boddenberg.de